
实验三交换机的基本配置
百度文库 - 让每个人平等地提升自我 11 计算机网络实验报告 实验组号: 课程: 班级: 实验名称:实验三 交换机的基本配置 姓 名__________ 实 验 日 期: 学 号_____________ 实验报告日期: 同组人姓名_________________ 报 告 退 发: ( 订正 、 重做 ) 同组人学号_ _______________________ 教 师 审 批 签 字:通过 不通过
实验三 交换机的基本配置 一、:实验名称:交换机的基本配置 二、实验目的:
1. 熟练掌握网络互联设备-交换机的管理配置方法,了解带内管理与带外管理的区别。 2. 熟悉掌握锐捷网络设备的命令行管理界面 3. 掌握交换机命令行各种配置模式的区别,以及模式之间的切换。 4. 掌握交换机的基本配置方法。 三、背景描述: 1、你是公司新进的网络管理员,公司要求你熟悉网络产品,公司采用的是全系列的锐捷网络产品,首先要求你登录交换机,了解掌握交换机的命令行操作 2、公司有部分主机网卡属于10MBIT/S网卡,传输模式为半双工,为了能实现主机之间的正常通讯,现把和主机相连的交换机端口速率设为10Mbit/s,传输模式设为半双工,并开启该端口进行数据的转发。 3、你是公司的新网管,第一天上班时,你必须掌握公司交换机的当前工作情况,通过查看交换机的系统信息和配置信息,了解公司的设备和网络环境。
三、实验设备:每一实验小组提供如下实验设备
1、 实验台设备:计算机两台PC1和PC2(或者PC4和PC5) 2、 实验机柜设备: S2126(或者S3550)交换机一台 3、 实验工具及附件:网线测试仪一台 跳线若干 四、实验内容及要求:
1、 S2126G交换机的管理方式:带内管理和带外管理。 带外管理方式:使用专用的配置线缆,将计算机的COM口与交换机的console 口连接,使用操作系统自带的超级终端程序,登录到交换机对交换机进行初始化配置,这种管理方式称作为带外管理。它不通过网络来管理配置交换机,不占用网络传输带宽,这种方式称作为带外管理。 带内管理方式:交换机在经过带外方式的基本配置后,就可以使用网络连接,通过网络对交换机进行管理配置,配置命令数据传输时,要通过网路线路进行,需要占用一定的网络带宽,浪费一定的网路资源,这种方式称为带内管理方式。
2、 交换机命令行操作模式:(以实验小组7为例) 用户模式:进入交换机后得到的第一个配置模式,该模式下可以简单察看交换机的软、硬件版本信息,并进行简单的测试。用户模式提示符为:S2126G-7-1〉 特权模式:由用户模式进入的下一级模式,在该模式下可以对交换机的配置文件进行管理,查看交换机的配置信息,进行网络的测试和调试,进行网络的测试和调试等。特权模式显示符为:百度文库 - 让每个人平等地提升自我 22 S2126G-7-1# 全局配置模式:属于特权模式的下一级模式,该模式下可以配置交换机的全局性参数(如主机名、登录信息等)。在该模式下可以进入下一级的配置模式,对交换机的具体的功能进行配置。全局模式提示符为:S2126G-7-1(CONFIG)# 端口配置模式:属于全局模式的下一级模式,该模式下可以对交换机的端口进行参数配置。端口模式提示符为:S2126G-7-1(CONFIG-IF)# 4、交换机命令行支持获取帮助信息、命令的简写、命令的自动补齐、快捷键功能等。
五、实验注意事项及要求: 3、 实验中严禁在设备端口上随意插拔线缆,如果确实需要应向老师说明征求许可。 4、 以电子文档形式提交实验报告。 5、 本次实验结果保留:是 √ 否 6、 将交换机的配置文档、验证计算机的TCP/IP配置信息保存。 7、 将交换机的配置信息以图片的形式保存到实验报告中。 8、 在实验过程中不要禁用独立网卡,不要修改其上的Ip地址。
六、实验用拓扑图
七、实验具体步骤及实验结果记录: 步骤1: 测试验证本组实验网络设备的配置管理界面的进入方法并记录测试验证结果: a) 使用鼠标单击下面的超级链接,访问实验室网络设备配置登录界面: (1-4实验小组用) (5~8实验小组用) (9~12实验小组用)
注意:在下面打开的IE浏览器窗口中,找的自己所属组的设备,正确选择设备进行实验 :
使用PC1(pc4)计算机的同学在窗口中选择s3550(S3760)交换机; 使用PC2(PC5)计算机的同学在登录窗口中选择S2126G交换机。 b) 用鼠标左键单击所选择的交换机设备,打开配置窗口如下图:
S2126(S3550) RCMS
NIC1(独立网卡)
Console
F0/1
NIC2(集成网卡) PC2(PC1) 百度文库 - 让每个人平等地提升自我
33 c) 出现闪烁光标后,按键盘的回车键,进入交换机的用户配置模式
步骤2:交换机的基本配置: 1)、命令行操作模式的进入:
➢ S2126G-7-1〉enable 14 !进入特权模式
Password: student ! 输入该密码时,屏幕不显示 ➢ S2126G-7-1 # configure terminal !进入全局配置模式 ➢ S2126G-7-1 (config)# ➢ S2126G-7-1 (config)#interface fastethernet 0/5 !进入f0/5的接口配置模式 ➢ S2126G-7-1 (config-if)# ➢ S2126G-7-1 (config-if)#exit !退回到上一级操作模式
➢ S2126G-7-1 (config)#interface fastethernet 0/1 !进入f0/1的接口配置模式 ➢ S2126G-7-1 (config-if)#end !直接退回到特权模式 百度文库 - 让每个人平等地提升自我 44 ➢ S2126G-7-1 #
注意:1、在设备配置的命令行界面中(CLI),当出现闪烁光标,无法输入命令时,按键盘的回车键,重新进入当前的配置模式。 2、 在实验中,独立网卡的IP地址绝对不能修改,独立网卡千万不要禁用。否则将造成设备连接中断,影响实验进程。 百度文库 - 让每个人平等地提升自我
55 2)命令行的基本功能: ➢ 帮助信息的获得: 显示当前模式下所有可执行的命令 :S2126G-7-1〉?
显示当前模式下所有以CO开头的命令:S2126G-7-1〉co? 注:此处示例用CO?,是15级用户才能使用的COPY命令,实验中学生的权限是14级,所以请选择其他可以用的命令予以练习。
显示copy命令后可以执行的参数: S2126G-7-1〉copy ? 百度文库 - 让每个人平等地提升自我
66 ➢ 命令的简写: S2126G-7-1 # conf ter S2126G-7-1 # configure terminal ➢ 命令的自动补齐:S2126G-7-1 # con(tab键)
➢ 命令的快捷键功能:S2126G-7-1 (config-if)# ctrl+z !退回特权模式 3)、交换机的全局配置: 交换机设备名称的配置: ➢ S2126G-7-1〉enable 14 ➢ S2126G-7-1# configure terminal ➢ S2126G-7-1(config)#hostname switch
注: 交换机设备名称被修改后,不会影响所有配置命令的执行,只要确认配置操作命令执行时所使用的模式无误即可。 交换机端口参数的配置: ➢ switch > enable 14 ➢ switch # configure terminal ➢ switch (config)# interface fastethernet 0/3
➢ switch (config-if)# speed 10 !传输速率配置为10M
➢ switch (config-if)# duplex half !工作模式为半双工 ➢ switch (config-if)# no shutdown !开启端口 百度文库 - 让每个人平等地提升自我 77 ➢ switch (config-if)# end ➢ switch # ➢ 查看交换机端口的配置信息: switch # show interface fastethernet 0/3
[参考配置] Interface :fastethernet 100basetx 0/3 !接口信息 Description: Adinstatus :up
Operstatus: up !接口状态开启 Hardware: 10/100baseTx Mtu: 1500 Lastchange: 0d:0h:0m:0s Adminduplex :half Operduplex: unknown Adminspeed: 10 Operspeed: unknown Flowcontroladminstatus:off Flowcontroloperstatus:off Priority:0 Broadcaset blocked: disable Unknown multicast blocked : disable Unknown unicast blocked : disable
【记录实验结果】 4)、在交换机上配置管理IP地址。
➢ switch #configure terminal !进入全局配置模式 ➢ switch (config)#hostname abc !配置交换机名称为“abc” 注: 这里的 abc 用个人姓名的汉语拼音代替 ➢ abc(config)#interface vlan 1 !进入交换机管理接口配置模式 ➢ abc(config-if)#ip address ! 配置交换机管理 接口IP地址 ➢ abc(config-if)#no shutdown !开启交换机管理接口
交换机的基本配置实验
实验4 交换机的基本配置实验一、实验内容1.根据网络结构拓扑图完成网络电缆的连接。
2.进行交换机的基本配置。
二、实验目的及要求1.清除交换机现有的配置。
2. 检查并检验默认配置。
3.对交换机进行基本配置。
4. 管理 MAC 地址表。
5. 在交换机上添加和移动主机。
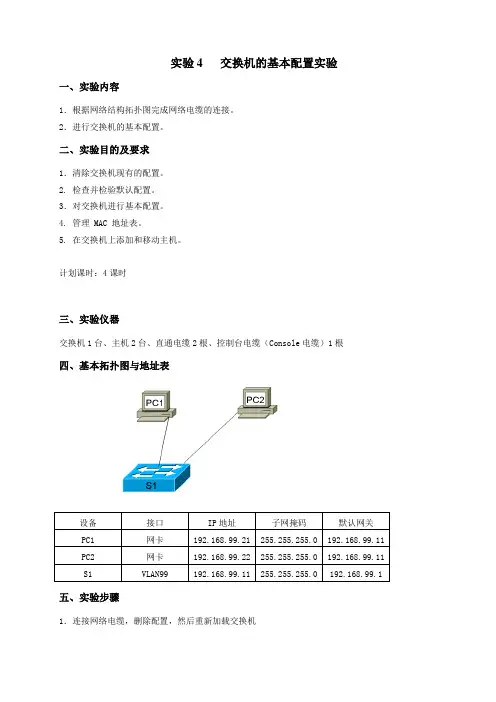
计划课时:4课时三、实验仪器交换机1台、主机2台、直通电缆2根、控制台电缆(Console电缆)1根四、基本拓扑图与地址表五、实验步骤1.连接网络电缆,删除配置,然后重新加载交换机(1)根据拓扑图所示完成网络电缆连接,将PC1连接至S1的Fa0/24端口,将PC2连接至S1的Fa0/23端口。
创建到交换机的控制台连接,方法可参阅实验八。
(2)删除 VLAN 数据库信息文件Switch#delete flash:vlan.datDelete filename [vlan.dat]?[Enter]Delete flash:vlan.dat?[confirm] [Enter]如果没有 VLAN 文件,则会显示以下消息:%Error deleting flash:vlan.dat (No such file or directory)(3)从 NVRAM 删除交换机启动配置文件。
Switch#erase startup-config响应行显示的提示信息为:Erasing the nvram filesystem will remove all files! Continue? [confirm]按 Enter 确认。
随后系统显示:Erase of nvram: complete(4)检查 VLAN 信息是否已删除。
使用 show vlan 命令检查步骤(2)是否确实删除了 VLAN 配置。
如果步骤(2)成功删除了 VLAN 信息,则转到步骤(5)并使用reload 命令重新启动交换机。
如果之前的 VLAN 配置信息(默认管理 VLAN 1 除外)仍然存在,则必须将交换机重新通电(硬件重启),而不能使用reload 命令。
交换机的配置及应用实验
交换机的配置及应用实验交换机是计算机网络中用于连接多台计算机设备的网络设备,它可以根据MAC 地址将数据包转发到目标设备。
交换机可以提供更高的网络带宽和更低的延迟,因此被广泛应用于企业、学校等场合。
对于交换机的配置及应用实验,可以从以下几个方面进行回答:1. 交换机基本配置:在实验中,首先需要连接交换机和计算机设备,可以通过网线将交换机的端口与计算机设备的网卡插口相连接。
然后,进入交换机的管理界面,进行基本配置。
配置的内容可以包括IP地址、子网掩码、网关等,以便与其他计算机设备进行通信。
另外,还可以配置VLAN(虚拟局域网)来实现网络的划分以及端口的隔离,提高网络的安全性和管理性。
2. 交换机的应用实验:2.1. 局域网组网实验在一个实验室环境中,可以使用交换机将多台计算机设备组成一个局域网。
在这种情况下,交换机负责转发局域网内的数据包,并根据MAC地址将数据包发送到目标设备。
通过这个实验,可以验证交换机的转发能力和带宽。
2.2. VLAN划分实验在一个企业网络中,可以使用交换机的VLAN功能来划分不同的网络。
例如,将财务部门的计算机设备划分到一个VLAN中,将销售部门的计算机设备划分到另一个VLAN中。
通过这个实验,可以验证VLAN的隔离能力和安全性。
2.3. 交换机与路由器的连接实验在一个大型网络中,通常会使用交换机与路由器相连接,以实现不同子网之间的通信。
在这种情况下,交换机负责局域网内的转发,而路由器负责不同子网之间的转发。
通过这个实验,可以验证交换机和路由器之间的互通性和数据包转发性能。
2.4. 交换机的链路聚合实验在一个高带宽环境中,可以使用交换机的链路聚合功能来实现带宽的合并。
通过将多个物理接口绑定成一个聚合接口,可以提高网络的带宽,并增加冗余性。
通过这个实验,可以验证交换机的链路聚合能力和带宽扩展性。
3. 交换机的故障排除及优化:在实际应用中,交换机可能会出现故障或者性能不佳的情况。
交换机基本配置实验报告

交换机基本配置实验报告一、实验目的。
本实验旨在通过对交换机进行基本配置,掌握交换机的基本功能和操作方法,了解交换机的工作原理,为今后的网络管理和维护工作打下基础。
二、实验环境。
本次实验使用的设备和软件环境如下:1. 交换机,Cisco Catalyst 2960。
2. 电脑,Windows 10操作系统。
3. 软件,Cisco网络模拟软件Packet Tracer。
三、实验内容。
1. 连接交换机。
首先,将电脑和交换机通过网线连接起来,确保连接的网线是正常的,然后打开Packet Tracer软件,创建一个新的网络拓扑图,将交换机和电脑拖入拓扑图中,并连接它们。
2. 登录交换机。
在电脑上打开命令提示符,使用Telnet或SSH协议登录交换机,输入交换机的IP地址和登录密码,成功登录后,进入交换机的命令行界面。
3. 设置交换机主机名。
在交换机的命令行界面中,使用命令“hostname Switch1”将交换机的主机名设置为“Switch1”。
4. 设置管理IP地址。
使用命令“interface vlan1”进入VLAN1接口配置模式,然后使用命令“ip address 192.168.1.1 255.255.255.0”设置交换机的管理IP地址为192.168.1.1,子网掩码为255.255.255.0。
5. 设置管理密码。
使用命令“enable secret cisco”设置交换机的特权模式密码为“cisco”,用于提升特权级别时的验证。
6. 保存配置。
最后,使用命令“copy running-config startup-config”将当前的配置保存到交换机的NVRAM中,以便下次重启后配置不会丢失。
四、实验总结。
通过本次实验,我们成功地对交换机进行了基本配置,包括设置主机名、管理IP地址和特权密码等操作。
掌握了交换机的基本配置方法,为今后的网络管理工作打下了基础。
五、实验心得。
在实验过程中,我们发现了一些问题,比如在设置管理IP地址时需要进入VLAN1接口配置模式,这些细节需要我们在实际操作中多加注意。
计算机网络技术实验实训教程:实验三交换机端口的基本配置

计算机网络技术实验实训教程实验三 交换机端口的基本配置实验名称:交换机端口的基本配置。
实验目的:掌握交换机端口的常用配置参数。
技术原理:二层交换机属数据链路层设备,可以识别数据包中的MAC 地址信息,并将这些MAC 地址与对应的端口记录在自己内部的一个MAC 地址表中,交换机初始化时MAC 地址表是空的,主机之间互相发送数据,交换机会学习数据帧的源MAC 地址,形成MAC 地址表,并根据目的MAC 地址进行包的转发,交换机有直通式、存储转发式、无碎片直通式(更高级的直通式转发) 三种转发方式。
实现功能:配置交换机端口的速率,双工模式,进行有效查看。
实验设备: S2126G 一台,主机一台,直连网线或控制线一根。
实验拓朴:实验步骤:1.配置交换机端口参数。
Switch>enable ! 进入特权模式。
Password:Switch# configure terminal ! 进入全局配置模式。
Switch(config)# interface fastethernet 0/1 ! 进入交换机F0/1的接口模式。
Switch(config-if)# speed 10 ! 配置端口的速率为本10M 。
(参数有100,10,auto 自适应)Switch(config-if)#duplex half !配置端口为半双工模式。
(参数有full 全双工,half,auto 自适应)Switch(config-if)# no shutdown ! 开启该端口,使端口转发数据。
S2126C o n s o l eF 0/5 c o m 1N I C2.查看交换机端口的配置信息。
switch# show interface fastethernet 0/1 !Interface : FastEthernet100BaseTX 0/1Description :AdminStatus : upOperStatus : downMedium-type : copperHardware : 10Base-T/100Base-TXMtu : 1500LastChange : 0d:0h:27m:29sAdminDuplex : HalfOperDuplex : UnknownAdminSpeed : 10OperSpeed : UnknownFlowControlAdminStatus : OffFlowControlOperStatus : OffPriority : 0Broadcast blocked :DISABLEUnknown multicast blocked :DISABLEUnknown unicast blocked :DISABLE注意事项:1.交换机端口默认开启,AdminStatus是UP,如果该端口没连其它设备,OperStatus是DOWN。
三层交换机配置实验

三层交换机配置实验三层交换机配置实验交换机的三层交换实际是具有路由功能的交换机,比如思科的Cisco 3550和华为的Quitway 3526就是三层交换机,支持路由功能。
交换机实现路由功能和两种情况,一种是通过vlan ip实现不同vlan间的路由,再一种是通过设置端口三层模式,通过端口ip,实现不同网络间的路由。
1. 通过vlan ip做网关实现不同vlan间的路由配置HostA的IP地址为:10.65.1.1 255.255.0.0配置HostA的网关地址:10.65.1.2配置HostB的IP地址为:10.66.1.1 255.255.0.0配置HostB的网关地址:10.66.1.2在交换机上先建两个vlan,分别为vlan 2 和vlan 3,将f0/2 放入vlan 2,将f0/6放入vlan 3,再设置vlan 2 和 vlan 3的IP地址,最后启动路由转发:ip routing。
参考配置如下:Switch#vlan databaseSwitch(vlan)#vlan 2Switch(vlan)#vlan 3Switch(vlan)#exitSwitch#conf tSwitch(config)#int f0/2Switch(config-if)#switchport mode accessSwitch(config-if)#switchport access vlan 2Switch(config-if)#description connected HostASwitch(config-if)#int f0/6Switch(config-if)#switchport mode accessSwitch(config-if)#switchport access vlan 3Switch(config-if)#description connected HostBSwitch(config-if)#exitSwitch(config)#int vlan 2Switch(config-if)#ip address 10.65.1.2 255.255.0.0Switch(config-if)#int vlan 3Switch(config-if)#ip address 10.66.1.2 255.255.0.0Switch(config-if)#exitSwitch(config)#ip routingSwitch(config)#endSwitch#通过以上设置HostA与HostB应该可以ping通了。
交换机的基本配置实验步骤

交换机的基本配置实验步骤1.连接交换机:将计算机与交换机通过网线连接,确保连接稳定。
2. 确认网络设备:打开电脑的命令提示符或终端,并输入ipconfig命令(Windows系统)或ifconfig命令(Linux系统),确认计算机连接的交换机的IP地址。
3.登录管理界面:在浏览器的地址栏中输入交换机的IP地址,打开交换机的管理界面。
4. 输入用户名和密码:根据交换机的型号和厂商不同,登录界面的用户名和密码会有所变化。
一般来说,常见的默认用户名是admin,密码可以是admin或空白。
5.创建VLAN:在管理界面中,找到VLAN(虚拟局域网)配置的选项,点击新建VLAN按钮。
输入VLAN的ID和名称,然后保存设置。
重复此步骤可以创建多个VLAN。
6.配置VLAN端口:找到端口配置的选项,选择要配置的端口,并将其绑定到相应的VLAN。
可以将多个端口绑定到同一个VLAN,也可以将端口绑定到不同的VLAN。
7. 配置端口模式:找到端口模式配置的选项,选择要配置的端口,并设置端口的工作模式。
常见的端口模式有access(普通接入模式)和trunk(干道模式)。
选择相应的模式后保存设置。
8.配置端口安全:找到端口安全配置的选项,选择要配置的端口,并设置端口安全的参数。
可以设置最大允许连接的MAC地址数量、报警策略等。
9.配置端口速率限制:找到端口速率限制配置的选项,选择要配置的端口,并设置端口的最大发送和接收速率。
可以根据需要对端口的速率进行限制。
10.保存并应用配置:在所有配置都完成后,需要点击保存或应用配置的按钮,使配置生效。
有些交换机还需要重启才能使新配置生效。
11. 验证配置:在配置应用后,需要验证设备是否按照配置正常工作。
可以通过ping命令或其他网络工具来测试不同设备之间的连通性。
12.备份配置:完成配置后,建议备份交换机的配置文件。
这样,如果需要恢复交换机的配置或将同样的配置应用到其他交换机,就可以方便地进行操作。
实训3 交换机配置
交换机配置实训3.1 手工配置交换机基本参数【实训目的】1、了解cisco交换机的基本知识。
2、掌握手工配置交换机基本参数的方法【实训任务】通过超级终端控制台登录到交换机,手工配置交换机的基本参数,擦汗看交换机的配置和状态信息,并远程登录交换机。
【实训环境】在交换机关机状态下,用控制台总线缆连接交换机和工作站计算机,其中控制台线缆的RJ-45端口连接到交换机的控制台接口(console),控制台线缆的DB-9端口连接到工作站计算机的串行通信接口(COM);将直通网线一端的RJ-45接口插在交换机的F0/1接口上,另一端的RJ-45接口插在工宗汉计算机的网卡上,如下图:【相关知识】在默认情况下,CISCO交换机不需要进行配置就能使用,如果要使其提供一些特殊功能,就必须对其进行配置。
未进行初始配置的交换机只能通过控制台进行配置,其连接和配置参数与路由器相同。
cisco交换机的命令行接口CLI一般可以细分为用户模式、特权模式、全局配置模式、接口配置模式、线路配置模式等多种用户操作模式,不同的操作模式支持不同的命令,操作的结果对交换机的影响范围也不同。
在任何用户操作模式下,输入“?”命令,都可以获得帮助信息。
交换机没有路由配置模式,也没有AUX接口。
默认情况下,Cisco交换机所有的物理接口在检测到有效连接线路时,都会自动开启。
交换机的接口不需要配置IP地址(第三层交换机除外),但是每台交换机都有一个默认的逻辑接口“VLAN 1”,可以为其配置IP地址参数,主要是方便进行虚拟终端登录,实现远程管理。
【实训步骤】1.准备工作在工作站计算机上,将IP地址设为“10.0.0.2”,子网掩码设为“255.255.255.0”。
2.配置交换机基本参数(1)在工作站计算机上,通过“超级终端”程序控制台登录交换机。
(2)进入交换机全局配置模式,配置交换机的主机名改为“S01”,该操作会立即生效,注意主机名的变化。
Swj tch>enableSwitch#configure terminalEnter configurat ion commands,Switch(config)#hostname S01S01(config)#(3)返回到特权模式,配置系统时钟并查看结果。
路由器交换机配置实验三
路由一配置:Router(config)#host R1R1(config-line)#exitR1(config)#in e0/0R1(config-if)#ip add 192.168.1.1 255.255.255.252R1(config-if)#no shutR1(config-if)#in e0/1R1(config-if)#ip add 172.16.128.1 255.255.255.0R1(config-if)#no shutR1(config-if)#in e0/2R1(config-if)#ip add 172.16.130.1 255.255.255.0R1(config-if)#no shutR1(config-if)#in e0/3R1(config-if)#ip add 172.16.138.1 255.255.255.0R1(config-if)#no shutR1(config-if)#router ospf 1R1(config-router)#network 192.168.1.0 0.0.0.3 area 1R1(config-router)#exitR1(config)#router ripR1(config-router)#network 172.16.0.0R1(config-router)#exitR1(config)#do show ip ospf neighbor2192.168.2.251/28 R2上学习到的192.168.3.0的路由只能有一条Neighbor ID Pri State Dead Time Address Interface 192.168.2.251 1 FULL/DR 00:00:36 192.168.1.2 Ethernet0/0 R1(config)#do show ip routeCodes: C - connected, S - static, R - RIP, M - mobile, B - BGPD - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter areaN1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2E1 - OSPF external type 1, E2 - OSPF external type 2i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2ia - IS-IS inter area, * - candidate default, U - per-user static routeo - ODR, P - periodic downloaded static routeGateway of last resort is not set172.16.0.0/24 is subnetted, 3 subnetsC 172.16.138.0 is directly connected, Ethernet0/3C 172.16.128.0 is directly connected, Ethernet0/1C 172.16.130.0 is directly connected, Ethernet0/2192.168.1.0/30 is subnetted, 1 subnetsC 192.168.1.0 is directly connected, Ethernet0/0192.168.2.0/28 is subnetted, 1 subnetsO IA 192.168.2.240 [110/20] via 192.168.1.2, 00:01:33, Ethernet0/0192.168.3.0/24 is variably subnetted, 2 subnets, 2 masksO IA 192.168.3.0/25 [110/40] via 192.168.1.2, 00:01:09, Ethernet0/0O IA 192.168.3.248/30 [110/30] via 192.168.1.2, 00:01:23, Ethernet0/0R1(config)#router ospf 1R1(config-router)#redistribute rip subnets metric 30 metric-type 1R1(config-router)#exitR1(config)#router ripR1(config-router)#redistribute ospf 1 metric 2R1(config-router)#passive-interface e0/0R1(config-router)#exitR1(config)#do show ip routeCodes: C - connected, S - static, R - RIP, M - mobile, B - BGPD - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter areaN1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2E1 - OSPF external type 1, E2 - OSPF external type 2i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2ia - IS-IS inter area, * - candidate default, U - per-user static routeo - ODR, P - periodic downloaded static routeGateway of last resort is not set172.16.0.0/24 is subnetted, 3 subnetsC 172.16.138.0 is directly connected, Ethernet0/3C 172.16.128.0 is directly connected, Ethernet0/1C 172.16.130.0 is directly connected, Ethernet0/210.0.0.0/24 is subnetted, 1 subnetsO E1 10.1.1.0 [110/60] via 192.168.1.2, 00:01:38, Ethernet0/0 192.168.1.0/30 is subnetted, 1 subnetsC 192.168.1.0 is directly connected, Ethernet0/0192.168.2.0/28 is subnetted, 1 subnetsO IA 192.168.2.240 [110/20] via 192.168.1.2, 00:03:35, Ethernet0/0 192.168.3.0/24 is variably subnetted, 2 subnets, 2 masksO IA 192.168.3.0/25 [110/40] via 192.168.1.2, 00:03:35, Ethernet0/0O IA 192.168.3.248/30 [110/30] via 192.168.1.2, 00:03:35, Ethernet0/0 R1(config)#do ping 10.1.1.1 source 172.16.130.1Type escape sequence to abort.Sending 5, 100-byte ICMP Echos to 10.1.1.1, timeout is 2 seconds:Packet sent with a source address of 172.16.130.1Success rate is 100 percent (5/5), round-trip min/avg/max = 96/172/300 ms R1(config)#router ospf 1R1(config-router)#area 1 nssaR1(config-router)#summary-address 172.16.128.0 255.255.240.0R1(config-router)#do show ip routeCodes: C - connected, S - static, R - RIP, M - mobile, B - BGPD - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter areaN1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2E1 - OSPF external type 1, E2 - OSPF external type 2i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2ia - IS-IS inter area, * - candidate default, U - per-user static routeo - ODR, P - periodic downloaded static routeGateway of last resort is 192.168.1.2 to network 0.0.0.0172.16.0.0/16 is variably subnetted, 4 subnets, 2 masksC 172.16.138.0/24 is directly connected, Ethernet0/3C 172.16.128.0/24 is directly connected, Ethernet0/1O 172.16.128.0/20 is a summary, 00:01:04, Null0C 172.16.130.0/24 is directly connected, Ethernet0/2192.168.1.0/30 is subnetted, 1 subnetsC 192.168.1.0 is directly connected, Ethernet0/0O*IA 0.0.0.0/0 [110/11] via 192.168.1.2, 00:02:55, Ethernet0/0注:只有在重发布以后才可运行NSSA,NSSA的配置必须是双向的路由二配置:Router(config)#host R2R2(config)#in e0/0R2(config-if)#ip add 192.168.1.2 255.255.255.252R2(config-if)#no shutR2(config-if)#in e0/1R2(config-if)#ip add 192.168.2.251 255.255.255.240R2(config-if)#no shutR2(config-if)#router ospf 1R2(config-router)#network 192.168.2.240 0.0.0.15 area 0R2(config-router)#network 192.168.1.0 0.0.0.3 area 1R2(config-router)#exitR2(config)#do show ip ospf neighborNeighbor ID Pri State Dead Time Address Interface 192.168.3.249 1 FULL/DR 00:00:37 192.168.2.243 Ethernet0/1 192.168.1.1 1 FULL/BDR 00:00:31 192.168.1.1 Ethernet0/0 R2(config)#do show ip routeCodes: C - connected, S - static, R - RIP, M - mobile, B - BGPD - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter areaN1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2E1 - OSPF external type 1, E2 - OSPF external type 2i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2ia - IS-IS inter area, * - candidate default, U - per-user static routeo - ODR, P - periodic downloaded static routeGateway of last resort is not set192.168.1.0/30 is subnetted, 1 subnetsC 192.168.1.0 is directly connected, Ethernet0/0192.168.2.0/28 is subnetted, 1 subnetsC 192.168.2.240 is directly connected, Ethernet0/1192.168.3.0/24 is variably subnetted, 2 subnets, 2 masksO IA 192.168.3.0/25 [110/30] via 192.168.2.243, 00:01:22, Ethernet0/1O IA 192.168.3.248/30 [110/20] via 192.168.2.243, 00:01:37, Ethernet0/1R2(config)#do show ip routeCodes: C - connected, S - static, R - RIP, M - mobile, B - BGPD - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter areaN1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2E1 - OSPF external type 1, E2 - OSPF external type 2i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2ia - IS-IS inter area, * - candidate default, U - per-user static routeo - ODR, P - periodic downloaded static routeGateway of last resort is not set172.16.0.0/24 is subnetted, 3 subnetsO E1 172.16.138.0 [110/40] via 192.168.1.1, 00:01:48, Ethernet0/0O E1 172.16.128.0 [110/40] via 192.168.1.1, 00:01:48, Ethernet0/0O E1 172.16.130.0 [110/40] via 192.168.1.1, 00:01:48, Ethernet0/010.0.0.0/24 is subnetted, 1 subnetsO E1 10.1.1.0 [110/50] via 192.168.2.243, 00:01:48, Ethernet0/1 192.168.1.0/30 is subnetted, 1 subnetsC 192.168.1.0 is directly connected, Ethernet0/0192.168.2.0/28 is subnetted, 1 subnetsC 192.168.2.240 is directly connected, Ethernet0/1192.168.3.0/24 is variably subnetted, 2 subnets, 2 masksO IA 192.168.3.0/25 [110/30] via 192.168.2.243, 00:03:45, Ethernet0/1 O IA 192.168.3.248/30 [110/20] via 192.168.2.243, 00:03:45, Ethernet0/1 R2(config)#router ospf 1R2(config-router)#area 1 nssa no-summaryR2(config-router)#do show ip routeCodes: C - connected, S - static, R - RIP, M - mobile, B - BGPD - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter areaN1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2E1 - OSPF external type 1, E2 - OSPF external type 2i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2ia - IS-IS inter area, * - candidate default, U - per-user static routeo - ODR, P - periodic downloaded static routeGateway of last resort is not set172.16.0.0/20 is subnetted, 1 subnetsO N1 172.16.128.0 [110/40] via 192.168.1.1, 00:01:09, Ethernet0/010.0.0.0/24 is subnetted, 1 subnetsO E1 10.1.1.0 [110/50] via 192.168.2.243, 00:01:09, Ethernet0/1 192.168.1.0/30 is subnetted, 1 subnetsC 192.168.1.0 is directly connected, Ethernet0/0192.168.2.0/28 is subnetted, 1 subnetsC 192.168.2.240 is directly connected, Ethernet0/1O IA 192.168.3.0/24 [110/20] via 192.168.2.243, 00:01:14, Ethernet0/1路由三配置:Router(config)#host R3R3(config)#in e0/1R3(config-if)#ip add 192.168.2.243 255.255.255.240R3(config-if)#no shutR3(config-if)#in e0/2R3(config-if)#ip add 192.168.3.249 255.255.255.252R3(config-if)#no shutR3(config-if)#router ospf 1R3(config-router)#network 192.168.3.248 0.0.0.3 area 2R3(config-router)#network 192.168.2.240 0.0.0.15 area 0R3(config-router)#do show ip ospf neighborNeighbor ID Pri State Dead Time Address Interface 192.168.2.251 1 FULL/DR 00:00:32 192.168.2.251 Ethernet0/1 192.168.3.250 1 FULL/BDR 00:00:36 192.168.3.250 Ethernet0/2 R3(config-router)#do show ip routeCodes: C - connected, S - static, R - RIP, M - mobile, B - BGPD - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter areaN1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2E1 - OSPF external type 1, E2 - OSPF external type 2i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2ia - IS-IS inter area, * - candidate default, U - per-user static routeo - ODR, P - periodic downloaded static routeGateway of last resort is not set192.168.1.0/30 is subnetted, 1 subnetsO IA 192.168.1.0 [110/20] via 192.168.2.251, 00:01:31, Ethernet0/1192.168.2.0/28 is subnetted, 1 subnetsC 192.168.2.240 is directly connected, Ethernet0/1192.168.3.0/24 is variably subnetted, 2 subnets, 2 masksO 192.168.3.0/25 [110/20] via 192.168.3.250, 00:01:31, Ethernet0/2C 192.168.3.248/30 is directly connected, Ethernet0/2R3(config-router)#do show ip routeCodes: C - connected, S - static, R - RIP, M - mobile, B - BGPD - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter areaN1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2E1 - OSPF external type 1, E2 - OSPF external type 2i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2ia - IS-IS inter area, * - candidate default, U - per-user static routeo - ODR, P - periodic downloaded static routeGateway of last resort is not set172.16.0.0/24 is subnetted, 3 subnetsO E1 172.16.138.0 [110/50] via 192.168.2.251, 00:02:01, Ethernet0/1O E1 172.16.128.0 [110/50] via 192.168.2.251, 00:02:01, Ethernet0/1O E1 172.16.130.0 [110/50] via 192.168.2.251, 00:02:01, Ethernet0/110.0.0.0/24 is subnetted, 1 subnetsO E1 10.1.1.0 [110/40] via 192.168.3.250, 00:02:01, Ethernet0/2192.168.1.0/30 is subnetted, 1 subnetsO IA 192.168.1.0 [110/20] via 192.168.2.251, 00:02:01, Ethernet0/1 192.168.2.0/28 is subnetted, 1 subnetsC 192.168.2.240 is directly connected, Ethernet0/1192.168.3.0/24 is variably subnetted, 2 subnets, 2 masksO 192.168.3.0/25 [110/20] via 192.168.3.250, 00:02:01, Ethernet0/2 C 192.168.3.248/30 is directly connected, Ethernet0/2R3(config-router)#area 2 nssa no-summaryR3(config-router)#area 2 range 192.168.3.0 255.255.255.0R3(config-router)#do show ip routeCodes: C - connected, S - static, R - RIP, M - mobile, B - BGPD - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter areaN1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2E1 - OSPF external type 1, E2 - OSPF external type 2i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2ia - IS-IS inter area, * - candidate default, U - per-user static routeo - ODR, P - periodic downloaded static routeGateway of last resort is not set172.16.0.0/20 is subnetted, 1 subnetsO E1 172.16.128.0 [110/50] via 192.168.2.251, 00:03:59, Ethernet0/110.0.0.0/24 is subnetted, 1 subnetsO N1 10.1.1.0 [110/50] via 192.168.3.250, 00:03:59, Ethernet0/2 192.168.1.0/30 is subnetted, 1 subnetsO IA 192.168.1.0 [110/20] via 192.168.2.251, 00:03:59, Ethernet0/1 192.168.2.0/28 is subnetted, 1 subnetsC 192.168.2.240 is directly connected, Ethernet0/1192.168.3.0/24 is variably subnetted, 3 subnets, 3 masksO 192.168.3.0/25 [110/20] via 192.168.3.250, 00:03:59, Ethernet0/2 O 192.168.3.0/24 is a summary, 00:03:59, Null0C 192.168.3.248/30 is directly connected, Ethernet0/2路由四配置:Router(config)#host R4R4(config)#in e0/2R4(config-if)#ip add 192.168.3.250 255.255.255.252R4(config-if)#no shutR4(config-if)#in e0/1R4(config-if)#ip add 192.168.3.1 255.255.255.128R4(config-if)#no shutR4(config-if)#in e0/0R4(config-if)#ip add 10.1.1.1 255.255.255.0R4(config-if)#no shutR4(config-if)#router ospf 1R4(config-router)#network 192.168.3.248 0.0.0.3 area 2R4(config-router)#network 192.168.3.0 0.0.0.127 area 2R4(config-router)#exitR4(config)#router ripR4(config-router)#network 10.0.0.0R4(config-router)#exitR4(config)#do show ip ospf neighborNeighbor ID Pri State Dead Time Address Interface 192.168.3.249 1 FULL/BDR 00:00:36 192.168.3.249 Ethernet0/2 R4(config)#do show ip routeCodes: C - connected, S - static, R - RIP, M - mobile, B - BGPD - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter areaN1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2E1 - OSPF external type 1, E2 - OSPF external type 2i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2ia - IS-IS inter area, * - candidate default, U - per-user static routeo - ODR, P - periodic downloaded static routeGateway of last resort is not set10.0.0.0/24 is subnetted, 1 subnetsC 10.1.1.0 is directly connected, Ethernet0/0192.168.1.0/30 is subnetted, 1 subnetsO IA 192.168.1.0 [110/30] via 192.168.3.249, 00:01:36, Ethernet0/2192.168.2.0/28 is subnetted, 1 subnetsO IA 192.168.2.240 [110/20] via 192.168.3.249, 00:01:36, Ethernet0/2 192.168.3.0/24 is variably subnetted, 2 subnets, 2 masksC 192.168.3.0/25 is directly connected, Ethernet0/1C 192.168.3.248/30 is directly connected, Ethernet0/2R4(config)#router ospf 1R4(config-router)#redistribute rip subnets metric 30 metric-type 1R4(config-router)#exitR4(config)#router ripR4(config-router)#redistribute ospf 1 metric 2R4(config-router)#passive-interface e0/2R4(config-router)#exitR4(config)#do show ip routeCodes: C - connected, S - static, R - RIP, M - mobile, B - BGPD - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter areaN1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2E1 - OSPF external type 1, E2 - OSPF external type 2i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2ia - IS-IS inter area, * - candidate default, U - per-user static routeo - ODR, P - periodic downloaded static routeGateway of last resort is not set172.16.0.0/24 is subnetted, 3 subnetsO E1 172.16.138.0 [110/60] via 192.168.3.249, 00:01:19, Ethernet0/2O E1 172.16.128.0 [110/60] via 192.168.3.249, 00:01:19, Ethernet0/2O E1 172.16.130.0 [110/60] via 192.168.3.249, 00:01:19, Ethernet0/210.0.0.0/24 is subnetted, 1 subnetsC 10.1.1.0 is directly connected, Ethernet0/0192.168.1.0/30 is subnetted, 1 subnetsO IA 192.168.1.0 [110/30] via 192.168.3.249, 00:01:19, Ethernet0/2 192.168.2.0/28 is subnetted, 1 subnetsO IA 192.168.2.240 [110/20] via 192.168.3.249, 00:01:19, Ethernet0/2 192.168.3.0/24 is variably subnetted, 2 subnets, 2 masksC 192.168.3.0/25 is directly connected, Ethernet0/1C 192.168.3.248/30 is directly connected, Ethernet0/2R4(config)#do ping 172.16.138.1 source 10.1.1.1Type escape sequence to abort.Sending 5, 100-byte ICMP Echos to 172.16.138.1, timeout is 2 seconds: Packet sent with a source address of 10.1.1.1Success rate is 100 percent (5/5), round-trip min/avg/max = 96/168/260 ms R4(config)#router ospf 1R4(config-router)#area 2 nssa no-summaryR4(config-router)#do show ip routeCodes: C - connected, S - static, R - RIP, M - mobile, B - BGPD - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter areaN1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2E1 - OSPF external type 1, E2 - OSPF external type 2i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2ia - IS-IS inter area, * - candidate default, U - per-user static routeo - ODR, P - periodic downloaded static routeGateway of last resort is 192.168.3.249 to network 0.0.0.010.0.0.0/24 is subnetted, 1 subnetsC 10.1.1.0 is directly connected, Ethernet0/0192.168.3.0/24 is variably subnetted, 2 subnets, 2 masksC 192.168.3.0/25 is directly connected, Ethernet0/1C 192.168.3.248/30 is directly connected, Ethernet0/2O*IA 0.0.0.0/0 [110/11] via 192.168.3.249, 00:05:56, Ethernet0/2R4(config-router)#do ping 172.16.130.1 source 10.1.1.1Type escape sequence to abort.Sending 5, 100-byte ICMP Echos to 172.16.130.1, timeout is 2 seconds:Packet sent with a source address of 10.1.1.1Success rate is 100 percent (5/5), round-trip min/avg/max = 100/193/312 ms实验步骤总结:R1 1、OSPF ,RIP 2、查看邻接关系3、重发布4、完全NSSA5、地址汇总R2 1、OSPF 2、查看邻接关系3、完全NSSAR3 1、OSPF 2、查看邻接关系3、完全NSSA 4、地址汇总R4 1、OSPF ,RIP 2、查看邻接关系3、重发布4、完全NSSA。
交换机的基本配置实验【绝对精品】
交换机的基本配置实验一、实验目的1.掌握交换机命令行各种操作模式及其相互切换。
2.掌握交换机的全局配置。
3.掌握交换机端口的基本配置。
4.掌握交换机配置的查看方法。
二、实验设备S2126G交换机一台,PC机一台,直连线一条。
三、技术原理交换机是一种基于MAC地址识别,能完成封装、转发数据包功能的网络设备。
交换机可以学习MAC地址,并把其存放在内部地址表中,通过在数据包的始发者和目标接收者之间建立临时的交换路径,使数据包直接由源地址到达目的地址。
交换机有以下四种命令行操作模式:1.用户模式,提示符为switch>,这是进入交换机后得到的第一个模式,该模式下可以查看交换机的软硬件版本信息,并进行简单的测试。
用户模式下输入enable即可进入下面的特权模式。
2.特权模式,提示符为switch#,这是由用户模式进入的下一个模式,该模式下可以对交换机的配置文件进行管理和查看。
特权模式下输入configure terminal即可进入下面的全局配置模式。
3.全局配置模式,提示符为switch(config)#,属于特权模式的下一级模式,该模式下可以配置交换机的全局性参数(如主机名、登陆信息等)。
全局模式下输入类似interface fastethernet 0/5即可进入下面的端口模式。
4.端口模式,提示符为switch(config-if)#,属于全局模式的下一级模式,该模式下可以对交换机的端口进行参数配置。
可以通过exit命令退回到当前模式的上一级操作模式,通过end命令从特权模式以下级别直接返回到特权模式。
交换机的端口速率参数有10(10Mbit/s)、100(100Mbit/s)、auto(自适应)等三种选择,默认是auto。
端口工作模式有full(全双工)、half(半双工)、auo(自适应) 等三种选择,默认是auto。
四、实验步骤1.按图1-1选择一个交换机进行配置。
Switch图1-12.依次输入以下命令熟悉交换机的各种操作模式。
华为交换机基本配置6个实验报告
华为交换机基本配置6个实验报告随着信息技术的发展,网络设备的应用越来越广泛。
作为网络通信设备中的一种,交换机在局域网中起着至关重要的作用。
华为交换机是当前市场上应用较为广泛的一种交换机品牌,其功能强大,性能稳定。
针对华为交换机的基本配置,我们可以进行一些实验来深入了解和掌握其使用方法。
在本文中,我们将围绕华为交换机的基本配置展开六个实验报告,从简单到复杂,由浅入深地探讨华为交换机的使用方法和技巧。
通过这些实验,我们将对华为交换机的基本配置有一个全面、深刻的理解,为日后的网络设备使用和管理提供有力的支持。
一、实验报告一:华为交换机的基本连接和登录在第一个实验中,我们将学习如何连接并登录华为交换机,这是使用交换机的第一步。
我们将了解到交换机的基本连接方法,学习如何通过终端设备登录交换机,并进行基本的配置操作。
通过这个实验,我们可以对华为交换机的使用环境和登录方法有一个清晰的认识。
二、实验报告二:VLAN的配置和管理VLAN是虚拟局域网的简称,对局域网进行划分可以提高网络的安全性和管理效果。
在这个实验中,我们将学习如何在华为交换机上进行VLAN的配置和管理,包括VLAN的创建、VLAN口的划分和端口的配置等操作。
通过这个实验,我们可以深入了解VLAN的应用和管理,为实际网络的划分和管理奠定基础。
三、实验报告三:静态路由的配置和使用在现代网络中,路由是实现不同网络之间通信的关键设备。
在这个实验中,我们将学习如何在华为交换机上配置和使用静态路由,包括路由表的设置、路由信息的添加和删除等操作。
通过这个实验,我们可以掌握静态路由的配置方法,为不同网络之间的通信建立起有效的桥梁。
四、实验报告四:访问控制列表(ACL)的配置和管理访问控制列表是在网络设备上实现对数据包进行过滤和控制的重要工具。
在这个实验中,我们将学习如何在华为交换机上配置和管理访问控制列表,包括ACL规则的设置、ACL的应用和优先级的调整等操作。