
计算机取证技术综述
计算技术与计算机科学
性能随温度而变化,影响了电子天平仪的精度。该文
采用负温度系数的钕铁硼和正温度系数的铁氧体构成
复合磁路以达到温度补偿,大大提高了电子天平仪的
温度稳定性。参3
0609851
大位移电子散斑干涉法刊,中/周灿林//光电子激
光.2005,16(12).14721475(E)
0609852
新型压电式车削测力仪的研究刊,中/刘晓玲//传感
器技术.2005,24(12).3537(E)
通过分析压电式车削测力仪的基本结构及其数学
模型和频率特性,设计了一种外型近似一把车刀的车
削测力仪,利用有限元法对测力仪进行了静力学分析,
优化了测力仪的结构尺寸,使测力仪的固有频率和灵
敏度达到较为理想的状态,在此基础上,组建了压电测
力系统,进行动/静态标定,取得了比较理想的结果,满
足实际工程应用和测试研究的要求。参4
0609853
环境应力筛选方法及效果评估刊,中/陆培永//电子
产品可靠性与环境试验.2005,23(6).3639(D2)
从环境应力筛选的概念出发,以某研制的组件为
例,介绍了环境应力筛选的目的、方法以及筛选效果的
评估,证实环境应力筛选是保证电子产品可靠性实现
的重要环节。列举了环境应力筛选的注意事项。参2
1690其它测量
0609854
GaAsMESFET的热电子应力退化刊,中/朱炜容//
电子产品可靠性与环境试验.2005,23(6).3235
(D2)
0609855
一个消费者测定空间的均衡存在定理刊,中/崖立新
//广西民族学院学报(自然科学版).2005,11(4).
7681(G)研究消费者测度空间经济均衡的存在性问题,给
出了一个均衡存在定理。参11
0609856
利用积分方程计算阵列感应测井响应刊,中/魏宝君
//石油大学学报(自然科学版).2005,29(6).32
37,68(E)
0609857
RobinsonUrsescu定理在Frechet空间中的形成刊,
中/过榴晓//江南大学学报(自然科学版).2005,4
(5).541544(D)
基于司法鉴定合法性原则的DMA技术内存取证方法
信息技术与安全Information Technology And Security电子技术与软件工程Electronic Technology & Software Engineering
众所周知,内存是计算机的重要组成部分之一,在系统运行时起到了关键的存储作用。但内存与硬盘等介质存储不同,其只有在计算机工作时进行数据存储。计算机一旦关机,内存中的所有数据将不再存在。因此,内存取证又被称为易失性数据提取。本文在研究和分析内存取证方法及工具的基础上,提出了基于动态内存读取技术(DMA),通过主机主板外部或内部的不同接口直接访问内存,实现在不破坏内存完整性的前提下,对内存镜像进行提取的方法,并依据相关司法规定讨论该方法的合法性。1 内存取证技术研究综述从目前能够查询到的资源材料来看,计算机取证起源于1984年,而内存取证作为计算机取证的一个分支直到2002年才被美国空军特别调查办公室的Kornblum提出[1]。此后,Brain D.Carrier和Joe Grand于2004年在Digital Investigation杂志发表《A hardware-based memory acquisition procedure for digital investigations》对易失性数据提取的可行性进行了分析[2]。2005年,DFRWS 发起了一场数字挑战赛,从而拉开了内存取证技术研究的大幕。众多学者开始关注内存取证。综合当前的研究成果来看,内存取证主要集中在两个方面:(1)物理内存提取;(2)虚拟内存提取。1.1 物理内存提取方法物理内存提取是当前学者研究比较多的方向,也是物理磁盘取证与内存取证不同的主要着眼点。PetroniJr N L,Walters A,Fraser T,Zhang S, Wang L, Zhang R等学者都先后对内存取证提出了自己的方法及研究成果。同时,美国 Guidance Software 公司、美国 AccessData 公司、韩国 FinalData 公司、德国 X-Ways software 公司等公司也先后利用多种方法制作了内存提取工具。基于对这些研究搜索发现,物理内存取证的方法主要集中的三个方面:1.1.1 利用硬件进行物理内存提取这种方法主要是通过计算机外部硬件连接来完成对计算机内存的提取。如,Brian Carrier 和 Joe Grand通过对计算机安装 “Tribble”硬件扩展卡的方式,来实现将物理内存中的数据复制到外接存储设备中进行保存。再比如比较流行的 Volatility 开源工程。 1.1.2 利用应用软件进行物理内存提取这种方法被应用的较多,通过编写程序完成一个软件,利用该软件对物理内存进行按地址获取并记录到物理存储设备中。这种方法中,有的利用用户模式的应用程序达到读取内核内存区对象的目的。但该方法常常受到算法及权限的影响,导致物理内存提取不全或者失败。如Dolan-Gavitt 曾经借助VAD 树算法来枚举内存进程与线程信息,并存储到物理设备中。有的利用内核模式程序进行内存取证。这种方法可以有效解决系统权限等安全问题引起的数据获取难题,可以轻松绕过系统安全机制而完整获取内存空间对象。研基于司法鉴定合法性原则的DMA技术内存取证方法王丹丁兆锟周锋赵燕(南京拓界信息技术有限公司 江苏省南京市 210014)
虚拟现场数字证据搜索技术综述
虚拟现场数字证据搜索技术综述
廖根为
【摘 要】在虚拟犯罪现场固定数字证据前,需要在大量数据中搜索和定位与案件事实相关联的数字证据.为了及时准确定位数字证据,必须依赖计算机相关技术,虚拟现场常采用的搜索技术包括基于字符串的搜索技术、基于特征码的搜索技术、基于数字指纹的搜索技术、基于痕迹信息的搜索技术等.
【期刊名称】《犯罪研究》
【年(卷),期】2010(000)006
【总页数】5页(P26-30)
【关键词】数字证据;搜索技术;特征码;数字指纹;痕迹信息
【作 者】廖根为
【作者单位】华东政法大学
【正文语种】中 文
当互联网中发生与网络相关的犯罪时,需要从虚拟的犯罪现场中固定与案件事实相关的证据。由于数字证据是以数字化形式存在的,具有无形性、技术性、隐蔽性、复杂性等特点,对其固定与传统证据有较明显的区别,无法通过肉眼直观判断数字证据的有无和具体位置。由于在虚拟空间中,存储着大量的杂乱无章的数据。在这些数据中,只有很少的一部分数据是与案件相关的。在犯罪调查取证中,只需要收集这些与案件相关部分的证据。因此,需要事先通过搜索或检查等方法过滤掉无用的数据,确定与案件相关的数字证据。搜索可以通过人工手段也可以通过计算机自动处理进行有限或者全部处理。通过人工方法在虚拟现场中寻找案件相关证据是难以想象的。一方面,案件调查需要在有限的时间内完成;另一方面,很多数据必须借助特定的工具才能够被人所理解。因此,通过技术方法进行自动收集案件事实相关证据是网络犯罪或相关犯罪调查取证必不可少的。
在虚拟的犯罪现场搜索数字证据,目的是为了从大量杂乱无章的数据中快速且准确地找出确实与案件事实相关的数字证据。良好的搜索技术能够快速定位与案件事实相关的证据,又不过多地将一些无关证据搜索出来。在虚拟现场中搜索数字证据的技术有很多,但都需要根据一定的预测信息从现场中获取。根据预测信息的方式不同,大体可将虚拟空间搜索数字证据的方式分为基于字符串的搜索技术、基于特征码的搜索技术、基于数字指纹的搜索技术、基于痕迹信息的搜索技术。
Cookie信息取证方法简述
Cookie信息取证方法简述
吴春生,宋 润,贾永生(北京市公安局刑侦总队,北京1OOO54) ・综 述・
摘要: 本文综述了计算机取证中涉及Cookie取证方面的基础知识和应用技术。分别从Cookie基本常识、
Cookie存在的安全方面问题、Cookie获取方法、Cookie相关软件工具和Cookie缓存文件信息获取5个方面进
行了综述。 关键词:Cookie取证;Cookie获取 中图分类号:DF793.2文献标识码:A 文章编号:1008—3650(2011)06—0041—03
Introduction of Cookie information forensics methods
WU Chun-Sheng,SONG Run,JIA Yong-Sheng(General Division of Criminal Investigation,BeOing Public Security Bureau.BeOing 100054,China)
ABSTRACT: In this article,Cookie forensics involved basic knowledge of Cookie,securi ty problems of Cookie,acquiring method of Cookie,related software tools of Cookie and information acquisition in Cookie’S cache file were introduced. KEY WORDS:Cookie forensics;Cookie acquire
目前,在电子取证过程中,对计算机网络相关信
息进行取证的工作日益增多,网络信息的内容也名目
繁多。主要可以分为主机网络信息、客户端网络信 息、网络设备信息等大的方面,然后可再细分成若干
小类。本文主要介绍客户端存储网络信息大类中所
基于大数据的APT检测及取证技术研究

基于大数据的APT检测及取证技术研究
摘要:高级持续性威胁(APT,advanced persistent threat)已成为高安全等级网络的最主要威胁之一,其极强的针对性、伪装性和阶段性使传统检测技术无法有效识别,因此新型攻击检测技术成为 APT 攻击防御领域的研究热点。首先,结合典型 APT 攻击技术和原理,分析攻击的 6 个实施阶段,并归纳攻击特点;然后,综述现有 APT攻击防御框架研究的现状,并分析当前基于网络安全大数据分析的
APT 攻击检测技术的研究内容与最新进展,指出相应技术在应对 APT 攻击过程中面临的挑战和下一步发展方向。
1.引言
当今,网络系统面临着越来越严重的安全挑战,在众多的安全挑战中,一种具有组织性、特定目标性以及长时间持续性的新型网络攻击日益猖獗,国际上常称之为 APT(Advanced Persistent Threat)攻击。APT 攻击第一次曝光是在 2010
年的 Google“极光门”事件。此后,APT 攻击事件不断频出,较为著名的有丰收行动、摩诃草事件、蔓灵花行动、白俄罗斯军事通讯社事件等。APT 攻击的不断涌现给传统的安全防御技术带到巨大挑战,许多传统防御技术在 APT 攻击过程中丧失了防御能力。随着APT 攻击越演越烈,各国的政府部门、世界各大 IT 公司和信息安全厂商均开始投入到APT 攻击与防御的研究中,力图在这场 APT 攻防之战中掌握主动权,以改善 APT 防御落后于攻击技术的被动局面。
2.APT攻击概述
2.1APT攻击特征
作为一种不同于传统的攻击方式,APT攻击是一种可持久的一种网络攻击,攻击的目标主要是集中在政府部门和一些特定的企业,例如通信行业,能源行业,由于APT的攻击不仅仅是目前我们所知的一种单一的网络入侵方式,它是集成多种传统网络入侵的手段,并融合多方面深层次的网络渗透来越过传统的防御方法,目前市场上的大多软件和设备都不能很好的防御。APT攻击具有如下的特点:
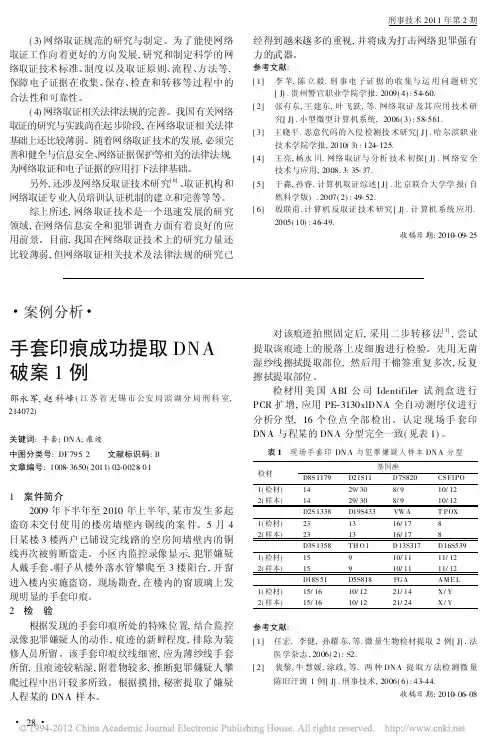
手套印痕成功提取DNA破案1例
刑事技术2011年第2期
(3)网络取证规范的研究与制定。为了能使网络
取证工作向着更好的方向发展,研究和制定科学的网
络取证技术标准、制度以及取证原则、流程、方法等,
保障电子证据在收集、保存、检查和转移等过程中的
合法性和可靠性。
(4)网络取证相关法律法规的完善。我国有关网络
取证的研究与实践尚在起步阶段,在网络取证相关法律
基础上还比较薄弱。随着网络取证技术的发展,必须完
善和健全与信息安全、网络证据保护等相关的法律法规,
为网络取证和电子证据的应用打下法律基础。
另外,还涉及网络反取证技术研究[6]、取证机构和
网络取证专业人员培训认证机制的建立和完善等等。
综上所述,网络取证技术是一个迅速发展的研究
领域,在网络信息安全和犯罪调查方面有着良好的应
用前景。目前,我国在网络取证技术上的研究力量还
比较薄弱,但网络取证相关技术及法律法规的研究已经得到越来越多的重视,并将成为打击网络犯罪强有
力的武器。
参考文献:
[1] 李苹,陈立毅.刑事电子证据的收集与运用问题研究[J].贵州警官职业学院学报,2009(4):54-60.
[2] 张有东,王建东,叶飞跃,等.网络取证及其应用技术研
究[J].小型微型计算机系统,2006(3):58-561.[3] 王晓平.恶意代码的入侵检测技术研究[J].哈尔滨职业
技术学院学报,2010(3):124-125.
[4] 王亮,杨永川.网络取证与分析技术初探[J].网络安全技术与应用,2008.3:35-37.
[5] 于淼,孙睿.计算机取证综述[J].北京联合大学学报(自
然科学版).2007(2):49-52.[6] 殷联甫.计算机反取证技术研究[J].计算机系统应用.
2005(10):46-49.
收稿日期:2010-09-25
#案例分析#
手套印痕成功提取DNA
破案1例
邵永军,赵科峰(江苏省无锡市公安局滨湖分局刑科室,
214072)
关键词:手套;DNA;痕迹
中图分类号:DF79512 文献标识码:B
浅谈建设网络IT取证系统
浅谈建设网络IT取证系统
【摘要】随着计算机网络技术的发展和运用,人们的生活效率提高的同时,利用信息技术进行犯罪的活动也日益增多,因此利用it取证技术提供有效可靠的电子证据给一些法律诉讼案件是非常必要的。
【关键词】网络;it取证;系统构建
一、 it取证技术概述
it取证技术一般是指对计算机或者其他网络设备中存储的电子数据证据进行一系列的收集、识别、检查、保护和分析工作并最终在法律诉讼中进行出示的技术。it取证技术是法律诉讼环节中的重要组成部分,法庭根据it取证技术采集到的电子证据进行犯罪后果的衡量并量刑定罪,这个过程不仅与计算机学科相联系,而且需要满足相关的法律要求,因此在取证过程中需要遵循一定的原则和标准来开展。首先是合法性原则,即it取证工作的基本要求是符合法律规范,如此才能在证明相关犯罪活动时是有效的,这包括了专业人士见证过程和保护证据的连续性这两方面的合法性;其次是实时性原则,即在取证时要实时快速,这样才能保证有关的证据不会被修改或毁灭;接着是多备份原则,应该对证据进行两个或者以上的备份保存,以防止数据的流失;另外是环境原则,即对计算机相关证据的存储介质或者媒体进行安全标准的规范;最后是全面性原则,要求整个it过程中最好不要丢失任何有参考价值的信息,要尽可能多的收集比较全面的信息内容。
it取证技术的对象是电子数据,电子数据证据具有易损坏性、易改性、隐蔽性和存储方式多样性等特点,其在计算机内的存储方式分为易流失的证据和相对较稳定的证据,前者在计算机重新启动或者关机后可能不复存在,后者指临时文件、隐藏文件、普通文件、注册表文件等比较稳定的证据。it取证工作必须按照规定好的流程进行,才能保证工作的高效性。it取证工作第一步是对相关犯罪现场进行查看以进行证据的获取;第二步是数据的传输,传输过程要具有保密性,防止数据遭受非法入侵或获取;第三步是证据的保存,可以使用光盘、硬盘或磁带进行数据的备份;第四步是证据的识别,即从众多的数据中识别出可以反映犯罪行为和活动的电子数据;最后一步是数据的分析,即将收集到的数据、备份和程序通过现场重建手段分析它们之间的关联,最后提交给法庭作为诉讼的证据。
DeepFakeDetetion、数字图像处理操作取证研究方向综述
DeepFakeDetetion、数字图像处理操作取证研究⽅向综述
DeepFake Detetion综述
综述⼀:DeepFake⽣成与防御研究⼊门
转⾃公众号【隐者联盟】
DeepFake(深度伪造)是英⽂“Deep Learning”和“Fake”的混成词,专指基于⼈⼯智能的⼈体图像合成技术,这是维基百科对Deepfake的基
本定义。⼴义⽽⾔,深度伪造包括基于深度学习的图像、⽂本、⾳视频等各种媒体的⽣成和编辑技术。从2017年Reddit社区“DeepFake”作
品引起轰动,到近期“蚂蚁呀嘿”的盛⾏,DeepFake已经在全⽹掀起了⼀次次应⽤热潮。深度学习的发展使⼈脸伪造技术趋于⼤众化,由DeepFake技术滥⽤导致的问题也严重威胁着社会信誉、司法公正乃⾄国家安全,因此相应的防御技术也得到了快速发展。
伪造技术概述
1. 基于图像域特征编码的⽅法
现阶段,全智能化的⼈脸深度伪造技术发展并不完备,其中主流的伪造技术主要从⼈脸图像域的⾓度出发,通过对⼈脸图像进⾏特征编码、重构的操作⽅式实现篡改,篡改类型可以概括为⾯部替换和属性编辑两⼤类。其中⾯部替换旨在⽤原始⼈脸⾯部替换⽬标⼈脸的⾯部区域,涉及⽬标图像⾝份属性的变化。
⽽属性编辑主要针对⽬标⼈脸⾝份信息外的各类属性进⾏编辑篡改,如使⽤表情迁移、唇形篡改等。
⾯部替换的经典算法是“Deepfakes”[1],主体结构基于⾃动编码器实现。对于原始⼈脸A和⽬标⼈脸B,训练权值共享的编码器⽤于编码⼈脸
特征,解码端A和B各⾃训练独⽴解码器⽤于重构⼈脸。在测试阶段,⽤训好的编码器对⽬标B进⾏编码,再⽤训好的A解码器来解码B的特
征,以实现A与B之间的⼈脸替换。为了达到更好的替换效果和更佳的可操控性,对抗损失和⼈脸解耦重构等技术也被⽤于深伪算法进⾏约
束与监督,并产⽣了很多变体⽅法,如FSGAN[2]、FaceShifter[3]等,使得⽣成的伪造⼈脸质量⼤幅提⾼。
属性编辑算法的基本原理与⾯部替换类似,但该类算法以⼈脸属性为对象进⾏篡改,不涉及到⽬标⼈物⾝份信息的改变,通常⽤来进⾏⼈脸
计算机取证方法关键问题研究
计算机取证方法关键问题研究 李潭坤 (东北证券长沙市芙蓉南路营业部 湖南・长沙410000) 摘要伴随着经济的快速发展,计算机技术得到了取得了飞速进步,运用计算机的相关技术进行犯罪活动的情况也 与日俱增。一系列计算机安全问题的出现使计算机安全也面临了巨大的挑战。为遏制利用计算机从事相关的犯罪活 动,保证计算机的安全,本文通过对这一矛盾体系进行深入的分析和对计算机的相关概念进行了阐述,研究了计算机 取证过程模型。 关键词计算机取证 关键问题模型 中图分类号:TP399 文献标识码:A , 伴随着经济的快速发展,计算机技术得到了取得了飞速 进步,人们的日常生活对其的依赖程度也越来越强。在计算 机技术给人们的生活带来便利的同时,有些不法分子利用其 进行犯罪活动,导致汁算机犯罪率不断增加 政法机关由于 在应对计算机犯罪活动缺乏必要的技术支持。没有高科技的 手段来对付这些犯罪活动,导致计算机犯罪行为屡禁不止。这 需要政法机关对计算机进行相关研究,通过开发高效的取证 工具来应对这些犯罪活动,同时也要研究计算机取证定义、标 准以及取证程序等相关的理论基础。 l计算机取证研究概述 1.1计算机取证技术相关概念 计算机取证技术是国内外近阶段发展起来的一种高效取 证方法,大部分对于这个概念并不是很了解,缺乏必要的相关 理论知识,现将计算机相关的一些概念作如下描述; 电子数据证据;电子数据证据指的是与证据相关的所有\ 电子文件,主要包括电子文档,音、视频文件等等。 取证科学:取证科学,指的就是利用相关的科学原则以及 方法发现、识别、重构和分析犯罪活动中犯罪证据的科学。 计算机取证:计算机领域关于这方面的概念比较多,业内 人士也进行了积极的探索,主要包括下面几个观点: JuddRobbins先生为取证技术专家,他对于这一概念的理 解是,运用计算机调查和分析技术对潜在的、有法律效力的证 据的确定与获取。SANS的综述文章给计算机取证下的定义 是使用软件等工具,在预先设定的程序下运行,对计算机系统 进行检测,同时获得犯罪的证据 1.2计算机取证的基本原则 电子证据由于其易破坏的缺点,通常情况获取的证据往 往缺乏公信力,可靠性和准确性,特制订以下原则来保证电子 证据的可信、准确、完整,这些原则主要包括: (1)快速搜集没有被破坏的证据。 (2)保证证据从获取之初到提供给法院的整个过程中的完 整性。 (3)确保用来分析的计算机和相关分析软件的安全和可信。 (4)取证的全过程必须受到监督。 (5)不能够对原数据进行分析。 2基于需求的计算机取证过程模型的研究 如今利用计算机犯罪手段进行犯罪的技术不断更新,技 术手段多样化,复杂化的特点日益显现,这就需要我们相关领 域的科研人员加大研发力度,开发新型取证方法、工具来应对 这种变化。为此,专家们对这方面进行了卓有成效的研究。 2.1计算机取证过程的问题 急功近利思想的驱动下取证技术的研究只关注相关产品 的研发,而忽略这一领域相关理论知识的研究,计算机取证逐 渐漏洞百出。人们逐渐地意识到相关理论研究的重要性,逐 步开展相关基础理论的研究工作,并对存在的问题进行了激 烈的讨论,提出了许多行之有效的计算机取证模型,推动了这 一技术的发展,但仍然存在一些没有解决的问题。主要包括 以下几点: (1)计算机取证调查环境缺乏灵活性。很多的取证过程 模型往往是基于某种特定的情况而制定的,这也导致其与其 它领域中的方法难以结合。 (2)忽略了“攻击预防”这一重要的取证过程。 (3)对“检验(Examination)”和“分析(Analysis)”等阶段的 界线模糊,混乱不清。 (4)“检验(Examination)”和“分析(Analysis)”这两个阶段 轻重不合理。 (5)取证过程粒度较粗。 2.2基于需求的计算机取证过程模型 上面提到人们逐渐地意识到相关理论研究的重要性,逐 步开展相关基础理论的研究工作,并对存在的问题进行了激 烈的讨论,提出了许多行之有效的计算机取证模型,推动了这 一技术的发展,但仍然存在诸如忽略了“攻击预防”这一重要 的取证过程、对“检验(Examination)”和“分析(Analysis)”等阶 段的界线模糊,混乱不清的一些没有解决的问题。本文将进 一步对问题产生的原因、解决的方法进行研究。 2.2.1攻击预防阶段融入计算机取证过程中的意义 入侵中提取的数据可以做为呈堂证供,为处理攻击事件 提供依据,同时也能够让系统维护人员看到系统管理的漏洞, 方便系统的管理、维护和升级。入侵中可利用的数据源主要 包括以下几大类:系统的RAM、注册表和磁盘日志和相关的 安全设施等。 简单、快速和有效地获取数据源中有力证据能够节省取 证时间和费用,但是由于取证环境的复杂多变,这就需要我们 合理对取证过程进行规划,做好前期的技术准备,以便快速得 到证据,使得证据的法律效力大大加强。 攻击预防阶段不仅能够提供有力的证据,同时也能对犯 一科教导刊r电子版j・20I3年第七期r下J一 1
数字图像盲取证技术研究综述
・实验研究
数字图像盲取证技术研究综述
罗鸿斌(甘肃政法学院公安技术学院,甘肃兰州730070)
摘要:数字图像盲取证作为一种不依赖任何预签名提取或预嵌入信息来鉴别图像真伪和来源的新课题,正逐步成为多媒体安全领域新的
研究热点,本文首先介绍了这一领域当前的研究现状和进展,接着从图像篡改遗留痕迹特征、图像内在统计特性、威像设备一致性三个方面
阐述了当前图像盲取证技术的主要方法,并分析了不足之处。 关键词:数字图像取证;篡改检测
随着计算机技术、网络技术、多媒体技术的迅速发展,数
字图像已在我们工作生活中发挥着越来越重要的作用,与此同
时,高质量数码相机的普及和功能日益强大的图像处理软件的
广泛应用,使得人们不需要特殊的专业技术即可对数字图像进
行非常逼真的修改,处理效果很难通过人眼分辨。大多数人对
数字图像的修改只是为了增强表现效果或为了好玩,但也不乏
有人出于各种目的故意篡改,甚至恶意地利用、传播经过精心
伪造的数字图像,这严重的影响了科学发现、保险和法庭证物
等,无疑会对政治、军事和社会的各方面会产生恶劣的影响。因
此,面向真实性检测的数字图像盲取证技术是迫切需要的一种
技术,潜在的应用领域广泛,涉及新闻媒体、电子票据、文档签
名、法庭犯罪取证、保险事故调查、军事情报分析等领域,有着
广泛的应用前景,正逐步成为多媒体数据安全领域新的研究热
点。 1数字图像取证
数字图像取证技术是一个多学科综合的研究问题,它涉及
计算机视觉、信号处理、计算机图形学、机器学习、成像传感
器、模式识别等领域的知识。数字图像取证技术要解决的问题
主要包括以下几个方面:能否确认一幅图像是真实(原始)图
像,还是经过篡改操作处理后的伪造图像:能否确认伪造图像
的篡改区域和篡改程度;能否确认图片是由成像设备拍摄的照
片,还是由计算机生成的图片;能否确认拍摄照片的成像设备
的类型或品牌。
目前,通常有两种取证技术一是数字图像主动取证技术