
网络攻击防御技术考题答案
百度文库 - 让每个人平等地提升自我
1 选择题(单选)
1. 假冒网络管理员,骗取用户信任,然后获取密码口令信息的攻击方式被称为___B_。
A. 密码猜解攻击
B. 社会工程攻击
C. 缓冲区溢出攻击
D. 网络监听攻击
2. 下列哪一项软件工具不是用来对网络上的数据进行监听的?D
A. XSniff
B. TcpDump
C. Sniffit
D. UserDump
3. Brutus是一个常用的Windows平台上的远程口令破解工具,它不支持以下哪一种类型的口令破解A
A. SMTP
B. POP3
C. Telnet
D. FTP
4. 在进行微软数据库(Microsoft SQL Database)口令猜测的时候,我们一般会猜测拥有数据库最高权限登录用户的密码口令,这个用户的名称是__C__?
A. admin
B. administrator
C. sa
D. root
5. 常见的Windows NT系统口令破解软件,如L0phtCrack(简称LC),支持以下哪一种破解方式?D
A. 字典破解
B. 混合破解
C. 暴力破解
D. 以上都支持
6. 著名的John the Ripper软件提供什么类型的口令破解功能?B
A. Windows系统口令破解
B. Unix系统口令破解
C. 邮件帐户口令破解
D. 数据库帐户口令破解
7. 下列哪一种网络欺骗技术是实施交换式(基于交换机的网络环境)嗅探攻击的前提?C
A. IP欺骗
B. DNS欺骗
C. ARP欺骗
D. 路由欺骗
8. 通过TCP序号猜测,攻击者可以实施下列哪一种攻击?D
A. 端口扫描攻击
B. ARP欺骗攻击
C. 网络监听攻击
D. TCP会话劫持攻击 百度文库 - 让每个人平等地提升自我
2 9. 目前常见的网络攻击活动隐藏不包括下列哪一种?A
A. 网络流量隐藏
B. 网络连接隐藏
C. 进程活动隐藏
D. 目录文件隐藏
10. 在Windows系统中可用来隐藏文件(设置文件的隐藏属性)的命令是____。B
A. dir
B. attrib
C. ls
D. move
11. 在实现ICMP协议隐蔽通道,常需要将发送出去的数据包伪装成下列哪一种类型?C
A. ICMP请求信息,类型为0x0
B. ICMP请求信息,类型为0x8
C. ICMP应答信息,类型为0x0
D. ICMP应答信息,类型为0x8
12. 相对来说,下列哪一种后门最难被管理员发现?D
A. 文件系统后门
B. rhosts++后门
C. 服务后门
D. 内核后门
13. 常见的网络通信协议后门不包括下列哪一种?A
A. IGMP
B. ICMP
C. IP
D. TCP
14. Unix系统中的last命令用来搜索____来显示自从文件创建以来曾经登录过的用户,包括登录/退出时间、终端、登录主机IP地址。B
A. utmp/utmpx文件
B. wtmp/wtmpx文件
C. lastlog文件
D. attc文件
15. Unix系统中的w和who命令用来搜索____来报告当前登录的每个用户及相关信息。A
A. utmp/utmpx文件
B. wtmp/wtmpx文件
C. lastlog文件
D. attc文件
16. 流行的Wipe工具提供什么类型的网络攻击痕迹消除功能?D
A. 防火墙系统攻击痕迹清除
B. 入侵检测系统攻击痕迹清除
C. Windows NT系统攻击痕迹清除
D. Unix系统攻击痕迹清除
17. 流行的elsave工具提供什么类型的网络攻击痕迹消除功能?C
A. 防火墙系统攻击痕迹清除
B. WWW服务攻击痕迹清除 百度文库 - 让每个人平等地提升自我
3 C. Windows NT系统攻击痕迹清除
D. Unix系统攻击痕迹清除
18. 为了清除攻击Apache WWW服务时的访问记录,攻击者需要读取下列Apache的哪一种配置文件来确定日志文件的位置和文件名。B
A.
B.
C.
D.
19. 目前大多数的Unix系统中存放用户加密口令信息的配置文件是____,而且该文件默认只有超级用户root才能读取。C
A. /etc/password
B. /etc/passwd
C. /etc/shadow
D. /etc/group
20. 历史上,Morris和Thompson对Unix系统的口令加密函数Crypt()进行了下列哪一种改进措施,使得攻击者在破解Unix系统口令时增加了非常大的难度。A
A. 引入了Salt机制
B. 引入了Shadow变换
C. 改变了加密算法
D. 增加了加密次数
21. 通过设置网络接口(网卡)的____,可以使其接受目的地址并不指向自己的网络数据包,从而达到网络嗅探攻击的目的。C
A. 共享模式
B. 交换模式
C. 混杂模式
D. 随机模式
22. 现今,适用于Windows平台常用的网络嗅探的函数封装库是____。A
A. Winpcap
B. Libpcap
C. Libnet
D. Windump
23. 下列哪一种扫描技术属于半开放(半连接)扫描?B
A. TCP Connect扫描
B. TCP SYN扫描
C. TCP FIN扫描
D. TCP ACK扫描
24. 在缓冲区溢出攻击技术中,以下哪一种方法不能用来使得程序跳转到攻击者所安排的地址空间上执行攻击代码?D
A. 激活记录
B. 函数指针
C. 长跳转缓冲区
D. 短跳转缓冲区
25. 恶意大量消耗网络带宽属于拒绝服务攻击中的哪一种类型?C
A. 配置修改型 百度文库 - 让每个人平等地提升自我
4 B. 基于系统缺陷型
C. 资源消耗型
D. 物理实体破坏型
选择题(单选)
26. 现今,网络攻击与病毒、蠕虫程序越来越有结合的趋势,病毒、蠕虫的复制传播特点使得攻击程序如虎添翼,这体现了网络攻击的下列哪种发展趋势? C
A. 网络攻击人群的大众化
B. 网络攻击的野蛮化
C. 网络攻击的智能化
D. 网络攻击的协同化
27. 在大家熟知的病毒、蠕虫之中,下列哪一项不具备通过网络复制传播的特性?D
A. 红色代码
B. 尼姆达(Nimda)
C. 狮子王(SQL Slammer)
D. CIH
28. 网络监听(嗅探)的这种攻击形式破坏了下列哪一项内容?B
A. 网络信息的抗抵赖性
B. 网络信息的保密性
C. 网络服务的可用性
D. 网络信息的完整性
29. 会话劫持的这种攻击形式破坏了下列哪一项内容?D
A. 网络信息的抗抵赖性
B. 网络信息的保密性
C. 网络服务的可用性
D. 网络信息的完整性
30. 拒绝服务攻击的这种攻击形式破坏了下列哪一项内容?A
A. 网络服务的可用性
B. 网络信息的完整性
C. 网络信息的保密性
D. 网络信息的抗抵赖性
31. 下图所示的攻击过程属于何种攻击类型?C
A. 监听
B. 中断
C. 篡改
D. 伪造
32. 在网络攻击模型中,下列哪种攻击过程不属于预攻击阶段?B
A. 身份隐藏
B. 开辟后门
C. 弱点挖掘
D. 信息收集 百度文库 - 让每个人平等地提升自我
5 33. 在下列这些网络攻击模型的攻击过程中,端口扫描攻击一般属于哪一项?A
A. 信息收集
B. 弱点挖掘
C. 攻击实施
D. 痕迹清除
34. 下列哪种攻击方法不属于攻击痕迹清除?C
A. 篡改日志文件中的审计信息
B. 修改完整性检测标签
C. 替换系统的共享库文件
D. 改变系统时间造成日志文件数据紊乱
35. 在进行网络攻击身份隐藏的时候,下列哪一项网络信息不能被欺骗或盗用?D
A. MAC地址
B. IP地址
C. 邮件账户
D. 以上都不是
36. SSH(Secure Shell)协议及其软件工具用来对下列哪一种数据进行加密?A
A. 网络通信
B. 语音电话
C. 硬盘数据
D. 电子邮件
37. 下列哪一种网络通信协议对传输的数据会进行加密来保证信息的保密性?B
A. FTP
B. SSL
C. POP3
D. HTTP
38. 基于whois数据库进行信息探测的目的是____。C
A. 探测目标主机开放的端口及服务
B. 探测目标的网络拓扑结构
C. 探测目标主机的网络注册信息
D. 探测目标网络及主机的安全漏洞
39. Finger服务对于攻击者来说,可以达到下列哪种攻击目的?A
A. 获取目标主机上的用户账号信息
B. 获取目标主机上的网络配置信息
C. 获取目标主机上的端口服务信息
D. 获取目标主机上的漏洞弱点信息
40. 在Windows以及Unix/Linux操作系统上,用来进行域名查询的命令工具是下列哪一项?D
A. ping
B. tracert/traceroute
C. ipconfig/ifconfig
D. nslookup
41. 常用来进行网络连通性检查的Ping命令工具,它的工作原理为:B
A. 向目标主机发送UDP Echo Request数据包,等待对方回应UDP Echo Reply数据包。
B. 向目标主机发送ICMP Echo Request数据包,等待对方回应ICMP Echo Reply数据
网络攻击、防御技术考题 答案解析
专业资料
WORD完美格式 下载可编辑 选择题(单选)
1. 假冒网络管理员,骗取用户信任,然后获取密码口令信息的攻击方式被称为___B_。
A. 密码猜解攻击
B. 社会工程攻击
C. 缓冲区溢出攻击
D. 网络监听攻击
2. 下列哪一项软件工具不是用来对网络上的数据进行监听的?D
A. XSniff
B. TcpDump
C. Sniffit
D. UserDump
3. Brutus是一个常用的Windows平台上的远程口令破解工具,它不支持以下哪一种类型的口令破解A
A. SMTP
B. POP3
C. Telnet
D. FTP
4. 在进行微软数据库(Microsoft SQL Database)口令猜测的时候,我们一般会猜测拥有数据库最高权限登录用户的密码口令,这个用户的名称是__C__?
A. admin
B. administrator
C. sa
D. root
5. 常见的Windows NT系统口令破解软件,如L0phtCrack(简称LC),支持以下哪一种破解方式?D
A. 字典破解
B. 混合破解
C. 暴力破解
D. 以上都支持
6. 著名的John the Ripper软件提供什么类型的口令破解功能?B
A. Windows系统口令破解
B. Unix系统口令破解
C. 邮件帐户口令破解
D. 数据库帐户口令破解
7. 下列哪一种网络欺骗技术是实施交换式(基于交换机的网络环境)嗅探攻击的前提?C
A. IP欺骗
B. DNS欺骗
C. ARP欺骗
D. 路由欺骗
8. 通过TCP序号猜测,攻击者可以实施下列哪一种攻击?D
A. 端口扫描攻击
B. ARP欺骗攻击
C. 网络监听攻击
D. TCP会话劫持攻击 专业资料
WORD完美格式 下载可编辑 9. 目前常见的网络攻击活动隐藏不包括下列哪一种?A
2024年网络安全攻防知识考试题库(含答案)

2024年网络安全攻防知识考试题库(含答案)
一、选择题(每题2分,共40分)
1. 以下哪一项不是网络安全的基本要素?
A. 机密性
B. 完整性
C. 可用性
D. 可靠性
答案:D
2. 以下哪种加密算法是非对称加密算法?
A. AES
B. RSA
C. DES
D. 3DES
答案:B
3. 以下哪一项不是DDoS攻击的类型?
A. SYN Flood B. UDP Flood
C. HTTP Flood
D. SQL Injection
答案:D
4. 以下哪种网络攻击属于拒绝服务攻击(DoS)?
A. SQL注入
B. Cross-Site Scripting(XSS)
C. Smurf攻击
D. Buffer Overflow
答案:C
5. 以下哪一项不是网络钓鱼攻击的常见手段?
A. 邮件欺诈
B. 社交工程
C. 恶意软件
D. 域名仿冒
答案:C
6. 以下哪一种安全协议用于保护无线网络通信? A. WEP
B. WPA
C. WPA2
D. SSL
答案:C
7. 以下哪一项不是常见的网络入侵检测系统(IDS)类型?
A. 异常检测
B. 状态检测
C. 签名检测
D. 流量检测
答案:B
8. 以下哪一项不是常见的网络防火墙类型?
A. 包过滤防火墙
B. 代理服务器防火墙
C. 状态防火墙
D. 虚拟专用网络(VPN)
答案:D 9. 以下哪一种恶意软件以加密用户数据并索要赎金为特征?
A. 木马
B. 蠕虫
C. 病毒
D. 勒索软件
答案:D
10. 以下哪一项不是网络安全意识培训的重点内容?
A. 强密码策略
浅析ARP对网络的攻击与防御

…………………………一 地一 -
浅析ARP对网络的攻击与防御
山东理工大学于丽娟 淄博市博山第一职业中专 亓宝峰
【摘要】随着计算机技术与网络的飞速发展,算机与互联网使我们的生活日新月异,但同时也带来了巨大的安全隐患。从局域网的方向来看,人们上网时会受到 网络的攻击,导致无法上网,甚至威胁到自身财产的安全,我们有必要去探索研究存在的网络攻击,找到比较合理的防御方法。
【关键词】局域网;攻击;防御;ARP:Ip协议;数据包;地址解析;映射关系
在今天这个时代,网络已经成为社
会活动的基础设施,扮演着越来越重要
的角色,它在给人类生活带来方便快捷
的同时,也存在着很多不安全的因素:
比如发动网络攻击使其他用户无法上
网、盗取用户信息,甚至威胁到用户财
产安全等问题。
一、当前网络的现状
当前网络受到了很多方面的攻击,
己成为信息时代人类面临的重大威胁。
局域网是最容易被攻击的对象,bison学
校机房,常常会发生一台机器感染病毒
造成其他机器无法上网,使整个机房瘫
痪,并伴随着账号被盗等情况发生。因
此局域网这方面我们要着重进行防御。
在互联网上,每个接口都用IP地址
来表示,端口号用来表示相互通信的应
用程序。域名系统为主机名和IP地址之
间提供动态的映射,尽管用户习惯使用
的是主机名而不是IP地址。服务器使用
知名端口号,而客户使用临时设定的端
口号。 IP数据包常通过以太网发送。以太
网设备并不识别32位IP地址:它们是以
48位以太网地址传输以太网数据包的。
因此,IP驱动器必须把IP目的地址转换
成以太网目的地址。在这两种地址之间
存在着某种静态算法或动态算法的映
射。地址解析协议(Address Resolution
Protocol,ARP)就是用来确定这些映射
的协议。
ARP协议是以太网等数据链路层的
基础协议,负责完成IP地址到硬件地址
的映射工作。过程简述如下:
1.当主机或者网络设备需要解析
路由器攻击防护功能怎么设置
路由器攻击防护功能怎么设置
篇一:路由器安全防护知识 路由器安全防护知识
前不久爆出的“测测路由是否安全”这个话题,据称腾达路由
器爆出存储型脚本漏洞,该漏洞被攻击用户将面临隐私信息泄露、钓鱼诈骗网站弹窗、各类网络帐号被盗或移动设备感染病毒等风
险。由此引发了人们对于无线路由器安全的重视。 当前,互联网领域充斥着各种不安全因素,对于广大用户来说,
抵御来自网络的威胁究竟应该怎么做?仅仅升级电脑杀毒软件是
远远不够的,因为在家庭网络当中,电脑仅仅是网络设备的其中一员,包括手机、平板电脑、智能电视等其他用网设备同样面临
着网络威胁。殊不知,真正威胁网络安全的,恰恰是最容易被人忽略的路由器。 漏洞+后门
路由器是家庭网络连接互联网的枢纽,一旦路由器被攻击,则
意味着所有连接路由器上的网络设备存在着严重安全隐患。根据《2014年第一期中国家用路由器安全报告》显示,国内家用路由
器保有量约1亿台左右,其中受漏洞及后门影响的数量触目惊心,仅在可识别型号/固件版本的4014万台路由器中,90.2%的路由器
存在CSRF漏洞;另外,后门问题也依然严重,以TP-LINK为例,约
9款已曝出存在后门的路由器型号,在此次抽样数据中覆盖了超过99万台TP-LINK路由器,占所有被检测的TP-LINK路由器的
5.2%。
CSRF是跨站请求伪造(Cross-site request forgery)的英文缩写。存
在CSRF漏洞的路由器容易遭到CSRF攻击。所谓CSRF攻击,是指
当用户访问经过特殊构造的恶意网站(A)时,恶意网站会通过浏览器发送访问路由器管理页面(B)的请求。如果路由器不能识别并阻
止这种异常的访问请求,即路由器存在CSRF漏洞时,那么恶意网站(A)就有可能通过CSRF攻击登录到路由器的管理页面(B),并进
而篡改路由器的基本设置。
至于路由器后门则是一些研发人员为了调试方便等特殊目的,会在软件中保留某些不为外人所知的“捷径”。如果这些“捷径”
浅谈网络攻击与防御技术
2013年第7期
(总第129期) 信息通信
INFORMATION&COMMUNICATIONS 2O13 (Sum.No 129)
浅谈网络 技术
(西藏警官高等专科学校,西藏拉萨850000)
摘要:Int.emet目前已经成为全球信息基础设施的骨干网络,Intemet本身所具有的开放性和共享性对信息的安全问题提
出了严峻的挑战,为此要了解网络攻击及常用的网络攻击技术,也要掌握网络攻击的防御技术。
关键词:网络攻击;网络监听;ARP欺骗;缓冲区溢出DoS(拒绝服务)与DDoS攻击(分布式拒绝服务);访问控制技术; 防火墙技术;数据加密技术;入侵检测技术;反病毒技术 中图分类号:TP393 文献标识码:A 文章编号:1673—1131(2013)07-0133—02
计算机网络是计算机技术与通信技术结合的产物。虽然 计算机网络的发展历史不长,但发展速度很快,在当今经济社
会中起着非常重要的作用。目前计算机网络发展的特点是:
互联、高速、智能。每台计算机只有联入网络才能更好地发挥
它的用途,但是由于操作系统、应用软件硬件设备不可避免地
存在一些安全漏洞,网络协议本身的涉及也存在一些安全隐
患,这些都为攻击者采用非正常手段入侵系统提供了可乘之
机。因此,我们在不断提高网络性能的同时,也要保证网络的
安全,所以要深入研究网络攻击及防范网络攻击技术。
l网络攻击
近年来网络攻击技术和攻击工具发展很快,使得网络的 信息安全面临越来越大的风险。只有加深对网络攻击技术发
展趋势的了解,才能够尽早采取相应的防护措施。网络攻击 是指任何非授权而进入或试图进入他人计算机网络的行为。 这种行为包括对整个网络的攻击,也包括对网络中的服务器
或单个计算机的攻击。网络攻击是入侵者实现入侵目的所采
取的技术手段和方法。攻击的范围从简单的使服务器无法提
供正常的服务到完全破坏,控制服务器。实施攻击行为的“人”
称为攻击者。网络攻击通常遵循一种行为模型,包含侦查、攻
ARP欺骗的原理,攻击,防御
ARP欺骗的原理,攻击,防御
ARP协议简介
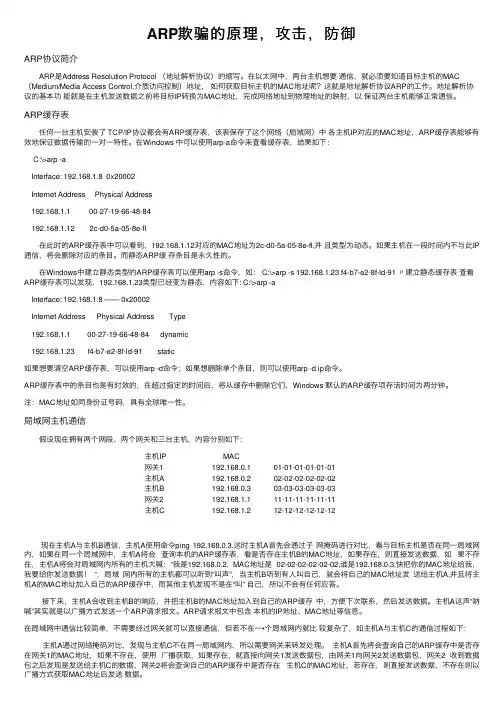
ARP是Address Resolution Protocol (地址解析协议)的缩写。在以太⽹中,两台主机想要 通信,就必须要知道⽬标主机的MAC(Medium/Media Access Control,介质访问控制)地址, 如何获取⽬标主机的MAC地址呢?这就是地址解析协议ARP的⼯作。地址解析协议的基本功 能就是在主机发送数据之前将⽬标IP转换为MAC地址,完成⽹络地址到物理地址的映射,以 保证两台主机能够正常通信。
ARP缓存表
任何⼀台主机安装了 TCP/IP协议都会有ARP缓存表,该表保存了这个⽹络(局域⽹)中 各主机IP对应的MAC地址,ARP缓存表能够有效地保证数据传输的⼀对⼀特性。在Windows 中可以使⽤arp-a命令来查看缓存表,结果如下: C:\>arp -a
Interface: 192.168.1.8 0x20002
Internet Address Physical Address
192.168.1.1 00-27-19-66-48-84
192.168.1.12 2c-d0-5a-05-8e-fl
在此时的ARP缓存表中可以看到,192.168.1.12对应的MAC地址为2c-d0-5a-05-8e-fl,并 且类型为动态。如果主机在⼀段时间内不与此IP通信,将会删除对应的条⽬。⽽静态ARP缓 存条⽬是永久性的。
在Windows中建⽴静态类型的ARP缓存表可以使⽤arp -s命令,如: C:\>arp -s 192.168.1.23 f4-b7-e2-8f-ld-91 〃建⽴静态缓存表 查看ARP缓存表可以发现,192.168.1.23类型已经变为静态,内容如下: C:\>arp -a
Interface: 192.168.1.8 —— 0x20002
Internet Address Physical Address Type
高校校园网面临的网络攻击与防御
2010年第24期 (总第159期) 南煮憔 NO.24.201 0 (CumulativetyNO
.1 59)
高校校园网面临的网络攻击与防御
石云
(六盘水师范学院计算机科学与技术系,贵州六盘水553004)
摘要:校园网的安全问题日益突出。文章介绍了校园网容易 遭遇的网络攻击,并对其原理进行了分析,最后针对校园网络
的安全问题提出了相应的安全管理策略。
关键词:高校校园网;网络攻击;系统隔离;网络安全;入侵检测
中 分类号:TP393 文献标识码:A
文章编号:1009—2374(2010)24—0078—03
0引言
校园网是当代高校重要基础设施之一,是促进学校提升
教学质量、提高管理效率和加强对外交流合作的重要平台,校
园网的安全状况直接影响着学校的各项工作。在校园网建设
初期,网络安全问题可能还不突出,但随着应用的不断深入和 用户的不断增加,一方面,对网络的攻击方式层出不穷;另一
方面,网络应用范围的不断扩大,使人们对网络依赖的程度增
大,对网络的破坏造成的损失和混乱会比以往任何时候都大。
因此,随着高校校园网上的数据信息急剧增长,使得各种各样 的安全问题层出不穷。“校园网既是大量攻击的发源地,也是 攻击者最容易攻破的目标”,校园网络所面临的网络攻击已经
引起了各高校的高度重视。本文对高校校园网所面临的网络
攻击问题进行分析,并探讨了防御这些攻击的措施。
1 高校校园网面临的网络攻击
现在校园网经常遭遇的网络攻击主要有:Web欺骗攻 击、分布式拒绝服务攻击、缓冲区溢出攻击、IP地址欺骗和网
络监听。
1.1 Web欺骗攻击
实施Web欺骗攻击的关键在于攻击者的Web服务器 能够插在浏览者和其他Web服务器之间。攻击者的首要任
务是改写某个页面上的所有URL,使得这些连接都指向攻击
者的机器,而不是真正的服务器,也就是说,攻击者建立了一
个人们相信的Web站点的拷贝,这个Web站点的拷贝就像
网络攻击与防御研究
网络攻击与防御研究
朱建忠 (福建广播电视大学,福建福州,350003) E ̄| ;1 1|瓤T鼗Y 黪 穰
摘要:随着网络的发展和广泛使用,网络安全问题日趋严重,其中网络攻击成为网络安全威胁中不可忽视的重要隐惠。在分 析了网络攻击方式及特点的基础上,提出了加强网络安全的防御策略。 关键词:网络安全;攻击;防御策略
Research on the Network Attack and Defense
ZHU Jian-Zhong (1u ̄an砖a and TeleVlJlOn Unl'Versi ̄y,Fuzhou,Fuj/an:5000 ̄Chin< ̄) Abstract:With network development and its extensive USe,the problems of network security are increasingly serious;of which network attack becomes a threat to net w0rk security that can not be ignored.On the basis of methods and ch&r&cteristics of the network&ttack.the paper proposes some defense strategies of strengthening network security. Key words:network security;attack;defense strategies
0引言
随着计算机网络的普及和发展,人们利用网络可
以方便快捷地进行各种信息处理,例如,网上办公、 电子商务、分布式数据处理等。但网络也存在不容
忽视的问题,例如,用户的数据被篡改、合法用户
被冒充、通信被中断等。面临着大量的网络入侵事件,
就必须要求在一个开放式的计算机网络物理环境中 构造一个封闭的逻辑环境来保障敏感信息和保密数
ARP攻击防御解决方案
ARP攻击防御解决方案
下面我们介绍几种常见ARP攻击典型的症状:
上网的时候经常会弹出一些广告,有弹出窗口形式的,也有嵌入网页形式的。
下载的软件不是原本要下载的,而是其它非法程序。
网关设备ARP表项存在大量虚假信息,上网时断时续;网页打开速度让使用者无
法接受。
终端不断弹出“本机的XXX段硬件地址与网络中的XXX段地址冲突”的对话框。 对于ARP攻击,可以简单分为两类:
一、ARP欺骗攻击,又分为ARP仿冒网关攻击和ARP仿冒主机攻击。
二、ARP泛洪(Flood)攻击,也可以称为ARP扫描攻击。
对于这两类攻击,攻击程序都是通过构造非法的ARP报文,修改报文中的源IP地址与(或)源MAC地址,不同之处在于前者用自己的MAC
地址进行欺骗,后者则大量发送虚假的ARP报文,拥塞网络。
一、接入交换机篇
接入交换机是最接近用户侧的网络设备,也最适于通过它进行相关网络攻击防护。通过对接入交换机的适当设置,我们可以将很多网络威
胁隔离在交换机的每端口内,而不至于对整网产生危害。
1、AM功能 AM(access management)又名访问管理,它利用收到数据报文的信息(源IP 地址 或者源IP+源MAC)与配置硬件地址池(AM pool)相比较
,如果找到则转发,否则丢弃。
AM pool 是一个地址列表,每一个地址表项对应于一个用户。每一个地址表项包括了地址信息及其对应的端口。地址信息可以有两种:
IP 地址(ip-pool),指定该端口上用户的源IP 地址信息。
MAC-IP 地址(mac-ip pool),指定该端口上用户的源MAC 地址和源IP 地址信息。
当AM使能的时候,AM模块会拒绝所有的IP报文通过(只允许IP地址池内的成员源地址通过)。
我们可以在交换机端口创建一个MAC+IP 地址绑定,放到地址池中。当端口下联主机发送的IP报文(包含ARP报文)中,所含的源IP+源M
AC不符合地址池中的绑定关系,此报文就将被丢弃。 配置命令示例如下:
网络攻击和防御机制分类研究
网络攻击和防御机制分类研究
蒋本立
(湖南科技职业学院电子信息系)
随着Internet的迅速发展,网络安全问题日益突出,网络攻击对Internet构成巨大威胁。在分析攻击机理的基础上,对攻击和防御
机制进行分类,以便有效地分析、认识攻击行为。
网络攻击防御机制分类
随着互联网的迅速发展,网络安全问题日益突出,各种黑客工具和网
络攻击手段也随之出现。网络攻击导致网络和用户受到侵害,其以攻击范
围广、隐蔽性强、简单有效等特点,极大地影响网络的有效服务。
一、网络攻击分类
根据网络攻击操作流程,将攻击前的准备、攻击过程、攻击结果三个方
面作为分。
(一)基于攻击前的准备的分类
在攻击准备阶段,攻击者部署自动化脚本扫描,找出有漏洞的机器安
装攻击代码,然后主控端操纵攻击代理向受害者发起攻击。根据主控端与
代理之间的通信机制,可将其分为直接通信攻击和间接通信攻击。
1.直接通信攻击
最初的网络攻击依靠不加密的会话连接相互通信。攻击者、主控机与
代理之间通过TCP连接直接交互攻击信息,虽然这种通信方式是可靠的,
但攻击者存在很大的风险。主控端与代理之间的通信有可能被入侵检测
系统识别。通过监视网络流量,一旦发现主控机和代理,就有可能发现整
个攻击网络,危及攻击者的安全。
2.间接通信攻击
在攻击过程中,通过间接通信实施网络攻击,可以提高网络攻击的生
存能力,如采用加密通信、隐性控制、IRC通道等,代理通过符合协议的正常
网络服务,利用标准的服务端口同主控机建立连接,代理与主控端的通信
与正常的网络流量没有区别,因此不易被发现。
(二)基于攻击过程的分类
TCP/IP协议在其制定过程中存在一些漏洞,攻击者利用这些漏洞进行
攻击致使系统当机、挂起或崩溃。按照TCP/IP协议的层次划分将攻击作
如下分类
1.基于ARP的攻击
ARP用于将以太网中的IP地址解析为MAC地址,其缓存中存储着
MAC地址与IP地址的映射表。当主机收到另一主机的ARP请求时,它会
将请求包中的源地址信息(发送请求主机的IP地址和MAC地址映射关