
linux etc下配置文件详解
adjtime---包括了调整硬件时钟的数据
aliases---包含了linux邮件服务所有的分发列表
bashre---为shell用户设置系统范围的缺省设置。
(缺省情况下,它的设置shell提示符包含当前用户名,主机名,当前目录和其他值)
cdrecord.conf---包含了刻录cd所用的缺省值
crontab---设置cron环境变量和运行自动任务的时间
csh.cshrc(或cshre)---csh (c shell) 用户设置系统范围的缺省值
explrts---包含了本地目录的列表,这些目录可被使用网络文件系统(NFS,networkfile system )服务的远程计算机共享
fdprm--为常见的软盘格式设置参数
fedora-release---包含移行字符串以确定当前的fedora core的发行版本,对与rhel发行版,该文件被命名为redhat-release
fstab---标识常见存储设备和它们在linux系统下挂载的位置
grup---确定系统中定义组名和组
gshadow---包含组的影子密码
host.conf---设置TCP/IP网络上搜索域名查看文件的位置
hosts---包含了从你的这计算机上可以到达的ip地址和主机名
hosts.allow---列出允许使用本地计算机上某些TCP/IP服务的主机
hosts,deny---列出不允许使用本地计算机某些TCP/IP服务的主机(默认情况下是不存在的)
inittab---包括的信息定义了当linux启动,关闭或在期间转换到不同状态是所打开和停止的程序,这是启动linux最基础的文件
issue---从本地终端或以控制台文件模式登录到fedora或rhel系统时,显示该文件包含的行---当用户尝试从网络上一台主机使用telnet服务登录到linux系统时,用户看的登录提示
mail.rc---设置系统范围内与使用邮件相关的参数
man.conf---被man命令用于确定缺省man手册业
modprobe.conf---包含与计算机所使用的可加载内核模块相关的别名和选项
mtab---包含了当前挂载文件系统列表
mtools.conf---包含了linux上dos工具所使用的设置
named.conf---如果你运行自己家的dns服务器,该文件包含了dns的设置
ntp.conf---包含了运行网络时间协议(NTP,NETWORK TIME PROTOCOL)所需要的信息passwd---为系统上所有合法用户存储帐户信息
printcap---包含了为你计算机配置打印机定义
profile---为所有用户设置系统范围的环境变量和启动的顺序。
当用户登录时读取该文件。
protocols---为一系列internet服务是指协议号和名称
resolv.conf---标识dns域名服务器主机的位置,使用TCP/IP协议的时候需要通过DNS服务将因特网上的主机名装换为ip地址
rpc---定义了远程调用的名称和端口号
services---定义了TCP/IP服务和他们的端口分配
shadow---包含了用户的加密密码(只有root用户可读取)
shells---列出了系统可用的shell 命令行编辑器(bash。
sh和csh等)还有它们的位置sudoers---设置通过sudo命令可以让用户运行一些本无权运行的命令可以设置某用户可使用root权限
syslog.conf定义了syslog守护进程搜集哪些日志消息,以及存储在哪些文件中(通常日志文件存储在/var/log中)
termcap---列出了字符终端的定义,使得基于字符的用用程序知道给定的终端支持什么功能xinetd.conf---包含了xinetd守护进程所实用的简单信息
/etc/X11其中的子目录包含了X和Linux下的窗口管理器的使用的系统范围的配置文件、/etc/alternatives---包含了替换工具所有的链接,从而允许系统管理员以用户不可见的方式把一个服务替换成另一个(目前只有邮件和打印机使用替换服务)
/etc/amanda---包含了允许amanda工具实现其他linux和unix系统网络备份的文件和目录/etc/cron*---该系列的目录包含的文件定义了crond工具如何在每天(cron,daily),小时(cron.hourly),每月(cron.mouthly),每周(corn.weekly)按计划运行的程序
/etc/cups---包含了用于配置cups打印服务的文件
/etc/default---包含的文件为多个不同工具设置了缺省值例如:为useradd命令定义了在新建用户帐户时所需要的缺省组id,主目录,密码过期日期,shell和框架目录(/etc/skel)
/etc/httpd---包含了用于配置Apache Web服务器行为(特别是httpd守护进程)的一系列文件
/etc/init.d---包含了运行级别脚本的永久副本。
这些脚本的链接位于/etc/rc?.d目录下,使得没个服务与特定运行级别下的启动或停止脚本相关联。
这里的?可换为运行级别好(从0到6)
/etc/mail---包含用于配置sendmail邮件服务的文件
/etc/pacmcia---包含的配置文件允许你为计算机配置多中PCMICA卡(PCMICAK槽是一种笔记本上的插槽,允许将信用卡大下的卡式设备链接到计算机。
可连接向调制解调器和外置光驱之类的设置)
/etc/postfix---包含了pstfix邮件传输代理(mail transport agent)的配置文件
/etc/ppp---包含用于设备点对点协议(使计算机能够拨号访问internet)的多个配置文件。
/etc/rc?.d--对于每个有效的系统状态有各种独立的目录:rc0.d(关机状态,)rc1.d(单用户状态)rc2.d(多用户状态),rc3.d(多用户加网络状态),rc.4.d(多用户自定义状态)rc.5.d(多用户,
网络加gui登录状态)和rc6.d的(重启状态)
/etc/security---包含了为计算机设置多种缺陷安全条件的文件。
/etc/skel--当系统内增加新用户时,该目录下的所有文件都将被自动复制到该用户的主目录默认时,这些文件中的大部分都是以(.)文件
/etc/squid--包含了squid代理缓存的配置文件
/etc/sysconfig---包含了多个系统服务(包扩iptables,samba和大多数网络服务)创建并维护的重要系统配置文件
/etc/uucp---包含了用于设置vsftpd FTP服务器的配置文件。
/etc/vsftpd---包含了用于设置vsftpd ftp服务的配置文件
/etc/xinetd.d---包含了一系列的文件每个文件定义了一个有xinetd守护进程监听特定服务的端口的网络服务。
etcsecuritylimits.conf配置文件详解

etcsecuritylimits.conf配置⽂件详解这个⽂件主要是⽤来限制⽤户对系统资源的使⽤。
是/lib64/security/pam_limits.so模块对应的/etc/serurity/pam_limits的配置⽂件。
# /etc/security/limits.conf##This file sets the resource limits for the users logged in via PAM.该⽂件为通过PAM登录的⽤户设置资源限制。
#It does not affect resource limits of the system services.#它不影响系统服务的资源限制。
#Also note that configuration files in /etc/security/limits.d directory,#which are read in alphabetical order, override the settings in this#file in case the domain is the same or more specific.请注意/etc/security/limits.d下按照字母顺序排列的配置⽂件会覆盖 /etc/security/limits.conf中的domain相同的的配置#That means for example that setting a limit for wildcard domain here#can be overriden with a wildcard setting in a config file in the#subdirectory, but a user specific setting here can be overriden only#with a user specific setting in the subdirectory.这意味着,例如使⽤通配符的domain会被⼦⽬录中相同的通配符配置所覆盖,但是某⼀⽤户的特定配置只能被字母路中⽤户的配置所覆盖。
Linux下DNS配置文件详解
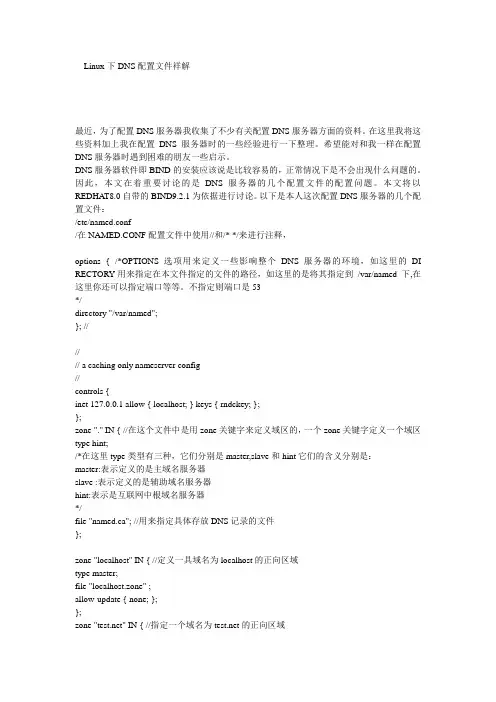
Linux下DNS配置文件祥解最近,为了配置DNS服务器我收集了不少有关配置DNS服务器方面的资料。
在这里我将这些资料加上我在配置DNS服务器时的一些经验进行一下整理。
希望能对和我一样在配置DNS服务器时遇到困难的朋友一些启示。
DNS服务器软件即BIND的安装应该说是比较容易的,正常情况下是不会出现什么问题的。
因此,本文在着重要讨论的是DNS服务器的几个配置文件的配置问题。
本文将以REDHA T8.0自带的BIND9.2.1为依据进行讨论。
以下是本人这次配置DNS服务器的几个配置文件:/etc/named.conf/在NAMED.CONF配置文件中使用//和/* */来进行注释,options { /*OPTIONS选项用来定义一些影响整个DNS服务器的环境,如这里的DI RECTORY用来指定在本文件指定的文件的路径,如这里的是将其指定到/var/named 下,在这里你还可以指定端口等等。
不指定则端口是53*/directory "/var/named";}; ////// a caching only nameserver config//controls {inet 127.0.0.1 allow { localhost; } keys { rndckey; };};zone "." IN { //在这个文件中是用zone关键字来定义域区的,一个zone关键字定义一个域区type hint;/*在这里type类型有三种,它们分别是master,slave和hint它们的含义分别是:master:表示定义的是主域名服务器slave :表示定义的是辅助域名服务器hint:表示是互联网中根域名服务器*/file "named.ca"; //用来指定具体存放DNS记录的文件};zone "localhost" IN { //定义一具域名为localhost的正向区域type master;file "localhost.zone" ;allow-update { none; };};zone "" IN { //指定一个域名为的正向区域type master;file "”allow-update { none;};};zone "0.0.127.in-addr.arpa" IN { //定义一个IP为127.0.0.*的反向域区type master;file "named.local";allow-update { none; };};zone "0.192.168.in-addr.arpa" IN { //定义一个IP为168.192.0.*反向域区type master;file "168.192.0";/var/named/文件@ IN SOA . . ( SOA表示授权开始/*上面的IN表示后面的数据使用的是INTERNET标准。
LinuxSamba服务主配文件smb.conf中文详解

LinuxSamba服务主配⽂件smb.conf中⽂详解从⽹上找到描述⽐较详细的smb.conf中⽂解释:服务名:smb配置⽬录:/etc/sabma/主配置⽂件:/etc/sabma/smb.conf#============================== Global Settings =============================[global]samba服务器的全局设置,对整个服务器有效。
workgroup语法:workgtoup = <⼯作组群>;预设:workgroup = MYGROUP说明:设定 Samba Server 的⼯作组例:workgroup = workgroup 和WIN2000S设为⼀个组,可在⽹上邻居可中看到共享。
server string语法:server string = <说明>;预设:sarver string = Samba Server说明:设定 Samba Server 的注释其他:⽀持变量 t%-访问时间 I%-客户端IP m%-客户端主机名 M%-客户端域名 S%-客户端⽤户名例:server string = this is a Samba Server 设定出现在Windows⽹上邻居的 Samba Server 注释为 this is a Samba Serverhosts allow语法:hosts aoolw = <IP地址>; ...预设:; host allow = 192.168.1. 192.168.2. 127.说明:限制允许连接到 Samba Server 的机器,多个参数以空格隔开。
表⽰⽅法可以为完整的IP地址,如 192.168.0.1 ⽹段,如 192.168.0.例:hosts allow = 192.168.1. 192.168.0.1 表⽰允许 192.168.1 ⽹段的机器⽹址为 192.168.0.1 的机器连接到⾃⼰的 samba serverprintcap name语法:printcap name = <打印机配置⽂件>;预设:printcap name = /etc/printcap说明:设定 samba srever 打印机的配置⽂件例:printcap name = /etc/printcap 设定 samba srever 参考 /etc/printcap 档的打印机设定。
linux操作系统目录结构详解

linux操作系统目录结构详解linux操作系统目录结构详解为了帮助广大考试新手们更加顺利地复习备考,店铺整理了关于Linux目录结构的备考资料,希望能够对大家有所帮助。
linux 目录结构/: 根目录,一般根目录下只存放目录,不要存放文件,/etc、/bin、/dev、/lib、/sbin应该和根目录放置在一个分区中/bin:/usr/bin: 可执行二进制文件的目录,如常用的命令ls、tar、mv、cat等。
/boot: 放置linux系统启动时用到的一些文件。
/boot/vmlinuz为linux的内核文件,以及/boot/gurb.建议单独分区,分区大小100M 即可/dev: 存放linux系统下的设备文件,访问该目录下某个文件,相当于访问某个设备,常用的是挂载光驱mount /dev/cdrom /mnt./etc: 系统配置文件存放的目录,不建议在此目录下存放可执行文件,重要的配置文件有/etc/inittab、/etc/fstab、/etc/init.d、/etc/X11、/etc/sysconfig、/etc/xinetd.d修改配置文件之前记得备份。
注:/etc/X11存放与x windows有关的设置。
/home: 系统默认的用户家目录,新增用户账号时,用户的家目录都存放在此目录下,~表示当前用户的家目录,~test表示用户test的家目录。
建议单独分区,并设置较大的磁盘空间,方便用户存放数据/lib:/usr/lib:/usr/local/lib: 系统使用的函数库的目录,程序在执行过程中,需要调用一些额外的参数时需要函数库的协助,比较重要的目录为/lib/modules./lost+fount: 系统异常产生错误时,会将一些遗失的片段放置于此目录下,通常这个目录会自动出现在装置目录下。
如加载硬盘于/disk 中,此目录下就会自动产生目录/disk/lost+found/mnt:/media: 光盘默认挂载点,通常光盘挂载于/mnt/cdrom下,也不一定,可以选择任意位置进行挂载。
LINUXNFS配置手册一、Server端配置:1.etcexports格式:编辑e..

LINUX NFS配置手册一、Server端配置:1./etc/exports格式:编辑/etc/exports,#vim /etc/exports例:共享/share目录给192.168.0.x的用户/share 192.168.0.0/24 (rw,no_root_squash)目录选项选项说明:ro :read onlyrw :read writeno_root_squash :信任客户端,对应UID若不想每次修改配置文件后重启nfs服务,可使用exportfs命令:如:# exportfs -au 卸载所有共享目录# exportfs -rv 重新共享所有目录并输出详细信息更多exportfs用法可以使用命令man exportfs查看2.启动portmap服务:service portmap start[restart]3.启动NFS服务:service nfs start[restart]4.NFS服务固定端口修改/etc/service,添加以下内容(端口号必须在1024以下,且未被占用)# Local servicesmountd 1011/tcp #rpc.mountdmountd 1011/udp #rpc.mountdrquotad 1012/tcp #rpc.rquotadrquotad 1012/udp #rpc.rquotad重起nfs服务service nfs restart5. 此时相关端口已经被固定,可以添加防火墙规则#vim /etc/sysconfig/iptables#portmap-A INPUT -m state --state NEW -m tcp -p tcp --dport 111 -j ACCEPT-A INPUT -m state --state NEW -m udp -p udp --dport 111 -j ACCEPT#nfsd-A INPUT -m state --state NEW -m tcp -p tcp --dport 2049 -j ACCEPT-A INPUT -m state --state NEW -m udp -p udp --dport 2049 -j ACCEPT#mountd-A INPUT -m state --state NEW -m tcp -p tcp --dport 1011 -j ACCEPT-A INPUT -m state --state NEW -m udp -p udp --dport 1011 -j ACCEPT#rquotad-A INPUT -m state --state NEW -m tcp -p tcp --dport 1012 -j ACCEPT-A INPUT -m state --state NEW -m udp -p udp --dport 1012 -j ACCEPT#service iptables restart二、Client端配置:1.启动portmap服务:service portmap start[restart]2.挂载服务器端的共享目录(假设服务器端192.168.0.1):mount -t nfs 192.168.0.1:/share /mnt/localshare3. 如果在开机時就加载,可在/etc/fstab中加入ip:/shara /mnt nfs intr注:ip为server端ip,/share为server端共享目录,/mnt为本地挂载目录三、使用/etc/hosts.allow和/etc/hosts.deny 控制客户端的访问(参考)/etc/hosts.allow和/etc/hosts.deny这两个文件是tcpd服务器的配置文件,tcpd服务器可以控制外部IP对本机服务的访问。
(转载)linux中设备文件配置程序udev详解

(转载)linux中设备⽂件配置程序udev详解如果你使⽤Linux⽐较长时间了,那你就知道,在对待设备⽂件这块,Linux改变了⼏次策略。
在Linux早期,设备⽂件仅仅是是⼀些带有适当的属性集的普通⽂件,它由mknod命令创建,⽂件存放在/dev⽬录下。
后来,采⽤了devfs, ⼀个基于内核的动态设备⽂件系统,他⾸次出现在2.3.46内核中。
Mandrake,Gentoo等Linux分发版本采⽤了这种⽅式。
devfs创建的设备⽂件是动态的。
但是devfs有⼀些严重的限制,从2.6.13版本后移⾛了。
⽬前取代他的便是⽂本要提到的udev--⼀个⽤户空间程序。
⽬前很多的Linux分发版本采纳了udev的⽅式,因为它在Linux设备访问,特别是那些对设备有极端需求的站点(⽐如需要控制上千个硬盘)和热插拔设备(⽐如USB摄像头和MP3播放器)上解决了⼏个问题。
下⾯我我们来看看如何管理udev设备。
实际上,对于那些为磁盘,终端设备等准备的标准配置⽂件⽽⾔,你不需要修改什么。
但是,你需要了解udev配置来使⽤新的或者外来设备,如果不修改配置,这些设备可能⽆法访问,或者说Linux可能会采⽤不恰当的名字,属组或权限来创建这些设备⽂件。
你可能也想知道如何修改RS-232串⼝,⾳频设备等⽂件的属组或者权限。
这点在实际的Linux实施中是会遇到的。
为什么使⽤udev在此之前的设备⽂件管理⽅法(静态⽂件和devfs)有⼏个缺点:*不确定的设备映射。
特别是那些动态设备,⽐如USB设备,设备⽂件到实际设备的映射并不可靠和确定。
举⼀个例⼦:如果你有两个USB 打印机。
⼀个可能称为/dev/usb/lp0,另外⼀个便是/dev/usb/lp1。
但是到底哪个是哪个并不清楚,lp0,lp1和实际的设备没有⼀⼀对应的关系,因为他可能因为发现设备的顺序,打印机本⾝关闭等原因⽽导致这种映射并不确定。
理想的⽅式应该是:两个打印机应该采⽤基于他们的序列号或者其他标识信息的唯⼀设备⽂件来映射。
linux命令配置IP详解
在Linux系统中,TCP/IP网络是通过若干个文本文件进行配置的,有时需要编辑这些文件来完成联网工作。
vi /etc/sysconfig/network-scripts/ifcfg-eth0 :进入IP编译器按i 下面出现-- INSERT -- :写入模式出现下列信息# Advanced Micro Devices [AMD] 79c970 [PCnet32 LANCE]DEVICE=eth0BOOTPROTO=static // BOOTPROTO只有在static(静态)模式下才可以使用设置的IP信息HWADDR=00:0c:29:9e:43:e4ONBOOT=yesNETMASK=255.255.255.240 //掩码IPADDR=220.181.77.132 //添加IP地址GATEWAY=220.181.77.129 //添加网关TYPE=Ethernet按冒号:wq保存退出修改dnsvim /etc/resolv.conf重启网卡service network restart在此我们详细介绍如何使用命令行来手工配置TCP/IP网络。
与网络相关的配置文件和网络相关的一些配置文件有/etc/HOSTNAME、/etc/resolv.conf、/etc/host.conf、/etc/sysconfig/network、/etc/hosts等文件。
下面一一介绍。
/etc/HOSTNAME文件该文件包含了系统的主机名称,包括完全的域名,例如。
在Red Hat 7.2中,系统网络设备的配置文件保存在“/etc/sysconfig/network-scripts”目录下。
ifcfg-eth0包含第一块网卡的配置信息,ifcfg-eht包含第二块网卡的配置信息。
下面是“/etc/sysconfig/network-scripts/ifcfg-eth0”文件的示例:DEVICE=eth0IPADDR=208.164.186.1NETMASK=255.255.255.0NETWORK=208.164.186.0BROADCAST=208.164.186.255ONBOOT=yesBOOTPROTO=noneUSERCTL=no其中各变量关键词的解释如下:DEVICE=name name表示物理设备的名字IPADDR=addr addr表示赋给该卡的I P地址NETMASK=mask mask表示网络掩码NETWORK=addr addr表示网络地址BROADCE ST=addr addr表示广播地址ONBOOT=yes/no 启动时是否激活该卡BOOTPROTO=proto proto取值可以是none(无须启动协议)、bootp(使用bootp协议)、dhcp(使用DHCP协议)USERCTL=yes/no 是否允许非root用户控制该设备若希望手工修改网络地址或在新的接口上增加新的网络界面,可以通过修改对应文件(ifcfg-ethN)或创建新文件来实现。
Linux下ifconfig命令详解
Linux下ifconfig命令详解Linux下网卡命名规律:eth0,eth1。
第一块以太网卡,第二块。
lo为环回接口,它的IP地址固定为127.0.0.1,掩码8位。
它代表你的机器本身。
相关文件在/etc/sysconfig/network-scripts/*1、ifconfig是查看网卡的信息。
ifconfig [Interface]Interface是可选项,如果不加此项,则显示系统中所有网卡的信息。
如果添加此选项则显示所指定的网卡信息例如:ifconfig eth0eth0 Link encap:EthernetHWaddr 00:0C:29:F3:3B:F2inet addr:192.168.0.10 Bcast:192.168.0.255 Mask:255.255.255.0UP BROADCAST RUNNING MULTICAST MTU:1500 Metric:1RX packets:78 errors:0 dropped:0 overruns:0 frame:0TX packets:104 errors:0 dropped:0 overruns:0 carrier:0collisions:0 txqueuelen:100RX bytes:11679 (11.4 Kb)TX bytes:14077 (13.7 Kb)Interrupt:10 Base address:0x1080我们可以看到第一行:连接类型:Ethernet(以太网)HWaddr(硬件mac地址)第二行:网卡的IP地址、子网、掩码第三行:UP(代表网卡开启状态)RUNNING(代表网卡的网线被接上)MULTICAST(支持组播)MTU:1500(最大传输单元):1500字节第四、五行:接收、发送数据包情况统计第七行:接收、发送数据字节数统计信息。
2、ifconfig 配置网卡配置网卡的IP地址ifconfig eth0 192.168.0.1 netmask 255.255.255.0在eth0上配置上192.168.0.1 的IP地址及24位掩码。
linux下dns配置详解
linux下dns配置详解dns配置详解大全DNS简介在Linux中,域名服务(DNS)是由柏克莱网间名域(Berkeley Internet Name Domain——BIND)软件实现的。
BIND是一个客户/服务系统,它的客户方面称为转换程序(resolver),它产生域名信息的查询,将这类信息发送给服务器,DNS软件回答转换程序的查询。
BIND的服务方面是一个称为named (读作“name”“d”)的守护进程。
我们将讨论三种基本BIND配置任务:配置BIND转换程序。
配置BIND域名服务。
建立服务器数据库文件,称为“区文件(zone file)。
前面我们介绍过,术语“区(zone)”往往可以与单词“域(domain)”互换使用,但这里却有一些区别,“区”是指域数据库文件,而“域”则比较通用。
在本书中,域是用域名定义的域结构中的一部分,而区则是域数据库文件中包含域信息的集合,包含域信息的文件称为“区文件”。
DNS的作用是把IP地址转化为代表主机、网络和邮件别名的助记名。
它把整个Internet IP地址和名字空间分解为不同的逻辑组来做这项工作。
每个组对它所拥有的计算机和其他信息具有控制权。
DNS服务器的类型BIND可以配置成以几种不同的方法运行的DNS,常见的BIND配置是唯转换程序系统、唯高速缓存系统、主服务器和辅助服务器。
转换程序是一段要求域名服务器提供域信息的程序,在Linux系统中,它是作为一个库程序来实现的,不是一个单独的客户程序。
在唯转换程序系统中,仅使用转换程序,并不运行域名服务器。
这种系统是很容易配置的,最多只需要设置/etc/resolv.conf文件。
其它三个BIND配置选项都是用于named服务软件的。
唯高速缓存服务器唯高速缓存服务器(caching-only server)可运行域名服务器软件但是没有域名数据库软件。
它从某个远程服务器取得每次域名服务器查询的回答,一旦取得一个答案,就将它放在高速缓存中,以后查询相同的信息时就用它予以回答。
linux tcp_wrapper配置详解 成功
linux tcp_wrapper配置详解tcp_wrapper的原理Telnet、SSH、FTP、POP和SMTP等很多网络服务都会用到TCP Wrapper,它被设计为一个介于外来服务请求和系统服务回应的中间处理软件。
基本处理过程当系统接收到一个外来服务请求的时候,先由TCP Wrapper处理这个请求TCP Wrapper根据这个请求所请求的服务和针对这个服务所定制的存取控制规则来判断对方是否有使用这个服务的权限,如果有,TCP Wrapper 将该请求按照配置文件定义的规则转交给相应的守护进程去处理同时记录这个请求动作,然后自己就等待下一个请求的处理。
如果外部还有防火墙,当然要先通过防火墙tcp_wrapper是基于主机与服务的使用简单的配置文件来设置访问限制/etc/hosts.allow /etc/hosts.deny配置一旦被改变,立刻生效tcp_wrapper的配置访问控制判断顺序:访问是否被明确许可否则,访问是否被明确禁止如果都没有,默认许可通常tcp_wrapper没有配置,就是第三条,如果都没有,默认许可的配置文件许可用:/etc/hosts.allow 禁止用:/etc/hosts.deny 我的配置比较很/etc/hosts.deny 里我加入 ALL : ALL 表示所有都禁止/etc/hosts.allow 里我加入 vsftpd:192.168.56.1 表示我只开放vsftpd能够在192.168.56.1这个IP上登录这个原理有点像ISA的配置 ISA在装好的时候就是全禁的需要你自己逐个的开放才可以使用,这两种情况都是白名单优先黑名单被动tcp_wrapper很简单,要服务的模块支持tcp_wrapper ,才可以使用tcp_wrapper大家看吧,vsftpd的配置文件最后,明确配置tcp_wrappers=yes vim /etc/vsftpd/vsftpd.conf查看一个服务是否支持tcp_wrapper可以用一下命令看某个服务的执行文件是否调用tcp——wrapperldd `which vsftpd` | grep wrap。