
防火墙参数
防火墙报价
品牌型号 参数说明 保修说明 单价(未
税)
网御POWER V6000-F1120 1. 采用多核ASIC芯片,采用自主研发的多核多线程并行操作系统;标准1U机箱,标配5个电口, 2个USB接口。 2. 吞吐量≥500Mbps,最大并发连接数100万,每秒新建3万/秒; 3. 要求支持多系统引导(≥3个),并可WEB界面上配置启动顺序,要求除恢复系统之外,还可支持系统一键式切换及完整备份 4. 支持系统主要防护功能的统一化模版设置,模版分为高、中、低三个级别,分别对应不同防护强度,可通过Web界面单击选择切换及通过外置按键一键切换 5. 须支持基于用户类型/应用/WEB地址URL/文件类型的策略路由,可实现为不同的数据类型智能选择相应的链路 6. 支持IPv6地址、地址组配置,支持IPv6安全控制策略设置,能针对IPV6的目的/源地址、目的/源服务端口、服务、扩展头属性等条件进行安全访问规则的设置。 一年服务,上门
安装调
试
14000
7.
支持基于数据包的安全域、地址、用户及
用户组、MAC、端口号、服务、域名等进行
安全策略控制,支持将源MAC作为独立的
访问控制条件,防止非法设备接入
8.
支持根据规则序号、规则名、源地址、目
的地址、入侵防护策略、服务、认证用户、
认证用户组、所属策略组、备注进行规则
查询;支持对Oracle、SQL-Server、DB2、
Informix、Sybase、MySQL等常见数据库
9.
支持FTP、Rlogin、Radius、NFS、X11等
协议审计,支持审计针对web业务系统的
各种访问行为,包括HTTP、HTTPS两类访
问方式,支持基于tomcat、weblogic、
webshpere、Jboss等中间件的业务系统的
审
10.
支持流量通道优先级设置,支持通道使用
阈值设置,流量达到阈值后可报警,为适
应多出口环境,可以支持以网络安全区域
为出接口的带宽保证策略。
11.
支持按照应用类型流量,URL分类流量统
计,并独立显示TOP10的应用及所占比例,
可按照应用识别特征库分类显示所有或部
分分类的流量趋势曲线;支持对针对数据
库的XSS攻击、SQL注入攻击行为进行审计
12.
支持访问数据库的源主机名、源主机用户、
SQL操作响应时间、数据库操作成功、失败
的审计;
H3C F1000--AK115 1U机架式,防火墙吞吐量:三层 七层 400Mbps;并发连接数:50万;每秒新建连接数:2万;支持多种管理方式:Web、Console、Telnet、SSH;完整支持L2TP、IPSec/IKE、GRE、SSL等协议;其中支持IPSec隧道:750个 吞吐量:400M;支持SSL vpn并发用户:500个 吞吐量:200M;支持L2TP/GRE隧道数:500个;8个千兆电口+2个Combo,500G存储介质,单电源 一年服务,上门
安装调
试
12800
山石网科E1606 1. 硬件要求采用多核处理器,核数不少于2核,1U机箱。 2. 配置9个千兆电口,具备独立的配置口、USB口。
3.
防火墙吞吐量1Gbps,IPS吞吐量400Mbps,
防病毒吞吐量300Mbps,VPN吞吐量
600Mbps,最大并发连接40万,每秒新建
连接数万。
三年保
修和升
级服务,上门安装调试 14300
4.
查基于源/目的安全域、源/目的地址、服
务、应用、描述等条件,对策略进行搜索
5.
提供虚拟交换机技术,并能够实现不同
VLAN之间的标签转换技术。
6.
提供SmartDNS,ISP动态探测功能,使外
网访问内部服务器的流量可以在多条链路
上实现智能分担
7.
提供出站就近负载均衡技术,可动态探测
链路响应速度并选择最优链路进行转发
8.
防火墙策略命中数统计和冗余策略智能检
测功能
9.
提供BFD协议与Static/OSPF/BGP协议的
联动
10.
支持基于IP 和应用协议对发送流量、接受
流量、总流量、并发会话数、新建会话进
行每小时、每天、每月的统计,并以趋势
图的形式直观显示
11.
接口支持按64 字节、128 字节、256 字节、
512 字节等数据包流量统计有效
12.
必须提供静态路由、OSPF、BGP、RIPv1/v2
(动态路由协议非透传)、策略路由、ISP
路由并内置多运营商路由表。
13.
IPSEC VPN隧道数不少于1000个,本次实
配SSL VPN数不少于6个并发,可扩展至
500个,可实现用户名、软证书、U-KEY、
短信网认证
14.
必须提供会话控制功能,要求能够基于源、
目的、应用协议三种条件做会话数限制、
能够限制会话新建速率
15.
可对详细的URL访问日志、NAT日志进行纪
录
16.
支持基于私有的双机热备协议,可同步会
话和配置
17.
设备操作界面上保存不少于5个配置文件,
可指定启动使用的配置文件、配置文件的
备份与恢复,每个配置文件都可进行中文
备注。
18.
19、通过手机APP能够对多台设备集中监
控,支持收集多设备CPU、内存、流量数据
做实时展示和历史趋势展示; 支持用户流
量和应用流量 TOP10排名展示; 支持威胁
事件收集与存储; 支持设备基础信息如型
号、版本、SN、许可证等信息的收集和展
现; 支持用户定义告警规则,配置CPU利
用率、内存利用率、流量过界做为触发条
件; 可以邮件、短信、手机端消息通知方
式发送告警信息; 支持将设备事件日志上
传云端进行存储,可按条件查询; 支持报
表功能和云端存储,可自定义报表模板及
生成计划; 支持安卓手机APP、WEB访问方
式。
深信服AF-1000-A400 1、性能参数:三层吞吐量,应用层吞吐量200M,并发连结数50W,新建连接数(CPS)12000个,硬件参数:1U的尺寸,2G内存,SSD64G硬盘,单电源,4电网口; 2、支持路由,网桥,单臂,旁路,虚拟网线以及混合部署方式;支持链路聚合功能;支持静态路由,ECMP等价路由; 3、访问控制策略支持基于源/目的IP,源端口,源/目的区域,用户(组),应用/服务类型,时间组的细化控制方式; 4、支持Land、Smurf、Fraggle、WinNuke、Ping of Death、Tear Drop、IP Spoofing攻击防护、支持SYN Flood、ICMP Flood、UDP Flood、DNS Flood、ARP Flood攻击防护,支持IP地址扫描,端口扫描防护,支持ARP欺骗防护功能、一年服务,上门
安装调
试
14900
支持IP协议异常报文检测和TCP协议异常报文
检测;
5、入侵防护漏洞规则特征库数量在4000条以
上,入侵防护漏洞特征具备中文相关介绍,包
括但不限于漏洞描述,漏洞名称,危险等级,
影响系统,对应CVE编号,参考信息和建议的
解决方案;
6、支持针对B/S架构应用抵御SQL注入、XSS、
系统命令等注入型攻击;支持跨站请求伪造
CSRF攻击防护;支持对ASP,PHP,JSP等主流脚
本语言编写的webshell后门脚本上传的检测
和过滤;支持对网站的扫描防护和防止恶意爬
虫攻击;支持其他类型的Web攻击,如文件包
含,目录遍历,信息泄露攻击等;
7、支持对终端种植了远控木马或者病毒等恶意
软件进行检测,并且能够对检测到的恶意软件
行为进行深入的分析,展示和外部命令控制服
务器的交互行为和其他可疑行为;
衡量防火墙性能的参数指标有哪些

衡量防火墙性能的参数指标有哪些防火墙借由监测所有的封包并找出不符规则的内容,可以防范电脑蠕虫或是木马程序的快速蔓延。
对于防火墙的性能,我们应该怎么衡量比较呢?这篇文章主要介绍了衡量防火墙性能的几个重要参数指标,需要的朋友可以参考下防火墙主要参考以下3种性能指标:整机吞吐量:指防火墙在状态检测机制下能够处理一定包长数据的最大转发能力,业界默认一般都采用大包衡量防火墙对报文的处理能力。
最大并发连接数:由于防火墙是针对连接进行处理报文的,并发连接数目是指的防火墙可以同时容纳的最大的连接数目,一个连接就是一个TCP/UDP的访问。
每秒新建连接数:指每秒钟可以通过防火墙建立起来的完整TCP/UDP连接。
该指标主要用来衡量防火墙在处理过程中对报文连接的处理速度,如果该指标低会造成用户明显感觉上网速度慢,在用户量较大的情况下容易造成防火墙处理能力急剧下降,并且会造成防火墙对网络攻击防范能力差。
并发连接数并发连接数是指防火墙或代理服务器对其业务信息流的处理能力,是防火墙能够同时处理的点对点连接的最大数目,它反映出防火墙设备对多个连接的访问控制能力和连接状态跟踪能力,这个参数的大小直接影响到防火墙所能支持的最大信息点数。
并发连接数是衡量防火墙性能的一个重要指标。
在目前市面上常见防火墙设备的说明书中大家可以看到,从低端设备的500、1000个并发连接,一直到高端设备的数万、数十万并发连接,存在着好几个数量级的差异。
那么,并发连接数究竟是一个什么概念呢?它的大小会对用户的日常使用产生什么影响呢?要了解并发连接数,首先需要明白一个概念,那就是“会话”。
这个“会话”可不是我们平时的谈话,但是可以用平时的谈话来理解,两个人在谈话时,你一句,我一句,一问一答,我们把它称为一次对话,或者叫会话。
同样,在我们用电脑工作时,打开的一个窗口或一个Web页面,我们也可以把它叫做一个“会话”,扩展到一个局域网里面,所有用户要通过防火墙上网,要打开很多个窗口或Web页面发即会话,那么,这个防火墙,所能处理的最大会话数量,就是“并发连接数”。
天融信防火墙参数
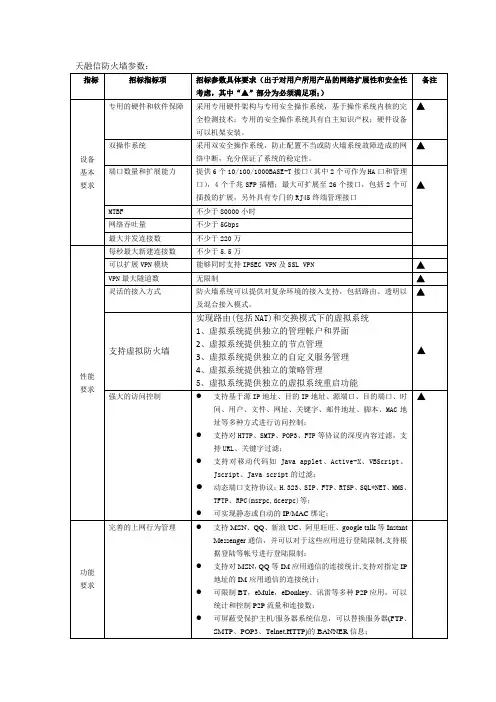
支持OPSEC或TOPSEC等类似联动协议,能够与主流入侵检测产品进行联动;
可以识别并阻断以下攻击行为:
防非法报文攻击:land 、Smurf、Pingofdeath、winnuke 、tcp_sscan、ip_option、teardrop、targa3、ipspoof;
防统计型报文攻击:Synflood、Icmpflood、Udpflood、Portscan、ipsweep;
高可用性
支持双机热备功能,包括主备模式(A/S),主主模式(A/A)
支持VRRP协议;
支持对服务器的负载均衡,支持轮询、加权轮询、最少连接、加权最少链接、基于源IP地址HASH调度等多种负载均衡方式;
防火墙系统要对长连接的提供全面的解决方案;
支持链路聚合;
▲
DHCP功能
支持DHCP SERVER/CLIENT/RELAY功能
多种身份认证方式
防火墙系统要支持多种、灵活的身份认证技术,至少包括Radius/OTP/LDAP/TACACS+/SecuID/数字证书/本地认证等。
▲
完善的路由功能
支持静态和动态路由,动态路由至少包括:RIP和OSPF动态路由协议;静态路由协议支持基于源地址、目的地址、METRIC值、网络接口的路由;
▲
资质
要求
军用认证证书
中国人民解放军信息安全测评认证中心颁发的《军用信息安全产品认证证书》
▲
销售许可
中华人民共和国公安部颁发的《计算机信息系统安全专用产品销售许可证》
型号证书
中国国家信息安全测评认证中心颁发的《国家信息安全认证产品型号证书》
保密局检测证书
中国国家保密局测评中心颁发的《涉密信息系统产品检测证书》
防火墙招标参数

防火墙招标参数一、引言防火墙是网络安全中的重要设备,用于保护网络免受未经授权的访问和恶意攻击。
为了确保选购到符合需求的防火墙产品,本文将详细介绍防火墙招标参数的标准格式。
二、产品概述防火墙是一种网络安全设备,用于监控和控制网络流量,以防止未经授权的访问和恶意攻击。
它通过设置规则和策略来管理网络流量,过滤和阻止潜在的威胁。
防火墙通常包括硬件和软件组件,可以部署在网络边界、数据中心和终端设备等位置。
三、招标参数1. 性能要求:- 最大吞吐量:至少支持每秒XGB的数据传输速率。
- 连接数:支持同时建立X个TCP/UDP连接。
- 并发会话数:支持同时处理X个会话。
- 延迟:响应时间应控制在X毫秒以内。
2. 安全功能:- 包过滤:支持基于源IP地址、目标IP地址、端口号等条件对数据包进行过滤。
- 应用层代理:支持HTTP、FTP、SMTP等应用层代理功能。
- 虚拟专网(VPN):支持IPSec VPN和SSL VPN功能。
- 入侵防御:支持基于签名、行为和异常检测的入侵防御功能。
- 病毒防护:支持实时病毒扫描和恶意软件阻断功能。
- URL过滤:支持基于URL、关键词等条件对网页进行过滤和阻断。
3. 管理和监控功能:- 远程管理:支持通过Web界面、命令行和SNMP等方式进行远程管理。
- 日志记录:支持记录系统日志、安全事件和流量统计信息。
- 告警功能:支持实时告警和通知,包括邮件、短信等方式。
- 流量监控:支持实时监控网络流量和连接状态。
- 配置备份与恢复:支持配置文件的备份和恢复功能。
4. 兼容性要求:- 支持IPv4和IPv6协议。
- 支持常见的网络协议和应用程序,如TCP、UDP、ICMP、HTTP、FTP等。
- 支持与常见的网络设备和系统集成,如路由器、交换机、防病毒软件等。
5. 扩展性要求:- 支持灵活的接口配置,包括以太网口、光纤口等。
- 支持模块化设计,方便升级和扩展功能。
- 支持集中式管理和分布式部署。
华为防火墙参数

ANTI-DDOS
高可靠性
业务感知
PKI
入侵检测系统
反病毒
URLห้องสมุดไป่ตู้滤
网络和路由
8500万URL地址库 130+分类 基于用户、IP、分类、次数等趋势和TOPN统计 URL过滤日志查询 POS/GE/10GE 链路支持 DHCP 中继/服务器 基于策略的路由 IPv4/IPv6 动态路由(RIP/OSPF/ISIS/BGP) 域间/Vlan间路由 4096 虚拟系统(VSYS)定义 VLAN虚拟化 安全域虚拟化 自定义虚拟资源 VFW间路由 基于虚拟系统的流量CAR 管理虚拟化 多租户虚拟资源隔离 WebUI (HTTP和HTTPS) 命令行接口 (控制台) 命令行接口 (远程登录) 命令行接口 (SSH) U2000及VSM网管系统 分级管理员 软件升级 配置回退 STelnet、SFTP 安全性认证 电磁兼容性 (EMC) 认证 CB, Rohs, FCC, MET, C-tick, VCCI认证 结构化系统日志 SNMP (v2) 二进制日志 路由跟踪 固有的(内部)数据库 RADIUS记账 基于Web进行验证
7540W
基本防火墙功能
出站负载均衡
NAT/CGN
入站负载均衡
虚拟私有网络(VPN)
基于策略的目的NAT 端口范围预分配 发夹访问模式 SMART NAT NAT64 DS-Lite 6RD(IPv6快速部署) 入站智能DNS 服务器负载均衡 基于应用的Qos DES, 3DES,和 AES 加密 MD5 和 SHA-1 认证 手工配置密钥,PKI (X 509)以及IKEv2 前向安全性 PFS(DH组) 防重放攻击 支持传输模式、隧道模式 IPSec NAT穿越 DPD探测 EAP 认证 EAP-SIM、EAP-AKA VPN 网关冗余 IPSec V6,IPSec 4 over 6, IPSec 6 over 4 L2TP 隧道 GRE 隧道 SYN-flood, ICMP-flood, TCP-flood, UDP-flood, DNS-flood 攻击防御 Port-scan, Smurf, Tear-drop, IP-Sweep 攻击 防御 IPv6扩展头攻击防护 TTL 检测 TCP-mss 检测 攻击日志输出 主-主,主-备模式 双机热备切换(华为冗余协议) 配置同步备份 防火墙及IPSec VPN会话同步备份 设备故障检测 链路故障检测 双主控切换 识别和控制超过6000种协议: P2P,即时通讯,游戏,股票,VoIP,视频,流媒体,邮件,移动电话,网页浏览,远程接 入,网络管理,以及新闻等。 在线获取CA证书 在线获取CRL 多级CA 证书 支持PKCS#10证书协议 CA认证 SCEP、OCSP、CMPv2协议支持 异常协议检测 自定义签名 知识库自动更新 零日攻击防御 蠕虫、木马、恶意软件攻击防御 500万种病毒检测 基于流检测,性能更高 加密流量检测 按照病毒家族趋势和TOPN统计
防火墙招标参数

防火墙招标参数一、引言防火墙是网络安全的重要组成部份,用于保护网络免受未经授权的访问和恶意攻击。
为了确保网络安全和数据保护,我们计划进行防火墙的招标采购。
本文将详细介绍防火墙招标参数,包括技术要求、性能指标、规格和功能要求等。
二、技术要求1. 防火墙类型:应支持主动谨防和被动谨防两种类型的防火墙,以提供全面的网络安全保护。
2. 安全性能:应具备高性能的安全处理能力,能够有效地检测和阻挠各类网络攻击,包括但不限于DDoS攻击、入侵检测等。
3. 安全策略管理:应支持灵便的安全策略配置和管理,能够根据实际需求对网络流量进行精确控制和过滤。
4. VPN支持:应支持虚拟私有网络(VPN)技术,以确保远程用户的安全访问和数据传输。
5. 高可用性:应具备高可用性和冗余机制,确保网络的稳定运行和故障自动切换。
三、性能指标1. 吞吐量:防火墙的吞吐量应满足网络流量的需求,能够处理大量的数据包并保持较低的延迟。
2. 连接数:应支持大规模的并发连接数,以满足网络中用户的同时访问需求。
3. 带宽管理:应支持带宽管理功能,能够对网络流量进行合理分配和控制,以避免网络拥堵和资源浪费。
4. 安全日志:应能够记录和保存安全事件和日志信息,以便进行安全审计和故障排查。
四、规格要求1. 硬件配置:防火墙的硬件配置应满足网络规模和性能要求,包括处理器、内存、存储等方面的配置。
2. 接口类型:应支持常见的网络接口类型,如以太网接口、光纤接口等,以便与现有网络设备进行连接和集成。
3. 尺寸和分量:防火墙的尺寸和分量应适合安装和部署的需求,方便进行机架安装或者放置在指定位置。
4. 供电要求:应支持多种供电方式,如交流电源、直流电源等,以适应不同的供电环境。
五、功能要求1. 防火墙规则管理:应支持灵便的防火墙规则配置和管理,能够根据实际需求对网络流量进行精确控制和过滤。
2. 内容过滤:应支持对网络流量中的内容进行过滤和检测,以防止恶意软件和非法内容的传播。
防火墙招标参数
防火墙招标参数防火墙招标参数是指在进行防火墙采购招标时,需要明确的技术要求和性能指标。
下面是一份标准格式的防火墙招标参数文本,详细描述了防火墙的各项要求和规格。
一、产品概述防火墙是一种网络安全设备,用于监控和控制网络数据流量,保护网络免受恶意攻击和未经授权的访问。
本次招标旨在寻找一款符合以下技术要求和性能指标的防火墙产品。
二、技术要求1. 防火墙类型:应支持网络层和应用层防火墙功能,包括数据包过滤、访问控制列表(ACL)、入侵检测与防御系统(IDS/IPS)等。
2. 网络接口:至少应提供10个千兆以太网接口和2个万兆以太网接口,支持VLAN和链路聚合技术。
3. 安全协议支持:应支持IPSec VPN、SSL VPN、SSH等安全协议,确保远程接入的安全性。
4. 用户认证:应支持多种用户认证方式,如LDAP、RADIUS、双因素认证等,以保证身份验证的安全性。
5. 日志和审计:应具备完善的日志记录和审计功能,支持日志的实时监控、存储和分析。
6. 高可用性:应支持主备模式和集群模式,确保系统的高可用性和容错能力。
7. 管理和监控:应提供友好的图形化管理界面,支持远程管理和监控,具备自动告警和故障诊断功能。
8. 性能指标:防火墙的吞吐量应达到每秒至少10Gbps,支持最大并发连接数不少于100万。
三、供应商资质要求1. 供应商应具备相关网络安全产品的生产和销售资质,能够提供合法有效的产品证书和销售授权。
2. 供应商应具备一定的技术实力和售后服务能力,能够及时响应和解决产品问题。
3. 供应商应具备一定的市场影响力和良好的口碑,有成功的案例和客户推荐。
四、交付要求1. 供应商应按照合同约定的交付时间和地点,提供符合规格要求的防火墙产品。
2. 供应商应提供详细的产品说明书、安装指南和操作手册,以便用户正确使用和维护防火墙。
3. 供应商应提供培训服务,对用户进行必要的产品培训,确保用户能够熟练操作和维护防火墙。
防火墙招标参数
防火墙招标参数引言概述:防火墙是网络安全的重要组成部分,用于保护网络免受未经授权的访问和恶意攻击。
在选择和采购防火墙时,准确的招标参数是至关重要的。
本文将详细介绍防火墙招标参数的内容和要求。
一、性能参数1.1 吞吐量:防火墙的吞吐量是指其处理数据包的能力,通常以每秒处理的数据包数量(pps)或每秒处理的数据量(Mbps)来衡量。
招标文件应明确规定所需的吞吐量,以满足网络流量的需求。
1.2 连接数:防火墙的连接数指的是其同时处理的连接数量。
招标文件应详细说明所需的最大连接数,以确保防火墙能够同时处理多个连接请求。
1.3 延迟:防火墙的延迟是指数据包在通过防火墙时所引入的额外延迟。
招标文件应要求防火墙的延迟尽量低,以确保网络传输的实时性和响应速度。
二、安全功能参数2.1 包过滤:防火墙应具备包过滤功能,能够根据源IP地址、目的IP地址、端口号等信息对数据包进行过滤和筛选。
招标文件应明确要求防火墙的包过滤功能能够满足网络安全需求。
2.2 应用层代理:防火墙的应用层代理功能能够深入分析网络数据包的内容,对应用层协议进行检测和过滤。
招标文件应要求防火墙具备应用层代理功能,以提高网络的安全性。
2.3 入侵检测与防御:防火墙应具备入侵检测与防御功能,能够对网络中的入侵行为进行检测和阻止。
招标文件应要求防火墙具备实时更新的入侵检测规则,以应对新型威胁。
三、可管理性参数3.1 远程管理:防火墙应支持远程管理功能,管理员可以通过网络对防火墙进行配置和管理。
招标文件应明确要求防火墙支持安全的远程管理方式,以提高管理效率。
3.2 日志记录:防火墙应具备完善的日志记录功能,能够记录网络流量、安全事件等信息。
招标文件应要求防火墙能够生成详细的日志报告,并支持日志的导出和分析。
3.3 异常报警:防火墙应具备异常报警功能,能够及时发现和报警网络安全事件。
招标文件应要求防火墙能够通过邮件、短信等方式发送报警信息,以便及时处理安全威胁。
绿盟web防火墙招标参数
绿盟web防火墙招标参数引言概述:在当前信息安全日益受到重视的背景下,绿盟科技作为国内率先的网络安全解决方案提供商,其web防火墙产品备受关注。
本文将详细介绍绿盟web防火墙的招标参数,以匡助用户更好地了解该产品的性能和功能。
一、性能参数1.1 带宽支持:绿盟web防火墙支持的最大带宽是多少?1.2 连接数:该防火墙最大支持的并发连接数是多少?1.3 吞吐量:该产品的吞吐量是多少,能够支持多大的数据传输速率?二、安全功能2.1 应用层防护:绿盟web防火墙是否支持对应用层攻击的防护?2.2 恶意代码检测:该产品是否具备检测和阻挠恶意代码的能力?2.3 数据加密:是否支持对传输数据进行加密保护,确保数据安全性?三、管理和监控3.1 运维管理:该产品是否提供友好的管理界面,方便管理员进行配置和监控?3.2 日志审计:是否支持详细的日志记录和审计功能,方便追踪和分析安全事件?3.3 报警通知:是否支持实时报警和通知功能,及时提醒管理员处理安全事件?四、扩展性和兼容性4.1 集成能力:该产品是否支持与其他安全设备的集成,实现整体安全防护?4.2 协议支持:是否支持多种网络协议,确保与各种应用系统的兼容性?4.3 扩展模块:是否支持插件或者扩展模块,满足用户个性化需求?五、服务支持5.1 技术支持:绿盟科技是否提供专业的技术支持团队,保障用户的系统稳定运行?5.2 售后服务:是否提供完善的售后服务体系,保障用户的权益?5.3 更新升级:产品是否有定期的更新升级计划,保持产品的安全性和稳定性?结语:通过本文对绿盟web防火墙的招标参数进行详细介绍,相信读者对该产品的性能和功能有了更清晰的了解。
在选择网络安全产品时,用户应根据自身需求和实际情况,综合考虑各方面参数,选择最适合自己的产品,确保网络安全。
山石防火墙参数
山石防火墙参数1.网络接口配置参数:山石防火墙支持多个网络接口,用于与不同的网络进行连接和通信。
网络接口配置参数包括接口名称、接口地址、子网掩码、默认网关等。
通过配置这些参数,可以实现防火墙与其他设备的通信。
2.防火墙规则配置参数:防火墙规则用于定义允许或禁止特定网络流量通过防火墙的规则集。
这些规则可以根据源IP地址、目标IP地址、协议、端口等条件进行设置。
防火墙规则配置参数包括规则名称、规则动作(允许或禁止)、源地址、目标地址、协议、端口等。
3.安全策略参数:安全策略用于定义防火墙的安全控制策略,包括入站策略和出站策略。
安全策略参数包括策略名称、优先级、源地址、目标地址、协议、端口等。
通过配置安全策略参数,可以控制特定网络流量的进出防火墙的行为。
4.虚拟专网(VPN)参数:山石防火墙支持虚拟专网功能,用于建立安全的远程访问连接。
VPN参数包括VPN隧道类型、加密算法、身份验证方式等。
通过配置VPN参数,可以提供加密的数据传输通道,保护远程访问连接的安全性。
5.防火墙日志参数:防火墙日志用于记录防火墙所处理的网络流量和事件,包括入站和出站连接、安全事件、访问日志等。
防火墙日志参数包括日志级别、日志格式、日志保存位置等。
通过配置日志参数,可以方便地查看和分析防火墙的活动和事件。
6.网络地址转换(NAT)参数:NAT用于在内部网络和外部网络之间转换IP地址,隐藏内部网络的真实IP地址。
NAT参数包括转换类型(静态NAT、动态NAT、端口地址转换等)、转换规则、源地址池、目标地址池等。
通过配置NAT参数,可以实现内部网络和外部网络之间的互联和通信。
7.服务质量(QoS)参数:QoS用于优化网络性能,提供带宽管理、流量控制、优先级和类别化等功能。
QoS参数包括带宽限制、流量分类、优先级设置等。
通过配置QoS参数,可以根据不同的网络应用和服务的需求,合理分配和管理带宽资源。
这些参数只是山石防火墙所提供的一部分,具体的参数设置和配置可能因不同型号和版本的防火墙而有所差异。
防火墙招标参数
防火墙招标参数一、引言防火墙是网络安全的重要组成部份,用于保护网络免受未经授权的访问和恶意攻击。
为了确保网络安全,我们计划进行防火墙的招标采购。
本文将详细介绍防火墙的招标参数,包括硬件要求、软件要求、性能指标等内容。
二、硬件要求1. 外观设计:防火墙应具有紧凑、美观的外观设计,方便安装和放置。
2. 尺寸和分量:防火墙的尺寸应适中,便于安装在机房或者办公环境中。
分量应轻便,方便搬运和维护。
3. 网络接口:防火墙应提供足够数量的网络接口,包括以太网口、光纤口等,以满足不同网络环境的需求。
4. 电源供应:防火墙应支持双电源冗余供应,以确保系统的稳定性和可靠性。
三、软件要求1. 操作系统:防火墙应采用成熟稳定的操作系统,如Linux、Windows等。
操作系统应具备良好的兼容性和安全性。
2. 防火墙功能:防火墙应支持基本的防火墙功能,如包过滤、访问控制列表、NAT等。
同时,还应支持高级功能,如入侵检测、虚拟专用网络等。
3. 管理界面:防火墙应提供友好的管理界面,方便管理员进行配置和管理。
界面应支持中英文切换,以满足不同地区的需求。
4. 更新机制:防火墙应支持自动更新机制,及时获取最新的安全更新和补丁,以提高系统的安全性和稳定性。
四、性能指标1. 吞吐量:防火墙应具备较高的吞吐量,以满足网络流量的需求。
吞吐量应根据实际网络环境进行评估,确保能够支持网络的正常运行。
2. 连接数:防火墙应支持大规模的并发连接数,以满足多用户同时访问的需求。
连接数应根据实际用户数量进行评估,确保能够承载大量的连接请求。
3. 延迟:防火墙的数据处理延迟应尽量低,以保证网络的响应速度。
延迟时间应根据实际应用场景进行评估,确保不会对网络性能造成明显影响。
五、安全性要求1. 防护能力:防火墙应具备较强的防护能力,能够有效识别和阻断各类网络攻击,如DDoS攻击、SQL注入等。
2. 安全认证:防火墙应支持多种安全认证方式,如用户密码认证、双因素认证等。