
Kerberos认证协议
Kerberos 是一种网络认证协议,其设计目标是通过密钥系统为客户机 / 服务器应用程序提供强大的认证服务。该认证过程的实现不依赖于主机操作系统的认证,无需基于主机地址的信任,不要求网络上所有主机的物理安全,并假定网络上传送的数据包可以被任意地读取、修改和插入数据。在以上情况下, Kerberos 作为一种可信任的第三方认证服务,是通过传统的密码技术(如:共享密钥)执行认证服务的。
组成结构
Kerberos是MIT为雅典娜(Athena)计划开发的认证系统。
Kerberos的组成:
Kerberos应用程序库:应用程序接口,包括创建和读取认证请求,以及创建safe
message 和private message的子程序。
加密/解密库:DES等。
Kerberos数据库:记载了每个Kerberos 用户的名字,私有密钥,截止信息(记录的有效时间,通常为几年)等信息。
数据库管理程序:管理Kerberos数据库
KDBM服务器(数据库管理服务器):接受客户端的请求对数据库进行操作。
认证服务器(AS):存放一个Kerberos数据库的只读的副本,用来完成principle的认证,并生成会话密钥。
数据库复制软件:管理数据库从KDBM服务所在的机器,到认证服务器所在的机器的复制工作,为了保持数据库的一致性,每隔一段时间就需要进行复制工作。
用户程序:登录Kerberos,改变Kerberos密码,显示和破坏Kerberos标签(ticket)等工作。 Microsoft Windows Server 2003操作系统上实现了Kerberos5身份验证协议。Windows Server2003总是使用扩展公钥身份验证机制。KerBeros身份验证客户端作为SSP(Security Support Provider)通过访问SSPI(Security Support Provider
Interface)来实现身份验证。用户身份验证初始化过程被集成在Winlogon这SSO(Single Sign-On)体系中。
认证流程
客户机的最终目的是能够访问到服务器上提供给合法用户的某项服务,那么在此之前必须经过以下几个步骤(1—5必选;6在需要对服务器进行认证时使用)
(1)首先客户机向Kerberos KDC中的AS(authentication server)部分申请合法身份验证,客户机向AS发送用户名称及所用TGS服务器名称,即:user,tgs_name。
(2)AS从自己的数据库中查找用户,如果查到,则生成消息:[TGT,
{client,tgs_name, K_session_tgs}K_user]。其中TGT为 {client, tgs_name,
start_time, lifetime, K_session_tgs}K_tgs;client为{user,IP};K_session_tgs是AS生成的客户机与TGS进行对话用的会话密钥,tgs_name为TGS服务器名称。
(3)合法用户用正确的口令揭开(2)中的包得到TGT,此后客户机利用TGT(而非用户名称和口令 ,这样可以降低口令泄密危险)来验证自己的身份。 客户机需要得到服务器上的某项服务,他必须得到KDC中TGS颁发的服务票据,故客户机向TGS服务器发送一个为[TGT,验证器] 包。其中验证器为{user,IP, start_time, lifetime}
K_session_tgs。验证器使用客户机与服务器(TGS本质也是一种服务器)的会话密钥加密,这样就算TGT被盗,如果他不知道会话密钥,也不会得到TGS服务器的信任。 (4)TGS服务器判断无误后返回给客户机一个包:[{K_session_server}
K_session_tgs,ST],其中K_session_server为TGS生成的用于客户机与服务器之间进行会话的密钥,ST为服务票据具体为:{client, server, start_time, lifetime,
K_session_server}K_server
(5)客户机用与TGS服务器共享的K_session_tgs揭开TGS返回包的前半部分,取出K_session_server,然后组成新包:[验证器,服务票据],此处验证器为{user,IP,
start_time, lifetime} K_session_server,服务票据为{client, server, start_time, lifetime,
K_session_server}K_server此包送给服务器,服务器先揭开服务票据并且检查其中参数正确后,用获得的K_session_server来解密验证器,如果最终通过,则通过服务器验证。
(6)正确的服务器应该能够返回给客户机一个消息,其中包含{client,
server,start_time, lifetime} K_session_server此后客户机与服务器利用K_session_server来进行服务数据的传递。注意客户机在TGT有效期内申请新服务时,跳过1、2步直接从第三步开始用TGT向TGS证明自己的身份。
上述认证交换过程需要只读方式访问 Kerberos 数据库。但有时,数据库中的记录必须进行修改,如添加新的规则或改变规则密钥时。修改过程通过客户机和第三方
Kerberos 服务器(Kerberos 管理器 KADM)间的协议完成。有关管理协议在此不作介绍。另外也有一种协议用于维护多份 Kerberos 数据库的拷贝,这可以认为是执行过程中的细节问题,并且会不断改变以适应各种不同数据库技术。
实现过程
下面就该协议在三类端点中的实现进行简要阐述
(1)客户端 客户端与操作系统的集成可以有两种实现方式:一种称为结合式:即Kerberos的客户端与系统的login等软件集成或关联。当用户输入用户名和口令进行系统登录时,Kerberos客户端软件也得到了同样的用户名和口令。该客户端软件可以立即向Kerberos服务申请身份验证或者等到用户申请具体应用服务时再向AS申请身份认证票据TGT。第二种方式称为分离式。即客户端软件独立于操作系统,当客户端首次申请应用服务时,客户端检测缓存中是否有TGT,若有说明用户已经向Kerberos服务申请注册并验证成功;若无则要求用户输入用户名称或口令,向服务器申请TGT。用户在得到TGS服务认证后,在本地得到了TGT以及与应用服务的会话密钥,不同的应用服务对应于不同的会话密钥,因此如果用户使用文件服务器和邮件服务器,他将有一个TGT但是两个会话密钥。客户端功能中的一个子项是修改和设置用户密码。具体说,当用户由于某些原因想要更改自己密码的时候,需要向服务器证明自己身份并提交密码修改请求。这是很重要的一步,如果处理不慎,可能被他人从网络上非法截取到。客户端送给TGS的TCP包如下。
消息长度 协议号
AP_REQ长度 AP_REQ数据
KRB-PRIV 数据
其中消息长度和协议号都为16位,消息长度为5个部分的字节总长度。协议号为0xFF80H,AP_REQ称作鉴别部分,用于向TGS验证自己的身份。形式为kadmin/changepw@REALM,其中REALM为用户修改和设置自己密码时申请的Kerberos管理域对象。TGT部分置于此部分中。KRB-PRIV部分包含用户业务数据,此时的主要部分结构为:
ChangePasswdData ::= SEQUENCE {
newpasswd[0] OCTET STRING, targname[1] PrincipalName OPTIONAL,
targrealm[2] Realm OPTIONAL
}
该结构被子会话密钥加密(Sub-session key:由会话密钥生成)。
(2)Kerberos服务器
Kerberos服务器包含AS和TGS部分。这两部分实现数据共享。一般置于主域控制器中。AS数据库包含有两部分:一部分包含用户名及用户的口令,另一部分包含应用服务器的服务名及其服务口令。
(3)应用服务器
应用服务器包括在网络上向用户提供服务的Ftp服务器、www、email服务器等等。每个应用服务器都含有不同于其他服务器的用户名和口令,用来实现对话和证明自己身份。
问题与改进
Kerberos协议的应用前景广阔,它适应于多种场合,比如目前较热的协同工作,分步计算等。要在现有的应用系统中使用Kerberos认证服务,则必须对应用软件进行修改使之适应于Kerberos,当然也可以对Kerberos协议进行对应修改,但进行这一工作是比较困难的,所以,最好在开发应用系统之初的设计阶段就进行综合考虑以提高应用系统的安全性。另外Kerberos协议也有一些弱点,比如所采用的公钥体系,就给保存密码增加了负担;另外该协议不提供数据完整性检测等等。但人们都对这些方面进行了改进,比如用公钥体系代替对称密码体系,加入Hash算法来实现完整性检测等。所以根据具体的实际要求可以把这些功能有选择的加入到所设计的系统中。
Kerberos协议在单点登录系统中的改进及应用

计算机系统 用 2011 第2O卷第1期
Kerberos协议在单点登录系统中的改进及应用①
陈丽,于东海
(黄河科技学院计算机科学系,郑州450063)
摘要:深入分忻了Lj前国内外流行的 点登录摸掣,探tqT对称密铡下Kerberos协议的局限性,然后结合公
钥技术,对Kerberos认证协议进行改进。设讣并实现了基于代 的 点登录子系统,使用_二次票据方法保证了 点登录系统的安全性。该方案在可实施性、运行可靠性以及管 等方山都有较好的性能。
关键词: .点登录:Kerberos协议;身份认证;代理;票据
Improvement and Application of Kerberos Protocol to Single Sign-On System
CHEN Li,YU Dong—Hai
(Department ofComputer Science,HUANGttE Science and Technology College,Zhengzhou 450063,China)
Abstract:This paper researches existing popular Single Sign-On model and Kerberos authentication protocol,and discusses the limits of Kerberos protocol in symmetric key technology,inlproves Kerberos protocol with the public key
technology.Then it designs and realizes the agent—based single sign—on system,and by the second ticket method,ensures
the safety of the SSO system.Meanwhile,the program has better performance in implementation,operating and
用TPM增强Kerberos协议的安全性
第28卷
VO1.28 第18期
NO.1 8 计算机工程与设计
Computer Engineering and Design 2007年9月
Sept.2007
用TPM增强Kerberos协议的安全性
刘 平 , 池亚平 一, 方 勇
(1.西安电子科技大学,陕西西安710071;2.北京电子科技学院,北京100070;3.北京工业大学,北京100022)
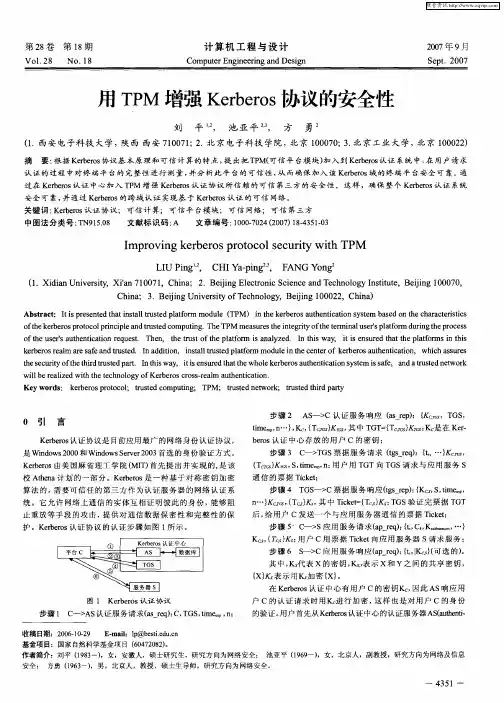
摘要:根据Kerberos协议基本原理和可信计算的特点,提出把TPM(可信平台模块)加入到Kerberos认证系统中,在用户请求
认证的过程中对终端平台的完整性进行测量,并分析此平台的可信性,从而确保加入该Kerberos域的终端平台安全可靠。通
过在Kerberos认证中心加入TPM增强Kerberos认证协议所信赖的可信第三方的安全性。这样,确保整个Kerberos认证系统
安全可靠,并通过Kerberos的跨域认证实现基于Kerberos认证的可信网络。
关键词:Kerberos认证协议;可信计算;可信平台模块;可信网络;可信第三方
中图法分类号:TN915.08 文献标识码:A 文章编号:1000—7024(2007)18—4351-03
Improving kerberos protocol security with TPM
LIU Ping ,CHI Ya-ping ,FANG Yong
(1.Xidian University,Xi’an 710071,China;2.Beijing Electronic Science and Technology Institute,Beijing 100070,
China;3.Beijing University ofTechnology,Beijing 100022,China)
Abstract:It is presented that install trusted platform module(TPM)in the kerberos authentication system based on the characteristics
Window系统中Kerberos协议详情详情配置及大数据包分析报告报告材料
1
《网络安全协议》课程设计报告
设计题目:Windows系统中Kerberos协议配置及数据包分析
姓 名: 武 永 威
班 级: 网信1104班
学 号: 311109050423
指导老师: 赵 宗 渠
□理论叙述明确(5分)
□实验环境配置正确(10分)
□实验过程描述完整(10分)
□实验过程截图准确(10分)
□实验过程分析正确(10分)
□协议中典型数据包获取完整(10分)
□协议中数据包分析正确完整(10分)
□实验报告思路清晰(20分)
□报告格式规范(15分) 目录
一、引言 .................................................................. 1
二、主要技术 ............................................................. 1
2.1虚拟机技术 ........................................ 1
2.2 Kerberos技术...................................... 1
2.2.1 Kerberos概述 ............................................ 2
2.2.2 Kerberos中的票据 ....................................... 2
2.2.3 Kerberos中的域 ......................................... 2
2.2.4 Kerberos协议原理 ....................................... 2
三、系统软件安装 ....................................................... 5
Kerberos概述

Kerberos概述
Kerberos 是一种计算机网络授权协议,是一套应用对称密钥的管理系统,并需要一个值得信赖的第三方, 它使用一个由两个独立的逻辑部分:认证服务器AS和票据授权服务器TGS组成的可信赖第三方KDC,KDC持有所有的无论是客户还是服务器共享的一套只有实体本身和KDC知道的密钥,密钥用于证实实体身份,KDC会在实体间交互信息中产生一个会话密钥来加密这些交互信息。在win server 2003中它扮演的是一个安全支持提供方的角色(ssp),可用于在非安全网络中对客户端和服务器端进行身份验证的一个机制,也就是说为互相不认识的通讯双方提供安全认证工作,并且可以相互认证,即客户端和服务端,客户和客户间或服务端与服务端之间,当有N个用户在使用该系统时,任意两人间的对话都有共享密码,所以所需的最少会话密钥数为N*(N-1) /2个。它 对防止窃听,replay攻击,和保护数据的完整性提供保护。Kerberos V5中还有许多新特性。用户可以在另一个网络中安全的提交他们的票;并且,用户可以把他们的一部分认证权转给服务器,这样服务器就可以作为用户的代理proxy。其它的新特性包括:用更好的加密算法替换了DES加密算法,三重DES-CBC-MD5加密。
Kerberos交互流程
第一步 kerberos认证服务请求:
用户登陆后,发送票据请求到KDC请求一个短周期票据叫做TGT(包含用户身份信息)。
第二步 Kerberos认证服务响应:
AS构造TGT并创建一个会话密钥用于加密客户和TGS通讯。TGT的生命周期是有限的。当客户收到TGT时,他还没有被授予使用任何资源,哪怕是本地计算机上的资源。
为何要使用一个TGT,可以让AS直接发布票据给目标服务器吗?是可以,但是如果AS直接发布票据,那用户每请求新服务或者服务器的时候需要输入一次登陆密码。 发布一个短周期的(10hours)TGT给予用户一个有效的票据用于票据授予服务TGS,可以依次发布目标服务器的票据。TGT最主要的好处是用户只需在登陆时输入一次用户密码。
kafka常见认证协议

kafka常见认证协议
Kafka作为一个分布式流处理平台,提供了多种常见的认证协议,以确保安全性和可靠性。以下是一些常见的Kafka认证协议:
1. SSL/TLS认证,Kafka支持使用SSL/TLS协议进行客户端和服务器之间的加密通信,以确保数据在传输过程中的安全性。通过配置SSL证书和密钥,Kafka可以验证客户端和服务器的身份,并加密通信数据。
2. SASL认证,Kafka还支持使用SASL(Simple
Authentication and Security Layer)框架进行认证,包括常见的机制如PLAIN、SCRAM和GSSAPI。这些机制可以用于对客户端进行认证,并且可以与SSL/TLS协议一起使用,提供双重认证。
3. Kerberos认证,Kafka还可以集成Kerberos认证机制,这是一个网络认证协议,通过使用密钥进行认证,确保了用户和服务的安全通信。Kerberos认证通常与SASL/GSSAPI一起使用。
4. ACL(Access Control Lists)认证,除了身份认证外,Kafka还支持ACL来控制用户对topic的读写权限。通过配置ACL,可以限制特定用户或组的访问权限,以加强对Kafka集群的访问控制。
5. OAuth认证,Kafka还支持OAuth认证机制,允许客户端使用OAuth令牌进行身份验证和授权,这对于与基于OAuth的身份验证系统集成非常有用。
总的来说,Kafka提供了多种认证协议和机制,使得用户可以根据自身的安全需求选择合适的认证方式来保护Kafka集群和数据的安全。这些认证协议可以单独使用,也可以组合使用,以提供更加灵活和可靠的安全保障。在实际应用中,需要根据实际场景和安全需求来选择合适的认证方式,并进行相应的配置和管理。
Kerberos基本原理、安装部署及用法
Kerberos基本原理、安装部署及⽤法
1. 概述
Kerberos是⼀种认证机制。
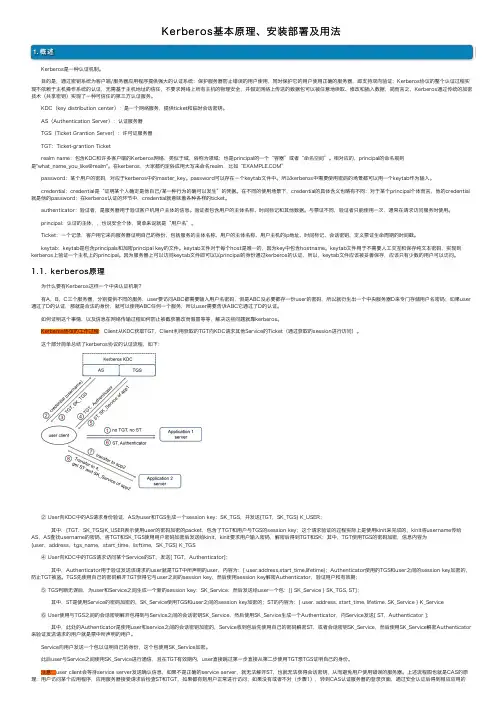
⽬的是,通过密钥系统为客户端/服务器应⽤程序提供强⼤的认证系统:保护服务器防⽌错误的⽤户使⽤,同时保护它的⽤户使⽤正确的服务器,即⽀持双向验证;Kerberos协议的整个认证过程实
现不依赖于主机操作系统的认证,⽆需基于主机地址的信任,不要求⽹络上所有主机的物理安全,并假定⽹络上传送的数据包可以被任意地读取、修改和插⼊数据,简⽽⾔之,Kerberos通过传统的加密
技术(共享密钥)实现了⼀种可信任的第三⽅认证服务。
KDC(key distribution center):是⼀个⽹络服务,提供ticket和临时会话密钥。
AS(Authentication Server):认证服务器
TGS(Ticket Grantion Server):许可证服务器
TGT:Ticket-grantion Ticket
realm name:包含KDC和许多客户端的Kerberos⽹络,类似于域,俗称为领域;也是principal的⼀个“容器”或者“命名空间”。相对应的,principal的命名规则
是"what_name_you_like@realm"。在kerberos,⼤家都约定俗成⽤⼤写来命名realm,⽐如“”
password:某个⽤户的密码,对应于kerberos中的master_key。password可以存在⼀个keytab⽂件中。所以kerberos中需要使⽤密码的场景都可以⽤⼀个keytab作为输⼊。
credential:credential是“证明某个⼈确定是他⾃⼰/某⼀种⾏为的确可以发⽣”的凭据。在不同的使⽤场景下,credential的具体含义也略有不同:对于某个principal个体⽽⾔,他的credential
就是他的password;在kerberos认证的环节中,credential就意味着各种各样的ticket。
kerberos中realm的作用
kerberos中realm的作用
Kerberos中realm的作用
在Kerberos认证协议中,realm(领域)是一个重要的概念。它定义了一个安全认证的范围,并确定了用户和服务的边界。本文将从几个方面介绍realm的作用。
什么是realm?
Realm是Kerberos中用来划分认证域的一个概念。它可以理解为一个逻辑上的边界,将用户和服务归属到不同的认证域中。每个realm都有一个唯一的名称,例如”“。
realm的作用
1. 用户身份识别
realm的一个重要作用是用户身份的识别。每个用户都属于一个特定的realm,通过realm的边界,Kerberos可以区分不同认证域中的用户。
2. 跨域认证
Kerberos允许不同realm之间进行跨域认证。当用户在一个realm中进行认证后,可以获得一个安全的票据,然后使用该票据在其他realm中访问服务。realm的定义使得不同域之间的认证变得简单、高效。 3. 安全策略
每个realm可以有自己的安全策略,例如访问控制规则和密码策略等。通过realm,可以实现对不同用户、服务的权限管理,从而提供更细粒度的安全控制。
4. 跨平台支持
由于Kerberos是一个跨平台的认证协议,不同的操作系统和应用程序都可以使用它进行认证。通过realm的定义,可以在不同的操作系统中实现统一的认证体系,提高系统的安全性和可管理性。
5. 互操作性
realm的概念也使得不同的身份认证系统可以相互配合,实现跨平台的互操作性。通过realm之间的信任关系,不同身份认证系统可以共享认证信息,提高整个系统的可拓展性和互通性。
总结
通过对Kerberos中realm的作用的介绍,我们可以看到realm在认证体系中的重要性。它不仅识别了用户的身份,还实现了跨域认证、安全策略、跨平台支持和互操作性等功能。realm的定义使得Kerberos成为了一个强大的认证协议,为系统提供了高效、安全的认证解决方案。
改进的Kerberos单点登录协议
第37卷
Vl01.37 第24期
NO.24 计算机工程
Computer Engineering 2011年12月 December 201 1
・安全技术・ 文章编号:1o00__-3428(20l1)24—_0109__03 文献标识码;A 中圈分类号t TP309
改进的Kerberos单点登录协议
邵叶秦 ,陈建平 ,顾翔
(南通大学a.现代教育技术中心;b.计算机科学与技术学院,江苏南通226019)
摘要:现有Kerberos协议易受密码猜测字典攻击和报文重放攻击。为此,提出一个改进的Kerberos单点登录协议。在认证报文中添加随
机数并使用动态密钥,防止密码猜测字典攻击,为每个报文添加一个唯一的序列号,防止报文重放攻击。实验结果证明了改进协议的有
效性。 关健词:单点登录;Kerberos协议;字典攻击;重放攻击
Improved Kerberos Single Sign-0n Protocol
SHAO Ye-qina,CHEN Jian—ping。,GU Xiangb
(a.Center of Modem Educational Technology;b.School of Computer Science and Technology,Nantong University,Nantong 226019,China)
[Abstract]This paper analyzes the problems of the password guessing dictionary attacks and message replay attacks in current Kerberos protoco1.
An improved single sign—on protocol is proposed.The prevention of password guessing dictionary attacks is achieved by adding a random number
基于串空间理论的Kerberos协议分析
第23卷第12期 2013年l2月 计算机技术与发展
COMPUTER TECHNOLOGY AND DEVELOPMENT Vo1.23 No.12 Dec. 2013
基于串空间理论的Kerberos协议分析
魏浩,解争龙,弋改珍
(咸阳师范学院信息工程学院,陕西成阳712000)
摘要:在介绍串空间理论基本概念、攻击者模型以及Kerberos协议的基础上,利用串空间理论得出Kerberos各协议参与 主体和攻击者的迹,构造了协议的串空间,给出了Kerberos协议的丛图。在证明一个定理的基础上,使用启发式和反证法 的思路,证明了认证服务器分配给客户端和应用服务器会话密钥的保密性,即攻击者从现有知识和构造能力无法推导出 服务器分配给客户端和应用服务器的会话密钥;证明了客户端和认证服务器以及客户端和应用服务器能够相互认证,得
出了Kerberos协议正确性的结论。 关键词:串空间;Kerberos协议;保密性;认证性 中图分类号:TP309 文献标识码:A 文章编号:1673—629X(2013)12—0109—04
d0i:1O.3969/j.issn.1673—629X.2013.12.026
Analysis of Kerberos Protocol Based on Strand Space Theory
WEI Hao,XIE Zheng-long,YI Gai—zhen
(College of Information Engineering,Xiangyang Normal University,Xianyang 712000,China)
Abstract:Based on the theory ofthe string space,the model of the attacker and the Kerberos protocol,obtain traces of the subject in— volved in Kerberos protocol and the attacker with string space theory,and establish string space and bundles of the Kerberos protoco1.It is proved that the session key of the client and application selwer assigned by authentication server is confidentifl by heuristic and reduction to absurdity.The attacker Call not obtain the session key from existing knowledge and building capacity.The client and the anthenticati0n s ̄rverand client and application server can be authenticated each other.Itis concludedthattheKerberos protocolis correct. Key words:string space;Kerberos protocol;confidentiality;authenticity
网络安全协议(全面版)
网络安全协议(全面版)
网络安全协议是计算机网络中用于保护数据传输和确保通信安全的一组规则和标准。本文档将详细介绍几种常用的网络安全协议,包括SSL/TLS、IPSec、SSH、Kerberos和PGP/GPG。
1. SSL/TLS
SSL(Secure Sockets Layer)是一种用于在互联网上加密数据传输的协议。TLS(Transport Layer Security)是SSL的继任者,它在SSL的基础上进行了改进和扩展。SSL/TLS协议主要用于保护Web浏览器和服务器之间的通信。
1.1 工作原理
SSL/TLS协议通过在客户端和服务器之间建立加密隧道来实现数据传输的保护。具体过程如下:
1. 客户端向服务器发起SSL/TLS连接请求。 2. 服务器响应请求,并发送其数字证书给客户端。数字证书包含服务器的公钥和证书颁发机构(CA)的签名。
3. 客户端验证服务器的数字证书的有效性。
4. 客户端生成一个随机密钥(会话密钥),并使用服务器的公钥加密这个密钥。然后将加密后的密钥发送给服务器。
5. 服务器使用自己的私钥解密客户端发送的加密密钥。
6. 客户端和服务器使用会话密钥进行加密通信。
1.2 优点
- 加密传输:SSL/TLS协议可以对传输的数据进行加密,保护数据不被窃听和篡改。
- 身份验证:SSL/TLS协议可以验证服务器的身份,防止中间人攻击。
- 支持多层加密:SSL/TLS协议支持多层加密,可以同时使用对称加密和非对称加密。
2. IPSec
IPSec(Internet Protocol Security)是一种用于在IP层保护网络通信的协议。它可以在两个IP网络之间建立安全隧道,保护数据包的完整性和真实性。
2.1 工作原理
IPSec协议通过在IP数据包头部添加额外的安全头部来实现数据包的保护。具体过程如下:
1. 双方建立安全关联(Security Association,SA),协商加密和认证算法。