
OPENSSL概述分析
openssl代码结构

openssl代码结构
OpenSSL代码结构是一个开源的密码库,提供了一系列的加密和安全相关功能。它被广泛用于安全通信和数据传输领域,包括网站服务器、网络设备、操作系统等。本文将为您介绍OpenSSL代码结构的主要组成部分和其功能。
OpenSSL代码结构由多个模块组成,每个模块负责不同的功能。首先,我们来看下它的主要模块。
1. 加密算法模块(crypto):这个模块包含了各种加密和散列算法的实现,比如对称加密算法(如AES、DES)、非对称加密算法(如RSA、ECC)和哈希算法(如SHA1、SHA256)。它们提供了加密和解密、签名和验证、以及生成和验证哈希值等操作。
2. SSL/TLS模块(ssl):OpenSSL的这个模块实现了SSL和TLS协议,用于保护网络通信的安全。它提供了加密和解密、握手和重协商、以及证书验证等功能,确保数据的机密性、完整性和可信度。
3. 证书和密钥管理模块(x509):这个模块负责处理数字证书和密钥的生成、存储、解析和验证。它支持多种证书格式(PEM、DER等),并提供了用于创建和操作证书和密钥的函数。
4. 运行时库模块(libcrypto/libssl):这些模块是OpenSSL的核心组件,提供了一些基本的功能和数据结构,如内存管理、数据编码和解码、随机数生成、时间和日期处理等。其他模块依赖于它们来实现高级的功能。
OpenSSL代码结构的设计使得它易于使用和扩展。除了主要模块之外,还有一些次要的模块和工具,如网络模块(bio)、随机数模块(rand)和密码学工具(crypto),它们提供了更多特定的功能和工具,可以根据需要进行选择和使用。 在使用OpenSSL时,我们需要了解一些基本概念和术语。首先是上下文对象(context object),它是代码执行的环境和状态的容器,保存了必要的信息和参数。下一是使用函数(USE_*)和配置函数(CONF_*),它们用于指定和创建上下文对象的设置和配置。还有一些其他的术语,如密钥对、证书链、会话和SSL握手等,都是我们在使用OpenSSL时需要了解和操作的对象和过程。
openssl ec 公钥长度

第 1 页 共 2 页 openssl ec 公钥长度
【原创实用版】
目录
1.介绍 OpenSSL
2.解释 ECDSA 加密算法
3.讨论公钥长度与安全性的关系
4.列举不同公钥长度的优缺点
5.结论:公钥长度的选择取决于需求与安全平衡
正文
OpenSSL 是一个广泛使用的安全套接字层(SSL)和传输层安全(TLS)协议的加密库。在 OpenSSL 中,ECDSA(椭圆曲线 Diffie-Hellman 密钥交换)是一种常用的加密算法,主要用于密钥交换和数字签名。ECDSA 加密算法的优势在于其较短的公钥长度,相较于其他非对称加密算法如 RSA,可以提供更高的安全性。
公钥长度对于加密算法的安全性至关重要。一般来说,公钥长度越长,加密强度越高,破解所需的计算能力也越大。然而,随着公钥长度的增加,加密和解密的性能也会受到影响。因此,在实际应用中,需要在安全性与性能之间找到一个平衡点。
在 ECDSA 加密算法中,公钥长度通常有 128 位、192 位、256 位和 384 位等不同选择。较短的公钥长度如 128 位可以提供较快的加密解密速度,但安全性相对较低;较长的公钥长度如 384 位则能提供更高的安全性,但加密解密的性能会有所降低。
在实际应用中,选择合适的公钥长度需要根据具体情况来权衡。如果对安全性要求较高,可以选择较长的公钥长度;如果对性能要求较高,可以选择较短的公钥长度。需要注意的是,公钥长度的选择应根据实际需求 第 2 页 共 2 页 进行,避免过度追求安全性或性能,导致资源浪费或影响实际应用效果。
总之,OpenSSL 中的 ECDSA 加密算法提供了一种在安全性与性能之间平衡的方案。
openssl 证书加密算法长度

openssl 证书加密算法长度
摘要:
I.简介
- 简要介绍OpenSSL及其作用
- 引出本文主题:证书加密算法长度
II.证书加密算法长度的意义
- 加密算法长度的定义和作用
- 为什么加密算法长度对于安全性至关重要
III.OpenSSL支持的加密算法长度
- 概述OpenSSL支持的加密算法
- 介绍不同加密算法的长度及特点
IV.选择合适的加密算法长度
- 如何根据需求选择合适的加密算法长度
- 考虑因素:安全性和性能
V.结论
- 总结证书加密算法长度的重要性
- 提醒用户在选择加密算法长度时要注意的因素
正文:
I.简介
OpenSSL是一个开源的加密库,广泛应用于网络通信、数据存储等领域。它提供了多种加密算法,如RSA、DSA、AES等,以保证数据的安全性。然而,不同的加密算法有不同的长度,这对于加密强度有着重要的影响。本文将探讨证书加密算法长度的意义,以及如何在OpenSSL中选择合适的加密算法长度。
II.证书加密算法长度的意义
证书加密算法长度是指加密算法中密钥或参数的长度。在密码学中,算法长度对于安全性至关重要,因为长度越长,破解所需的时间和计算资源就越多。一般来说,较长的加密算法长度意味着更强的加密强度和更高的安全性。
III.OpenSSL支持的加密算法长度
OpenSSL支持多种加密算法,如RSA、DSA、AES等。这些算法的长度各不相同,下面简要介绍几种常见的加密算法长度:
1.RSA:RSA是一种非对称加密算法,其密钥长度通常为2048位、4096位等。密钥长度越长,加密强度越高,但性能会相应降低。
2.DSA:DSA是一种非对称加密算法,其密钥长度通常为1024位、2048位等。与RSA类似,密钥长度越长,加密强度越高。
3.AES:AES是一种对称加密算法,其密钥长度可以为128位、192位、256位等。密钥长度越长,加密强度越高,但性能会相应降低。
IV.选择合适的加密算法长度
openssl 用法
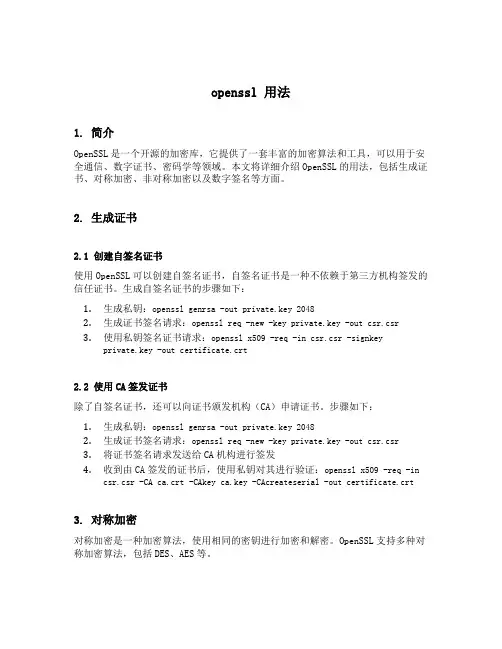
openssl 用法
1. 简介
OpenSSL是一个开源的加密库,它提供了一套丰富的加密算法和工具,可以用于安全通信、数字证书、密码学等领域。本文将详细介绍OpenSSL的用法,包括生成证书、对称加密、非对称加密以及数字签名等方面。
2. 生成证书
2.1 创建自签名证书
使用OpenSSL可以创建自签名证书,自签名证书是一种不依赖于第三方机构签发的信任证书。生成自签名证书的步骤如下:
1. 生成私钥:openssl genrsa -out private.key 2048
2. 生成证书签名请求:openssl req -new -key private.key -out csr.csr
3. 使用私钥签名证书请求:openssl x509 -req -in csr.csr -signkey
private.key -out certificate.crt
2.2 使用CA签发证书
除了自签名证书,还可以向证书颁发机构(CA)申请证书。步骤如下:
1. 生成私钥:openssl genrsa -out private.key 2048
2. 生成证书签名请求:openssl req -new -key private.key -out csr.csr
3. 将证书签名请求发送给CA机构进行签发
4. 收到由CA签发的证书后,使用私钥对其进行验证:openssl x509 -req -in
csr.csr -CA ca.crt -CAkey ca.key -CAcreateserial -out certificate.crt
3. 对称加密
对称加密是一种加密算法,使用相同的密钥进行加密和解密。OpenSSL支持多种对称加密算法,包括DES、AES等。 3.1 对称加密示例
以下是使用AES对称加密算法进行加密和解密的示例:
# 生成密钥
openssl rand -out key.key 16
openssl扩展字段部分解析

openssl扩展字段部分解析
一、引言
OpenSSL是一个开源的密码库,广泛应用于安全通信协议的实现中。在使用OpenSSL的过程中,我们经常会遇到扩展字段的概念。扩展字段在证书和TLS握手等场景中扮演着重要的角色。本文将对openssl扩展字段进行部分解析,以帮助读者对这一概念有更清晰的认识。
二、什么是扩展字段?
扩展字段(Extensions)是在X.509证书和TLS握手中用来添加附加信息的一种机制。它们提供了一种灵活的方式,允许在证书中包含非标准的或者自定义的数据。扩展字段通过增加新的OID(对象标识符)来定义,这些OID在X.509和TLS协议中具有特殊的意义。
三、扩展字段的类型
OpenSSL支持多种不同类型的扩展字段,其中一些常见的类型包括:
1.基本限制字段(BasicConstraints):这个字段标识了证书的基本限制,例如是否为CA证书等。
2.主体密钥标识字段(SubjectKeyIdentifier):这个字段包含了主体公钥的唯一标识符。
3.颁发者密钥标识字段(AuthorityKeyIdentifier):这个字段包含了颁发者公钥的唯一标识符。
4.密钥使用字段(KeyUsage):这个字段定义了证书的公钥使用方式,例如加密、签名等。
5.扩展密钥使用字段(ExtendedKeyUsage):这个字段定义了证书的扩展密钥使用方式,例如客户端身份验证、服务器身份验证等。
四、扩展字段的解析方法 要解析扩展字段,我们可以使用openssl命令行工具或者编程语言中的openssl库。下面以openssl命令行工具为例,介绍如何解析扩展字段。
首先,我们可以使用以下命令查看证书的扩展字段:
opensslx509-incertificate.crt-text-noout
然后,在输出结果中找到`X509v3Extensions`的部分,这是证书的扩展字段信息。
接下来,我们可以根据具体需求进一步解析扩展字段。例如,要查看证书的基本限制字段,可以使用以下命令:
openssl 公钥和私钥 用法

openssl 公钥和私钥 用法
OpenSSL 是一个用于安全通信的开源工具包,它支持多种加密算法,包括公钥和私钥加密。在本文中,我们将重点讨论 OpenSSL 中公钥和私钥的用法。
在使用 OpenSSL 进行公钥和私钥加密之前,首先需要生成一对密钥。生成密钥对的命令如下所示:
openssl genpkey -algorithm RSA -out private_key.pem
openssl rsa -in private_key.pem -out public_key.pem -pubout
以上命令将生成一个私钥文件 private_key.pem 和一个对应的公钥文件
public_key.pem。
在生成密钥对之后,可以使用这对密钥进行加密和解密操作。公钥通常用于加密数据,而私钥则用于解密数据。
接下来,我们将介绍如何使用 OpenSSL 进行公钥加密和私钥解密操作。首先,我们需要准备要加密的数据文件, 假设为 input.txt,将其加密为 output.enc
文件,命令如下所示:
openssl rsautl -encrypt -pubin -inkey public_key.pem -in input.txt -out output.enc
以上命令将使用公钥文件 public_key.pem 对 input.txt 文件进行加密,并将结果输出到 output.enc 文件中。
接下来,我们用私钥解密 output.enc 文件,命令如下所示:
openssl rsautl -decrypt -inkey private_key.pem -in output.enc -out
decrypted_output.txt
以上命令将使用私钥文件 private_key.pem 对 output.enc 文件进行解密,并将结果输出到 decrypted_output.txt 文件中。
使用openssl生成证书(含openssl详解)
使⽤openssl⽣成证书(含openssl详解)
⼀、openssl 简介
openssl 是⽬前最流⾏的 SSL 密码库⼯具,其提供了⼀个通⽤、健壮、功能完备的⼯具套件,⽤以⽀持SSL/TLS 协议的实现。
官⽹:
构成部分
1. 密码算法库
2. 密钥和证书封装管理功能
3. SSL通信API接⼝
⽤途
1. 建⽴ RSA、DH、DSA key 参数
2. 建⽴ X.509 证书、证书签名请求(CSR)和CRLs(证书回收列表)
3. 计算消息摘要
4. 使⽤各种 Cipher加密/解密
5. SSL/TLS 客户端以及服务器的测试
6. 处理S/MIME 或者加密邮件
⼆、RSA密钥操作
默认情况下,openssl 输出格式为 PKCS#1-PEM
⽣成RSA私钥(⽆加密)
openssl genrsa -out rsa_private.key 2048
⽣成RSA公钥
openssl rsa -in rsa_private.key -pubout -out rsa_public.key
⽣成RSA私钥(使⽤aes256加密)
openssl genrsa -aes256 -passout pass:111111 -out rsa_aes_private.key 2048
其中 passout 代替shell 进⾏密码输⼊,否则会提⽰输⼊密码;
⽣成加密后的内容如:
-----BEGIN RSA PRIVATE KEY-----
Proc-Type: 4,ENCRYPTED
DEK-Info: AES-256-CBC,5584D000DDDD53DD5B12AE935F05A007
Base64 Encoded Data
-----END RSA PRIVATE KEY-----
此时若⽣成公钥,需要提供密码
openssl rsa -in rsa_aes_private.key -passin pass:111111 -pubout -out rsa_public.key
OpenSSL介绍
OpenSSL介绍
标题:【翻译】(Ubuntu文档)OpenSSL
本文档用于介绍SSL应用层协议,特别是OpenSSL对SSL的实现。举例详细介绍了在Client-Server环境下OpenSSL的使用。最后,通过例子展示了如何在Apache上使用OpenSSL以提供Https服务。
读者应熟练使用命令行,bash,修改配置文件。
OpenSSL简介:
SSL也即Secure Socket Layer,是由网景公司为了传输敏感数据而提出的协议。SSL使用私钥加密传输的数据,防止被窃听。SSL最普遍的使用适合和浏览器结合使用,但是其他很多的应用也可以使用SSL。一般而言,使用了SSL的URL以https开头。
OpenSSL是广泛使用的商业级SSL工具,由Eric A. Young和Tim J.Hudson开发的库SSLeay。
X.509是ITU-T发布的数字证书规范。它规定了确定个人或计算机系统身份确认所需的信息和属性,用于安全管理和发布英特网的数字签名证书。OpenSSL广泛应用X.509。
OpenSSL使用
安装:首先使用如下命令确定Ubuntu可用的SSL版本:
apt-cache search libssl | grep SSL
应该看到如下结果:
libssl0.9.6 - SSL shared libraries (old version)
libssl-dev - SSL development libraries, header files and
documentation
libssl0.9.7 - SSL shared libraries
可能还需要安装ca-certificate.
若需要OpenSSL的通用库,还需安装libssl-dev.
基本OpenSSL命令
确定OpenSSL的版本: openssl verion
OpenSSL的可用命令: openssl help 为查找某一命令的帮助,在命令后加-h,如 openssl enc -h
如何使用OpenSSL进行加密解密
如何使用OpenSSL进行加密解密
OpenSSL是一种开源的加密库,它提供了许多功能和工具,用于加密解密数据和通信,以保护隐私信息不被未授权的人访问。下面介绍如何使用OpenSSL进行加密解密。
一、生成公钥和私钥
OpenSSL通过私钥和公钥加密和解密数据。私钥是保密的,只有持有者知道,而公钥可以分发给其他人用于加密数据。因此,首先要生成公钥和私钥。
使用以下命令生成私钥:
```openssl genrsa -out private_key.pem 2048```
这将生成一个2048位RSA私钥,并将其保存在名为“private_key.pem”的文件中。
然后,使用以下命令从私钥中生成公钥:
```openssl rsa -in private_key.pem -pubout -out public_key.pem```
这将从“private_key.pem”中提取公钥,并将其保存在名为“public_key.pem”的文件中。
二、加密和解密文件
一旦生成了公钥和私钥,就可以使用OpenSSL加密和解密文件。以下是使用OpenSSL加密和解密文件的步骤:
1. 加密文件
使用以下命令加密文件:
```openssl rsautl -encrypt -in file.txt -out file_encrypted.txt -pubin -inkey public_key.pem```
这将使用名为“public_key.pem”的公钥加密名为“file.txt”的文件,并将其保存在名为“file_encrypted.txt”的文件中。
2. 解密文件
使用以下命令解密文件:
```openssl rsautl -decrypt -in file_encrypted.txt -out
file_decrypted.txt -inkey private_key.pem```
这将使用名为“private_key.pem”的私钥解密名为“file_encrypted.txt”的文件,并将其保存在名为“file_decrypted.txt”的文件中。
openssl简介
概要1995年,eric.young开始开发openssl, 那时候叫ssleay.一直到现在,openssl还在不停的修改和新版本的发行之中。openssl真够大的,我真佩服eric的水平和兴趣。这些open/free的斗士的精神是我写这个系列的主要动力,虽然写的挺烦的。
ps: eric现在去了RSA公司做,做了一个叫SSL-C的toolkit, 其实和openssl差不多。估计应该比openssl稳定,区别是这个是要银子的,而且几乎所有低层的函数都不提供直接调用了。那多没意思。
openssl简介-入门
实现了SSL的软件不多,但都蛮优秀的。首先,netscape自己提出来的概念,当然自己会实现一套了。netscape的技术蛮优秀的,不过我没用过他们的ssl-toolkit.甚至连名字都没搞清楚。
1995年,eric.young开始开发openssl, 那时候叫ssleay.一直到现在,openssl还在不停的修改和新版本的发行之中。openssl真够大的,我真佩服eric的水平和兴趣。这些open/free的斗士的精神是我写这个系列的主要动力,虽然写的挺烦的。
ps: eric现在去了RSA公司做,做了一个叫SSL-C的toolkit, 其实和openssl差不多。估计应该比openssl稳定,区别是这个是要银子的,而且几乎所有低层的函数都不提供直接调用了。那多没意思。
去 down openssl吧,最新的是0.9.6版。
安装是很简单的。我一直用的是sun sparc的机器,所以用sun sparc的机器做例子。
gunzip -d openssl.0.9.6.tar.gz
tar -xf openssl.0.9.6.tar
mv openssl.0.9.6 openssl
cd openssl
./configure --prefix=XXXXX --openssldir=XXXXXXXX