
网络设备巡检报告模板
. 精选文档 大地保险内蒙古分公司网络巡检报告
Version 1.X 呼和浩特智安科技有限责任公司 巡检人员 日期 20 年 月 日 .
精选文档 网络巡检项目 一、 网络拓扑、拓扑分析、拓扑建议
二、 网络带宽、链路类型、链路信息
三、 网络设备信息、设备品牌、设备型号、设备放置、设备性能参数、设备内
存大小、设备槽位、设备序列号、设备购买年限、设备保修状态、设备备件状况、设备标签完善程度 四、 网络设备软件版本信息、当前IOS版本信息、最新IOS版本信息、设备
持续运行时间、设备IOS备份情况、设备CPU利用率、设备内存利用率、设备模块运行状态、设备风扇及电源状况、设备端口数量、设备端口类别、设备端口类型、设备运行机箱温度 五、 设备连通性、冗余协议运行状态、VLAN信息、以太通道信息、路由协议、
邻居关系、交换协议、生成树STP协议、NAT连接数状态、FLASH信息、设备配置信息分析、多余配置信息分析、配置精简建议、IOS安全建议、防火墙信息、防火墙策略、防火墙DMZ区检查、防火墙Xlate状态、应用业务、IP地址使用状况 六、 简单机房环境检查 .
精选文档 检查指导 一、 检查设备IOS软件版本 编号:C-A-01 检查项目:cisco设备IOS软件版本 检查命令:CISCO#show version
检查期待结果:同合同 备注:主要显示IOS的版本、路由器持续运行的时间约、最近一次重启动的原因、路由器主存的大小、共享存储器的大小、闪存的大小、IOS映像的文件名,以及路由器IOS从何处启动等信息。show version命令显示了路由器的许多非常有用的信息 检查范例:(由于现实内容过多,这里只截取部分)可把实际配置贴此处 Cisco Internetwork Operating System Software IOS (tm) s72033_rp Software (s72033_rp-IPSERVICESK9_WAN-M), Version 12.2(18)SXF15, RELEASE SOFTWARE (fc1) Technical Support: http://www.cisco.com/techsupport Copyright (c) 1986-2008 by cisco Systems, Inc. Compiled Sat 30-Aug-08 00:00 by kellythw Image text-base: 0x40101040, data-base: 0x42DD04B0
检查结果:□正常 □不正常 . 精选文档 二、 检查设备持续运行时间 编号:C-A-02 检查项目:cisco设备持续运行时间 检查命令:CISCO#show version
检查期待结果:一般情况下网络设备在网络上线后不会中断。 备注:如果设备uptime时间比较短,一定在利用show version命令查看设备最近一次重启动的时间和原因,便于分析各种潜在风险。 检查范例:(由于现实内容过多,这里只截取部分) ksy_c6509_1 uptime is 1 year, 22 weeks, 4 days, 17 hours, 2 minutes Time since ksy_c6509_1 switched to active is 1 year, 22 weeks, 4 days, 17 hours, 1 minute System returned to ROM by reload at 08:57:57 PST Tue Feb 5 2008 (SP by reload) System restarted at 12:19:06 UTC Wed Oct 15 2008 System image file is "sup-bootdisk:/s72033-ipservicesk9_wan-mz.122-18.SXF15.bin
检查结果:□正常 □不正常 .
精选文档 三、 设备CPU利用率情况检查 编号:C-A-03 检查项目:cisco设备CPU利用率情况检查 检查命令:CISCO#show processes cpu CISCO#show processes cpu history 检查期待结果:CPU利用率平均值<50%;最大值<70% 备注:使用show process cpu命令检查路由器短时间内(5分钟内)的CPU利用率。该命令将以百分比的形式给出路由器CPU的利用率,同时显示路由器中不同进程的CPU占用率。在通常情况下,在5分钟内CPU的平均利用率小于50%是可以接受的。如果CPU利用率出现了问题,则需要不断地监视这一参数,因为它可能在短时间内发生变化。最好每10秒钟使用一次该命令。通过这种方法,可以清楚地了解CPU利用率的波动情况。如果CPU的平均利用率超过了70%,则表明路由器过载。下一步需要检查那一些进程导致了CPU利用率过高。而命. 精选文档 令show processes cpu history 可以通过图表看到最长72小时的最大CPU利用率和平均CPU利用率。 检查范例:(由于现实内容过多,这里只截取部分) CPU utilization for five seconds: 5%/2%; one minute: 3%; five minutes: 2% PID Runtime(ms) Invoked uSecs 5Sec 1Min 5Min TTY Process 1 44 822 53 0.00% 0.00% 0.00% 0 Chunk Manager 2 17428 9050052 1 0.00% 0.00% 0.00% 0 Load Meter
40 30 ** * ** 20 *** * * * *** ** ** * * * 10 ********************************************************************** 0....5....1....1....2....2....3....3....4....4....5....5....6....6....7. 0 5 0 5 0 5 0 5 0 5 0 5 0
CPU% per hour (last 72 hours) * = maximum CPU% # = average CPU%
检查结果:□正常 □不正常
四、 设备memory利用状况检查 编号:C-A-04 检查项目:cisco设备memory利用状况检查 检查命令:CISCO#show memory CISCO#show memory sum 检查期待结果:Free memory >2M ,Free memory > 2*largest(b), i/o free memory > 2M . 精选文档 备注:show memory显示了存储器的一般信息,它表明系统可用的内存。同时它还显示内存中有没有碎片,内存碎片表明内存被划分为了许多不连续的块。它将导致内存的利用率降低,严重时可能产生内存错误从而也严重影响路由器的性能。 如下例,此时我们有足够多的可用内存(317.2兆),但是其中最大的块为226.5兆。说明连续内存中还有足够大的可用块。路由器中存在一定数量的内存碎片是正常的。虽然并没有一个很严格的界限来划分内存碎片的可接受程度,但是可用块的大小至少应该不小于可用内存的一半。否则,有可能导致严重的内存分配问题。这些问题有时表现为一个或多个接口间歇性的丢失报文,此例中可用块226.5大于可用内存312兆字节的一半156兆,内存处于正常状态。 检查范例:(由于现实内容过多,这里只截取部分) ksy_c6509_1#show memory summary Head Total(b) Used(b) Free(b) Lowest(b) Largest(b) Processor 44B0B830 391038928 73832336 317206592 305248408 226509608 I/O 8000000 67108864 10418792 56690072 45613312 56614072
检查结果:□正常 □不正常 .
精选文档 五、 设备系统模块运行状况检查 编号:C-A-05 检查项目:cisco设备模块运行状况检查 检查命令:CISCO#show module 检查期待结果:所有模块运行OK 备注:此命令还可以看到设备各个模块的SN号及各个设备模块的型号。 检查范例:(由于现实内容过多,这里只截取部分) ksy_c6509_1#show module Mod Ports Card Type Model Serial No. --- ----- -------------------------------------- ------------------ ----------- 1 48 CEF720 48 port 10/100/1000mb Ethernet WS-X6748-GE-TX SAL1213KCUP 2 24 CEF720 24 port 1000mb SFP WS-X6724-SFP SLA11509Y03 3 6 Firewall Module WS-SVC-FWM-1 SAD121703WP 5 2 Supervisor Engine 720 (Active) WS-SUP720-3B JAF1201AHHR
Mod MAC addresses Hw Fw Sw Status --- ---------------------------------- ------ ------------ ------------ ------- 1 001e.4a9f.e320 to 001e.4a9f.e34f 2.7 12.2(14r)S5 12.2(18)SXF1 Ok 2 001d.a27d.7eb8 to 001d.a27d.7ecf 3.1 12.2(18r)S1 12.2(18)SXF1 Ok 3 001f.9e53.4076 to 001f.9e53.407d 4.2 7.2(1) 4.0(2) Ok 5 001b.d50d.aa34 to 001b.d50d.aa37 5.6 8.5(2) 12.2(18)SXF1 Ok
Mod Sub-Module Model Serial Hw Status ---- --------------------------- ------------------ ----------- ------- ------- 1 Centralized Forwarding Card WS-F6700-CFC SAL1213K3XH 4.0 Ok 2 Centralized Forwarding Card WS-F6700-CFC SAL11455X9M 4.0 Ok 5 Policy Feature Card 3 WS-F6K-PFC3B JAF1202AKTB 2.3 Ok 5 MSFC3 Daughterboard WS-SUP720 JAF1202ACCD 3.1 Ok
网络设备巡检报告

网络设备巡检报告
防火墙巡检报告
公司名称
部门
客户信息
联系人电话
手机电子邮件
公司名称南京南瑞集团公司
地址南京市鼓楼区南瑞路8号210003 服务商
信息联系人电话
手机电子邮件
基本信息
产品名称巡检时间产品序列号业务名称 IP地址机架位置
巡检内容备注 1.设备硬件检查 2.设备性能状态检查 3.设备告警及日志检查
一、硬件检查序号检查内容检查结果备注
POWER指示灯是否正1 常
接口指示灯是否正2 常
管理软件登录是否3 正常
跳线标签是否按规4 范标识
二、性能状态检查序号检查内容检查结果备注 1 软件版本 2 序列号
检查防火墙系统时3 间
4 CPU内存使用情况
5 Session情况
6 温度
7 各端口状态
8 路由配置
9 NAT设置 10 策略设置
三、设备告警及日志检查
序号检查内容检查结果备注告警信息及系统错1 误提示
巡检总结
客户意见:
客户建议:。
网络安全巡检报告
网络安全巡检报告网络安全巡检报告日期:XXX年XX月XX日执行人:XXX被检单位:XXX公司一、概述本次网络安全巡检旨在对被检单位的网络系统进行全面检查,评估其安全性,发现潜在的安全隐患,并提出相关改进措施。
二、安全设备及配置检查1. 防火墙:经检查,被检单位的防火墙配置合理,规则严谨,抵御外部攻击能力较强。
2. IDS/IPS系统:被检单位已安装并启用了IDS/IPS系统,能对网络流量进行监控和分析,有效识别和阻断恶意攻击。
3. VPN设备:检查发现,被检单位的VPN设备存在软件版本较旧的情况,需要尽快升级以修复已知的安全漏洞。
三、资产管理1. 网络拓扑图:被检单位提供了较为详细的网络拓扑图,包含了各个网络设备的位置、IP地址等信息,有助于整体把握网络安全状况。
2. 资产清单:被检单位对网络设备及应用进行了较为全面的管理,建立了相应的资产清单,并对其进行定期更新。
存在个别设备配置信息过期的情况,需要同步更新。
四、系统补丁管理1. 操作系统:被检单位的操作系统大多数已经安装了最新的安全补丁,但少数系统存在较为严重的漏洞未修补,需要及时升级补丁以避免潜在的风险。
2. 应用程序:检查发现,被检单位的部分业务应用程序存在较旧版本,需升级或更新以修复已知的安全漏洞。
五、访问控制1. 密码策略:被检单位已经实施了密码策略,要求密码复杂性较高,并定期更换密码。
但发现少数账户密码强度较弱,需要立即修改并通知相关人员加强密码安全意识。
2. 账户权限管理:检查发现,被检单位对账户权限的管理较为松散,存在部分账户拥有不必要的权限,应立即对权限进行调整,最小化账户权限。
六、日志管理1. 日志监控:被检单位部署了日志管理系统,并定期对日志进行监控和分析,以便及时发现和处理安全事件。
但存在部分日志记录不完整或未启用的情况,需要及时改进。
2. 存储和备份:被检单位已建立了日志存储和备份机制,并定期将日志进行备份。
但发现备份存储设备的安全性较弱,应加强存储设备的访问控制。
网络设备巡检报告

网络设备巡检报告网络巡检报告巡检人员:巡检日期:山西宇轩伟业科技贸易网络巡检项目一、网络拓扑、拓扑剖析、拓扑建议二、网络带宽、链路类型、链路信息三、网络设备信息、设备品牌、设备型号、设备放置、设备功用参数、设备内存大小、设备槽位、设备序列号、设备购置年限、设备保修形状、设备备件状况、设备标签完善水平四、网络设备软件版本信息、以后IOS版本信息、最新IOS版本信息、设备继续运转时间、设备IOS备份状况、设备CPU应用率、设备内存应用率、设备模块运转形状、设备风扇及电源状况、设备端口数量、设备端口类型、设备运转机箱温度五、设备连通性、冗余协议运转形状、VLAN信息、以太网通道信息、路由协议、邻居关系、交流协议、生成树STP协议、NAT衔接数形状、FLASH信息、设备配置信息剖析、多余配置信息剖析、配置精简建议、IOS平安建议、防火墙信息、防火墙战略、防火墙DMZ区反省、防火墙Xlate形状、运用业务、IP地址运用状况六、配置LOG效劳器检查LOG日志七、复杂机房环境反省网络拓扑巡检报告单网络链路状况巡检单网络设备巡检单机房环境巡检单设备IOS信息汇总表设备运转环境汇总表设备资源应用率设备端口形状汇总表连通性测试汇总表一、PING测试二、TELNET测试最终巡检报告反省指点〔仅限宇轩伟业外部运用〕一、反省设备IOS软件版本二、反省设备继续运转时间三、设备CPU应用率状况反省四、设备memory应用状况反省五、设备系统模块运转状况反省六、设备电源及风扇反省七、设备运转温度反省八、设备系统LOG日志反省九、设备冗余协议反省十、VLAN形状反省十一、EtherChannel反省〔思科〕链路聚合反省〔H3C〕十二、trunk反省十三、路由状况反省十四、生成树STP反省十五、接口形状反省十六、NAT反省十七、防火墙反省十八、连通性测试十九、其他维护信息反省网络设备配置Log记载功用一、开启设备日志功用配置目的:检查网络设备发生的日志配置条件:网络设备特权EXEC形式权限配置方法〔思科设备〕:以思科路由器C3825为例:C3825#configure terminalEnter configuration commands, one per line. End with CNTL/Z. C3825(config)#logging onC3825(config)#logging buffered informationalC3825(config)#exit以思科交流机C3650为例:C3560#configure terminalEnter configuration commands, one per line. End with CNTL/Z. C3825(config)#logging onC3560 (config)#logging buffered informationalC3560 (config)#exit以思科防火墙ASA5520为例:ASA5520#configure terminalASA5520(config)# logging enableASA5520(config)# logging buffered informationalASA5520 (config)#exit注:目前华为设备默许是开启这个log功用的。
网络设备维护巡检报告
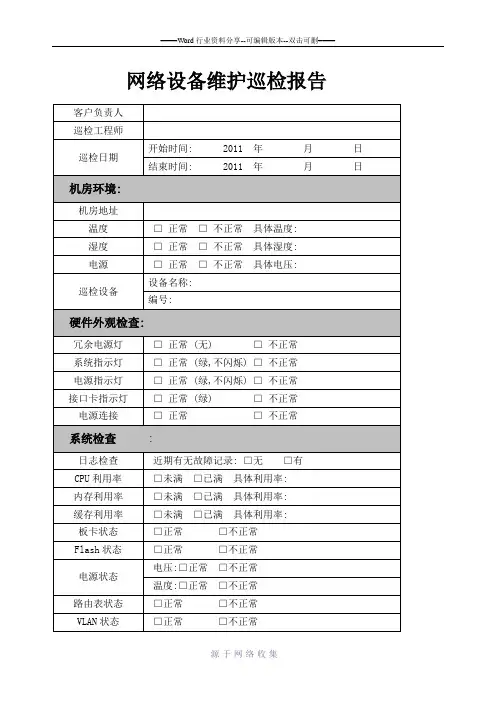
□ 正常 (绿(绿,不闪烁) □ 不正常
接口卡指示灯
□ 正常 (绿) □ 不正常
电源连接
□ 正常 □ 不正常
系统检查
:
日志检查
近期有无故障记录: □无 □有
CPU利用率
□未满 □已满 具体利用率:
内存利用率
□未满 □已满 具体利用率:
缓存利用率
□未满 □已满 具体利用率:
板卡状态
□正常 □不正常
Flash状态
□正常 □不正常
电源状态
电压:□正常 □不正常
温度:□正常 □不正常
路由表状态
□正常 □不正常
VLAN状态
□正常 □不正常
热备份状态
□正常 □不正常
系统报错
□正常 □不正常
操作系统版本
IOS/VRP 版本:
上次设备启动时间及原因
启动时间:
原因:
系统及配置 隐患
□有
网络设备维护巡检报告
客户负责人
巡检工程师
巡检日期
开始时间: 2011 年 月 日
结束时间: 2011 年 月 日
机房环境:
机房地址
温度
□ 正常 □ 不正常 具体温度:
湿度
□ 正常 □ 不正常 具体湿度:
电源
□ 正常 □ 不正常 具体电压:
巡检设备
设备名称:
编号:
硬件外观检查:
冗余电源灯
□ 正常 (无) □ 不正常
□无
网络连通性:
物理接口状态
□正常 □不正常
VLAN接口状态
□正常 □不正常
PING包测试
丢包:□有 □无
用时: /ms
巡检总结:
各种网络安全设备巡检报告

各种网络安全设备巡检报告一、巡检目的网络安全设备巡检是指对企业内部网络安全设备进行定期检查和评估,以确保其正常运行和安全性能。
本次巡检旨在发现和解决潜在的网络安全隐患,保障企业信息系统的稳定运行和数据安全。
二、巡检范围本次巡检主要包括以下网络安全设备:1. 防火墙(Firewall)2. 入侵检测系统(Intrusion Detection System, IDS)3. 入侵防御系统(Intrusion Prevention System, IPS)4. 虚拟专用网络(Virtual Private Network, VPN)设备5. 安全应用网关(Secure Web Gateway, SWG)6.反病毒设备7. 安全事件和信息管理系统(Security Information and Event Management, SIEM)8.安全审计系统9.数据备份与恢复设备三、巡检内容1.设备运行状况检查:确认网络安全设备的电源、网络连接、设备状态等是否正常,并记录异常情况。
2.升级与补丁管理:检查各个设备的软件版本,确认是否存在漏洞或需要更新的补丁。
3.确认策略配置:审查每个设备的安全策略配置,确保与企业的网络安全政策相一致,并合理调整策略以应对新的威胁。
4.日志与事件管理:检查日志功能是否开启,日志是否能正常记录并存储,并审查重要事件的记录和响应情况。
5.通信安全性评估:测试网络设备的防火墙、VPN和SWGA设备的安全性能,确认是否存在渗透漏洞。
6.用户访问控制:检查用户访问控制策略、账号管理,确保只有授权用户能访问敏感数据和系统。
7.安全备份和恢复:确认数据备份设备是否正常工作,并检查备份策略的完整性和恢复的可行性。
四、巡检结果1.设备运行状况:所有网络安全设备的基本运行状况良好,没有发现异常情况。
2.升级与补丁管理:各设备的软件版本较新,但仍有一些设备存在需要更新的补丁,建议及时进行升级。
服务器存储网络设备巡检报告

服务器/存储/网络设备预防性维护服务记录
1.网络设备状态检查1.1网络交换机
1.2网络安全设备
2、服务器和存储设备状态检查
完美Word格式整理版
完美Word格式整理版
完美Word格式整理版
完美Word格式整理版
完美Word格式整理版
完美Word格式整理版
完美Word格式整理版
范文范例参考
尊敬的客户:
您好!
预防性维护服务的主要目的是对您所购买的设备进行全面检查,及早发现潜在问题,提交详细检查报告及问题的针对性建议,提高用户业务的可用性。
服务工程师有责任将检查的结果向您汇报。
如果您已了解此次预防性维护服务的内容,请在此签字:。
(H3C华为)网络设备巡检报告模板V1.0-2010.4.15
威化科技网络巡检报告巡检人员巡检日期网络巡检项目一、网络拓扑、拓扑分析、拓扑建议二、网络带宽、链路类型、链路信息三、网络设备信息、设备品牌、设备型号、设备放置、设备性能参数、设备内存大小、设备槽位、设备序列号、设备购买年限、设备保修状态、设备备件状况、设备标签完善程度四、网络设备软件版本信息、当前IOS版本信息、最新IOS版本信息、设备持续运行时间、设备IOS备份情况、设备CPU利用率、设备内存利用率、设备模块运行状态、设备风扇及电源状况、设备端口数量、设备端口类别、设备端口类型、设备运行机箱温度五、设备连通性、冗余协议运行状态、VLAN信息、以太通道信息、路由协议、邻居关系、交换协议、生成树STP协议、NAT连接数状态、FLASH信息、设备配置信息分析、多余配置信息分析、配置精简建议、IOS安全建议、防火墙信息、防火墙策略、防火墙DMZ区检查、防火墙Xlate状态、应用业务、IP地址使用状况六、简单机房环境检查检查指导一、检查设备IOS软件版本二、检查设备持续运行时间三、设备CPU利用率情况检查四、设备memory利用状况检查五、设备系统模块运行状况检查六、设备运行温度检查七、设备系统LOG日志检查八、设备冗余协议检查九、VLAN状态检查十、链路聚合检查十一、trunk检查十二、路由状况检查十三、生成树STP检查十四、接口状态检查十五、 NAT检查十六、防火墙检查网络拓扑巡检报告单网络链路状况巡检单网络设备巡检单-(防火墙)网络设备巡检单-(路由器)网络设备巡检单-(交换机)可根据实际网络环境增加网络设备巡检单机房环境巡检单最终巡检报告信息配置列表(附件)也可以单独抓取配置做成附件形式。
网络设备巡检报告材料实用模板
大地保险内蒙古分公司网络巡检报告Version 1.X呼和浩特智安科技有限责任公司巡检人员日期20 年月日网络巡检项目一、网络拓扑、拓扑分析、拓扑建议二、网络带宽、链路类型、链路信息三、网络设备信息、设备品牌、设备型号、设备放置、设备性能参数、设备内存大小、设备槽位、设备序列号、设备购买年限、设备保修状态、设备备件状况、设备标签完善程度四、网络设备软件版本信息、当前IOS版本信息、最新IOS版本信息、设备持续运行时间、设备IOS备份情况、设备CPU利用率、设备内存利用率、设备模块运行状态、设备风扇及电源状况、设备端口数量、设备端口类别、设备端口类型、设备运行机箱温度五、设备连通性、冗余协议运行状态、VLAN信息、以太通道信息、路由协议、邻居关系、交换协议、生成树STP协议、NAT连接数状态、FLASH信息、设备配置信息分析、多余配置信息分析、配置精简建议、IOS安全建议、防火墙信息、防火墙策略、防火墙DMZ区检查、防火墙Xlate状态、应用业务、IP地址使用状况六、简单机房环境检查检查指导一、检查设备IOS软件版本编号:C-A-01检查项目:cisco设备IOS软件版本检查命令:CISCO#show version检查期待结果:同合同备注:主要显示IOS的版本、路由器持续运行的时间约、最近一次重启动的原因、路由器主存的大小、共享存储器的大小、闪存的大小、IOS映像的文件名,以及路由器IOS从何处启动等信息。
show version命令显示了路由器的许多非常有用的信息检查范例:(由于现实内容过多,这里只截取部分)可把实际配置贴此处Cisco Internetwork Operating System SoftwareIOS (tm) s72033_rp Software (s72033_rp-IPSERVICESK9_WAN-M), Version 12.2(18)SXF15, RELEASE SOFTWARE (fc1)Technical Support: /techsupportCopyright (c) 1986-2008 by cisco Systems, Inc.Compiled Sat 30-Aug-08 00:00 by kellythwImage text-base: 0x40101040, data-base: 0x42DD04B0检查结果:□正常□不正常二、检查设备持续运行时间编号:C-A-02检查项目:cisco设备持续运行时间检查命令:CISCO#show version检查期待结果:一般情况下网络设备在网络上线后不会中断。
H3C网络设备巡检报告模板
XXXXXXXX网络巡检报告巡检人员巡检日期网络巡检项目一、网络拓扑、拓扑分析、拓扑建议二、网络带宽、链路类型、链路信息三、网络设备信息、设备品牌、设备型号、设备放置、设备性能参数、设备内存大小、设备槽位、设备序列号、设备购买年限、设备保修状态、设备备件状况、设备标签完善程度四、网络设备软件版本信息、当前IOS版本信息、最新IOS版本信息、设备持续运行时间、设备IOS备份情况、设备CPU利用率、设备内存利用率、设备模块运行状态、设备风扇及电源状况、设备端口数量、设备端口类别、设备端口类型、设备运行机箱温度五、设备连通性、冗余协议运行状态、VLAN信息、以太通道信息、路由协议、邻居关系、交换协议、生成树STP协议、NAT连接数状态、FLASH信息、设备配置信息分析、多余配置信息分析、配置精简建议、IOS安全建议、防火墙信息、防火墙策略、防火墙DMZ区检查、防火墙Xlate状态、应用业务、IP地址使用状况六、简单机房环境检查检查指导一、检查设备IOS软件版本二、检查设备持续运行时间三、设备CPU利用率情况检查四、设备memory利用状况检查五、设备系统模块运行状况检查六、设备运行温度检查七、设备系统LOG日志检查八、设备冗余协议检查九、VLAN状态检查十、链路聚合检查十一、trunk检查十二、路由状况检查十三、生成树STP检查十四、接口状态检查十五、 NAT检查十六、防火墙检查网络拓扑巡检报告单网络链路状况巡检单网络设备巡检单-(防火墙)巡检提示网络设备巡检单-(路由器)巡检提示网络设备巡检单-(交换机)巡检提示可根据实际网络环境增加网络设备巡检单机房环境巡检单最终巡检报告信息配置列表(附件)也可以单独抓取配置做成附件形式设备名称设备型号<H30/10port acc##i。
天融信设备巡检报告模板
天融信设备巡检报告模板介绍天融信设备巡检报告是对公司内部网络设备进行定期检查的一种记录方式。
通过该报告,可以了解设备是否正常运转,存在哪些问题,可以及时采取措施进行修复。
这篇文档将会提供一份天融信设备巡检报告模板,帮助你写出格式规范、易读易懂、有条理的巡检报告。
报告模板一、巡检时间日期:____年____月____日时间:____:____:____二、巡检人员姓名:________联系方式:________三、巡检设备统一资源定位器(URL):________IP地址:________设备名称:________四、设备状态1. CPU使用情况使用情况:____ %2. 内存使用情况使用情况:____ %3. 磁盘空间使用情况使用情况:____ %五、巡检内容1. 电源和散热风扇电源:____ 正常 / ____ 异常散热风扇:____ 正常 / ____ 异常2. 机箱及设备表面机箱:____ 正常 / ____ 异常设备表面:____ 正常 / ____ 异常3. 线缆及接口线缆和接口:____ 正常 / ____ 异常4. 收发光模块收发光模块:____ 正常 / ____ 异常5. 网络连接连接状态:____ 成功 / ____ 失败六、巡检结论该设备巡检情况:____ 正常 / ____ 异常异常情况说明:__________七、巡检备注备注内容:__________结论根据巡检报告模板,对公司内部设备进行巡检,可以准确、全面地发现设备的问题,及时对问题进行解决。
在正常使用情况下,每季度进行一次巡检即可,对于网络的稳定性和安全性起到极为重要的作用。