
安全协议形式化分析与验证(肖美华著)思维导图
算法模式思维导图-简单高清脑图_知犀
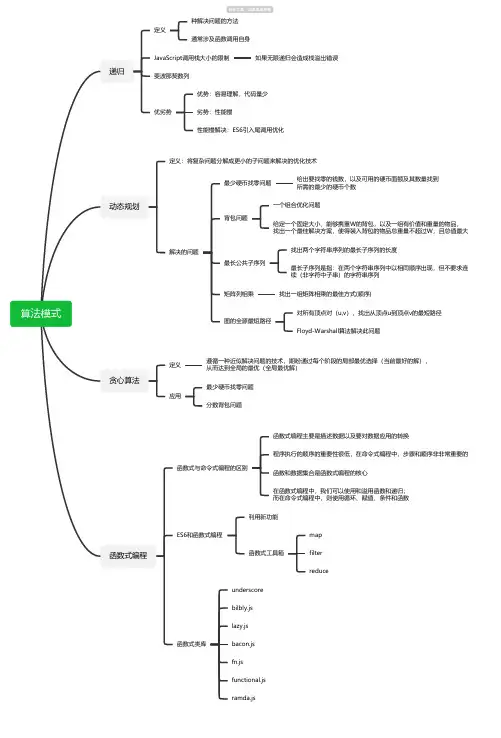
算法模式递归定义
种解决问题的方法
通常涉及函数调用自身
JavaScript调用栈大小的限制如果无限递归会造成栈溢出错误
斐波那契数列
优劣势优势:容易理解,代码量少
劣势:性能慢
性能慢解决:ES6引入尾调用优化
动态规划定义:将复杂问题分解成更小的子问题来解决的优化技术
解决的问题最少硬币找零问题给出要找零的钱数,以及可用的硬币面额及其数量找到所需的最少的硬币个数
背包问题一个组合优化问题
给定一个固定大小、能够携重W的背包,以及一组有价值和重量的物品,找出一个最佳解决方案,使得装入背包的物品总重量不超过W,且总值最大
最长公共子序列找出两个字符串序列的最长子序列的长度
最长子序列是指:在两个字符串序列中以相同顺序出现,但不要求连续(非字符中子串)的字符串序列
矩阵列相乘找出一组矩阵相乘的最佳方式(顺序)
图的全源最短路径对所有顶点对(u,v),找出从顶点u到顶点v的最短路径
Floyd-Warshall算法解决此问题
贪心算法定义遵循一种近似解决问题的技术,期盼通过每个阶段的局部最优选择(当前最好的解),从而达到全局的最优(全局最优解)
应用最少硬币找零问题
分数背包问题
函数式编程函数式与命令式编程的区别函数式编程主要是描述数据以及要对数据应用的转换
程序执行的顺序的重要性很低,在命令式编程中,步骤和顺序非非常重要的
函数和数据集合是函数式编程的核心
在函数式编程中,我们可以使用和溢用函数和递归;而在命令式编程中,则使用循环、赋值、条件和函数
ES6和函数式编程利用新功能
函数式工具箱map
filter
reduce
函数式类库underscore
bilbly.js
lazy.js
bacon.js
fn.js
functional.js
ramda.js
拓扑图
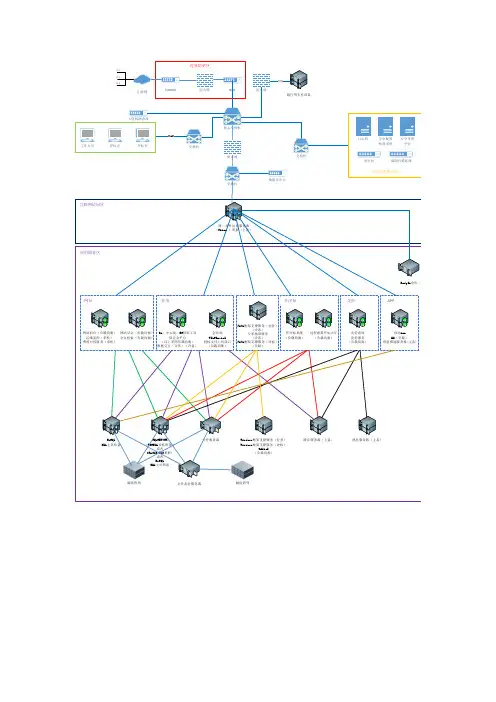
统一对外访问服务器(Nginx )集群(主备)互联网访问区应用服务区MySQLMHA主从热备SQLSERVER(ROSEHA双机热备)或者ORACLE(RAC集群)或者MySQLMHA主从热备缓存服务器(主备)消息服务器(主备)Docker仓库OA、中心端、BS招标工具保证金平台(以上采用负载均衡)数据交互(交易)(冷备)业务会员端WebService投标文件上传接口(负载均衡)网站前台(负载均衡)运维监控(单机)费用对接服务(单机)网站网站后台(负载均衡)全文检索(负载均衡)Windows框架支撑服务(业务)Windows框架支撑服务(评标)Office(负载均衡)文件服务器开评标系统(负载均衡)开评标远程虚拟开标大厅(负载均衡)移动AppH5(负载)消息推送服务器(主备)APP竞价系统竞价服务(负载均衡)竞价文件备份服务器磁盘阵列磁盘阵列JAVA框架支撑服务(业务)(冷备)专家抽取服务(冷备)JAVA框架支撑服务(评标)(负载)交换机数据库审计交换机日志机安全配置核查系统安全管理平台堡垒机漏洞扫描系统安全管理服务区防火墙交换机VLAN开标室评标室工作人员核心交换机入侵检测系统互联网抗DDOS防火墙WAF边界防护区防火墙银行等专有设备专线电信移动联通
安全协议分析与设计课程设计

1 安全协议分析与设计课程设计
1. 课程概述
本课程旨在介绍安全协议的基本概念、常用协议、安全协议的分析与设计方法及相应工具。学生将熟悉安全协议的概念并掌握安全协议的分析与设计方法。具体内容包括:
1. 安全协议的基本概念
2. 常用安全协议分析与设计方法
3. 安全协议分析工具
4. 安全协议设计实例
2. 学习目标
1. 了解安全协议的基本概念、发展历程和应用情况。
2. 熟练掌握安全协议的分析与设计方法、算法、工具、流程。
3. 具备对常见安全协议进行分析和评估的能力。
4. 能够分析和设计安全协议的典型实例,具备解决实际问题的能力。
3. 教学内容
3.1 安全协议的基本概念
1. 安全通信的概念
2. 安全协议的作用和种类
3. 常用安全协议简介
3.2 常用安全协议分析与设计方法
1. 安全协议分析方法论
2. PET模型分析 2 3. 符号演算法
4. 形式化方法
3.3 安全协议分析工具
1. Scyther
2. OFMC
3. AVISPA
4. Tamarin
3.4 安全协议设计实例
1. TLS安全协议分析与设计
2. IPSec安全协议分析与设计
3. Kerberos安全协议分析与设计
4. SSH安全协议分析与设计
4. 实验内容
1. 安全协议分析与设计算法实现
2. 安全协议实现与测试
3. Scyther、OFMC、AVISPA、Tamarin工具实践
4. 开源安全协议分析工具使用案例研究
5. 课程评估
1. 项目作业(40%):完成安全协议的分析与设计实验与报告撰写。
2. 课堂讨论(20%):正式课程授课期间,积极参加课堂讨论。
3. 考试(40%):期末考试,测试学生对协议的理解、分析和设计能力。
6. 参考教材
1. 《信息安全协议分析与设计》
2. 《形式化方法在安全协议分析中的应用》 3 3. 《计算机网络安全技术及其应用》
4. 《信息安全原理与实践》
基于进程代数的TCG远程证明协议的形式化验证
计算机研究与发展 Journal of Computer Research and Development ISSN i000—1239/CN 1卜1777/TP 50(2):325—33l,2013
基于进程代数的TCG远程证明协议的形式化验证
王 勇 方 娟 任兴田 林 莉
(北京工业大学计算机学院 北京 1O0124) (wangy@bjut.edu.cn)
Formal Verification of TCG Remote Attestation Protocols Based on Process Algebra
Wang Yong,Fang Juan,Ren Xingtian,and Lin Li (College of Computer Science&Technology,Beijing University of Technology,Beijing 100124)
Abstract Remote attestation protocol of TCG(Trusted Computing Group)is the earliest remote attestation solution for trusted computing.Two forms of TCG remote attestation are analyzed:direct
remote attestation protoco1 and remote attestation with trusted third party protoco1.And the abstract models of the above two forms are presented in which interacting channels between the whole svstem
and the outside environment are treated as exterior channels and interacting channels between parts of the system are treated as inner channels.Based on these abstract models。we provide the process
基于CPN的安全协议形式化建模及安全分析方法

2021年9月 Journal on Communications September 2021
第42卷第9期 通 信 学 报 Vol.42 No.9
基于CPN的安全协议形式化建模及安全分析方法
龚翔,冯涛,杜谨泽 (兰州理工大学计算机与通信学院,甘肃 兰州 730050) 摘 要:为了解决有色Petri网(CPN)对安全协议进行形式化建模分析时,仅能判断协议是否存在漏洞而无法找出漏洞具体位置和攻击路径的问题,以及CPN建模时随着攻击者模型引入,安全协议的形式化模型可能的消息路径数量激增,状态空间容易发生爆炸导致难以提取准确攻击路径的问题,改进了基于CPN的安全协议形式化建模方法,验证并提取攻击路径的同时,采用更细粒度的协议建模及控制。在状态空间收敛方面提出了CPN模型不同进程在各分层模型中等待−同步的方法控制状态空间规模。通过针对TMN协议的安全评估分析,成功提取出该协议25条攻击路径,评估了该协议安全性的同时证明了所述方法的有效性。 关键词:有色Petri网;安全协议;形式化分析;状态空间;攻击路径 中图分类号:TP393.06 文献标识码:A DOI: 10.11959/j.issn.1000−436x.2021175
Formal modeling and security analysis method of security protocol based on CPN
GONG Xiang, FENG Tao, DU Jinze School of Computer and Communication, Lanzhou University of Technology, Lanzhou 730050, China Abstract: To solve the problem of modeling and analyzing with colored Petri net (CPN), which was determining vulne-rabilities in hole location but couldn’t identify any attack path, and the problem of when the introduction of the attacker model, the number of possible message paths in the CPN formal model of security protocol surges the state space prone to explosion, which made it difficult to extract accurate attack paths, the formal modeling method of security protocol was improved base on CPN, the attack paths were verified and extracted, further the fine-grained protocol modeling and control were adopted. As well as in the aspect of state-space convergence, and a waiting-sync method for different processes of CPN model in each hierarchy model was proposed, which effectively controlled the state-space scale of the model. Through the security evaluation and analysis of TMN protocol, 25 attack paths of the protocol are extracted suc-cessfully, the security of the protocol is evaluated, and the effectiveness of the proposed method is proved. Keywords: colored Petri net, security protocol, formal analysis, state space, attack path 1 引言 安全协议已成为现代计算机网络正常运转的基础,但由于其设计阶段的规范缺失和不可避免的逻辑缺陷,常会带来潜在的安全隐患,使各种协议的开发和安全性验证成为一项艰巨的任务[1]。 安全协议的形式化分析一直是网络安全领域的研究热点[2-6]。丹麦奥尔胡斯大学开发的有色Petri网(CPN, colored Petri net)工具软件CPN-Tools,不仅实现了计算机上的CPN可视化建模,还提供了全部状态空间的自动计算以及生成状态空间报告的功能,集成的SML(standard meta language)收稿日期:2021−01−04;修回日期:2021−04−03 基金项目:国家自然科学基金资助项目(No. 62162039, No. 61762060);甘肃省高等学校科研基金资助项目(No.2017C-05);甘肃省科技厅重点研发计划基金资助项目(No.20YF3GA016) Foundation Items: The National Natural Science Foundation of China (No.62162039, No.61762060), Educational Commission of GansuProvince (No.2017C-05), Foundation for the Key Research and Development Program of Gansu Province (No.20YF3GA016)
SPA 安全协议分析系统(可参考用于数学模型化)

第28卷 第3期2005年3月计 算 机 学 报CHINESEJOURNALOFCOMPUTERSVol.28No.3Mar.2005
SPA:新的高效安全协议分析系统
李建欣 李先贤 卓继亮 怀进鹏
(北京航空航天大学计算机学院 北京 100083)
收稿日期:2003201209;修改稿收到日期:2004212230.本课题得到国家自然科学基金(90412011)和国家“八六三”高技术研究发展计划项目基金(2003AA144150)资助.李建欣,男,1979年生,博士研究生,主要研究方向为网络安全、信任协商.E2mail:lijx@;myjianxin@.李先贤,男,1969年生,博士,副教授,主要研究方向为信息安全、计算机科学理论.卓继亮,男,1976年生,硕士研究生,主要研究方向为网络安全.怀进鹏,男,1962年生,博士,教授,博士生导师,主要研究方向为计算机软件与理论、中间件与网格技术、网络安全.摘 要 研制高效的自动分析系统是密码协议安全性分析的一项关键任务,然而由于密码协议的分析非常复杂,存在大量未解决的问题,使得很多现有分析系统在可靠性和效率方面仍存在许多局限性.该文基于一种新提出的
密码协议代数模型和安全性分析技术,设计并实现了一个高效的安全协议安全性自动分析系统(SecurityProtocol
Analyzer,SPA).首先对协议安全目标进行规范,然后从初始状态出发,采用有效的搜索算法进行分析证明,试图发
现针对协议的安全漏洞.使用该系统分析了10多个密码协议的安全性,发现了一个未见公开的密码协议攻击实
例.实验数据显示,该系统与现有分析工具相比,具有较高的分析可靠性和效率,可作为网络系统安全性评测以及
密码协议设计的有效辅助工具.
关键词 信息安全;密码协议;形式化分析;搜索算法;攻击序列
中图法分类号TP309
SPA:ANewEfficientSystemforSecurityProtocolAnalysis
基于puf的安全固态盘双向认证协议
2020年
3月 计算机工程与设计
Mar. 2020
第
$1 卷 第
3 期
COMPUTER ENGINEERING AND DESIGN Vol. $1 No. 3
基于
PUF的安全固态盘双向认证协议
冯志华
】,罗 重1
+,鄢军霞2,邓 威1
(1.
中国航天科工集团第二研究院北京计算机技术及应用研究所,北京100854
;
2
.武汉软件工程职业学院信息学院,湖北武汉$30205
)
摘 要:
针对固态盘数据保护问题,提出一种基于物理不可克隆函数(physical unclonable function, PUF)
的固态盘双向
认证协议,实现加密固态盘和用户之间的身份认证以及密胡管理。认证协议以盘端PUF
模块生成的物理指纹作为最高可
信根,采用口令+UKey
双认证因子,UKey
作为用户身份认证标识和数据密胡载体。使用BAN
逻辑和SPIN
工具从形式
化的角度对提出的协议进行分析和模型检测,分析结果表明,所提协议能够实现有效的双向认证,具备对恶意女仆攻击、
中间人攻击、重放攻击、物理探测攻击、侧信道攻击等的抵抗能力。
关键词
:安全固态盘;物理不可克隆函数&身份认证;密胡管理;BAN
逻辑;SPIN
模型
中图法分类号
:TP309. 2 文献标识号
:A 文章编号
:1000-7024 (2020
) 03-0621-07
doi
: 10. 16208/j. issnl000-7024. 2020. 03. 00$
Mutual authentication protocol for secure SSD based on PUF
FENG Zhi-hua1
& LUO Chong1
;
& YAN Jun-xia2
& DENG Wei1
(1. Beijing Institute of Computer Technology and Applications, Second Research Academy of China Aerospace