
windowsserver2012ad活动目录部署系列(五)备份和还原域控制器
windowsserver2012ad活动目录部署系列(五)备份和还原域
控制器
在前篇博文中,我们介绍了用户资源的权限分配,用户只要在登录时输入一次口令,就能访问基于该域所分配给他的所有资源。
但是我们需要考虑一个问题:万一域控制器坏了怎么办?!如果这个域控制器损坏了,那用户登录时可就无法获得令牌了,没有了这个令牌,用户就不能访问域中的资源,那么整个域的资源分配趋于崩溃。
那我们应该如何预防这种灾难性的后果呢?我们可以考虑对活动目录进行备份以及部署额外域控制器,本篇博文我们先看如何利用对Active Directory 的备份来实现域控制器的灾难重建。
如果只有一个域控制器,那么我们可以利用Windows 自带的备份工具对Active directory 进行完全备份,这样万一这个域控制器有个三长两短,备份可以帮助我们从困境中解脱出来。
备份域控制器:
1、在Florence上的服务器管理器中添加“WindowsServer Backup”功能
此步骤与“添加角色”类似,此外不再重复,如有需要请参
考/ronsarah/article/details/9423759
2、利用Windows Server Backup,进行系统状态的备份
打开Windows Server Backup,右键点击“本地备份”,选择“一次性备份”,如下图所示:选择“添加项目”,选择“系统状态”,选择“远程共享文件夹”,备份最好放在别的计算机磁盘上,指定远程文件夹路径,这里放在Berlin 的共享文件夹“ADBackup”上,点击“备份”,
开始备份,总容量7G多,大概需要10~20分钟时间,请稍等...备份完成!备份完成后,我们假设域控制器Florence 发生了物理故障,现在我们用另外一台计算机来接替Florence。
我们把这台新计算机也命名为Florence,IP 设置和原域控制器也保持一致,尤其是一定要把DNS 指向为 提供解析支持的那个DNS 服务器,在此例中就是192.168.11.1。
还原域控制器:
在新的计算机中,首先我们需要添加“Active Directory 域服务”角色,然后通过提升域控制器来创建一个新的域控制器,同样命名为。
此步骤请参考
/ronsarah/article/details/9446747
现在我们可能会问,不是要从备份里面还原域控制器吗?为什么还要创建一个新的同名的域控制器呢?针对以上问题,
我们做过试验,结果实验证明如果这台计算机还不是域控制器的话,我们是无法进入“目录服务修复模式”的,因为在windows server 2012中,还原域控制器的操作无法在系统正常启动模式下进行,只能进入“目录服务修复模式”才可进行还原。
另外,在还原时,需要有一个已有同名的域控制器,还原的过程其实就是把备份中域控制器的配置信息覆盖到
现有同名的域控制器上,从而做到还原后信息一致。
下面,我们来介绍具体还原的步骤,如下图所示:
重启计算机,按F8进入高级启动选项,选择“目录服务修复模式”,进入还原模式登陆界面,
注:在登录界面下不能选择域管理员帐号,必须用本地的管理员帐号登录,并且密码是该计算机的域控制器的还原密码(在创建域控制器的时候设置的)。
进入还原模式后,打开windows server backup,右键点击本地备份,选择“恢复...”,如下图:指定备份时存放的路径,选择恢复到某个备份的时间,点击“恢复”,开始还原,过程将持续10~20分钟,请稍等...重新启动时,在正常模式下启动计算机,并选择域管理员帐员登录,登录后出现以下界面,表明恢复已经成功!至此,Active Directory 恢复完成!
下篇博文我们将介绍通过部署额外域控制器来解决Active Directory 的容错和性能问题。
转载请注明出处:
/xiezuoyong/article/details/9451303。
Windows2012-AD域用户删除后恢复

AD域用户删除后恢复
首先我们登陆一下TEST账户邮箱是有邮件的。
下面我们就把用户删除,域用户删除后邮箱也会同步删除的!但是EXCHANGE默认保留30天的时间可以恢复。
删除用户后在登陆会出现找不到用户
恢复使用自带的LDP工具恢复。
首先连接到服务器
连接-绑定
选项-控制-预定义加载选择Return recycle object
查看-树-选择你的域名
找到Deleted Objects-双击打开
找到TEST账户-右击修改
修改有两步骤
1先删除,属性:isdeleted操作:删除
2替换属性: distinguishedname值: CN=test,CN=users,DC=bigbigsun,DC=com操作:替换
运行完成后右侧状态栏中会显示成功
这时候我们在AD用户和计算机里面会发现原先的TEST用户已经恢复。
禁用状态需要手动更改密码和启用账户
恢复邮件
打开EMC管理控制台---收件人---邮箱---更多---连接邮箱---TEST---连接
选择:是,连接到上面显示的用户账户。
这里我们也可以选择连接其他用户。
比如员工离职邮箱删除后新员工来交接它的工作需要之前的邮件,这样原用户的邮件都会同步到新账户里面。
测试在登陆TEST账户看看邮件恢复了没。
域控制器基础了解
域控制器是活动⽬录域AD中的⼀个基本元素,很多刚接触活动⽬录域AD的朋友,不知道该从哪⾥下⼿,活动⽬录域控制器到底是什么意思?有什么⽤?如何新建⽴域控制器?主域控制器、额外域控制器有什么区别?域控制器的设备配置备份还原⼜该如何做?⼀⼤堆的问题,都困扰了活动⽬录域AD的初学者,《域控制器》这篇⽂章源⾃微软活动⽬录域AD操作指南教程,⼤家通过它可以对如何开始建⽴活动⽬录域AD域控制器有⼀个⼤致的了解。
域控制器 当您在组织中创建第⼀个域控制器时,同时也创建了第⼀个域、第⼀个林、第⼀个站点,并安装了 Active Directory。
运⾏ Windows Server 2003 的域控制器存储着⽬录数据,并管理⽤户和域的交互,包括⽤户登录进程、⾝份验证和⽬录搜索。
域控制器是使⽤“Active Directory 安装向导”创建的。
详细信息,请参阅使⽤ Active Directory 安装向导。
注意 Examda提⽰: 不能在运⾏ Windows Server 2003, Web Edition 的计算机上安装 Active Directory,但可以将该计算机作为成员服务器加⼊到 Active Directory 域中。
有关 Windows Server 2003, Web Edition 的详细信息,请参阅 Windows Server 2003 Web Edition 概述。
在组织中使⽤域控制器时,需要考虑需要多少个域控制器、这些域控制器的物理安全性,以及备份域数据和升级域控制器的计划。
确定所需的域控制器数 为了获得⾼可⽤性和容错能⼒,使⽤单个局域 (LAN) 的⼩型组织可能只需要⼀个具有两个域控制器的域。
具有多个络位置的⼤型组织在每个站点都需要⼀个或多个域控制器以提供⾼可⽤性和容错能⼒。
如果您的络划分为多个站点,那么通常⼀种较好的做法是在每个站点中⾄少配置⼀台域控制器以提⾼络性能。
当⽤户登录络时,作为登录进程的⼀部分必须联系域控制器。
Windows域(AD)迁移方案
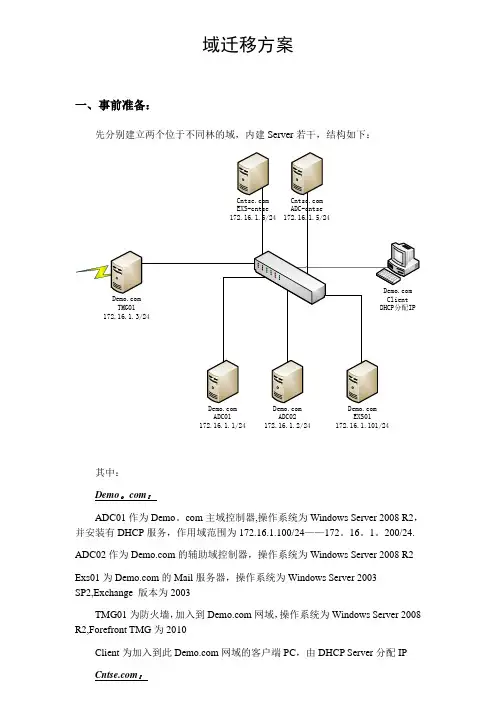
域迁移方案一、事前准备:先分别建立两个位于不同林的域,内建Server若干,结构如下:ADC02 172.16.1.2/24EXS01 172.16.1.101/24ADC01172.16.1.1/24其中:Demo。
com:ADC01作为Demo。
com主域控制器,操作系统为Windows Server 2008 R2,并安装有DHCP服务,作用域范围为172.16.1.100/24——172。
16。
1。
200/24.ADC02作为的辅助域控制器,操作系统为Windows Server 2008 R2Exs01为的Mail服务器,操作系统为Windows Server 2003SP2,Exchange 版本为2003TMG01为防火墙,加入到网域,操作系统为Windows Server 2008 R2,Forefront TMG为2010Client为加入到此网域的客户端PC,由DHCP Server分配IP:Ad—cntse为Cntse。
com的域控制器,操作系统为Windows Server 2008 R2,为了网域的迁移安装有ADMT以及SQL Server Express 2005 SP2Exs-centse作为的Mail Server,操作系统为Windows Server 2003SP2,Exchange 版本为2003.备注:所有的Server均处在同一个网段172。
16.1。
x/24二、Demo。
com的User结构:如图,其中红色圈中部分为自建组别,OA User为普通办公人员组别,拥有Mail账号,admins为管理员群组,Terminal User为终端机用户组别,均没有Mail 账号。
以上三组别均建立有相应的GPO限制其权限。
其他Users保持默认设定三、设定域信任关系:1、设定DNS转发器:在域控制器Ad-cntse的DNS管理器设定把demo。
com的解析交给demo。
Windows Server 2012 R2 创建AD域

Windows Server 2012 R2 创建AD域前言我们按照下图来创建第一个林中的第一个域。
创建方法为先安装一台Windows服务器,然后将其升级为域控制器。
然后创建第二台域控制器,一台成员服务器与一台加入域的Win8计算机。
环境网络192.168.100.1子网掩码255.255.255.0 网关192.168.100.2域名DC1 192.168.100.11/24DC2 192.168.100.12/24Server 192.168.100.13/24PC1 192.168.100.14/24创建域的必备条件●DNS域名:先要想好一个符合dns格式的域名,如●DNS服务器:域中需要将自己注册到DNS服务器内,瓤其他计算机通过DNS服务器来找到这台机器,因此需要一台可支持AD的DNS服务器,并且支持动态更新(如果现在没有DNS服务器,则可以在创建域的过程中,选择这台域控上安装DNS服务器)注:AD需要一个SYSVOL文件夹来存储域共享文件(例如域组策略有关的文件),该文件夹必须位于NTFS磁盘,系统默认创建在系统盘,为了性能建议按照到其他分区。
创建网络中的第一台域控制器修改机器名和ip先修改ip地址,并且将dns指向自己,并且修改计算机名为DC1,升级成域控后,机器名称会自动变成安装域功能选择服务器选择域服务提升为域控制器添加新林此林根域名不要与对外服务器的DNS名称相同,如对外服务的DNS URL为,则内部的林根域名就不能是,否则未来可能会有兼容问题。
●选择林功能级别,域功能级别。
、此处我们选择的为win 2012 ,此时域功能级别只能是win 2012,如果选择其他林功能级别,还可以选择其他域功能级别●默认会直接在此服务器上安装DNS服务器●第一台域控制器必须是全局编录服务器的角色●第一台域控制器不可以是只读域控制器(RODC)这个角色是win 2008时新出来的功能●设置目录还原密码。
WindowsServer2016部署AD域控制器及添加AD域控制器

WindowsServer2016部署AD域控制器及添加AD域控制器AD域控制器⼀台往往都是不够的,⼀般都是需要两台或者两台以上,这样不⾄于⼀台AD域控制器瘫痪,导致整个架构⽆法运⾏,AD域是整个架构的核⼼;接下来我们看看如何部署AD域控制器和在现有的AD域中添加域控制器。
部署环境前准备:AD1服务器部署AD域控制器:1.设置IP地址,DNS指向⾃⼰,备⽤DNS指向AD2服务器,具体IP地址如图所⽰。
2.设置计算机名,将原来的计算机名称改为AD1,确认即可。
3.⾸先打开服务器管理器,点击添加⾓⾊和功能。
4.选择默认“基于⾓⾊或基于功能的安装”设置即可,下⼀步。
5.这⾥选择默认“从服务器池中选择服务器”即可,选择AD1,下⼀步。
6.选择AD域服务器,如图所⽰。
7.直接下⼀步。
8.确认安装所选内容,点击安装。
9.如图所⽰安装完成。
关闭即可10.点击如图所⽰,点击将此服务器提升为域控制器。
11.选择添加新林。
这⾥为测试使⽤所以为 。
12.这⾥默认选择Windows Server 2016,也可以选择⽐2016版本低的。
输⼊DSRM密码,点击下⼀步。
13.默认下⼀步。
14.默认下⼀步。
15.我这⾥默认路径,按个⼈环境需求可改变。
下⼀步。
16.检查你的选择,下⼀步。
17.先决条件检查通过直接点击安装。
如果出现报错问题查看报错信息进⾏修改即可。
18.安装完成⾃动重启。
出现下图为AD域控制器登录。
输⼊密码登录。
19.点击服务器管理器,⼯具----AD⽤户和计算机。
20.出现如下图所⽰安装成功。
AD2服务器加⼊AD1域控制器:已经有⼀台AD域控制器,具体创建请看上⾯“AD1服务器部署AD域控制器”,下⾯的部分操作与部署AD1中相同,所以部分没那么详细。
1.设置IP地址,DNS指向第⼀台域控制器,备⽤为⾃⼰。
2.设置计算机名为AD2。
3.在需要添加为域控制器的服务器上打开“服务器管理器”,点击“添加⾓⾊和功能”4.前⾯⼏步为默认,服务器选择“从服务器池中选择服务器”,选中“AD2”,点击“下⼀步”,服务器⾓⾊选择“Active Directory域服务”,会弹出“添加Active Directory域服务所需的功能?”,点击“添加功能”。
ad域还原密码

ad域还原密码
如果想要重置AD域的密码,可以采用以下几种方法:
1.使用Windows的ntdsutil命令重置密码。
2.通过“活动目录用户和计算机”管理工具,选择“域用户”,找到需要还原密码的用户账户,右键单击并选择“重置密码”。
3.在命令行窗口中输入“ntdsutil”命令,然后输入“set dsrp password”,再在“Reset DSRM Administrator Password(重置DSRM管理员密码)”提示符下输入“reset password on server null”。
4.如果是在Windows 2000服务器中修改目录服务恢复模式的密码,一般习惯于重新启动电脑,然后使用微软管理控制台(MMC)本地用户和组管理单元或者通过命令Netuser administrator来修改管理员的密码。
请注意,这些操作需要相应的权限,如果遇到问题,建议寻求专业人士的帮助。
windows server 2012 r2如何定时自动备份文件?
windows server 2012 r2如何定时自动备份文件?在之前的文章中小编基于windows server 2012 r2跟大家分享如果一次性备份文件的方法,但是其实一次性备份不是很实用,我们甚至可以通过直接复制的方法来实现,真正实用的还是对一些重要的文件进行定时自动备份,下面小编就来详细跟大家介绍一下。
1、在电脑左下角找到并点击开始,然后找到并点击管理工具。
2、找到并双击windows server backup,在弹出的窗口右侧找到并点击备份计划。
3、点击下一步,勾选自定义,点击下一步。
4、点击添加项目,选中需要备份的文件或者文件夹,注意这里是可以多选的,然后依次点击确定、下一步。
其实这里的设置与windows server 2008相差不大。
5、这里根据需要勾选,小编就勾选每日一次了,然后在选择时间中设置具体的备份时间,点击下一步。
6、这里选择备份文件保存的位置,最好是保存在远程服务器上,如果实在没有,需要备份到本地,就勾选备份到卷,点击下一步。
7、后面的小编就不一一介绍了,这些在之前的windows server 2008的文章中小编写过很多,总之就是根据窗口提示选择本地的磁盘或者文件夹作为备份存储位置,然后依次点击下一步直到完成即可。
8、对于服务器文件的自动定时备份,小编一般还是用专业的备份系统,下面以大势至服务器文件备份系统为例进行介绍,百度下载之后解压运行安装文件,根据提示进行安装,待安装完成后返回电脑桌面,双击打开该系统快捷方式,根据提示输入初始登陆帐号admin和密码123,点击确定。
9、点击新增计划,然后点击源备份路径中的浏览,选中需要备份的文件或者文件夹,这里注意是不能多选的,最后点击确定。
10、点击备份目标路径中的浏览,选中备份文件保存的位置,点击确定。
11、点击备份开始时间,设置备份的具体开始日期及时间。
12、点击全量备份频率,在右侧勾选全量备份,只要勾选就说明启用了,然后再设置全量备份的频率周期。
把Windows 2008 R2域服务升级和迁移到Windows Server 2012 R2上
把Windows 2008 R2域服务升级和迁移到Windows Server 2012 R2上• (一)windows Server 2012 R2 中增加了不少功能,在AD角色中就增加了如下新特性:Workplace Join:支持设备在不加入域的情况下,通过第二因子认证和单点登录通过web应用代理访问内部应用:外部设备可以直接通过Web应用代理来访问内部应用和服务,如:ADFS、Applications。
通过规则以决定访问ADFS资源的用户权限,权限有三种:允许所有用户访问、输入凭据访问、拒绝用户访问迁移工作可以有多种方式,常见的就是在不同设备上进行迁移,这样安全可靠。
还有一种是就地升级的迁移,这种方式只限于能直接升级到Windows Server 2012 R2 的系统,升级前做好系统备份工作。
1.新安装一台Windows server 2012 R2服务器,打开添加角色和功能对话框。
2.在安装类型页面点击下一步3.在服务器选择页面,点击下一步4.在服务器角色页面,选择AD域服务角色,点击下一步5.在功能页面,点击下一步7.点击下一步8.勾选“如果需要,自动重新启动服务器”,点击安装9.安装完成后点击“将此服务器升级为域控制器”10.在部署配置页面,选择将域控制器添加到现有域,具体配置如图所示,点击下一步11.输入目录还原密码,然后点击下一步12.点击下一步13.复制自选择主域控制器,然后点击下一步14.在路径页面,点击下一步15.点击下一步16.点击下一步17.先决条件检查通过后,点击安装18.安装完成后,点击关闭19.在AD管理中心中看到,windows server 2012 R2 服务器已经成为域控制器。
(二)将域的五个角色转移到Windows server 2012 R2AD域环境中的五大主机角色在Win Server多主机复制环境中,任何域控制器理论上都可以更改ActiveDirectory中的任何对象。
AD域控制器的配置
排除方法:检查网络连接确保网络畅通;检查域控制器权限设置确保域控制器有权限访问资 源;检查用户账户设置确保账户有权限访问资源。
故障现象:无法修改域控制器设置 排除方法:检查域控制器权限设置确保域控制器有权限修改 设置;检查组策略设置确保组策略允许修改设置;检查用户账户设置确保账户有权限修改设置。
单击添加文本具体内容简明扼要地阐述您的观点。根据需 要可酌情增减文字添加文本
DCDig工具:检测D域控制器配置问题 ***dom工具: 查询D域控制器状态和配置信息
***dom工具:查询D域控制器状态和配置信息
DSI Edit工具:修改D域控制器配置信息
单击添加文本具体内容简明扼要地阐述您的观点。根据需 要可酌情增减文字添加文本
DSI Edit工具:修改D域控制器配置信息
单击添加文本具体内容简明扼要地阐述您的观点。根据需 要可酌情增减文字添加文本
DSI Edit工具:修改D域控制器配置信息
单击添加文本具体内容简明扼要地阐述您的观点。根据需 要可酌情增减文字添加文本
故障现象:无法登录域控制器 排除方法:检查网络连接确保网络畅通;检查DNS设置确保 DNS服务器地址正确;检查域控制器服务状态确保服务正常运行。
,
汇报人:
01 02 03 04 05
06
Prt One
Prt Two
D域控制器是ctive Direcry(活动目录)的核心组件负责管理和维护D域内的用户、计 算机、组等对象。
D域控制器通过LDP协议提供目录服务实现用户身份验证、资源访问控制等功能。
WindowsServer2012活动目录企业应用任务1 将共享文件夹发布到AD DS
实训视频
实训项目 将共享文件夹发布到AD DS
任务1 将共享文件夹发布到AD DS
一、要求
根据网络拓扑图,完成如下任务。 • 通过AD查找工具就可以快速查找相关资源
任务1 将共享文件夹发布到AD DS
二、实训项目演示Leabharlann 请读者观看实训项目演示…………
任务1 将共享文件夹发布到AD DS
任务1 将共享文件夹发布到AD DS
图12-1 在组织单位【技术部】创建共享文件夹
图12-2 新建对象-共享文件夹
任务1 将共享文件夹发布到AD DS
双击刚才所建立的对象“技术部文档”共享文件夹,在弹出的窗口 中单击“关键字”按钮。如图12-2所示。
图12-3 技术部文档属性
任务1 将共享文件夹发布到AD DS
通过图12-4来将与此文件夹有关的关键字(例如技术部、新技术、word等 )添加到此处,让用户可以通过关键字来找到此共享文件夹。完成后单 击“确定”按钮。
图12-4 设置技术部文档搜索关键字
任务1 将共享文件夹发布到AD DS
2. 利用计算机管理控制台
请到共享文件夹所在的计算机(MS1)上【单击左下角的开始图标→ 管理工具→计算机管理】。 【展开系统工具→共享文件夹→共享→双击中间的共享文件夹技术部 文档】。
【选择“发布”选项卡。勾选将这个共享在Active Directory 中发布。单击“确定”按钮】。您也可通过图右下方的“ 编辑”按钮来添加关键字。如图12-5所示。
任务1 将共享文件夹发布到AD DS
图12-5利用计算机管理控制台发布共享文件夹
1.利用Active Directory用户和计算机控制台
单击域控制器DC1左下角的开始图标→管理工具→Active Directory 用户和计算机→如图12-1所示选中组织单位【技术部】并单击右 键→新建→共享文件夹。