
VLAN知识点整理之vlan基础篇
VLAN知识点整理之vlan基础篇
前天我们发布了局域网ip地址不够用怎么解决?有很多朋友就问到弱电君vlan如何分配,这个是交换机在划分网络的时候会常用到,这里面我们就以最直接了解下,单独对vlan基本操作,方便我们日常处理交换机配置,本期我们从vlan的作用来开始了解。
一、为什么要划分vlan
1、减少广播风暴
VLAN最大的好处是可以隔离冲突域和广播域,试想,如果一个局域网内有上百台主机,如果一旦产生广播风暴,那么,这个网络就会被彻底的瘫痪。
可以通过vlan还划分广播与,这样使得广播被限制在每一个vlan里面,而不会跨VLAN传播。
不同vlan之间的成员在没有三层路由的前提下是不能互访的,这也是一种安全的考虑。
2、网络管理方便
另外一个好处就是管理灵活,当一个用户需要切换到另外一个网络时,只需要更改交换机的vlan划分即可,而不用换端口和连线。
举个简单的例子:
假如公司有2个办公地点,但是每个地点都只有几个人,但是这几个人都分别属于不同的部门,由于每个二层交换机只能提供一个网段,所以需要划分不同网段来实现的话,公司有几个部门就需要提供几个交换机,但是
如果通过vlan来实现,你们只需要一台交换机即可实现。
这样就节约了成本。
另一个方面,如果现在在办公点A的某员工需要调到另外一个部门,而这个部门只在办公点B才有,那麼这时,他无需搬到B地点去,只需要将A 地点的上连交换机的端口的vlan划到B地点的那个部门的vlan即可,这样就方便很多。
二、vlan的配置
很多朋友可能对代码很模糊,那没关系,可能对vlan了解不深,那么我们再来看看vlan的原理以及配置,我们用视频来详细了解vlan的划分方式及拓扑图讲解。
一、交换机VLAN配置(视频)
对vlan了解不深的朋友,可以看下这个视频,实例讲解vlan之间创建与互通。
二、实例讲解
上面视频主要是原理,下面我们主要用华为交换机VLan常用的设置实例。
为了让大家更加清楚,每行代码都有解释。
1、创建vlan:
<Quidway> //用户视图,也就是在Quidway模式下运行命令。
<Quidway>system-view //进入配置视图
[Quidway] vlan 10 //创建vlan 10,并进入vlan10配置视图,如果vlan10存在就直接进入vlan10配置视图
[Quidway-vlan10] quit //回到配置视图
[Quidway] vlan 100 //创建vlan 100,并进入vlan100配置视图,如果vlan10存在就直接进入vlan100配置视图
[Quidway-vlan100] quit //回到配置视图
2、将端口加入到vlan中:
[Quidway] interface GigabitEthernet2/0/1 (10G光口)
[Quidway- GigabitEthernet2/0/1] port link-type access //定义端口传输模式
[Quidway- GigabitEthernet2/0/1] port default vlan 100 //将端口加入vlan100
[Quidway- GigabitEthernet2/0/1] quit 回到配置视图
[Quidway] interface GigabitEthernet1/0/0 //进入1号插槽上的第一个千兆网口配置视图中。
0代表1号口
[Quidway- GigabitEthernet1/0/0] port link-type access //定义端口传输模式
[Quidway- GigabitEthernet2/0/1] port default vlan 10 //将这个端口加入到vlan10中
[Quidway- GigabitEthernet2/0/1] quit
3、将多个端口加入到VLAN中
<Quidway>system-view
[Quidway]vlan 10
[Quidway-vlan10]port GigabitEthernet 1/0/0 to 1/0/29 //将0到29号口加入到vlan10中
[Quidway-vlan10]quit
华为下的这个命令自己现在不知道,找了下答案也没有结果。
4、交换机配置IP地址
[Quidway] interface Vlanif100 // 进入vlan100接口视图与vlan 100命令进入的地方不同
[Quidway-Vlanif100] ip address 119.167.200.90 255.255.255.252 // 定义vlan100管理IP三层交换网关路由
[Quidway-Vlanif100] quit 返回视图
[Quidway] interface Vlanif10 // 进入vlan10接口视图与vlan 10命令进入的地方不同
[Quidway-Vlanif10] ip address 119.167.206.129 255.255.255.128 // 定义vlan10管理IP三层交换网关路由
[Quidway-Vlanif10] quit
配置默认网关:
[Quidway]ip route-static 0.0.0.0 0.0.0.0 119.167.200.89 //配置默认网关。
5、交换机保存设置和重置命令
<Quidway>save //保存配置信息
<Quidway>reset saved-configuration /重置交换机的配置
<Quidway>reboot //重新启动交换机
6、交换机常用的显示命令
用户视图模式下:
<Quidway>display current-configuration //显示现在交换机正在运行的配置明细
<Quidway>display device //显示S9303各设备状态
<Quidway>display interface ?//显示个端口状态,用?可以查看后边跟的选项
<Quidway>display version //查看交换机固件版本信息
<Quidway>display vlan ?// 查看vlan的配置信息
7、恢复交换机出厂设置
<Quidway>reset saved-configuration /重置交换机的配置
补充:
以太网端口有三种工作模式:
Access、Multi和Trunk,端口工作在Access模式下只能属于1个VLAN,一般用于接用户计算机的端口;
端口工作在Trunk模式下可以属于多个VLAN,可以接收和发送多个VLAN的报文,一般用于交换机之间连接的端口;
端口工作在Multi模式下可以属于多个VLAN,可以接收和发送多个VLAN的报文,可以用于交换机之间连接,也可以用于接用户的计算机。
Multi端口和Trunk端口的不同之处在于Multi端口可以允许多个VLAN 的报文不打标签,而Trunk端口只允许缺省VLAN的报文不打标签。
什么是VLAN呢?
VLAN(Virtual Local Area Network)即虚拟局域网,是将一个物理的LAN在逻辑上划分成多个广播域的通信技术。
VLAN的数据帧和传统的以太网数据帧有什么区别呢?
IEEE 802.1Q是VLAN的正式标准,在传统的以太网数据帧基础上(源MAC地址字段和协议类型字段之间)增加4个字节的802.1Q Tag。
其
中,数据帧中的VID(VLAN ID)字段用于标示该数据帧所属的VLAN,数据帧只能在所属VLAN内进行传输。
VLAN有哪些作用呢?
由上图可以看出:通过划分不同的VLAN,VLAN内的主机间可以直接通信,而VLAN间不能直接互通,从而将广播报文限制在一个VLAN内。
1.限制广播域:广播域被限制在一个VLAN内,节省了带宽,提
高了网络处理能力。
2.增强局域网的安全性:不同VLAN内的报文在传输时是相互隔离的,即一个VLAN内的用户不能和其它VLAN内的用户直接通信。
2.提高网络的健壮性:故障被限制在一个VLAN内,本VLAN内
的故障不会影响其他VLAN的正常工作。
3.灵活构建虚拟工作组:用VLAN可以划分不同的用户到不同的
工作组,同一工作组的用户也不必局限于某一固定的物理范围,网络构建和维护更方便灵活。
VLAN数据帧在经过各接口时是如何处理的呢?
Access接口:交换机上用来连接用户主机的接口,它只能连接接入链路(Access Link)。
Trunk接口:交换机上用来和其他交换机连接的接口,它只能连接干道链路(Trunk Link)。
除此之外,还有一种接口叫Hybrid接口,是交换机上既可以连接用户主机,又可以连接其他交换机的接口。
Hybrid接口既可以连接接入链路又可以连接干道链路。
接口类型不同,交换机对VLAN数据帧的处理过程也不同。
具体处理方式如下:
1、Access接口
2、Trunk接口
3、Hybrid接口。
VLAN基本知识ppt课件

can be used to prioritize different classes of traffic (voice, video, data, etc). See also Class of Service or CoS.
•Canonical Format Indicator (CFI): a 1-bit field. If the value of this field is 1, the MAC address is in non-
解说
将交换机的各端口固定指派给 VLAN
根据各端口所连计算机的MAC地 址设定
根据各端口所连计算机的IP地址 设定
根据端口所连计算机上登录用户 设定
精选PPT课件
15
汇聚链接(Trunk Link)
需要设置跨越多台交换机的VLAN时…… 在交换机1和交换机2上各设一个红、蓝VLAN专用的接口并互联 ?
10
动态VLAN 另一方面,动态VLAN则是根据每个端口所连的 计算机,随时改变端口所属的VLAN。这就可以 避免上述的更改设定之类的操作。动态VLAN可 以大致分为3类:
基于MAC地址的VLAN(MAC Based VLAN) 基于子网的VLAN(Subnet Based VLAN) 基于用户的VLAN(User Based VLAN)
IP地址
192.168.1.1 192.168.1.2 192.168.2.1 192.168.2.2
IP地址
IP地址
IP地址
IP地址
192.168.2.1 192.168.1.2 192.168.1.1 192.168.2.2
精选PPT课件
13
基于用户的VLAN,则是根据交换机各端口所连的计算机上当前登 录的用户,来决定该端口属于哪个VLAN。这里的用户识别信息, 一般是计算机操作系统登录的用户,比如可以是Windows域中使用 的用户名。这些用户名信息,属于OSI第四层以上的信息。
VLAN原理详解ppt课件
15
TAG VLAN原理
• 接下来,让我们具体看看汇聚链接是如何实现跨越交换机 间的VLAN的,即TAG VLAN的原理。
• A发送的数据帧从交换机1经过汇聚链路到达交换机2时, 在数据帧上附加了表示属于红色VLAN的标记。
• 交换机2收到数据帧后,经过检查VLAN标识发现这个数据 帧是属于红色VLAN的,因此去除标记后根据需要将复原 的数据帧只转发给其他属于红色VLAN的端口。这时的转 送,是指经过确认目标MAC地址并与MAC地址列表比对 后只转发给目标MAC地址所连的端口。只有当数据帧是一 个广播帧、多播帧或是目标不明的帧时,它才会被转发到 所有属于红色VLAN的端口。
• 1 Default
active 1-26
• 2 Cluster-Vlan active n/a
• 3 Raisecom
active n/a
31
端口VLAN模式配置
步骤 命令
描述
1 Config
进入全局配置模式
2 interface port <1-26>
进入对应物理接口配置模式
3 switchport mode {access | 设置端口的VLAN模式 hybrid | trunk | dot1qtunnel}
• Raisecom#(config-vlan)# exit
• Raisecom#(config)# exit
• Raisecom#show vlan
• VLAN Name
Status Ports
• ---- ---------------- ------- -----------------------------
5
实现VLAN的两种技术
VLAN学习笔记大全

VLAN学习笔记大全VLAN学习笔记大全(1):为什么需要VLAN什么是VLAN?VLAN(Virtual LAN),翻译成中文是“虚拟局域网”。
LAN可以是由少数几台家用计算机构成的网络,也可以是数以百计的计算机构成的企业网络。
VLAN所指的LAN特指使用路由器分割的网络——也就是广播域。
在此让我们先复习一下广播域的概念。
广播域,指的是广播帧(目标MAC地址全部为1)所能传递到的范围,亦即能够直接通信的范围。
严格地说,并不仅仅是广播帧,多播帧(M ulticast Frame)和目标不明的单播帧(Unknown Unicast Frame)也能在同一个广播域中畅行无阻。
本来,二层交换机只能构建单一的广播域,不过使用VLAN功能后,它能够将网络分割成多个广播域。
未分割广播域时……那么,为什么需要分割广播域呢?那是因为,如果仅有一个广播域,有可能会影响到网络整体的传输性能。
具体原因,请参看附图加深理解。
图中,是一个由5台二层交换机(交换机1~5)连接了大量客户机构成的网络。
假设这时,计算机A需要与计算机B通信。
在基于以太网的通信中,必须在数据帧中指定目标MAC地址才能正常通信,因此计算机A必须先广播“ARP请求(ARP Request)信息”,来尝试获取计算机B的MAC地址。
交换机1收到广播帧(ARP请求)后,会将它转发给除接收端口外的其他所有端口,也就是Flooding了。
接着,交换机2收到广播帧后也会Flooding。
交换机3、4、5也还会F looding。
最终ARP请求会被转发到同一网络中的所有客户机上。
请大家注意一下,这个ARP请求原本是为了获得计算机B的MAC地址而发出的。
也就是说:只要计算机B能收到就万事大吉了。
可是事实上,数据帧却传遍整个网络,导致所有的计算机都收到了它。
如此一来,一方面广播信息消耗了网络整体的带宽,另一方面,收到广播信息的计算机还要消耗一部分CPU时间来对它进行处理。
vlan 技术原理
vlan 技术原理VLAN(Virtual Local Area Network)技术是一种将同一物理网络划分成多个逻辑网络的技术。
它能够通过交换机将不同子网之间的数据流进行隔离,提高网络的安全性和灵活性。
1. VLAN的分类VLAN的分类主要有两种:基于端口和基于MAC地址。
基于端口的VLAN是指将交换机的一个端口或一组端口划分成一个VLAN,每个VLAN可以有不同的IP地址和子网掩码。
这种VLAN常用于企业内部网络,可以实现不同部门之间的隔离。
基于MAC地址的VLAN是指将网络中的设备按照MAC地址进行划分,同一VLAN中的设备可以相互通信,不同VLAN中的设备则需要通过路由器进行通信。
这种VLAN常用于大型企业和公共场所,例如机场、酒店和学校等公共场所的网络。
2. VLAN的实现原理交换机是VLAN技术实现的重要设备。
它通过将同一VLAN的设备置于同一虚拟网段内相互连接,从而形成一个逻辑上的子网,实现了不同VLAN之间的隔离。
VLAN的实现需要满足以下条件:(1)VLAN ID:每个VLAN都会有一个唯一的识别标识符,称为VLAN ID。
它是一个12位的二进制数,用于在交换机中标识不同的VLAN。
(2)端口划分:每个交换机的端口都需要划分到相应的VLAN中。
(3)VLAN之间的隔离:不同VLAN之间的通信需要通过路由器进行实现。
(4)VLAN成员关系:每个端口都需要设置成为VLAN的成员。
3. VLAN的优点(1)提高网络安全性:VLAN可以将不同的用户、不同的协议进行隔离,从而有效避免了网络中的信息泄漏和攻击。
(2)提高网络灵活性:VLAN可以将物理网络划分成多个逻辑网络,提高了网络的灵活性,避免了网络的冗余和浪费。
(3)提高网络性能:VLAN可以有效避免广播风暴和冲突,从而提高了网络的吞吐量和稳定性。
4. VLAN的应用VLAN被广泛应用于各种场景,如企业、教育、医疗、政府等多种领域。
VLAN基础及VLAN划分的详细步骤
VLAN基础及VLAN划分的详细步骤3、开始新建VLAN
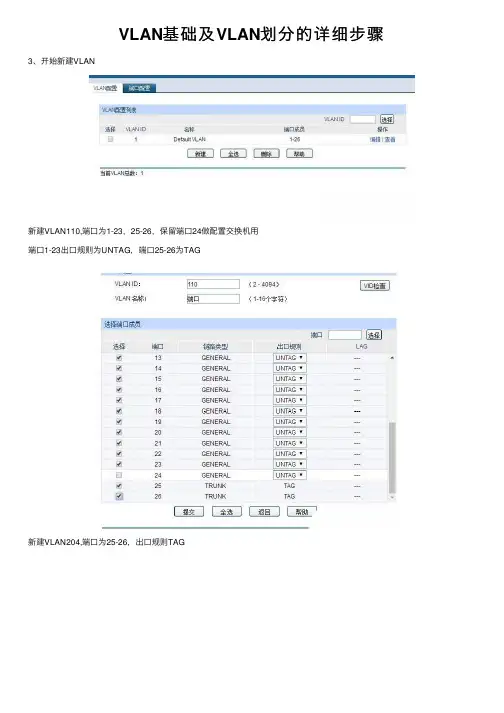
新建VLAN110,端⼝为1-23,25-26,保留端⼝24做配置交换机⽤
端⼝1-23出⼝规则为UNTAG,端⼝25-26为TAG
新建VLAN204,端⼝为25-26,出⼝规则TAG
新建VLAN1000,端⼝为1-26,出⼝规则为TAG
新建VLAN4000,端⼝为24-26,出⼝规则24为UNTAG,25-26为TAG
配置VLAN如下图
4、配置PVID
更改前1-23⼝缺省VLAN为110
更改24⼝缺省VLAN为4000
更改以后,请将⽹线插在25或者26⼝进⾏配置,管理IP不变改完24⼝后登陆如图
5、修改管理VLAN号和管理IP
系统配置>管理IP。
修改管理VLAN为4000,修改管理IP为192.168.200.110
需改后电脑失去连接,更改电脑IP地址192.168.200.*,并将⽹线插⼊24⼝
6、保存配置
输⼊192.168.200.110重新登陆交换机管理界⾯,配置保存菜单,选择保存配置,这样⼀台⼆层接⼊交换机就配置好了。
如果想恢复出⼚配置,可以在系统管理>系统⼯具>软件复位中进⾏操作。
以上就是关于VLAN的划分⽅法,希望⼤家喜欢,请继续关注。
上⼀页1 2下⼀页阅读全⽂。
VLAN学习笔记汇总整理
为什么需要VLAN什么是VLAN?VLAN(Virtual LAN),翻译成中文是“虚拟局域网”。
LAN可以是由少数几台家用计算机构成的网络,也可以是数以百计的计算机构成的企业网络。
VLAN所指的LAN特指使用路由器分割的网络——也就是广播域。
在此让我们先复习一下广播域的概念。
广播域,指的是广播帧(目标MAC地址全部为1)所能传递到的范围,亦即能够直接通信的范围。
严格地说,并不仅仅是广播帧,多播帧(Multicast Frame)和目标不明的单播帧(Unknown Unicast Frame)也能在同一个广播域中畅行无阻。
本来,二层交换机只能构建单一的广播域,不过使用VLAN功能后,它能够将网络分割成多个广播域。
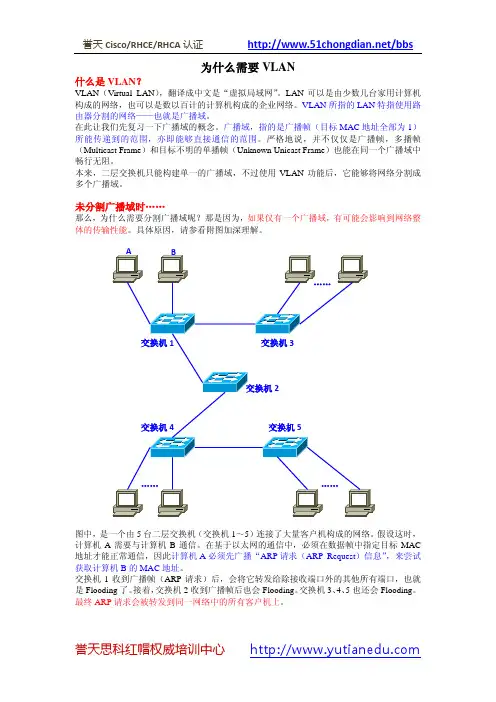
未分割广播域时……那么,为什么需要分割广播域呢?那是因为,如果仅有一个广播域,有可能会影响到网络整体的传输性能。
具体原因,请参看附图加深理解。
图中,是一个由5台二层交换机(交换机1~5)连接了大量客户机构成的网络。
假设这时,计算机A需要与计算机B通信。
在基于以太网的通信中,必须在数据帧中指定目标MAC 地址才能正常通信,因此计算机A必须先广播“ARP请求(ARP Request)信息”,来尝试获取计算机B的MAC地址。
交换机1收到广播帧(ARP请求)后,会将它转发给除接收端口外的其他所有端口,也就是Flooding了。
接着,交换机2收到广播帧后也会Flooding。
交换机3、4、5也还会Flooding。
最终ARP请求会被转发到同一网络中的所有客户机上。
请大家注意一下,这个ARP请求原本是为了获得计算机B的MAC地址而发出的。
也就是说:只要计算机B能收到就万事大吉了。
可是事实上,数据帧却传遍整个网络,导致所有的计算机都收到了它。
如此一来,一方面广播信息消耗了网络整体的带宽,另一方面,收到广播信息的计算机还要消耗一部分CPU时间来对它进行处理。
造成了网络带宽和CPU运算能力的大量无谓消耗。
虚拟局域网(VLAN)原理
虚拟局域网(VLAN) 课程目标:● 了解VLAN的特点,原理● 了解端口类型、封装标准目录第1章虚拟局域网(VLAN) 11.1 VLAN产生背景 11.1.1 传统以太网基本概念 11.2 传统以太网与交换式以太网比较 21.3 VLAN概述 21.4 VLAN 特点: 31.5 VLAN成员划分的方式: 41.6 VLAN 的运作 51.7 缺省VLAN 61.8 链路类型 61.9 IEEE 802.1Q 71.10 配置静态 VLANs 81.11 VLANs 的两种设计方式 81.11.1 端-端 VLANs 91.11.2 本地化VLANs 10第一章虚拟局域网(VLAN)知识点● 了解VLAN的作用,特点。
● 掌握VLAN的工作原理及划分方法。
● 掌握VLAN端口(或链路)类型,TURNK链路的封装协议。
● VLAN是一个纯粹的2层的概念。
不同的VLAN属于不同的广播域,相当于物理上隔离的不同网络。
一.1 VLAN产生背景一.1.1 传统以太网基本概念传统以太网使用CSMA/CD(Carrier Sense Multiple Access withCollision Detection,带有冲突监测的载波侦听多址访问)。
我们可以将CSMA/CD比做一种文雅的交谈。
在这种交谈方式中,如果有人想阐述观点,他应该先听听是否有其他人在说话(即载波侦听),如果这时有人在说话,他应该耐心地等待,直到对方结束说话,然后他才可以开始发表意见。
有一种情况,有可能两个人在同一时间都想开始说话,那会出现什么样的情况呢?显然,如果两个人同时说话,这时很难辨别出每个人都在说什么。
但是,在文雅的交谈方式中,当两个人同时开始说话时,双方都会发现他们在同一时间开始讲话(即冲突检测),这时说话立即终止,随机地过了一段时间后,说话才开始。
说话时,由第一个开始说话的人来对交谈进行控制,而第二个开始说话的人将不得不等待,直到第一个人说完,然后他才能开始说话。
《VLAN基本知识》课件
更高的安全性
随着网络安全问题的日益突出,VLAN技术将进一步提高安全性, 防止未经授权的访问和数据泄露。
更好的扩展性
随着企业规模的扩大,VLAN技术将提供更好的扩展性,支持更多 的设备和用户。
VLAN技术面临的挑战
《VLAN基本知识》PT课 件
目录
• VLAN基本概念 • VLAN工作原理 • VLAN配置 • VLAN应用场景 • VLAN发展前景
01
VLAN基本概念
VLAN定义
VLAN定义
VLAN(Virtual Local Area Network)即虚拟局域网,是一种通过将局域网 内的设备逻辑地而不是物理地划分成一个个独立的网段,以实现虚拟工作组的 技术。
隔离和访问控制。
04
VLAN应用场景
企业网络中的应用
部门隔离
通过VLAN将不同部门划分到不同的VLAN中,实现部门之间的网 络隔离和数据安全。
提升网络性能
通过将相同职能的用户划分到同一VLAN,减少网络层数据包头信 息开销,提高网络性能。
简化管理
VLAN可以简化网络管理,提高网络故障排除的效率。
基于IP子网划分
根据主机的IP地址和子网掩码将主机划分到不同的VLAN中,适用 于大型网络环境。
VLAN数据传
独立传输
不同VLAN间数据传输相互独立,互不影响。
共享传输
相同VLAN间数据传输共享带宽,适用于小型网络环境。
路由传输
通过路由器或三层交换机实现不同VLAN间的数据传输,适用于 大型网络环境。
VLAN创建
确定需要创建的VLAN编号和名称,在 交换机上创建相应的VLAN。
VLAN基本原理
•报文 •公司server •V10 •V20
•1 •2 •3 •4 •H•5 •V30 •报文
•报文•H •V•1报0 文•H •H•报•V文20 •H•报文
•V30
•V30
•报文
•市场部
•财务部
•注意:粗体字表示 为该端口的pvid
VLAN工作小结
交换机接收报文时需要判断报文在哪个vlan中转发 根据收到的报文属性判断 tag报文 —— 按照tag中vid标识转发 untag报文——按照接收端口所在vlan转发
Hybrid 模式的端口可以属于多个VLAN,可以是untagged 的也可以是tagged。
跨交换机VLAN的工作
•Vlan untag tag
•10 p1,p2 p5 •20 p3,p4 p5
•交换机 1 •1 •2 •3
•v10 •报 文
•4 •5
•A •A
•vlan1 0
•A •A
•vlan2 0
IEEE802.1Q简介
Tag Protocol Identifier (TPID)802.1Q 标签帧 标识,值为0x8100。
VLAN Identified(VLAN ID):12 位指明 VLAN 的ID,范围1-4094。
Canonical Format Indicator(CFI):这一位主 要用于总线型的以太网与FDDI、令牌环网交换 数据时的帧格式。
•TO bbb
•aaa
•bbb
•市场部
•ccc
•ddd
•财务部
跨交换机VLAN的工作
•? •交换机 1
•交换机 2
•1 •2
ห้องสมุดไป่ตู้
•3
•4
vlan基本概念
VLAN,即虚拟局域网(Virtual Local Area Network),是一种工作在OSI模型的第二层和第三层的技术。
一个VLAN就是一个广播域,VLAN之间的通信是通过第三层的路由器来完成的。
在VLAN中,每个逻辑的VLAN就像一个独立的物理桥,交换机上的每一个端口都可以分配给不同的VLAN。
默认情况下,所有的端口都属于VLAN1。
VLAN的好处包括隔离广播域、提高网络安全性以及简化网络管理。
VLAN 的划分方式包括基于端口划分和基于MAC地址划分。
此外,交换机接口链路类型有access、trunk和hybrid三种:
1.Access接口:有且只能属于一个VLAN。
2.Trunk接口:可以承载多个VLAN的流量。
3.Hybrid接口:混合接口,可以选择以access还是trunk接口属性工作。
以上信息仅供参考,如有需要,建议您咨询专业技术人员。