
BGP路由协议的配置-BGP的配置示例-思科
0.0.0.255 area 0 0.0.0.255 area 0
OSPF路由协议的配置
在R1和R2之间配置IBGP,建邻居用环回口。R1和R3之间建立EBGP连接。并将R3的环回口通告出去。
能从R2的环回口ping通R3的环回口。
AS1
Loopback 1 1.1.1.1/24
R1 S1/0 12.1.1.1/24
能从R2的环回口ping通R3的环回口。
AS1
Loopback 1 1.1.1.1/24
R1 S1/0 12.1.1.1/24
IBGP
S1/0 R2 12.1.1.2/24
Loopback 1 2.2.2.2/24
S1/1 13.1.1.1/24
S1/0 13.1.1.3/24
R3
AS4 EBGP
Loopback 1 3.3.3.3/24
AS1
Loopback 1 1.1.1.1/24
R1 S1/0 12.1.1.1/24
IBGP
S1/0 R2 12.1.1.2/24
Loopback 1 2.2.2.2/24
S1/1 13.1.1.1/24
S1/0 13.1.1.3/24
R3
AS4 EBGP
Loopback 1 3.3.3.3/24
0.0.0.255 area 0 0.0.0.255 area 0
R1与R3环回口建立EBGP邻居的配置
在R1和R2之间配置IBGP,建邻居用环回口。R1和R3之间建立EBGP连接。并将R3的环回口通告出去。
能从R2的环回口ping通R3的环回口。
AS1
Loopback 1 1.1.1.1/24
R1 S1/0 12.1.1.1/24
R1(config-router)# bgp router-id 1.1.1.1
R1(config-router)# neighbor 13.1.1.3 remote-as 4
R1与R3之间建立EBGP邻居的配置
在R1和R2之间配置IBGP,建邻居用环回口。R1和R3之间建立EBGP连接。并将R3的环回口通告出去。
R3 network通告网络的配置
在R1和R2之间配置IBGP,建邻居用环回口。R1和R3之间建立EBGP连接。并将R3的环回口通告出去。
能从R2的环回口ping通R3的环回口。
AS1
Loopback 1 1.1.1.1/24
R1 S1/0 12.1.1.1/24
Loopback 1 2.2.2.2/24
S1/1 13.1.1.1/24
S1/0 13.1.1.3/24
R3
AS4 EBGP
Loopback 1 3.3.3.3/24
R1(config)#router ospf 1 R1(config-router)# network 12.1.1.0 R1(config-router)# network 1.1.1.0
在R1和R2之间配置IBGP,建邻居用环回口。R1和R3之间建立EBGP连接。并将R3的环回口通告出去。
能从R2的环回口ping通R3的环回口。
AS1
Loopback 1 1.1.1.1/24
R1 S1/0 12.1.1.1/24
IBGP
S1/0 R2 12.1.1.2/24
Loopback 1 2.2.2.2/24
R3(config)#router bgp 4
R3(config-router)# no synchronization R3(config-router)# bgp router-id 3.3.3.3
R3(config-router)# neighbor 13.1.1.1 remote-as 1
R1与R2环回口建立IBGP邻居的配置
BGP的配置示例-思科
OSPF路由协议的配置
在R1和R2之间配置IBGP,建邻居用环回口。R1和R3之间建立EBGP连接。并将R3的环回口通告出去。
能从R2的环回口ping通R3的环回口。
AS1
Loopback 1 1.1.1.1/24
R1 S1/0 12.1.1.1/24
IBGP
S1/0 R2 12.1.1.2/24
IBGP
S1/0 R2 12.1.1.2/24
Loopback 1 2.2.2.2/24
S1/1 13.1.1.1/24
S1/0 13.1.1.3/24
R3
AS4 EBGP
Loopback 1 3.3.3.3/24
R2(config)#router OSPF 1 R2(config-router)# network 12.1.1.0 R2(config-router)# network 2.2.2.0
R2(config)#router bgp 1 R2(config-router)# no synchronization R2(config-router)# bgp router-id 2.2.2.2 R2(config-router)# neighbor 1.1.1.1 remote-as 1 R2(config-router)# neighbor 1.1.1.1 update-source Loopback0
R1(config-router)# neighbor 2.2.2.2 update-source Loopback0
R1与R2环回口建立IBGP邻居的配置
在R1和R2之间配置IBGP,建邻居用环回口。R1和R3之间建立EBGP连接。并将R3的环回口通告出去。
能从R2的环回口ping通R3的环回口。
S1/1 13.1.1.1/24
S1/0 13.1.1.3/24
R3
AS4 EBGP
Loopback 1 3.3.3.3/24
R1(config)#router bgp 1 R1(config-router)# bgp router-id 1.1.1.1
R1(config-router)# neighbor 2.2.2.2 remote-as 1
IBGP
S1/0 R2 12.1.1.2/24
Loopback 1 2.2.2.2/24
S1/1 13.1.1.1/24
S1/0 13.1.1.3/24
R3
AS4 EBGP
ቤተ መጻሕፍቲ ባይዱ
Loopback 1 3.3.3.3/24
R1(config)#router bgp 1 R1(config-router)# no synchronization
配置BGP
配置BGPBGP协议概述BGP是目前Internet使用最广的外部网关协议(Exterior Gateway Protocol,EGP),其提供的主要功能是在不同的自治系统(autonomous systems,AS)之间交换网络可达信息,并通过协议自身机制消除路由环路。
BGP使用TCP作为传输协议,用TCP协议的可靠传输机制保证BGP的传输可靠性。
运行BGP协议的router称为BGP speaker,建立了BGP会话连接(BGP session)的BGP speakers之间被称作对等体(BGP peers)。
BGP speaker之间建立对等体的模式有两种:IBGP(Internal BGP)和EBGP(External BGP)。
IBGP是指在相同AS内建立的BGP连接,EBGP是指在不同AS之间建立的BGP连接。
二者的作用简而言之就是:EBGP是完成不同AS之间路由信息的交换,IBGP是完成路由信息在本AS内的过渡。
锐捷网络的BGP协议有如下特点:●支持BGP-4●支持路径属性✓ORIGN Attribute✓AS_PATH Attribute✓NEXT_HOP Attribute✓MULTI_EXIT_DISC Attribute✓LOCAL-PREFERENCE Attribute✓ATOMIC_AGGREGATE Attribute✓AGGREGATOR Attribute✓COMMUNITY Attribute✓ORIGINATOR_ID Attribute✓CLUSTER_LIST Attribute●支持BGP对等体组●支持使用Loopback接口●支持使用TCP的MD5认证●支持BGP和IGP的同步●支持BGP路由聚合●支持BGP路由衰减●支持BGP路由反射器●支持AS联盟●支持BGP软复位缺省的BGP配置:要运行交换机的BGP ,在特权模式下,按照如下步骤进行: Step1 Step2 Step3 Step4 Step5 Step6 Step7使用no router bgp 关闭BGP 。
思科CCNP认证BGP的建邻配置与属性详解
思科CCNP认证BGP的建邻配置与属性详解本⽂讲述了思科CCNP认证BGP的建邻配置与属性。
分享给⼤家供⼤家参考,具体如下:BGP建邻配置BGP的宣告是依赖路由表的,宣告需要满⾜:1:被宣告的路由必须在路由表中。
2:被宣告的路由必须和路由表中的前缀掩码⼀致。
⽆论本地路由表中的条⽬是通过何种⽅式获取的,均可宣告到BGP协议中。
BGP协议宣告时必须和本地路由表中的记录完全⼀致。
宣告:r1(config-router)#network 100.1.1.1 mask 255.255.255.255路由表:IBGP默认使⽤回环建邻,EBGP默认使⽤直连建邻。
r2(config)#router bgp 1r2(config-router)#bgp router-id 100.2.2.2r2(config-router)#neighbor 100.5.5.5 remote-as 2r2(config-router)#neighbor 100.5.5.5 ebgp-multihopEBGP⾮直连建邻修改跳数:EBGP建邻没有特殊情况⼀般使⽤直连建邻,如果使⽤⾮直连建邻需要修改跳数,默认情况下跳数为1(不修改跳数直接使⽤⾮直连建邻会失败)。
BGP的路由传递,传递的是BGP路由表中的路由信息。
BGP的路由表在收到路由以后需要检验该路由的下⼀跳是否可达,如果不可达该路由⼀定不优。
使⽤对等体组建邻BGP邻居:(可以减少建邻过程的重复操作步骤)r1(config)#router bgp 1r1(config-router)#bgp router-id 100.1.1.1r1(config-router)#neighbor a peer-groupr1(config-router)#neighbor a remote-as 1r1(config-router)#neighbor a update-source lo0r1(config-router)#neighbor 100.2.2.2 peer-group ar1(config-router)#neighbor 100.3.3.3 peer-group aBGP属性1:weightcisco私有属性,对于离开AS的路由在路由器选择哪⼀条最优,本台路由器产⽣的路由weight值为32768,学习到的路由的weight值为0,不能传递。
思科CCNP认证PBR策略路由与BGP协议详解

思科CCNP认证PBR策略路由与BGP协议详解本⽂讲述了思科CCNP认证PBR策略路由与BGP协议。
分享给⼤家供⼤家参考,具体如下:PBR——策略路由定义:通过流量策略来执⾏选路的⼀种转发⼿段。
控制层⾯——给路由的转发做指导数据层⾯——在路由表中找到路由的出接⼝或者下⼀跳传统的路由表转发只能通过数据的⽬标地址做策略。
策略路由可以根据源地址、⽬的地址、源端⼝、⽬的端⼝、协议、TOS等流量特征来做决策提供路由——灵活性⾼,但速度慢,需要⼀个⼀个抓,操作相对⿇烦。
路由表与策略路由的关系:策略路由是先于路由表执⾏的,策略路由没有捕获的流量依然会去执⾏路由表。
两种配置:1:接⼝下配置access-list 100 permit ip host 1.1.1.1 any //⽤ACL捕获流量route-map pbr permit 10 //定义route-mapnatch ip address 10 //调⽤被ACL捕获的流量set ip next-hop 10.1.1.1 //设置下⼀跳int f0/1ip policy route-map pbr //接⼝下调⽤只能捕获该接⼝的⼊接⼝流量做策略(不能处理本路由器产⽣的流量)。
2:全局配置access-list 100 permit ip host 1.1.1.1 any //⽤ACL捕获流量route-map pbr permit 10 //定义route-mapmatch ip address 10 //调⽤被ACL捕获的流量set ip next-hop 10.1.1.1 //设置下⼀跳ip local policy route-map pbr能够捕获所有接⼝⼊接⼝流量以及本路由器产⽣的流量(源地址是本路由器地址)3:策略路由的冗余设置route-map pbr permit 10match ip address 1ip next-hop verify-availability 10.1.24.2 1 track 1 //track 成功则本条⽣效,track失败则执⾏下⼀条set语句track ip next-hop 10.1.34.3track 1 ip sla 1 //定义⼀个track监控sla的探测结果ip sla 1 //定义⼀个slaip icmp-echo 10.1.12.1 source-ip 10.4.4.4 //设置其探针ip sla schedule 1 life forever start-time now //设置sla 1的执⾏时间4:default 语句在route-map的set ip default这个位置输⼊,定义被捕获的流量为先查路由表。
BGP路由协议配置
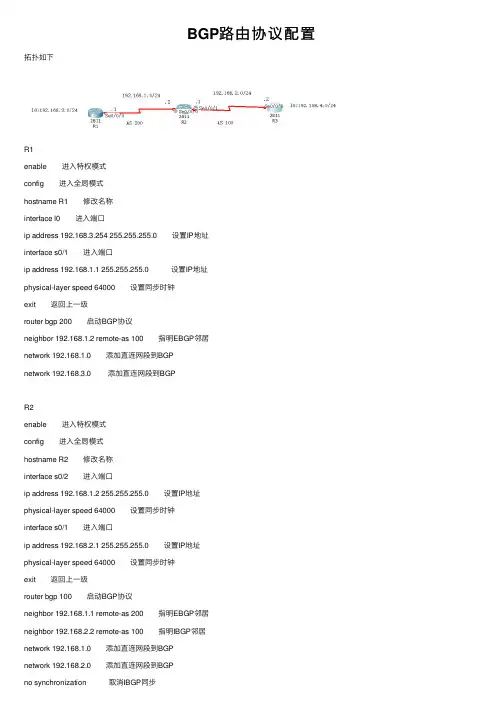
BGP路由协议配置拓扑如下R1enable 进⼊特权模式config 进⼊全局模式hostname R1 修改名称interface l0 进⼊端⼝ip address 192.168.3.254 255.255.255.0 设置IP地址interface s0/1 进⼊端⼝ip address 192.168.1.1 255.255.255.0 设置IP地址physical-layer speed 64000 设置同步时钟exit 返回上⼀级router bgp 200 启动BGP协议neighbor 192.168.1.2 remote-as 100 指明EBGP邻居network 192.168.1.0 添加直连⽹段到BGPnetwork 192.168.3.0 添加直连⽹段到BGPR2enable 进⼊特权模式config 进⼊全局模式hostname R2 修改名称interface s0/2 进⼊端⼝ip address 192.168.1.2 255.255.255.0 设置IP地址physical-layer speed 64000 设置同步时钟interface s0/1 进⼊端⼝ip address 192.168.2.1 255.255.255.0 设置IP地址physical-layer speed 64000 设置同步时钟exit 返回上⼀级router bgp 100 启动BGP协议neighbor 192.168.1.1 remote-as 200 指明EBGP邻居neighbor 192.168.2.2 remote-as 100 指明IBGP邻居network 192.168.1.0 添加直连⽹段到BGPnetwork 192.168.2.0 添加直连⽹段到BGPno synchronization 取消IBGP同步neighbor 192.168.2.2 next-hop-self 修改发送给IBGP邻居的路由条⽬,将下⼀跳改为⾃⼰R3enable 进⼊特权模式config 进⼊全局模式hostname R3 修改名称interface s0/2 进⼊端⼝ip address 192.168.2.2 255.255.255.0 设置IP地址physical-layer speed 64000 设置同步时钟interface l0 进⼊端⼝ip address 192.168.4.254 255.255.255.0 设置IP地址exit 返回上⼀级router bgp 100 启动BGP协议neighbor 192.168.2.1 remote-as 100 指明IBGP邻居network 192.168.2.0 添加直连⽹段到BGPnetwork 192.168.4.0 添加直连⽹段到BGPno synchronization 取消IBGP同步注意事项:当ABR收到EBGP邻居发来的条⽬时,不会修改其条⽬的下⼀跳,会直接发送给IBGP邻居,所以需要⼿动修改下⼀跳地址相关命令router bgp [⾃治系统ID] 启动bgp协议neighbor [IP地址] remote-as [⾃治系统ID] 指明邻居和其所在⾃治系统no synchronization 关闭同步。
BGP协议原理及配置中文详解
BGP协议原理及配置中文详解BGP(Border Gateway Protocol)是一种用于在互联网中进行路由选择的协议。
它通过交换路由信息,使得不同的自治系统(AS)能够相互通信和寻找最优的路由。
本文将详细介绍BGP协议的原理,以及如何进行BGP的配置。
一、BGP协议原理1. BGP的基本概念BGP是一种路径矢量协议,使用AS路径作为路由选择的依据。
它与内部网关协议(IGP)如OSPF和EIGRP相比,具有更强大和灵活的路由选择功能。
2. BGP的路由选择原则BGP通过评估路径的属性来选择最佳的路径,其路由选择的原则包括:- AS路径长度:短的AS路径被认为是更优的路径。
- 接入点:具有多个接入点的AS被认为具有更好的可达性。
- 路径属性:权重、本地优先级、本地地址优先和原点等属性。
3. BGP的路由传播过程BGP路由传播过程包括以下步骤:- 邻居建立:通过建立BGP邻居关系,交换自己的路由信息。
- 路由更新:将本地的路由信息发送给邻居,并接收邻居的路由信息。
- 路由策略:基于策略进行路由选择和过滤,决定最佳路径。
- 路由保存:将最佳的路由信息保存在BGP路由表中,用于转发数据包。
4. BGP的自治系统边界路由器(ASBR)自治系统边界路由器是连接不同自治系统的路由器,其核心任务是将本地自治系统的路由信息传递给其他自治系统,并将其他自治系统的路由信息传递到本地自治系统。
ASBR是BGP协议的核心设备。
二、BGP的配置流程BGP的配置涉及到几个重要的步骤,包括配置BGP邻居关系、配置路由策略、配置BGP属性等。
1. 配置BGP邻居关系首先需要配置BGP路由器之间的邻居关系,包括远程路由器的IP 地址、AS号码等相关信息。
举例来说,假设我们要配置与邻居路由器A建立BGP邻居关系,需要在本地路由器上执行如下命令:```router bgp <本地AS号>neighbor <邻居路由器A的IP地址> remote-as <邻居路由器A的AS 号>```2. 配置路由策略在BGP配置过程中,我们可以根据需要配置策略,来控制路由的选择和传播。
思科交换机路由器常规配置命令

Neighbor 相邻网络号 remote-as 自治域号 /* 自治域间的网络 */
四、流量控制
1)被动端口
passive interface 端口号
2)缺省路由
ip default 网络号/端口网络
3)静态路由
ip route 目标网络号 掩码 端口号
rl(config)# enable password cisco 配置进入enable模式的密码, 区分大小写
rl(config)# enable secret ciscocisco 配置进入enable模式的密码,是加密的密码,show run是看不见的
rl(config)# line console 0
rl# show cdp neighbors 查看CDP邻居信息
rl(config-if)# ip add 10.0.0.1 255.0.0.0 进入相应的接口,配置相应的IP地址
rl# ping 10.0.0.2 使用ping命令查看邻居的连通性
Ppp chap password
2)X.25
encapsulation x25 [dce]
x25 address
x25 map 协议地址 /*SVC */
x25 pvc pvc号 ip地址 x25地址 /*PVC */
BGP配置实验案例
BGP配置实验案例BGP(边界网关协议)是一个用于在互联网中交换路由信息的协议。
在本篇文章中,我们将探讨一个BGP配置实验案例,其中包括两个自治系统(AS)之间的BGP邻居关系的建立和路由的传递。
这个实验案例可以帮助读者更好地理解BGP协议的工作原理和配置步骤。
在这个实验案例中,我们有两个自治系统:AS1和AS2、AS1拥有IP 地址段192.168.0.0/24,AS2拥有IP地址段10.0.0.0/24、我们的目标是在两个自治系统之间建立BGP邻居关系,并实现路由的传递。
首先,我们需要在两个自治系统中配置BGP路由器。
在AS1中,我们选择一个路由器作为BGP路由器,并配置其Loopback接口的IP地址为192.168.0.1、在AS2中,选择另一个路由器作为BGP路由器,并配置其Loopback接口的IP地址为10.0.0.1、这些Loopback接口的IP地址将用作BGP邻居之间的通信地址。
接下来,我们开始配置BGP邻居关系。
在AS1中,我们需要告诉BGP 路由器与AS2的BGP路由器建立邻居关系。
假设AS2的BGP路由器的IP 地址为10.0.0.2,我们将在AS1的BGP路由器上执行以下命令:``````同样地,在AS2的BGP路由器上,我们需要告诉其与AS1的BGP路由器建立邻居关系。
假设AS1的BGP路由器的IP地址为192.168.0.1,我们将在AS2的BGP路由器上执行以下命令:``````配置完BGP邻居关系后,我们可以开始传递路由信息。
在AS1中,我们希望将本地的IP地址段192.168.0.0/24传输给AS2、我们需要在AS1的BGP路由器上执行以下命令:```network 192.168.0.0 mask 255.255.255.0```这些命令告诉AS1的BGP路由器将地址段192.168.0.0/24传输给BGP邻居。
同样地,在AS2中,我们希望将本地的IP地址段10.0.0.0/24传输给AS1、我们需要在AS2的BGP路由器上执行以下命令:```network 10.0.0.0 mask 255.255.255.0```这些命令告诉AS2的BGP路由器将地址段10.0.0.0/24传输给BGP邻居。
BGP协议原理及配置中文
BGP协议原理及配置中文BGP(边界网关协议)是一种运行在TCP/IP协议栈中的路由协议,广泛应用于互联网中。
本文将介绍BGP协议的原理及配置方法。
一、BGP协议原理BGP协议是一种路径向量协议,它用于在不同的自治系统(AS)之间交换路由信息。
BGP协议具有以下几个重要的原理:1. 路径向量:BGP协议不仅传递路由信息,还包含了路径信息。
每一条BGP路由都会记录自己所经过的自治系统的编号,这样可以避免出现环路,确保数据的正确传输。
2. 可靠性:BGP协议具有高度的可靠性。
它使用TCP作为传输层协议,保证了路由信息的可靠传输,同时还支持路径探测和自动重启等机制,提高了网络的可用性。
3. 灵活性:BGP协议支持多种策略来选择最佳的路由。
管理员可以根据实际需求设置各种策略,如设置权重、AS路径长度、自治系统的关系等,以改变路由的选择。
二、BGP协议的配置BGP协议的配置包括基本配置和属性配置两个部分。
1. 基本配置BGP协议的基本配置主要包括以下几个方面:(1)自治系统号(ASN)的指定:每个运行BGP协议的设备都需要指定一个唯一的ASN。
可以通过AS号分配机构申请获得。
(2)与邻居的建立:BGP协议需要通过与邻居设备的建立来交换路由信息。
可以通过配置对端的IP地址来建立邻居关系。
(3)网络的告知:通过配置网络段的信息,让BGP协议知道自己负责的网络范围,并将该信息告知给邻居设备。
2. 属性配置BGP协议的属性配置用于调整路由的选择和传播策略。
常见的属性配置包括以下几个方面:(1)权重:权重是用来选择最佳路径的属性之一。
可以通过设置权重来改变路由的优先级,数字越大,优先级越高。
(2)本地偏好:本地偏好是在本地设备上设置的,用于指定BGP协议的路由选择优先级。
可以根据具体需求设置最高偏好路由。
(3)AS路径长度:AS路径长度表示数据包经过的自治系统数量。
可以通过设置AS路径的长度来控制路由路径的选择。
三、BGP协议的优化与安全为了使BGP协议在网络中更好地运行,还需要进行优化和安全的配置。
bgp知识点总结
bgp知识点总结BGP(Border Gateway Protocol,边界网关协议)知识点总结。
一、BGP概述。
1. 定义与作用。
- BGP是一种用于在不同自治系统(AS)之间交换路由信息的外部网关协议(EGP)。
自治系统是由一个或多个网络组成的,在一个管理机构下运行并使用统一的内部路由策略。
- 其主要作用是实现不同自治系统之间的可达性,通过传递路由信息,使得不同AS中的网络能够相互通信。
2. BGP的特点。
- 路径矢量协议:BGP不像内部网关协议(如OSPF、RIP)那样基于链路状态或距离矢量,而是基于路径矢量。
它通告的是到达目的网络的完整路径(包括经过的自治系统序列)。
- 可靠性高:使用TCP作为传输协议(端口号179),这保证了BGP消息的可靠传输。
因为TCP具有确认、重传等机制,可以确保BGP对等体之间的消息准确无误地传递。
- 策略丰富:BGP允许网络管理员根据多种策略来控制路由的传播和选择。
例如,可以基于AS路径长度、路由的本地优先级等因素来决定选择哪条路由进入自己的路由表。
二、BGP的消息类型。
1. Open消息。
- 用于建立BGP对等体关系。
在Open消息中包含了BGP版本号、本地AS号、保持时间(Hold Time)、BGP标识符(通常是路由器的某个接口的IP地址)等信息。
- 当两个BGP路由器之间交换Open消息并且参数协商成功后,它们之间就建立了BGP对等体关系。
2. Update消息。
- 用于通告可达路由信息和撤销不可达路由信息。
Update消息包含网络层可达性信息(NLRI),即目的网络的前缀和掩码,以及到达这些目的网络的路径属性(如AS 路径、下一跳等)。
- 如果某个路由不再可达,BGP也会通过Update消息来撤销该路由的通告。
3. Notification消息。
- 用于报告错误信息。
当BGP对等体检测到错误时,会发送Notification消息给对等体,然后关闭BGP连接。
BGP实验(cisco)
BGP实验(cisco)BGP 联邦○BGP 团体属性○BGP 团体cost (选路原则第0.5和第8.5条)○BGP 负载均衡(等价、非等价)○目录:AS200运行OSPF 保证全网可达,AS200中子AS 为65000、65001。
正常配置BGP :router bgp 100network 11.1.1.1 mask 255.255.255.255neighbor 12.1.1.2 remote-as 200R1:○使用子AS 号起进程:router bgp 65000配置子AS 属于那个大AS :bgp confederation identifier 200network 22.1.1.1 mask 255.255.255.255 neighbor 12.1.1.1 remote-as 100 neighbor 33.1.1.1 remote-as 65000 neighbor 33.1.1.1 update-source Loopback0 neighbor 33.1.1.1 next-hop-selfR2:○使用子AS 号起进程:router bgp 65000配置子AS 属于那个大AS :bgp confederation identifier 200配置联盟中相连AS 的AS 号:bgp confederation peers 65001network 33.1.1.1 mask 255.255.255.255 neighbor 22.1.1.1 remote-as 65000 neighbor 22.1.1.1 update-source Loopback0 neighbor 44.1.1.1 remote-as 65001使用环回口建立EBGP ,配置EBGP 多跳:neighbor 44.1.1.1 ebgp-multihop 255R3:○BGP联邦:BGP 实验(Cisco )2015年8月14日17:01neighbor 44.1.1.1 update-source Loopback0 使用子AS 号起进程:router bgp 65001配置子AS 属于那个大AS :bgp confederation identifier 200配置联盟中相连AS 的AS 号:bgp confederation peers 65000network 44.1.1.1 mask 255.255.255.255neighbor 33.1.1.1 remote-as 65000使用环回口建立EBGP ,配置EBGP 多跳:neighbor 33.1.1.1 ebgp-multihop 255neighbor 33.1.1.1 update-source Loopback0neighbor 33.1.1.1 next-hop-selfneighbor 45.1.1.5 remote-as 300R4:○正常配置BGP :router bgp 300network 55.1.1.1 mask 255.255.255.255neighbor 45.1.1.4 remote-as 200R5:○需求:R1将11.1.1.1打上100:1,R2将带100:1属性的路由增加200:2,R4将44.1.1.1打上200:2,R3将仅带有200:2属性的路由在传给R5时过滤掉。