
域控详解
常用AD管理组件和工具
活动目录的管理插件: Active Directory Users and Computers Active Directory Domains and Trusts Active Directory Sites and Services Active Directory Schema Active Directory Service Interfaces (ADSI)
使用组的建议: 分配权限时,尽量使用组,在组中分配权限,不是利用用户直接分配权限。
一个组中的用户不要超过5000个, 组和组的嵌套不要超过70次 UG的问题: UG是放在GC上维护。 当用户联系不到GC时,有可能会导致用户登录失败。 不存在多个域的情况下,尽量不要使用UG。 用户登录时如果是UG的,会通过GC获取UG的SID号,如果连接有问题,或者GC宕机,则登录失败。
活动目录是存储一个任 何你感兴趣的信息源。
活动目录中存贮:对象 (objects),属性 (attributes),类(class), 一个类是一张表,属性 就是表里的字段,对象 就是添加的记录。例如: 有用户和计算这个类, 当一个计算机对象或者 用户对象,要加入这个 类时,就需要对其定义 类中的属性。
活动目录的资源管理
用户账户的管理 ➢ 基本管理任务: 添加组、重设密码、禁用账户 等 ➢ Display name:活动目录中
标识名 ➢ User principal name:UPN
名采用+@登录,可以在任 意域登录。 ➢ sam account name:实际登 录的用户名
GROUP的使用
组的类型和组的作用范围 2个类别:
活动目录逻辑结构
森林(forest) ➢ 一个域或多个域集合,相同schema架构,相同配置分区信息。
树(tree) ➢ 一个域或多个域集合,相同SCHEMA,相同配置分区信息和GC,连续的名字空间。 ➢ FOREST的出现是为了满足公司的兼并和出售的商业需求而出现的。
域(domain) ➢ 一个逻辑分区 ➢ 集中管理用户,计算机,组等信息 ➢ 一个域内只需一个身份证明,管理的边界,安全的边界,复制的边界
域 域控制器 活动目录
用来描述一种系统架构,跟“工作组”相对应,由工作组升级而 来的高级架构,在域架构中可以实现统一化管理
是微软所提供的目录服务(查询,身份验证),活动目录的核 心包含活动目录数据库,在数据库中包含了域中的所有对象
(用户,计算机,组。。。)
域架构中用来管理所以客户端的服务器,是域架构的核心,每 个域控制器都包含了活动目录数据库
3. DC ➢站点和IP子网帮助客户找到DC。
LDAP
对每个对象定义一个单一的名字,来访问目录 例如:cn=suzan fine,ou=sales,dc=contoso,dc=msft 这个命名规则叫:distinguished names 即DN CN:common name OU:organization unit DC:domain component 特点:完整路径,一个森林中唯一。 写DN时,如果对象不属于OU也不是域,那就是CN 例如:cn=administrator , cn= ghy, dc= cisco, dc=com RDN(relative dn):DN中间最左边的一部分 例如CN=administrator,规定同一容器中RDN唯一。 LDAP实际上就是存储这些DN,RDN名的一个数据库。
控制器上; ➢ 尽量不要把PDC Emulator、RID Master及Infrastructure Master放置在GC服务器上;
(一般我们都放在一起,但原则上分开比较好,原因:在单一DC的情况下,没有办 法只能放在一起;但是有多个DC的情况下,建议IM和GC分开。因为IM和GC的功能 类似,两者放在一起的时候,IM将失效,只有GC工作。)
1. 为什么需要活动目录的物理结构? ➢客户端需要找到离自己最近的可用资源 ➢优化复制
2. SITE&IPSUBNET ➢SITE是一组物理连接良好的集合(1、高速连接>10M ;2、可靠的; 3、费用低) ➢如何去判断一组计算机是否在某一个站点内呢? ➢这是就靠IP子网来划分,根据IP子网的地址来判断计算机属于哪个 站点。
FSMO的规划原则
➢ 占有Domain Naming Master角色的域控制器必须同时也是GC; ➢ 不能把Infrastructure Master和GC放在同一台DC上; ➢ 建议将Schema Master和Domain Naming Master放在森林根域的GC服务器上; ➢ 建议将Schema Master和Domain Naming Master放在同一台域控制器上; ➢ 建议将PDC Emulator、RID Master及Infrastructure Master放在同一台性能较好的域
基本概念
➢ 什么是活动目录 ➢ 活动目录的对象 ➢ 活动目录的架构(Schema) ➢ 活动目录与LDAP
什么是活动目录
Server1
? Printer1
Server2
用户 目目录录
服服务务器器
名名称称:S:Seervrveer1r1 OOSS:W:Wininddoowwss22000000 TTyyppee:F:FileileSSeervrveer r LLooccaatitoionn:1:1sst tFFlolooor r
组织单元(organization unit) ➢ 设定安全性 ➢ 绑定GPO ➢ 委派控制
全局目录(global catalog) ➢ 特殊的DC,还拥有整个AD里,所有对象的一部分属性。 ➢ 加速跨域的资源访问和活动目录访问 ➢ 默认情况下是第一台DC,也可以使其他DC成为GC。
活动目录的物理结构
可以打开MMC控制台, 添加SCHEMA架构查看 表,前提是安装 adminpak(I386目录下) 或注册SCHEMA.DLL文 件(regsvr32 schmmgmt.dll)
活动目录的对象
对象 打印机
属性
打印机名称 打印机位置
用户
属性
姓 名 登录名
活动目录的对象代表网络资源 属性存储描述对象的信息
transfer 传递
➢ 当源服务器和目标服务器都在线,迁移角色。 ➢ 抢夺 ➢ 当源服务器宕机,把角色抢夺。 ➢ 目录恢复模式ntdsutil
NTDSUTIL--roles---connections---connect to server—q—transfer RID master --SEIZer1 Printer2 Printer3 用户 Don Hall Suzan Fine
属性值
活动目录架构
对象类 实例
计算机
用户
打印机
用户属性可能包含:
accountExpires department distinguishedName middleName
活动目录 Schema : 随时可用的 可动态更新的 被 DACLs 保护
属性 实例
属性列表
accountExpires department distinguishedName directReports dNSHostName operatingSystem repsFrom repsTo middleName …
活动目录的数据库分区
➢schema分区(包含class和attributes)类和属性 ➢configuration配置分区(域和域之间有什么关系等) ➢domain域分区(域内部维护的信息) ➢application应用程序分区(优化AD的复制)
活动目录修改及查询命令: dsadd命令(创建活动目录对象) dsmod命令(修改活动目录对象) dsmod命令(修改活动目录对象) 其他命令(dsquery、dsmove、dsrm) 活动目录维护工具(ntdsutil)
共享权限
操作主机(FSMO)
林范围内的操作主机角色 ➢ 架构主机: ✓ 控制所有的Schema更新 ✓ 复制Schema更新到森林中所有的域控制器 ✓ 只有在 Schema Admin 组中的成员 才能更该Schema ➢ 域命名主机 ✓ 控制在森林中添加和删除域
域范围内的操作主机角色 ➢ PDC主机 ✓ 处理密码验证要求 ✓ 统一域内的时间; ✓ 向域内的NT4 BDC提供复制数据源 ✓ 统一修改组策略的模板 ✓ 对Winodws 2000以前的操作系统,如WIN98之类的计算机提供支持; ➢ RID仿真主机 ✓ 分配可用RID池给域内的DC和防止安全主体的SID重复。 ✓ 域内的用户安全SID=Domain SID+RID ➢ 结构主机 ✓ 更新组的成员列表 ※ 其实在活动目录森林里仅仅只有一个域或者森林里所有的域控制器都是GC(全局编录)的情况下,结 构主机根本不起作用,所以一般情况下对于占有结构主机的域控制器往忽略性能和可能性。
➢ security group(安全组):分配权限;创建EMAIL的分发列表 ➢ Distribution group(分发组):不能够分配权限;指能创建EMAIL分发列表
组的作用域: 1、全局组(global group):组织用户去访问相似的网络资源 2、域本地组(domain local group):分配权限 3、通用组(universal group):分配权限针对多域的管理。存贮在GC上 区别:全局组成员只能来自本地,可以访问信任域的资源 域本地组成员可以来自信任的域,只能访问本域的资源 通用组成员可以来自信任的域,可以访问信任域的资源。 多域情况下这样使用:A域中用户建立一个全局组,在B域上建立域本地组,再把A域全局组嵌套在B域本地组中。
名名称称:S:Seervrveer2r2 OOSS:N:NoovveellllNNeetwtwaarere44.0.0 TTyyppee:F:FileileSSeervrveer r LLooccaatitoionn:2:2nnddFFlolooor r
域控 组策略-详细解释说明

域控组策略-概述说明以及解释1.引言1.1 概述概述部分的内容可以介绍域控和组策略的基本概念,以及它们在网络管理中的重要性。
概述部分的内容参考如下:概述在网络管理和组织架构中,域控和组策略是两个非常关键的概念。
域控(Domain Controller)是一种服务器,它在Windows域中负责认证用户身份、授权访问和分发安全策略等功能。
而组策略(Group Policy)则是一种集中管理和配置网络中计算机和用户设置的技术。
域控作为网络中的核心设备,建立了一个集中化的用户认证和权限控制的环境。
它可以集中管理用户账号、用户组、计算机对象等,并提供了统一的访问管理、资源分配和权限控制等功能。
通过域控,网络管理员可以更加方便地管理和维护整个网络系统,提高了网络的可管理性和安全性。
组策略则是建立在域控基础上的一种重要管理工具。
通过组策略,管理员可以向域中的计算机和用户应用一系列的设置和配置,如安全策略、账号策略、软件安装、桌面设置等。
组策略可以实现集中管理和自动化配置,大大减少了管理员的负担,提高了网络管理的效率和一致性。
域控和组策略之间存在着密切的关系。
域控提供了组策略的基础环境,并作为组策略的执行者和分发者。
通过域控,组策略可以被应用到特定的用户或计算机上,并实施相关的配置和规则。
域控和组策略的结合,使得网络管理更加便捷和高效。
在现代网络管理中,域控和组策略越发显得重要。
随着网络规模的不断扩大和复杂化,有效的网络管理变得尤为关键。
域控和组策略的实施能够极大地提升网络的安全性、可管理性和灵活性,减少因人为操作而导致的错误和安全风险。
同时,随着技术的不断发展,域控和组策略也在不断创新和进化,以适应新的网络环境和需求。
总之,域控和组策略是网络管理中的重要概念。
它们的结合和有效应用,将为网络管理员提供强大的管理工具,保障网络的正常运行和安全性。
文章结构部分是介绍本篇长文的组织结构和内容安排。
通过明确文章的结构,读者可以更好地理解文章内容的组织和逻辑关系。
ad域控基础知识
AD域控基础知识1. 什么是AD域控?AD(Active Directory)域控制器是微软公司提供的一种用于管理和组织网络资源的服务。
它是基于目录服务技术的一种实现,用于存储和管理网络中的用户、计算机、组织单位等信息,并提供认证、授权和资源访问控制等功能。
2. AD域控的作用AD域控在企业网络中起到了至关重要的作用,它具有以下几个主要作用:用户认证和授权AD域控负责用户的身份认证和访问权限管理。
用户登录时,域控会验证其身份,并根据其所属组织单位、组等信息确定其拥有的权限。
资源管理和共享AD域控可以集中管理企业网络中的各种资源,如文件共享、打印机、数据库等。
通过域控,管理员可以方便地管理这些资源,并按照需要进行共享。
集中化账户管理通过AD域控,管理员可以集中管理企业网络中所有用户账户。
这样做可以提高管理效率,减少重复工作,并且可以统一设置密码策略和账户锁定策略,增强安全性。
组织结构管理AD域控支持组织单位的创建和管理,可以根据企业的组织结构进行灵活的组织管理。
管理员可以创建不同的组织单位,并按照需要进行权限划分和资源分配。
3. AD域控的基本概念域(Domain)域是AD中最基本的逻辑单元,它是一组网络对象(如用户、计算机、组等)的集合。
域有一个唯一的名称,用来标识该域在整个AD架构中的位置。
域控制器(Domain Controller)域控制器是运行AD服务并存储AD数据库的服务器。
一个域可以有多个域控制器,它们之间通过复制来保持数据一致性。
林(Forest)林是一个或多个相互信任关系建立起来的域集合。
一个林中可以包含一个或多个域,这些域共享相同的安全策略和目录架构。
目录服务(Directory Service)目录服务是一种用于存储和管理网络对象信息的服务。
在AD中,目录服务采用了LDAP(Lightweight Directory Access Protocol)协议,并使用X.500目录结构作为其数据模型。
域控文件服务器搭建与使用详解
域控文件服务器搭建与使用详解
分类:活动目录
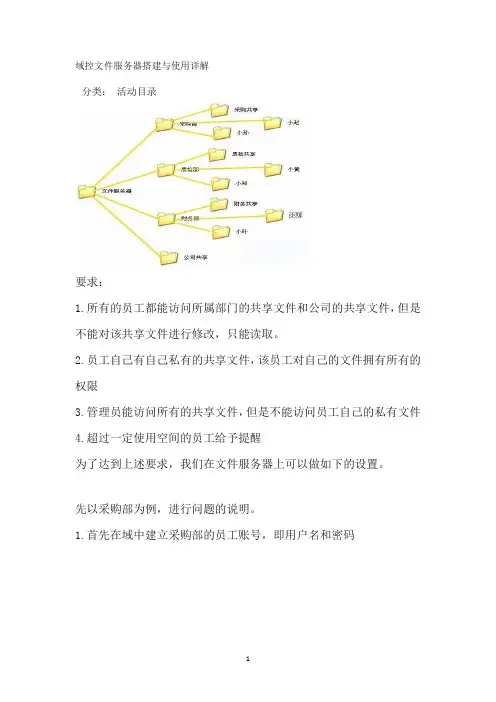
要求:
1.所有的员工都能访问所属部门的共享文件和公司的共享文件,但是不能对该共享文件进行修改,只能读取。
2.员工自己有自己私有的共享文件,该员工对自己的文件拥有所有的权限
3.管理员能访问所有的共享文件,但是不能访问员工自己的私有文件
4.超过一定使用空间的员工给予提醒
为了达到上述要求,我们在文件服务器上可以做如下的设置。
先以采购部为例,进行问题的说明。
1.首先在域中建立采购部的员工账号,即用户名和密码
2.新建“”文件服务器“”根目录调整权限如下图
3.二级目录“采购部”权限调整
4.“三级目录”采购共享”调整
5.个人文件夹的添加
欢迎您的下载,
资料仅供参考!
致力为企业和个人提供合同协议,策划案计划书,学习资料等等
打造全网一站式需求。
域控制知识点
域控制知识点一、什么是域控制?域控制(Domain Controller)是指在Windows操作系统中,用于管理和控制网络上所有计算机和用户访问权限的服务器。
它是构建在Windows Server操作系统之上的一种服务,可以实现集中管理和控制网络上所有的用户账户、计算机账户、组策略以及其他网络资源。
域控制通过域的概念来组织和管理网络资源,将网络中的计算机和用户组织成为一个逻辑上的集合,便于统一管理和控制。
二、域控制的重要性域控制在企业网络中扮演着重要的角色,它具有以下几个方面的重要性:1. 集中管理和控制域控制允许管理员集中管理和控制整个企业网络中的用户账户、计算机账户、组策略等资源。
管理员可以通过域控制器对用户和计算机进行统一的身份验证和访问控制,以确保网络安全和合规性。
2. 协同工作和资源共享域控制器可以提供共享资源的管理和访问控制,使得企业内部的用户可以方便地共享文件、打印机等资源,方便协同工作和提高工作效率。
3. 用户身份验证和访问控制域控制器可以实现对用户身份的统一认证和访问控制。
用户只需要在域中的一台计算机上登录,就可以访问整个域中授权的资源,避免了在每台计算机上都要单独登录的麻烦。
4. 组织和架构管理通过域控制,网络管理员可以按照企业的组织结构或者其他需求进行资源的组织和架构管理。
可以将用户和计算机组织成为不同的OU(组织单位),并对每个OU应用不同的策略和权限。
三、域控制的核心概念1. 域(Domain)域是指在Windows操作系统中,由一组计算机和用户组成的逻辑组合。
域的概念将网络中的计算机和用户组织起来,并定义了它们之间的关系和隶属关系。
2. 域控制器(Domain Controller)域控制器是域中的一台服务器,负责管理和控制整个域中的用户、计算机和其他资源。
域控制器通过域数据库来存储和管理域中的各种信息。
3. 用户账户(User Account)用户账户用于标识域中的用户,并保存用户的身份信息和访问权限。
域控制器名词解释

域控制器名词解释
域控制器是Windows Server操作系统中的一种角色,用于管理和控制网络中的域。
它是域的核心组件,负责验证用户身份、授权访问权限、维护安全策略、管理域对象等任务。
域控制器存储和管理域中的用户账户、计算机账户、组和其他网络资源。
它使用Active Directory服务来存储这些信息,并提供统一的身份验证和访问控制机制。
域控制器还负责处理用户登录请求、密码更改、组策略应用、域内的复制和同步等任务。
它可以与其他域控制器进行数据同步,以确保域中的所有控制器都具有相同的信息和状态。
通过使用域控制器,网络管理员可以集中管理和控制整个域中的资源和用户访问权限,提高网络管理的效率和安全性。
域控搭建方案
域控搭建方案一、概述在现代企业中,域控(Domain Controller)是一种对网络上的计算机和用户进行集中管理的解决方案。
通过搭建域控,企业可以实现用户账户、权限管理、安全策略等的集中控制,提高网络管理效率,并增强整体网络的安全性。
本文将详细介绍域控搭建方案。
二、准备工作2.1 硬件准备搭建域控需要一台或多台适用的服务器或计算机,确保具备足够的性能和存储空间。
服务器建议使用性能较好的硬件,例如至少4核CPU、8GB内存和500GB硬盘空间。
2.2 软件准备•Windows Server操作系统:选择适合企业规模和需求的Windows Server版本,如Windows Server 2019。
•Windows Server ISO镜像:下载合适的Windows Server ISO镜像文件进行安装。
2.3 网络准备•IP地址规划:根据实际网络环境,规划IP地址分配方案。
建议使用专用IP 地址段,如192.168.0.0/24。
•域名系统(DNS)配置:设置合适的DNS服务器地址,确保域控可以解析外部域名和本地域名。
三、安装和配置域控3.1 安装操作系统按照安装向导,使用准备好的Windows Server ISO镜像文件,进行操作系统的安装。
在安装过程中,根据实际需求进行分区和设置管理员密码。
3.2 添加域控角色在安装完成后,打开Server Manager管理工具,选择“添加角色和功能”,进入角色和功能安装向导。
选择“Active Directory域服务”角色,并安装相关功能。
3.3 创建新域在角色安装完成后,打开Server Manager或直接在欢迎界面上点击“配置Active Directory域服务”按钮,进入配置向导。
选择“创建新的域”,并按照向导提示完成域的创建。
3.4 配置DNS服务器在域控创建完成后,进入Server Manager的“工具”菜单,选择“DNS”管理工具。
域控文件服务器搭建与使用详解
域控文件服务器搭建与使用详解分类:活动目录要求:1.所有的员工都能访问所属部门的共享文件和公司的共享文件,但是不能对该共享文件进行修改,只能读取。
2.员工自己有自己私有的共享文件,该员工对自己的文件拥有所有的权限3.管理员能访问所有的共享文件,但是不能访问员工自己的私有文件4.超过一定使用空间的员工给予提醒为了达到上述要求,我们在文件服务器上可以做如下的设置。
先以采购部为例,进行问题的说明。
1.首先在域中建立采购部的员工账号,即用户名和密码2.新建“"文件服务器“”根目录调整权限如下图-Eg4.“三级目录”采购共享”调整.惊处: 琉s ■&布 组型触卢相 票承出血」宙午去・事后干., t 值小F 较匹m 中野用氧ii 书也定件照I 勺否iXSDXidd&ALilriA-v) 同gi .1q v^rt. Jnrajm**3 Fwrsil髀 I 蚁南的阪鼻I ■冠X 口 八兄广«F 十仔 3.二级目录“采购部”权限调整 率明目的就用I 商案忠泗团事卜 1联 沙城熊户名⑹」 逞壬叫邙「由附不典本j 妻囱生哪 ' 野 :主!iW 修改 母II 幅M 亍 身出京斗士中若 读取 恐蝴 卡 d 断触行 列此文件在内音 蝌 y 「誉A " 胪当轲wn 寻m 的淆半#高 高蜒州 丁能贡加⑶ 工年 不购乒母 状喜挈已其早 井享市百: VHJt iftatrAH 20Ltif"L 白 16 与2痛定 我消此0 |时就再射弧|=M,珥i串得需以工干毋!即啊市尸中;k*册;甘依此诉?击'F小掰・*册1硼自尊严呼ttJ.rr.A- +女方2I立*亍H把口也、子女与肥■"■T琳= "看出千啕冏蹒瞒" 3所弃交付・环空蜴曲mM.子女闹।5.个人文件夹的添加—仙 又It 嵬/蚱网g1通% 14 T 嵯项.陷备丽曲的喉i ! 。
❷ ,计算口• ■反的笈li ・支万张青学,转乖■ 不।著石耳工中率不日尤加[里•济秘iffl 田里方请社蟒I ,四■由“勒, 壮的 I 国银粕B 神伴1虫 口侑坪口『1 苣不工” ,1匕' 离能. "才tHW* - ft¥ - 3*51件内 屏*1 ■ F ■ M | StsflU 5IU* 忤 Lt U ■.III ^J 用队 lb 五忖H 」至鼻式・ 仃5 hff 的富电肾总。
域控解决方案
域控解决方案
《域控解决方案》
域控解决方案是指用于管理和控制网络中计算机、用户和资源的解决方案。
在大型企业网络中,通常会使用域控解决方案来统一管理和控制各个部门的计算机和用户,确保网络安全和高效运行。
在域控解决方案中,通常会使用Active Directory(AD)作为核心组件。
AD 是一种由微软开发的目录服务,用于存储网络中的各种对象,如计算机、用户、组等。
使用AD,管理员可以集中管理和控制网络中所有的对象,包括设置权限、分配资源、管理用户等。
另外,域控解决方案也包括了一系列的安全措施。
通过AD,管理员可以通过对用户进行身份验证,限制用户对特定资源的访问权限,保护网络中的机密信息。
此外,域控解决方案还可以通过对网络流量进行监控和防御,防止恶意攻击和未经授权的访问。
域控解决方案的部署通常需要专业的IT团队来进行规划和实施。
在部署过程中,需要考虑网络的拓扑结构、用户需求、安全策略等多个方面,以确保最终的解决方案能够满足企业的需求。
总的来说,域控解决方案是企业网络管理的重要组成部分,它可以帮助企业实现统一管理和控制,提高网络安全性和效率。
通过合理的规划和部署,域控解决方案能够为企业带来更加稳定和安全的网络环境。
域控制器功能级别详解
一.前述从win NT到win2000、win2003、win2008都提供提供活动目录功能,然而不同操作系统运行的域都提供不同功能的服务,在域内由不同类型的操作系统组合而成的域,支持不同的功能、服务,这就称之为域的功能级别。
同理在林中也存在林的功能这个概念在Windwos2003的Active Directory中提供了比Windows2000 Active Directory更高的功能级别,称为windows2003临时模式和windows2003模式。
只有把所有的与控制器升级到Windows2003模式,整个森林才能被提升到Windwos2003模式。
森林功能级别的提升需要手动完成。
二.域功能级别域功能激活只影响整个域和该域的功能。
Windows Server 20008功能级别支持五功能级别,一下分别介绍五功能级别及其功能级别所支持的域控制器1:Windows 2000 混合模式(默认)其网络配置使用Windows 2000和Windows NT 的任意组合系统。
Windows 2000 域控制器和Windows NT 4.0 备份域控制器可以在同一个域中无缝共存而不会出现任何问题。
当然Windwos 2003域控制器也支持此模式。
激活的功能包括本地与全局组并支持全局编录2:Windows 2000本机模式。
域中所有域控制器都可以运行Windows2000或Windwos2003.激活的功能包括组嵌套、通用组、Sidhistory、安全组与通讯组之间的转换、3:Windows Server 2003临时模式。
允许Windows 2003域控和Windows NT 4 域控制器的混合使用。
但不能与Windows2000域控制器混合使用。
显见支持的域控为Windows 2003和Windows NT4.此级别内没有域范围的激活功能。
该模式只在将NT4的域控升级到Windows2003域控时使用4:Windows Server 2003模式。
域控同步组织架构
域控同步组织架构一、域控制器域控制器是域环境中的核心组件,负责管理域中所有资源,包括用户账号、计算机、共享文件夹等。
域控制器运行Active Directory服务,用于存储和同步目录信息。
二、成员服务器成员服务器是域环境中的其他服务器,加入域后可以享用域提供的集中管理功能,如组策略等。
成员服务器可以运行各种服务,如文件服务器、数据库服务器等。
三、客户端计算机客户端计算机是指加入域的网络中的计算机,这些计算机可以通过域控制器实现集中管理,包括软件安装、安全策略的部署等。
四、组策略管理组策略是域环境中用于集中管理的一种技术,通过组策略可以配置计算机和用户的各种设置,如软件安装、桌面配置等。
五、组织单位结构组织单位是Active Directory中的一种组织结构,可以用来组织用户和计算机,以便于管理和查找。
六、用户和组账号管理用户和组账号是域环境中的基本元素,用于标识用户和组。
通过域控制器可以实现用户和组账号的集中管理,包括账号的创建、删除和属性设置等。
七、权限分配和身份验证在域环境中,权限和身份验证都是集中管理的。
通过域控制器可以设置各种权限,如文件访问权限、打印权限等。
同时,身份验证也是通过域控制器实现的,用户只需要在任意一台域成员计算机上输入一次用户名和密码,即可登录到域环境。
八、系统安全性和审计在域环境中,系统安全性是非常重要的。
通过域控制器可以设置各种安全策略,如密码策略、账户锁定策略等。
同时,域控制器还支持审计功能,可以对用户和计算机的操作进行记录和监控。
九、系统备份与恢复为了确保域环境的稳定性和数据的安全性,系统备份与恢复是非常必要的。
可以通过备份软件定期备份Active Directory数据库,并确保在需要时可以快速恢复系统。
十、故障转移和负载均衡。