
爱立信BRAS(SE800)网管中文操作手册
网管操作手册目录
1 网管介绍 (2)
2 网管客户端操作 (3)
2.1 安装并启动网管管理客户端 (3)
2.2 用网管客户端创建EMS (4)
2.3 创建Proxy Group (6)
2.4 添加node group (8)
2.5 启动EMS和node proxy: (9)
3 网管客户端操作 (9)
3.1 超级用户维护 (9)
3.1.1 添加节点 (11)
3.1.2 创建管理员 (12)
3.2 普通管理员维护 (14)
3.2.1 修改密码 (15)
4 附件一地市管理员帐号及初始化密码 (16)
1网管介绍
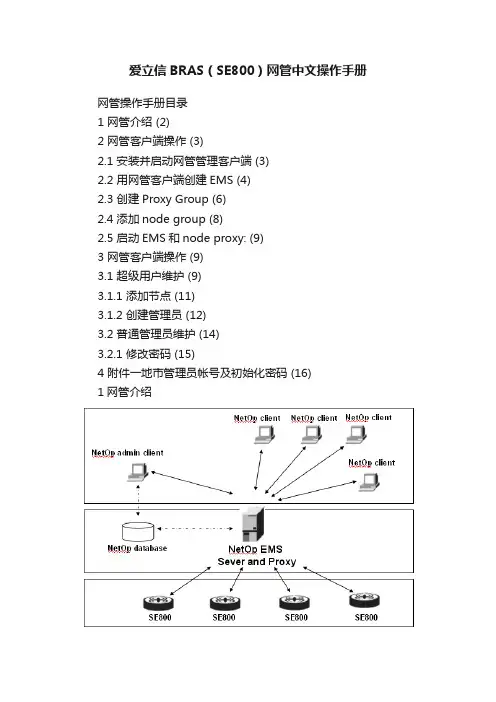
图1-1 网管设备管理结构图
目前安装的版本号:
SE800:Redback Networks SmartEdge OS Version SEOS-2.6.7.0-Release
NetOp EMS server : 4.3.4.1
NetOP proxy:2.6.5.1
网管安装配置参数:
EMS server 地址:125.40.255.126
Netop 数据库名称:ems:1521
EMS GROUP名称:HN-EMS-GROUP
EMS server名称:HN-EMS-SERVER 125.40.255.126:9607
网管功能描述:
NetOp EMS server and proxy 用来采集se800 设备的netop数据并存储在数据库中;
Administrator client用来初始化数据库,如创建ems server ,ems group ,domain和proxy以及node proxy;
Client端的超级用户:用来发现节点,创建并为地市管理员分配权限;
Client端的普通用户:用来查看授权节点的相关信息,对节点进行配置。
2网管客户端操作
2.1 安装并启动网管管理客户端
下载并安装NetOp Administrator Client 4.3.4.1.安装文件见附带光盘。
启动网管客户端,默认路径为:开始》程序》Redback Network》NetOp Administrator Client 4.3.4.1
图2-1-1启动网管客户端
. 配置管理客户端连接网管服务器数据库时需要的参数
图2-1-2 用管理客户端连接EMS服务器
EMS server 地址:125.40.255.126
Netop 数据库名称:ems:1521
EMS GROUP名称:HN-EMS-GROUP
配置如下:
图2-1-3管理客户端登录界面点击OK,便可连接到数据库.
2.2 用网管客户端创建EMS
选中EMS Group菜单点击Add EMS Group可以新建EMS Group.
图2-2-1创建EMS Group
创建完EMS GROUP后创建EMS server:
本次实施中的EMS server 参数为名称HN-EMS-SERVER,通讯字符中IP地址为:125.40.255.126(网管服务器地址),端口号9607.界面如下:
图2-2-2创建EMS Group
2.3 创建Proxy Group
选中菜单中的Proxy Groups点击Add Proxy Group弹出如下菜单,创建Proxy Groups 创建的条目为proxy group name :HN-PROXY-GROUP
EMS group name:HN-EMS-GROUP
图2-3-1 创建proxy group
然后选取中创建的HN-PROXY-GROUP选中Add Node Proxy创建node proxy
本次项目中创建的node proxy为:
node proxy name为HN-NODE-PROXY
community中的配置为125.40.255.126:9608
图2-3-2创建node proxy
2.4 添加node group
将某一地市的节点放在一个node group中,以便统一管理。
选中Node Groups点击Add Node Proxy,如下图:
图2-3-3创建node group
下一步,选中communication选项设置SE800设备的管理员及登录密码:
2.5 启动EMS和node proxy:
用用户netop登录网管服务器
启用EMS SERVER:
cd /opt/Redback/NetOpSrv/4.3.4.1
./NetOpSrv.sh netop redback 125.40.255.126:1521:ems start HN-EMS-SERVER
停用EMS SERVER:
cd /opt/Redback/NetOpSrv/4.3.4.1
./NetOpSrv.sh netop redback 125.40.255.126:1521:ems stop HN-EMS-SERVER
启用node proxy:
cd /opt/Redback/NetOpProxy/4.3.4.1_SER_2.6.5.1
./NetOpProxy.sh start HN-NODE-PROXY HN-EMS-GROUP 9608
停用node proxy:
cd /opt/Redback/NetOpProxy/4.3.4.1_SER_2.6.5.1
./NetOpProxy.sh stop HN-NODE-PROXY
3网管客户端操作
3.1 超级用户操作
超级用户与普通管理员不同,超级用户可以发现节点,并将节点放入适当的地市组(node group)中,创建管理员,并管理用户权限。
安装并启动客户端,客户端版本为4.3.4.1,安装完成后通过以下方式启动:
设置网管客户端连接参数
选中options,弹出如下对话框,在Host/IP中填入125.40.255.126,点击add,如下图所示
按提示重启客户端,出现对话框,按提示键入超级用户信息:
就会出现网管客户端画面,以下是画面结构介绍:
3.1.1添加节点
选取中Domains中的某个domain,点击Management View Panel Toolbar中的invertory
如下:
出现如下界面:
在IP Range 中键入想要发现节点的IP地址,在Search Type中选择SER,在Node Group 中选中设备要放入的组。
然后点击search开始设备发现。
在设备发现后选取active searches中的条目,点击view results,在search results中出现被发现设备的信息,选取相应的设备,选取设备对应的domain,然后点击add to inventory即可将设备放入适当的domain中。
3.1.2创建管理员
管理员的权限由profile来定义,首先为某一用户创建特定的security profile然后将该profile应用到管理.
定义profile:
选中Network,后点击锁图标即进行安全管理模式,如下:
点击添加图标:
填入profile的name,后选中access rights选项,点击Add,为profile定义特定的访问权限:
然后点击OK完成profile的定义。
添加user:
返回图3-1-1,选中user选项,点击
3.2 普通管理员操作
安装并启动客户端,客户端版本为4.3.4.1,安装完成后通过以下方式启动:
设置网管客户端
选中options,弹出如下对话框,在Host/IP中填入125.40.255.126,点击add,如下图所示
按提示重启客户端,出现对话框,按提示键入用户信息,即可进入客户端管理界面
3.2.1修改密码
选中Network,点击锁图标出现以下画面
双击password按对话框修改用户密码:
4附件一地市管理员帐号及初始化密码地市网管管理员帐号及初始密码如下,请各地管理员及时修改。
SE800基本命令

Context :虚拟路由器show port all 查看端口状态show port counters Slot/Port 查看端口流量show config port 3/1 查看端口配置show dot1q counter 3/1 vlan 999 查寻在3/1端口的vlan 999下每个pppoe session的流量show subscribers 查看在线用户show subscribers active username la8812580 查看某个用户的详细信息show pppoe all | in la8812580 查看用户的MAC地址,线路号等信息Show pppoe subscriber 3/1 查看3/1端口下的在线用户clear subscriber username la8812580 强制用户下线show ip pool 查看当前配置的地址池以及地址池使用情况show subscribers active | begin before 8 60.208.164.147 通过IP地址查看当前用户show subscribers active | include 3004 | count 查看某个VLAN下有多少用户show subscribers active | grep 1/2 | count 查看某一端口下有多少用户[local] (config-ctx)#ppp keepalive check-interval seconds 30 response-timeout 30 data-check 配置用户异常下线后多长时间能够上网pppoe 拨号vlan 的配置:[local]xch-qyl-se800(config)#port eth 6/1dot1q pvc 655 encapsulation pppoe 指定vlan 655 上传的包为封装pppoe 的包。
爱立信BRAS(SE800)网管中文操作手册
爱立信BRAS(SE800)网管中文操作手册网管操作手册目录1 网管介绍 (2)2 网管客户端操作 (3)2.1 安装并启动网管管理客户端 (3)2.2 用网管客户端创建EMS (4)2.3 创建Proxy Group (6)2.4 添加node group (8)2.5 启动EMS和node proxy: (9)3 网管客户端操作 (9)3.1 超级用户维护 (9)3.1.1 添加节点 (11)3.1.2 创建管理员 (12)3.2 普通管理员维护 (14)3.2.1 修改密码 (15)4 附件一地市管理员帐号及初始化密码 (16)1网管介绍图1-1 网管设备管理结构图目前安装的版本号:SE800:Redback Networks SmartEdge OS Version SEOS-2.6.7.0-ReleaseNetOp EMS server : 4.3.4.1NetOP proxy:2.6.5.1网管安装配置参数:EMS server 地址:125.40.255.126Netop 数据库名称:ems:1521EMS GROUP名称:HN-EMS-GROUPEMS server名称:HN-EMS-SERVER 125.40.255.126:9607网管功能描述:NetOp EMS server and proxy 用来采集se800 设备的netop数据并存储在数据库中;Administrator client用来初始化数据库,如创建ems server ,ems group ,domain和proxy以及node proxy;Client端的超级用户:用来发现节点,创建并为地市管理员分配权限;Client端的普通用户:用来查看授权节点的相关信息,对节点进行配置。
SE800中文配置

网通商务宽带用户综合管理系统配置规范力博通信二○○六年一月二十日目录1基础原理介绍 (4)1.1PPPOE原理介绍 (4)1.1.1PPPoE协议介绍 (4)1.1.2 工作流程 (4)1.2VLAN STACKING介绍 (6)1.2.1 VLAN STACKING 标准 (6)1.2.2 VLAN STACKING 技术实现原理 (6)1.2.3 VLAN STACKING 技术特点 (7)2组网方案 (8)2.1 组网方案 (8)2.1.1 方案一 (8)2.1.2 方案二 (9)3BRAS业务配置规范 (9)3.1设备基本配置 (9)3.2接口配置 (10)3.3多VR(context)业务配置 (11)3.4 RADIUS认证部分 (12)3.4.1 RADIUS协议介绍 (12)3.4.2 RADIUS报文结构 (13)3.4.3 工作流程 (14)3.4.4 SE800 RADIU认证配置 (14)3.5 L2TP配置 (16)3.5.1 静态L2TP配置 (16)3.5.2 动态L2TP配置 (18)3.6 MPLS/VPN配置范例 (19)3.6.1 PE路由器(SE800)配置 (20)3.7 PPPOE拨号配置 (21)3.8 专线用户配置 (22)3.9准专线用户配置 (23)3.10QOS带宽管理 (23)3.11反向路由检测 (24)3.12路由协议配置范例 (24)3.12.1 OSPF配置‘ (24)3.12.2 BGP配置 (25)4 VLAN STACKING模式配置规范 (26)4.1配置范例环境描述 (26)4.2SE800 vlan stacking配置 (27)4.3汇聚层交换机vlan stacking配置 (27)4.3.1 CISCO7609的VLAN STACKING配置范例 (28)4.3.2 CISCO6509VLAN STACKING配置范例 (29)4.3.3 华为8505VLAN STACKING配置范例 (29)4.4接入层设备VLAN STACKING配置规范 (30)4.4.1 cisco2950 VLAN STACKING配置模板 (30)4.4.2 华为交换机VLAN STACKING配置规范 (30)4.4.3 D-LINK交换机数据VLAN STACKING配置 (31)4.4.4 中兴交换机VLAN STACKING参考配置模板 (33)4.5交叉互连配置 (40)5 接入层认证方式并行模式配置规范(非STACKING VLAN模式) (42)5.1BAS(SE800)配置 (42)5.2汇聚层交换机CISCO 7609配置 (43)5.3接入层设备配置(非STACKING VLAN模式) (43)6 vlan与IP地址规划 (43)6.1用户开通原则 (43)6.2Vlan规划原则 (44)6.2.1 接入层设备vlan规划 (44)6.2.2 BRAS VLAN规划 (45)6.3 IP地址规划原则 (45)6.3.1 普通拨号用户IP地址规划 (46)6.3.2 专线用户IP地址规划 (47)6.3.3 设备管理IP地址规划 (47)6.3.4 BAS互联地址分配表 (49)1基础原理介绍1.1PPPOE原理介绍近年来,网络数据业务发展迅速,宽带用户呈爆炸式的增长,运营商在采用xDSL,LAN,HFC,无线等多种接入方式的同时,为了构建一个可运营、可管理、可盈利的宽带网络,十分关心如何有效地完成用户的管理,PPPoE就是随之出现的多种认证技术中的一种。
Redback Bras SE 800常用命令

Redback Bras SE 800常用命令一、查看用户和配置用户Show ip route summary all//查看各种历史最大值包括PPPOEShow ip pool//查看地址池使用情况show sub sum all//查看总的用户的数量,包括各个context的用户show sub//查看当前所在context的用户sh circuit counters sub//查看每个用户的流量sh circuit counters 13/1 vlan-id 500 live //查看13/1端口vlan 500中每个用户的流量show pppoe sub 2/4//查看2/4端口的用户(10K、SE800)sh pppoe sub 13/1 vlan-id 521 pppoe//查看port 13/1 的vlan-id 521用户sh pppoe up all | grep 521//查看vlan-id 521的用户sh pppoe up all | grep 521 | count //查看vlan-id 521的用户数量show config qos //显示 se 800的qos配置show config acl //显示 se 800的acl配置show access-group ip-filter admin in 查看ACL的应用show config port //显示 se 800的port下的配置show config context <name>//显示 se 800的context adsl的配置show administrators或show user//显示登录se 800的用户clear administrator bjgti@local ttyp0//清楚用户ttyp0的bjgti@local用户Show pro diashow bacshow sys stshow diag pod detail二、OSPF、BGP路由协议show ip route summ all//查看所有context的路由总体情况show ospf nei//查看ospf的neighborshow ospf route summ//查看ospf的路由简要情况show bgp nei summ//查看bgp的neighborshow bgp route ipv4 vpn summ //查看bgp协议交换的ipv4 vpn路由情况,一般用在mpls vpn(2547bis)中。
爱立信BRAS(SE800)培训实验操作

培训实验操作1系统查看show version 查看版本号show chassis 查看机箱show hard 查看硬件show system alarm all 查看是否有硬件报警2VR操作查看VRshow context进行VR模式context local添加删除VRcontext testno context test再创建VR test3管理接口操作管理接口是SE800上用专为管理设计的端口。
context localinterface mgmt 创建接口ip add 192.168.0.1/24 为接口指定IP地址port Ethernet 7/1bind interface mgmt local 对管理接口进行绑定4接口操作创建接口:context testinterface my-test-1ip add 192.168.10.1/24interface my-test-2ip add 192.168.20.1/24在连6509的接口上临时起两个PVC 333 和444并绑定port Ethernet 9/2enca dot1qdot1q pvc 333bind interface my-test-1 testdot1q pvc 444bind interface my-test-2 testshow ip int brie 查看当前VR接口IP配置情况show ip int bri all 查看所有VR接口IP配置情况show ip route 查看路由表show port 查看接口show dot1q pvc all 查看所有配置的PVC状态5配置主机名及时钟校验system hostname zhzh-bhl-se800时钟校验clock set 2006:01:19:05:12:23show clock 查看当前时间6创建管理员及用户!创建管理员administrator admin password adminprivilege start 10privilege max 15!创建用户subscriber name user-1password pass-1ip address pool7备份配置pwd 查看当前路径cd /flash 改变当前路径[local]zhzh-bhl-se800#cd /flashCurrent directory is now /flashdirDir 查看文件save conf /flash/conf2006-1-22 备份当前配置到SE800上delete /flash/conf2006-1-22 删除文件more /flash/conf2006-1-22 查看备份配置内容[local]zhzh-bhl-se800#save conf 保存文件到网络服务器上/md Save into the Micro DriveWORD source file in format [/dir/]filenameftp: File Transfer Protocolrcp: Remote Copy Protocolscp: Secured Copy Protocolsftp: Secured File Transfer Protocoltftp: Trivial File Transfer Protocol8启用和停止服务[local]zhzh-bhl-se800(config-ctx)#service ?ftp ftp servicercp rcp servicescp scp servicesftp sftp servicessh ssh servicetelnet telnet servicetftp tftp service启用telnet客户端:service telnet client关闭telnet客户端:no service telnet client9配置RADIUSRADIUS的配置:radius server 221.13.223.140 key henancnc oldportsradius attribute nas-ip-address interface loopbackaaa accounting subscriber radiusradius accounting server 221.13.223.140 key henancnc oldports !查看RADIUS服务器状态:[local]zhzh-bhl-se800(config-ctx)#show radius server Authentication Server======================================================================Address Port Key State State set time====================================================================== 221.13.223.140 1645 henancnc Alive Sat Dec 24 10:40:58 2005Algorithm: firstTimeout (in sec.): 10Max retry: 3Max outstanding: 256Server timeout (in sec.): 60Deadtime (in min.): 5Accounting Server======================================================================Address Port Key State State set time====================================================================== 221.13.223.140 1646 henancnc Alive Mon Dec 26 16:17:36 2005 Algorithm: firstTimeout (in sec.): 10Max retry: 3Max outstanding: 256Server timeout (in sec.): 60Deadtime (in min.): 510日志管理show log 查看日志clear log 清除log日志11提交和中止操作命令commit 让操作命令生效abort 放弃前一次操作生效后的所有操作12OSPF操作操作命令:context test!router ospf 1area 0.0.3.231interface my-test-1network-type point-to-pointcost 100interface my-test-2network-type point-to-pointcost 200redistribute connectedredistribute static!查看OSPF效果:context dialshow ospf nei 查看OSPF邻居show ospf interface 查看OSPF接口状态show ospf database 查看OSPF协议数据show ospf area 查看OSPF的区域13BGP操作Context test!router bgp 65130address-family ipv4 unicastredistribute connectedredistribute static!peer-group ha-test internalupdate-source dial-loopbacknext-hop-selfaddress-family ipv4 unicast!neighbor 61.168.255.250 internalpeer-group ha-testpassword password!neighbor 61.168.255.253 internalpeer-group ha-testpassword password!查看BGP配置:show bgp neishow bgp summary!14PPPOE拨号配置操作!interface dial-01 multibind 创建地址拨号用户网关接口和地址池 ip address 10.0.0.1/16ip pool 10.0.0.0/16!配置用户属性subscriber defaultip address pooldns primary 202.102.227.68!在全局模式下配置QOS策略!qos policy PPPOE-1M meteringrate 1000 burst 5000!qos policy PPPOE-2M meteringrate 2000 burst 10000qos policy PPPOE-4M meteringrate 4000 burst 20000qos policy PPPOE-10M meteringrate 10000 burst 50000!qos policy PPPOE-512K meteringrate 512 burst 2000!配置拨号的PVC:port ethernet 9/2no shutdownencapsulation dot1qdot1q pvc 999 encapsulation pppoebind authentication pap maximum 300!15VLAN STACKING配置终结内层vlan 13,外层vlan 800的配置如下:port ethernet 9/2description to-bhl6509-3/16no shutdownencapsulation dot1qdot1q pvc 444bind interface my-test-2 testdot1q pvc 800 encapsulation 1qtunneldot1q pvc 800:13 encapsulation pppoebind authentication pap maximum 5L2TP配置16动态L2TP配置!context l2tp 进入VR配置模式domain l2tp-test!radius server 221.13.223.140 key henancnc oldportsradius attribute BAS-ip-address interface dial-loopbackaaa authentication subscriber radiusaaa accounting subscriber radiusaaa authorization tunnel radius 设置通过radius来作L2TP授权radius accounting server 221.13.223.140 key henancnc oldports!subscriber defaultip address pooltunnel domain 指定用户通过domain来进行l2tp遂道请求!然后让RADIUS管理员添加L2TP用户即可实现。
SE800业务配置手册(1)

北京华软路迈信息科技有限责任公司 2008 年 12 月
SE800 业务配置手册
1 前言...........................................................................................................................................4
3.3.3
业务网关虚接口配置 ..................................................................................... 18
3.3.4
loopback 接口配置及命名规则 ...................................................................18
3.5.1
OSPF配置 ......................................................................................................... 21
3.5.2
BGP配置 ........................................................................................................... 22
第2页
SE800 业务配置手册
3.7.5
现网配置范例 ................................................................................................. 27
Ericsson SE800硬件维护及故障排查手册
Ericsson SE800硬件维护及故障排查手册目录一、设备构造 (2)1.1、机框 (2)1.1.1机框前视图 (2)1.1.2机框后视图 (3)1.2主控板卡 (3)1.3线路板卡 (6)二、硬件维护操作 (9)2.1硬件安装及拆除 (9)2.1.1板卡的安装 (9)2.1.2板卡的拆除 (9)2.1.3 GBIC/SFP模块的安装及拆除 (10)2.2更换主控板卡 (10)2.3更换线路板卡 (11)三、设备面板指示灯说明 (12)3.1机框前面板指示灯 (12)3.2主控板卡指示灯 (13)3.3线路板卡指示灯 (14)3.4端口指示灯 (15)四、常用指令汇总 (16)4.1硬件状态检查及维护 (16)4.2软件进程状态检查及维护 (23)4.3基本的故障信息收集指令 (23)一、设备构造1.1、机框Ericsson SE800采用14槽机框,从左到右依次编号为1-14,其中7、8槽只用作放置XCRP控制卡(Cross-Connect Route Processor Controller Card), 其余的插槽可任意放置GE, FE, ATM 等多种业务卡(traffic card),即(2+12)结构。
所有板卡垂直接插,采用“板卡+背板”结构,无前后卡之分。
两块主控板卡为冗余关系。
任一时刻都是一主一备。
没有严格的主备角色定义。
SE800采用两路供电。
电源适配,如变压,由每块板卡独立完成。
SE800采用从下至上的吹风系统,机框底部配有空气滤网。
1.1.1机框前视图槽位编号从左至右,顺序以1开始编号。
具体如下:1.1.2机框后视图机框后背面只提供电源接头:1.2主控板卡常用主控卡:XCRP3(正式产品号XCR3-SE8-L3)Linecard slots (6) Linecard slots (6)XCRP (2)XCRP4(正式产品号XCR4-SE8-L3-BASE)带外网管接口port 7/1(无论主用XCRP落在哪个槽位,都映射在7/1端口上)查看指令(show)中命名为“port 7/1”;配置指令中命名为“port Ethernet 7/1”CONSOLE /AUX 线端要求和相应电脑设置要求Console连接使用主控卡面板上的“Craft 2”接口(“Craft 1”接口是专用排障接口,只能由Ericsson/Redback的技术人员根据需要使用);“Craft 2”接口是DB9接口,其对应线序参照下表:【注意】设备端concole接口是母头,因此console线的两端接头是1公1母。
SE800日常维护命令及性能参数
SE800日常维护常用命令及性能参数1,日常维护检查模块上指示灯的含义Table 5-1 SmartEdge 800 Status LEDsLabel Activity Color DescriptionPWR A On Green The A-side –48 VDC power source is present.Off None The A-side –48 VDC power source is absent.PWR B On Green The B-side –48 VDC power source is present.Off None The B-side –48 VDC power source is absent.On Red A failure condition exists on the fan and alarm unit.1FANOff None All cards and the fan and alarm unit are functional.ACO1, 2 On Yellow An audible alarm condition exists but the audible alarm hasbeen silenced.Off None There is no audible alarm condition or the audible alarm has not been silenced.CRITICALOn Red One or more critical alarms exist on the chassis.Off None No critical alarm exists on the chassis.MAJOR On Red One or more major alarms exist on the chassis.Off None No major alarm exists on the chassis.MINOR On Yellow One or more minor alarms exist on the chassis.Off None No minor alarm exists on the chassis.1. Alarm cutoff (ACO) action can be initiated locally by the ACO button (located directly below the ACO LED), remotely through an external ACO contact closure, or through the NetOp™ Element Manager System (EMS) software.2. If more than one source initiates the ACO action, every source that initiated the action must clear the action before the ACO LED is unlit.2,常用维护命令为了系统的正常工作应定期检查系统状态,在修改系统配置后应及时备份。
SE-800说明书
输出与监视器您所使用的 SE-800 设定与应用场合,将决定以何种视讯与音讯装置连接至输出。
如需范例说明,请参阅第 16 页的〈范例应用〉。
虽然 SE-800 的所有输出且有极佳的质量,但请记住,若以递渐方式排列各种格式的视讯质量,则为:SDI (序列数位)、Y.U.V.(模拟色差)、DV 、Y/C (S 视讯)与复合。
音讯输出属于 Line 等级,适合用于连接如扩大器、VCR 或视讯投影机。
监控系统的重要性不需要我们多说。
如果有什么在讯号路径最后阶段(即主输出)听起来或看起来不对,而且如果您可以精确指出讯号路径的问题所在,就能轻易修正问题。
如果可以监控每一个输入频道的视讯与主输出,将使某些设定大幅受益。
由于前面板的头戴耳机控件目,高质量的头戴耳机让您不需复杂的中间步骤,即可以监听音讯,而且获得的效果比扩大器或喇叭更加精准。
建议您同时采用这两种监听方式,而且透过视讯监视器的喇叭的听取音效,也是很好的办法。
更不用说,如果要输出至录音座,则应该也可以轻松监听装置的输出。
SDI 讯号应用说明SDI 为视讯输入 / 输出之间的连接总线,用于连接特定计算机显示卡、监视器或数字视讯录音座。
GPI 触发装置GPI (遥控开关)触发装置是以 1/8 吋的迷你插头连接。
本装置可让您触动执行 SE-800储存在01-30组的记忆特效 ,例如产生转场与效果。
若需要 GPI 触发装置功能的信息,请参阅第 34 页的〈使用转场〉,与第 44 页的〈使用效果〉。
SDI 监视器SDI 效果产生器SDI输出SDI重迭SDI输入现场表演应用:俱乐部的 VJ/说明会/表演活动…..图标上的文字:这个图示表示俱乐部 VJ 现场活动架设一种方式,也可调整适用于任何表演活动,例如演讲 / 说明会、混合媒体表演,甚至是现场音乐录像带制作。
此处将假设有多个音讯与视讯输入、观众观赏屏幕以及混音同步录制。
如图标连接录像机、输入及监视器装置。
请您:开启所有外围设备的电源,然后再开启 SE-800 的计算机。
爱立信WCDMA网管使用指引
爱立信WCDMA网管监控操作使用指引由于爱立信WCDMA网管使用UNIX系统,操作界面为全英文菜单,这些与我们现行在用的其它网管都存在较大差异,也不太符合大家的日常使用习惯,为了使监控值班人员能够尽快上手,掌握相关告警的监控方法,特制定了此监控操作指引。
下面就爱立信WCDMA网管监控常用操作方法进行介绍,主要包括告警查看、过滤、查询等:1、查看网元当前活动告警(ALV)首先登陆到爱立信OSS—RC,然后在桌面右键菜单中选中“Alarm List Viewer”,如图1所示:图1在弹出的界面中,通过左侧树图选择需监控的网元,如RNC01~09(可使用CTRL键一次选中多个网元),再右键选择View Alarms,即可打开所选中网元的实时活动告警监控界面,如图2所示:图22、自定义监控网元群组由于每个地市其实只需查看本地网元的告警即可,此时可以通过自定义监控网元群组功能来实现,这样一来就不需要每次登陆ALV时都要再选择一次查询的网元。
将鼠标放在左侧树图下的Personal Groups处右键选择NEW,即新建一个个人群组,如图3所示,并可编辑便于识别的群组名,如:图3下一步就是要将用户关心的网元编辑到该自定义群组中,比如将所有9个RNC都纳入其中,用Shift键在树图中依次选中9个RNC,右键选择Add to Personal Groups…,即将该9个RNC 添加到用户自定义的某个群组中,如图4所示:图4比如我们将9个RNC都添加到“”这个群组中,这样以后如要查看业务区的所有告警,直接右键点击,选择View Alarms即可,不需要再一个个选中每一个RNC,如图5所示:图5用户也可以根据自己个性化的需求临时制定一些个人群组,比如只针对某几个NodeB等,不需要的网元或群可右键选择Move进行删除。
3、增加、删除告警显示列告警信息中包含的内容非常多,如果全部都显示出来不便于监控,可以根据用户的需要只显示某些用户关心的告警字节,即告警显示列的增加和删除。