
配置trunk实现相同VLAN跨交换机通信
矿产资源开发利用方案编写内容要求及审查大纲
矿产资源开发利用方案编写内容要求及《矿产资源开发利用方案》审查大纲一、概述
㈠矿区位置、隶属关系和企业性质。
如为改扩建矿山, 应说明矿山现状、
特点及存在的主要问题。
㈡编制依据
(1简述项目前期工作进展情况及与有关方面对项目的意向性协议情况。
(2 列出开发利用方案编制所依据的主要基础性资料的名称。
如经储量管理部门认定的矿区地质勘探报告、选矿试验报告、加工利用试验报告、工程地质初评资料、矿区水文资料和供水资料等。
对改、扩建矿山应有生产实际资料, 如矿山总平面现状图、矿床开拓系统图、采场现状图和主要采选设备清单等。
二、矿产品需求现状和预测
㈠该矿产在国内需求情况和市场供应情况
1、矿产品现状及加工利用趋向。
2、国内近、远期的需求量及主要销向预测。
㈡产品价格分析
1、国内矿产品价格现状。
2、矿产品价格稳定性及变化趋势。
三、矿产资源概况
㈠矿区总体概况
1、矿区总体规划情况。
2、矿区矿产资源概况。
3、该设计与矿区总体开发的关系。
㈡该设计项目的资源概况
1、矿床地质及构造特征。
2、矿床开采技术条件及水文地质条件。
交换机的TRUNK解释与配置详解
交换机的TRUNK解释与配置详解在二层交换机的性能参数中,常常提到一个重要的指标:TRUNK,许多的二层交换机产品在介绍其性能时,都会提到能够支持TRUNK功能,从而可以为互连的交换机之间提供更好的传输性能。
那到底什么是TRUNK呢?使用TRUNK功能到底能给我们带来哪些应用方面的优势?还有在具体的交换机产品中怎样来配置TRUNK。
VLAN Trunk的作用是让连接在不同交换机上的相同VLAN中的主机互通。
如果两台交换机都设置有同一VLAN里的计算机,怎么办呢,我们可以通过VLAN Trunk来解决。
如果交换机1的VLAN1中的机器要访问交换机2的VLAN1中的机器,我们可以把两台交换机的级联端口设置为Trunk端口,这样,当交换机把数据包从级联口发出去的时候,会在数据包中做一个标记(TAG),以使其它交换机识别该数据包属于哪一个VLAN,这样,其它交换机收到这样一个数据包后,只会将该数据包转发到标记中指定的VLAN,从而完成了跨越交换机的VLAN内部数据传输。
VLAN Trunk目前有两种标准,ISL和802.1q,前者是Cisco专有技术,后者则是IEEE的国际标准,除了Cisco两者都支持外,其它厂商都只支持后者。
一、什么是TRUNK?TRUNK是端口汇聚的意思,就是通过配置软件的设置,将2个或多个物理端口组合在一起成为一条逻辑的路径从而增加在交换机和网络节点之间的带宽,将属于这几个端口的带宽合并,给端口提供一个几倍于独立端口的独享的高带宽。
Trunk是一种封装技术,它是一条点到点的链路,链路的两端可以都是交换机,也可以是交换机和路由器,还可以是主机和交换机或路由器。
基于端口汇聚(Trunk)功能,允许交换机与交换机、交换机与路由器、主机与交换机或路由器之间通过两个或多个端口并行连接同时传输以提供更高带宽、更大吞吐量,大幅度提供整个网络能力。
一般情况下,在没有使用TRUNK时,大家都知道,百兆以太网的双绞线的这种传输介质特性决定在两个互连的普通10/100交换机的带宽仅为100M,如果是采用的全双工模式的话,则传输的最大带宽可以达到最大200M,这样就形成了网络主干和服务器瓶颈。
VLAN实验2:配置Trunk接口
VLAN实验2:配置Trunk接⼝实验环境公司规模较⼤200多个员⼯。
内部⽹络是⼀个较⼤的局域⽹,有两台交换机S1和S2来负责员⼯⽹络的接⼊,接⼊交换机之间通过汇聚交换机S3相连。
公司通过划分VLAN来隔离⼴播域,由于员⼯较多,同部门员⼯通过不同交换机接⼊,为了保证各部门之间的员⼯能够正常通信,需要配置交换机之间链路为⼲道模式,以实现相同VLAN之间跨交换机通信。
实验拓扑图实验编址实验步骤IP⼦⽹掩码⽹关10.1.1.1255.255.255.010.1.1.25410.1.1.2255.255.255.010.1.1.25410.1.1.3255.255.255.010.1.1.25410.1.1.4255.255.255.010.1.1.2541.根据实验编址完成基本的IP配置后,⽤ping命令检测各直连链路的连通性。
在此使⽤PC-1与PC-3的ping测试为例。
2.创建VLAN,并配置Access接⼝。
公司内⽹需要通过VLAN的划分来隔离不同的部门,需要在三台交换机S1、S2、S3上都分别创建VLAN10和VLAN20,研发部员⼯属于VLAN10,市场部员⼯属于VLAN20。
S1vlan 10description R$Dvlan 20description MarketS2vlan 10description R$Dvlan 20description MarketS3vlan 10description R$Dvlan 20description Market三次命令相同我就不⼀⼀截图了,操作都⼀样。
配置完成后,使⽤display vlan 命令查看所配置的VLAN信息,以S3为例。
可以观察到相关的VLAN都已经配置完成,也可以使⽤ display vlan summary命令查看所配置VLAN的简要信息。
以S3为例。
接着,我们在S1上配置E 0/0/2和E0/0/3为Access接⼝,并划分相应的VLAN。
《计算机网络》上机任务书 - 实验二

《计算机网络》上机任务书实验二VLAN设置一.实验目的:掌握以太网的工作原理掌握交换机上创建VLAN、分配静态VLAN成员的方法掌握交换机上创建trunk的方法,利用trunk实现跨交换机VLAN内的通信通过一个三层交换机的第三层路由交换技术,实现多个VLAN之间的通信。
二.实验要点:1.配置两个VLAN:VLAN 2和VLAN 3并为其分配静态成员。
2.查看VLAN分配结果。
3. 测试VLAN分配的连通情况。
4. 测试几个VLAN间的连通情况。
三.实验设备:Cisco交换机CATALYST 2960一台~二台,Swithc_3560 1台,主机PC多台(至少两台),控制台电缆一条。
四、实验任务1、任务一:熟悉交换机基本工作原理,掌握交换机常用设置命令;(注意各种命令所处的工作模式)从用户模式进入进入特权模式:Enable进入配置模式:Configure terminal(可简写为config t)修改交换机名称:Hostname name退出配置模式,返回特权模式:Exit显示当前活动的交换机配置文件:Show running-config显示接口1 的统计和状态信息:Show interface f0/1查看vlan 信息Show vlan(其中vlan1 是默认的管理vlan,未对交换机进行配置时所有的接口默认属于vlan1)查看flash 缓存内容Show flash查看IOS 版本号以及系统硬件的配置情况、引导镜像等:Show version恢复交换机到默认设置:Erase startup-config //删除备份配置文件Reload //重新启动交换机配置主机名称和控制端密码:Hostname SwitchALine console 0Passwod 123456LoginLine vty 0 15Password 123456Login为二层交换机设置管理IP地址(192.168.1.1)、子网掩码(255.255.255.0)、默认网关(192.168.1.254):Interface vlan 1Ip address 192.168.1.1 255.255.255.0No shutdownExitIp default-gateway 192.168.1.254Exit查看配置后的默认vlan 虚接口信息Show interface vlan 1查看mac 地址表Show mac-address-table*配置交换机主机名(SwitchA)、加密使能密码(S1)、虚拟终端口令(S2)及超时时间(5分钟)、禁止名称解析服务。
跨交换机VLAN及VLAN之间通信实验报告
实验二 跨交换机VLAN 及VLAN 之间通信【实验名称】 跨交换机vlan 及vlan 之间通信 【实验类型】 验证性实验 【实验学时】 2学时 【实验目的】1.实现跨交换机的VLAN2.掌握三层交换机实现不同VLAN 之间互通的方法 【基本原理】实现跨交换机的VLAN 需要采用IEEE802.1q 协议的标准,在交换机之间的trunk 链路中传输的数据帧内被添加了4个字节的802.1q 标签信息,用于标识该数据帧属于哪个VLAN ,以便于对端交换机接收到数据帧后进行准确的过滤。
一、 实现跨交换机的VLAN 【基本原理】跨交换机的VLAN ,就是由多个交换机的端口组成一个VLAN ,一组互相连接的交换机中VLAN 号相同的一组VLAN 可以构成一个跨交换机的VLAN 或多交换机的VLAN ,该VLAN 内主机之间可以在第二层直接通信,同时对于不同VLAN 的主机进行隔离。
实现跨交换机的VLAN 需要采用IEEE802.1q 协议,在交换机之间的链路被设置为trunk 链路,在trunk 链路中传输的数据帧内被添加了4个字节的802.1q 标签(Tag)信息,用于标识该数据帧属于哪个VLAN ,以便于对端交换机接收到数据帧后进行准确的过滤,所以跨交换机VLAN 也称为Tag Vlan 。
为了实现Tag Vlan ,二台交换机互相连接的端口要设置成trunk 模式(交换机所有的端口在默认情况下属于ACCESS 端口),Trunk 端口在默认情况下支持所有VLAN 的传输。
假设某企业有两个主要部门:销售部和技术部,其中销售部门的计算机连接在不同的交换机上,他们之间需要通信,但为了数据安全起见,销售部和技术部需要进行相互隔离,可以在交换机上做适当配置来实现这一目标。
【实验内容】构建网络,建立站点分布在二台交换机的VLAN 。
【实验网络拓扑】192.168.1.1F0/24 F0/5F0/5VLAN 1交换机S3VLAN 1 192.168.1.3F0/24 VLAN 2 192.168.5.1H3 H1H22950-24 F0/15交换机S22950-24图 2实验前规划网络拓扑,画出拓扑图,实验时,按照拓扑图进行网络的连接。
最新整理华为交换机怎么配置Trunk接口实现通信
华为交换机怎么配置Tr u n k接口实现通信交换机的主要功能包括物理编址、网络拓扑结构、错误校验、帧序列以及流控。
交换机还具备了一些新的功能,如对V L A N(虚拟局域网)的支持、对链路汇聚的支持,甚至有的还具有防火墙的功能。
其中通信功能是很重要的功能之一,而T r u n k接口能收到所有V L A N的广播包信息,但是怎么配置T r u n k接口?请看下文详细介绍方法步骤1、通过电脑连接华为交换机2、选择c o m接口3、设置比特率和数据流4、连接成功5、进入s y s t e m-v i e w视图6、进入接口视图,[Q u i d w a y]i n t e r f a c e G i g a b i t E t h e r n e t0/0/117、配置端口为t r u n k模式,[Q u i d w a y-G i g a b i t E t h e r n e t0/0/11]p o r t l i n k-t y p et r u n k8、配置t r u n k允许通过的v l a n,[Q u i d w a y-G i g a b i t E t h e r n e t0/0/11]p o r t t r u n ka l l o w-p a s s v l a n a l l9、然后用d i s p l a y c u r r e n t来看看配置信息补充:交换机基本使用方法作为基本核心交换机使用,连接多个有线设备使用:网络结构如下图,基本连接参考上面的作为网络隔离使用:对于一些功能好的交换机,可以通过模式选择开关选择网络隔离模式,实现网络隔离的作用,可以只允许普通端口和U P l i n k端口通讯,普通端口之间是相互隔离不可以通讯的除了作为核心交换机(中心交换机)使用,还可以作为扩展交换机(接入交换机)来扩展网络放在路由器上方,扩展网络供应商的网络线路(用于一条线路多个I P的网络),连接之后不同的路由器用不同的I P连接至公网相关阅读:交换机硬件故障常见问题电源故障:由于外部供电不稳定,或者电源线路老化或者雷击等原因导致电源损坏或者风扇停止,从而不能正常工作。
Trunk配置
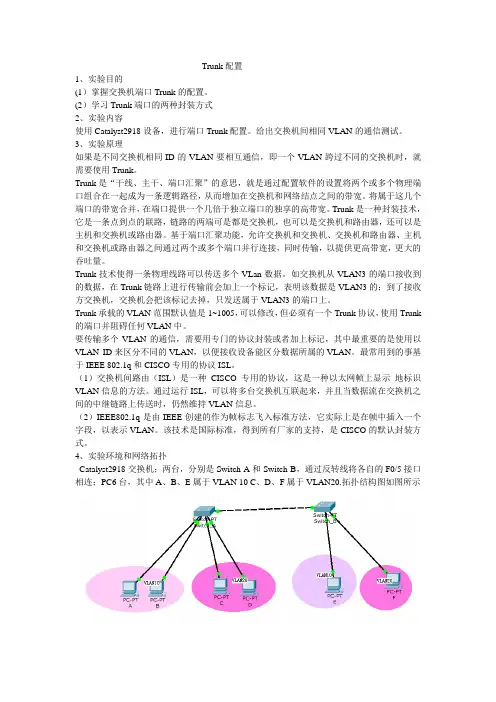
Trunk配置1、实验目的(1)掌握交换机端口Trunk的配置。
(2)学习Trunk端口的两种封装方式2、实验内容使用Catalyst2918设备,进行端口Trunk配置。
给出交换机间相同VLAN的通信测试。
3、实验原理如果是不同交换机相同ID的VLAN要相互通信,即一个VLAN跨过不同的交换机时,就需要使用Trunk。
Trunk是“干线、主干、端口汇聚”的意思,就是通过配置软件的设置将两个或多个物理端口组合在一起成为一条逻辑路径,从而增加在交换机和网络结点之间的带宽。
将属于这几个端口的带宽合并,在端口提供一个几倍于独立端口的独享的高带宽。
Trunk是一种封装技术,它是一条点到点的联路,链路的两端可是都是交换机,也可以是交换机和路由器,还可以是主机和交换机或路由器。
基于端口汇聚功能,允许交换机和交换机、交换机和路由器、主机和交换机或路由器之间通过两个或多个端口并行连接,同时传输,以提供更高带宽,更大的吞吐量。
Trunk技术使得一条物理线路可以传送多个VLan数据。
如交换机从VLAN3的端口接收到的数据,在Trunk链路上进行传输前会加上一个标记,表明该数据是VLAN3的;到了接收方交换机,交换机会把该标记去掉,只发送属于VLAN3的端口上。
Trunk承载的VLAN范围默认值是1~1005,可以修改,但必须有一个Trunk协议,使用Trunk 的端口并阻碍任何VLAN中。
要传输多个VLAN的通信,需要用专门的协议封装或者加上标记,其中最重要的是使用以VLAN ID来区分不同的VLAN,以便接收设备能区分数据所属的VLAN。
最常用到的事基于IEEE 802.1q和CISCO专用的协议ISL。
(1)交换机间路由(ISL)是一种CISCO专用的协议,这是一种以太网帧上显示地标识VLAN信息的方法。
通过运行ISL,可以将多台交换机互联起来,并且当数据流在交换机之间的中继链路上传送时,仍然维持VLAN信息。
华三(H3C)交换机配置跨交换机间VLAN的通信
一组网需求:1.SwitchA与Switc hB用tru nk互连,相同VLAN的PC之间可以互访,不同VLAN的PC之间禁止互访;2.PC1与PC2之间在不同V LAN,通过设置上层三层交换机Sw itchB的VLAN接口10的IP地址为10.1.1.254/24,VLAN接口20的IP地址为20.1.1.254/24可以实现V LAN间的互访。
二组网图:1.VLAN内互访,VLAN间禁访一、实现VLAN内互访VLAN间禁访配置过程SwitchA相关配置:1.创建(进入)VLAN10,将E0/1加入到VLA N10[SwitchA]vlan 10[SwitchA-vlan10]port Etherne t 0/12.创建(进入)VLAN20,将E0/2加入到VLA N20[SwitchA]vlan 20[SwitchA-vlan20]port Etherne t 0/23.将端口G1/1配置为Tru nk端口,并允许VLAN10和VLA N20通过[SwitchA]interfa ce Gigabit Ethern et 1/1[SwitchA-Gigabit Ethern et1/1]port link-type trunk[SwitchA-Gigabit Ethern et1/1]port trunk permitvlan 10 20SwitchB相关配置:1.创建(进入)VLAN10,将E0/10加入到VL AN10[SwitchB]vlan 10[SwitchB-vlan10]port Etherne t 0/102.创建(进入)VLAN20,将E0/20加入到VL AN20[SwitchB]vlan 20[SwitchB-vlan20]port Etherne t 0/203.将端口G1/1配置为Tru nk端口,并允许VLAN10和VLA N20通过[SwitchB]interfa ce Gigabit Ethern et 1/1[SwitchB-Gigabit Ethern et1/1]port link-type trunk[SwitchB-Gigabit Ethern et1/1]port trunk permitvlan 10 20二、通过三层交换机实现VLAN间互访通过三层交换机实现VLAN间互访的配置SwitchA相关配置:1.创建(进入)VLAN10,将E0/1加入到VLA N10[SwitchA]vlan 10[SwitchA-vlan10]port Etherne t 0/12.创建(进入)VLAN20,将E0/2加入到VLA N20[SwitchA]vlan 20[SwitchA-vlan20]port Etherne t 0/23.将端口G1/1配置为Tru nk端口,并允许VLAN10和VLA N20通过[SwitchA]interfa ce Gigabit Ethern et 1/1[SwitchA-Gigabit Ethern et1/1]port link-type trunk[SwitchA-Gigabit Ethern et1/1]port trunk permitvlan 10 20SwitchB相关配置:1.创建VLAN10[SwitchB]vlan 102.设置VLAN10的虚接口地址[SwitchB]interfa ce vlan 10[SwitchB-int-vlan10]ip address 10.1.1.254 255.255.255.03.创建VLAN20[SwitchB]vlan 204.设置VLAN20的虚接口地址[SwitchB]interfa ce vlan 20[SwitchB-int-vlan20]ip address 20.1.1.254 255.255.255.05.将端口G1/1配置为Tru nk端口,并允许VLAN10和VLA N20通过[SwitchA]interfa ce Gigabit Ethern et 1/1[SwitchA-Gigabit Ethern et1/1]port link-type trunk[SwitchA-Gigabit Ethern et1/1]port trunk permitvlan 10 20。
实验2TRUNK配置
实验2 Trunk配置当一个VLAN 跨过不同的交换机时,在同一VLAN 上但是却是在不同的交换机上的计算机进行通信时需要使用Trunk(中继链路)。
Trunk技术使得在一条物理线路上可以传送多个VLAN的信息,交换机从属于某一VLAN(例如VLAN3)的端口接收到数据,在Trunk 链路上进行传输前,会加上一个标记,表明该数据是VLAN3 的;到了对方交换机,交换机会把该标记去掉,只发送到属于VLAN3 的端口上。
有两种常见的帧标记技术:ISL 和802.1Q。
ISL 技术在原有的帧上重新加了一个帧头,并重新生成了帧较验序列(FCS),ISL 是思科特有的技术,因此不能在Cisco 交换机和非Cisco 交换机之间使用。
而802.1Q 技术在原有帧的源MAC 地址字段后插入标记字段,同时用新的FCS 字段替代了原有的FCS 字段,该技术是国际标准,得到所有厂家的支持。
Cisco 交换机之间的链路是否形成Trunk 是可以自动协商,这个协议称为DTP(Dynamic Trunk Protocol),DTP 还可以协商Trunk 链路的封装类型。
表13-1 是链路两端是否会形成Trunk 的总结。
表13-1 DTP 总结negotiate desirable auto nonegotiate negotiate √√√√desirable √√√×auto √√××nonegotiate √××√1. 实验目的通过本实验,读者可以掌握如下技能:(1)配置交换机接口的trunk(2)理解DTP 的协商规律2. 实验拓扑图13-3 实验2 拓扑图3. 实验步骤(1)根据实验1 的步骤在S1、S2 上创建VLAN,并把接口划分在图13-3 所示的VLAN 中(2)配置trunk:S1(config)#int f0/13S1(config-if)#switchport trunk encanpsulation { dot1q,isl}//以上是配置trunk 链路的封装类型,同一链路的两端封装要相同。
跨交换机相同VLAN间的通信
(1)实验拓扑图:(2)显示交换机中VLAN:Switch>enableSwitch#showvlan删除一个VLAN:Switch#configure terminalSwitch(config)#no vlanvlan-idSwitch(config-vlan)#endSwitch(config)#show vlan(3)设置交换机的0/10端口:结果:系统提示输入无效的命令。
原因:交换机的端口工作在二层链路层,不能直接配置IP地址,划分VLAN,设置VLAN虚拟接口以后,虚拟的VLAN接口工作在三层IP层,可以配置IP地址。
(4)实验代码:(交换机1,2一样)第一步:划分vlan,并分配端口号:Switch>enableswitch1#show vlan显示交换机当前的VLAN信息switch1#conf t 进入全局配置模式switch1(config)#vlan 10 创建VLAN10,进入VLAN配置模式switch1(config-vlan)#exit 退出VLAN配置模式,回到全局配置模式switch1(config)#vlan 20 创建VLAN20,进入VLAN配置模式switch1(config-vlan)#exit 退出VLAN配置模式,回到全局配置模式switch1(config)#exit 退出全局配置模式,回到特权模式switch1#show vlan显示交换机当前的VLAN信息Switch#conf tSwitch(config)#interface fastethernet 0/1Switch(config-if)#switchport access vlan 10Switch(config-if)#exitSwitch(config)#intfastethernet 0/2Switch(config-if)#switchport access vlan 20Switch(config-if)#exitSwitch(config)#exit第二步:配置TRUNK口,查看TRUNK口信息:Switch#conf tSwitch(config)#intfastethernet 0/3Switch(config-if)#switchport mode trunkSwitch(config-if)#endSwitch#show interfaces fastethernet 0/3 switchportSwitch#show interfaces fastethernet 0/3 trunk交换机1和交换机2串口记录PC1和PC4 PC2和PC3之间的通信(5)端口分配情况:(6)对vlan配IP地址:对交换机1Switch#conf tSwitch(config)#interface fastethernet 0/1Switch(config-if)#interface vlan 10Switch(config-if)#ip address 192.168.10.1255.255.255.0 Switch(config-if)#exitSwitch(config)#interface fastethernet 0/2Switch(config-if)#interface vlan20Switch(config-if)#ip address 192.168.20.1 255.255.255.0 Switch(config-if)#exitSwitch(config)#exit对交换机2Switch#conf tSwitch(config)#interface fastethernet 0/2Switch(config-if)#interface vlan 10Switch(config-if)#ip address 192.168.10.2 255.255.255.0Switch(config-if)#exitSwitch(config)#interface fastethernet 0/1Switch(config-if)#interface vlan 20Switch(config-if)#ip address 192.168.20.2 255.255.255.0Switch(config-if)#exitSwitch(config)#exit接口生效情况:UP解释:二层交换机默认端口打开,三层交换机需要配置(Switch (config-if)#no shutdown)(7)主机IP:(8)PC1pingPC3不通:(9)串口接入许可(课本117页代码)(10)给PC1和PC3设置默认网关(11)没有划分vlan时:首先主机1想和3通信,然后主机1通过自己的ip以及3的ip加上子网掩码运算,发现主机3是和它自己在一个子网,那么1就可以和3直接通信。
不同交换机间相同vlan的通信
计本08级1班 黄靖斐(20084718)一.实验目的: 不同交换机间相同vlan 的通信二•实验目的1、 了解VLAN 的作用与功能2、 熟悉VLAN 配置的操作步骤3、 了解交换机的功能及某些基本参数配置方法4、 实现不同交换机间相同vlan 的通信三. 实验设备支持VLAN 的交换机两台,计算机四台(由 HW-RouteSim 模拟器提供)四. 实验拓扑© OJhC3L A10,65.1,1 10.6&1.1 五、实验原理1、VLAN(Virtual lacal area network)虚拟局域网Vlan 指一个或多个LAN 上主机的逻辑分组,VLAN 是一种将局域网设 备从上划分成一个个,从而实现虚拟工作组的新兴数据交换技术。
它是从逻辑上 划分,而不是从物理上划分,所以同一个 VLAN 内的各个工作站没有限制在同 一个物理范围中,即这些工作站可以在不同物理 LAN 网段。
由VLAN 的特点可 知,一个VLAN 内部的和流量都不会转发到其他 VLAN 中,从而有助于控制流 量、减少设备投资、简化、提高网络的安全性。
从另一方面讲,由于上述特点,其限制了不同 vlan 间主机的通信,此实验即通过两台交换机间的一些不同设置来验证不同 vlan 间的主机不能通信, 与此同时实现不同交换机间相同 vlan 的通信。
六. 实验步骤1、 按上面提供的网络拓朴结构图,将网络设备连接好;2、 按拓扑中给的信息要求,修改 pc 的本地网卡IP 地址; 双击Host A ,进入它的命令行编辑窗口进行设置:(1) 输入用户名 PCA logi n: root(2) 输入密码 password: linux(3) 修改Host A 的IP 地址,并确定其掩码Switch A Switch 9Host C Host D10.65.1.3 W. 56.1.3[root@PCA root]# ifconfig eth0 10.65.1.1 netmask 255.255.255.0(4)用同上的方法对剩下的Host B、C、D 主机进行相应的参数修改3、双击交换机Switch A,进入交换机命令行编辑窗口;(1) 进入系统视图命令模式:<Quidway>systemEnter system view, return to user view with Ctrl+Z.[Quidway](2) 修改交换机名称:[Quidway]sysname A[A]⑶创建vlan,并将相应的接口划分到相应的vlan之中:[Quidway]sysname A[A]vlan 3[A-vlan3]port e0/3 to e0/4[A-vlan3]vlan 6[A-vlan6]port e0/6 to e0/7[A-vlan6]quit⑷查看vlan,可以看到以下状态:[A]display vlan allVlan Name Status Ports1 default Active F0/1, F0/2, F0/5, F0/83 Vlan03 Active F0/3, F0/46 Vlan06 Active F0/6, F0/71002 fddi-d Active1004 fnet-d Active4、同上,双击交换机Switch B,进入交换机命令行编辑窗口;(4) 进入系统视图命令模式:<Quidway>systemEnter system view, return to user view with Ctrl+Z. [Quidway](5) 修改交换机名称:[Quidway]sysname B[B](6) 创建vlan,并将相应的接口划分到相应的vlan之中:[B]vlan 3[B-vlan3]port e0/3 to e0/4[B-vlan3]vlan 6[B-vlan6]port e0/6 to e0/7[B-vlan6]quit⑷查看vlan,可以看到以下状态:[B]display vlan all5、在主机上使用ping 命令,测试主机间的连通性,并来说明不同情况vlan 下间主机的通信情况;(1) [root@PCA root]#ping 10.65.1.1 [root@PCA root]#ping 10.65.1.3 不通 [root@PCA root]#ping 10.66.1.1 不通 [root@PCA root]#ping 10.66.1.3 不通 [root@PCB root]#ping 10.66.1.3 不通 2)将 PCA 改接到 SwitchA E0/2 (vlan 1)[root@PCA root]#ping 10.65.1.3 不通 (同网络,不同 vlan )(3)将 PCC 改接到 SwitchB EO/2 (vian 1)[root@PCA root]#ping 10.65.1.3 通 (同网络,同在 vlan 1)6、将上述两主机再改回原拓扑的连接形式,然后对两交换机间级联的口进 行协议封装,以实现不同交换机间相同 vian 的通信;( 1 )对交换机 A 封装 trunk :[A]interface ethernetO/8[A-EthernetO/8]port iink-type trunk[A-EthernetO/8]port trunk permit vian aii( 2)对交换机 B 封装 trunk :[B]interface ethernetO/1 [6B-EthernetO/1]port iink-type trunk [B-EthernetO/1]port trunk permit vian aii [B-EthernetO/1]quit( 3)查看当前设备的配置[A] dis currect-configuration[B] dis currect-configuration7、此时,再使用 ping 命令,测试连通性; [root@PCA root]#ping 1O.65.1.3 通 [root@PCA root]#ping 1O.66.1.3 不通 [root@PCB root]#ping 1O.66.1.3 通 即:PCA 和PCC 同在vlan 2是通的,PCB 和PCD 同在vlan 3是通的。