
Firefly与其它配置管理工具的比较_Hansky
docker笔记软件对比

docker笔记软件对比篇一:Docker是一种轻量级容器技术,可以将应用程序和所有其依赖项打包成一个可移植的、运行在独立容器中的运行时环境。
随着Docker的普及,越来越多的应用程序开始使用容器化技术来部署和运行,Docker笔记软件也是其中之一。
本文将比较几种常见的Docker笔记软件,以帮助用户选择最适合他们的工具。
1.剽悍笔记剽悍笔记是一款非常流行的Docker笔记软件,其界面简洁易用,支持多种主题和模板,可以轻松创建各种类型的笔记。
剽悍笔记还提供了丰富的功能,如Markdown编辑、在线搜索和协作功能,使其非常适合用于写作和协作。
2.dockerstackdockerstack是一款开源的Docker编排工具,可以帮助用户自动化部署、管理和扩展Docker容器。
dockerstack支持多个平台,包括Windows、Linux和Mac OS X等,同时还提供了丰富的文档和教程,方便用户学习和使用。
3.dockerfileDockerfile是一个命令行脚本,用于指定Docker容器中应用程序的构建过程。
许多Docker笔记软件都提供了Dockerfile模板,使用户可以轻松创建自己的Dockerfile。
通过使用Dockerfile,用户可以确保应用程序的构建过程正确无误,并且可以在不同的环境中进行移植。
4.docker-composedocker-compose是一款开源的Docker编排工具,可以帮助用户自动化部署、管理和扩展Docker容器。
docker-compose支持多个平台,包括Windows、Linux和Mac OS X等,同时还提供了丰富的文档和教程,方便用户学习和使用。
5.KubernetesKubernetes是一款开源的容器编排工具,可以帮助用户自动化部署、管理和扩展Docker容器。
与dockerstack和dockerfile等工具不同,Kubernetes是一种全局的编排工具,可以管理多个容器化应用程序。
华为防火墙 SD-WAN 配置管理手册说明书
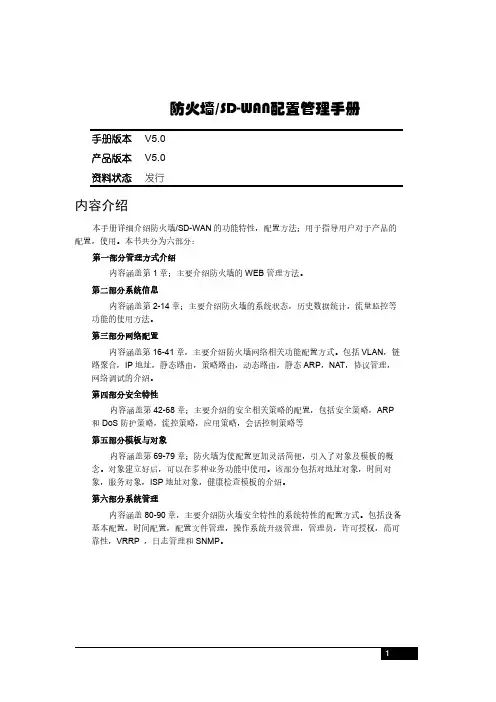
防火墙/SD-WAN配置管理手册 手册版本V5.0产品版本V5.0资料状态发行内容介绍本手册详细介绍防火墙/SD-WAN的功能特性,配置方法;用于指导用户对于产品的配置,使用。
本书共分为六部分:第一部分管理方式介绍内容涵盖第1章;主要介绍防火墙的WEB管理方法。
第二部分系统信息内容涵盖第2-14章;主要介绍防火墙的系统状态,历史数据统计,流量监控等功能的使用方法。
第三部分网络配置内容涵盖第16-41章,主要介绍防火墙网络相关功能配置方式。
包括VLAN,链路聚合,IP地址,静态路由,策略路由,动态路由,静态ARP,NAT,协议管理,网络调试的介绍。
第四部分安全特性内容涵盖第42-68章;主要介绍的安全相关策略的配置,包括安全策略,ARP 和DoS防护策略,流控策略,应用策略,会话控制策略等第五部分模板与对象内容涵盖第69-79章;防火墙为使配置更加灵活简便,引入了对象及模板的概念。
对象建立好后,可以在多种业务功能中使用。
该部分包括对地址对象,时间对象,服务对象,ISP地址对象,健康检查模板的介绍。
第六部分系统管理内容涵盖80-90章,主要介绍防火墙安全特性的系统特性的配置方式。
包括设备基本配置,时间配置,配置文件管理,操作系统升级管理,管理员,许可授权,高可靠性,VRRP ,日志管理和SNMP。
防火墙/sd-wan配置管理手册 (1)内容介绍 (1)第1章Web管理介绍 (1)1.1 Web管理概述 (1)1.2 工具条 (1)1.2.1 保存配置 (1)1.2.2 修改密码 (1)1.2.3 注销 (2)1.3 Web管理 (2)1.3.1 菜单 (3)1.3.2 列表 (3)1.3.3 图标 (4)1.4 设备默认配置 (4)1.4.1 管理接口的默认配置 (4)1.4.2 默认管理员用户 (4)第2章首页 (5)2.1 首页 (5)2.1.1 用户流量排行Top10 (5)2.1.2 应用流量排行Top10 (6)2.1.3 威胁统计 (6)2.1.4 URL访问排行Top10 (7)2.1.5 设备流量 (7)2.1.6 连接数 (8)2.1.7 高级别日志 (8)2.1.8 物理接口信息 (9)2.1.9 系统信息 (10)2.1.10 常用配置概览 (11)第3章vCenter (12)3.1 vCenter概述 (12)3.2 流量 (12)3.3 威胁 (14)第4章系统监控 (16)4.1 系统监控概述 (16)4.2 系统监控 (16)第5章接口监控 (17)5.1 接口监控概述 (17)5.2 接口概览 (17)5.3 接口详情 (18)第6章威胁监控 (21)6.1 威胁监控概述 (21)6.2 威胁概览 (21)6.3 威胁详情 (25)第7章用户监控 (28)7.1 用户监控概述 (28)7.2 用户概览 (28)7.3 用户详情 (29)7.4 指定用户 (30)第8章应用监控 (32)8.1 应用监控概述 (32)8.2 应用监控概览 (32)8.3 应用统计详情 (33)第9章流量监控 (37)9.1 流量监控概述 (37)9.2 流量监控详情 (37)第10章URL监控 (38)10.1 URL监控概述 (38)10.2 URL监控概览 (38)10.3 URL统计详情 (38)第11章SDWAN监控 (42)11.1 SDWAN监控概述 (42)11.2 链路质量 (42)11.3 SDWAN统计 (42)11.4 WOC加速统计 (43)第12章会话监控 (45)12.1 会话监控概述 (45)12.2 会话统计 (45)12.3 标准会话 (46)12.4 配置案例 (47)第13章流量统计 (50)13.1 基于IP/端口流量统计查询 (50)13.2 配置案例 (51)13.3 基于策略流量统计 (51)13.4 配置案例 (52)第14章主机监控 (54)14.1 主机监控概述 (54)14.2 威胁主机 (54)14.3 风险主机 (55)14.4 关注网段 (56)第15章资产防护 (58)15.1 资产防护概述 (58)15.2 配置资产防护 (58)15.2.1 防护配置 (58)15.3 配置资产黑名单 (59)15.3.1 配置资产黑名单 (59)15.3.2 放行删除资产黑名单 (61)15.3.3 手动删除资产黑名单 (61)15.3.4 重置资产黑名单命中数 (62)15.3.5 查询资产黑名单配置 (62)15.3.6 设置资产黑名单阻断方向 (62)15.4 配置IP-MAC绑定 (63)15.4.1 配置IP-MAC绑定 (63)15.5 配置交换机联动 (63)15.5.1 配置的基本要素 (63)15.5.2 启用交换机联动 (64)15.5.3 删除SNMP服务器 (65)15.6 配置预定义指纹库 (65)15.6.1 预定义指纹库版本 (65)15.6.2 预定义指纹库总数 (65)15.6.3 预定义指纹库升级 (65)15.7 配置自定义指纹 (66)15.7.1 配置的基本要素 (66)15.7.2 编辑自定义指纹 (67)15.7.3 删除自定义指纹 (67)15.7.4 导入自定义指纹 (68)15.7.5 导出自定义指纹 (68)15.8 配置资产列表 (69)15.8.1 资产列表配置 (69)15.9 行为学习 (71)15.9.1 连接和资产统计 (71)15.9.2 连接关系详情 (72)15.9.3 当前连接数详情 (74)15.9.4 隔离资产详情 (75)15.10 配置案例 (75)15.10.1 配置案例1:对某个网段开启资产防护功能 (75)15.10.2 配置案例:创建资产黑名单 (77)15.10.3 配置案例:交换机联动 (78)第16章接口 (79)16.1 接口概述 (79)16.2 物理接口配置 (79)16.3 VLAN配置 (82)16.3.1 添加VLAN (83)16.3.2 修改VLAN (85)16.3.3 删除VLAN (86)16.4 VXLAN配置 (86)16.4.1 添加VXLAN (87)16.4.2 修改VXLAN (87)16.4.3 删除VXLAN (88)16.5 透明桥配置 (88)16.5.1 添加透明桥 (88)16.5.2 修改桥接口 (90)16.5.3 删除桥接口 (91)16.6 链路聚合配置 (92)16.6.1 添加链路聚合 (92)16.6.2 修改链路聚合 (94)16.6.3 删除链路聚合 (95)16.7 GRE配置 (95)16.7.1 添加GRE接口 (95)16.7.2 修改GRE (97)16.7.3 删除GRE接口 (97)16.8 LOOPLACK接口配置 (98)16.8.1 添加LOOPBACK接口 (98)16.8.2 修改LOOPBACK接口 (99)16.8.3 删除LOOPBACK接口 (99)16.9 旁路部署 (100)16.10 接口联动 (100)16.10.1 接口联动概述 (100)16.10.2 配置接口联动组 (100)16.10.3 编辑接口联动组 (101)16.10.4 删除接口联动组 (102)16.11 配置案例 (102)16.11.1 配置案例1:增加一个VLAN (102)16.11.2 配置案例2:增加一个VXLAN隧道配置 (103)16.11.3 配置案例3:增加一个链路聚合 (104)16.11.4 配置案例4:配置桥模式 (105)16.11.5 配置案例5:增加一个GRE接口 (105)16.12 常见故障分析 (106)16.12.1 故障现象:链路聚合接口无效 (106)16.12.2 故障现象:VLAN下tagged接口无效 (106)16.12.3 故障现象:桥接环境,部分流量不通 (107)16.12.4 故障现象:GRE隧道环境,流量不通 (107)第17章安全域 (108)17.1 安全域概述 (108)17.2 配置安全域 (108)17.2.1 配置安全域 (108)17.2.2 编辑安全域 (109)17.2.3 删除安全域 (110)17.3 配置案例 (110)17.3.1 配置案例1:增加一个安全域并在防火墙策略中进行引用 (110)17.4 常见故障分析 (112)17.4.1 故障现象:安全域无法选择某接口 (112)第18章静态ARP (113)18.1 静态ARP概述 (113)18.2 静态ARP配置 (113)18.2.1 添加静态ARP (113)18.2.2 修改静态ARP (114)18.2.3 删除静态ARP (114)18.3 常见故障分析 (115)18.3.1 故障现象:添加静态ARP后网络不通 (115)第19章DHCP服务器 (116)19.1 DHCP服务概述 (116)19.1.1 DHCP服务器概述 (116)19.1.2 DHCP Relay概述 (117)19.2 配置说明 (117)19.2.1 在接口上指定DHCP服务 (117)19.2.2 配置DHCP服务器地址池 (119)19.2.3 配置DHCP服务器地址排除 (120)19.2.4 配置DHCP服务器地址绑定 (121)19.3 配置案例 (122)19.3.1 案例1:接口ge0/2配置DHCP Server (122)19.3.2 案例2:接口ge0/1配置DHCP Relay (124)19.4 监控与维护 (125)19.4.1 查看DHCP服务器的地址分配 (125)19.5 常见故障分析 (126)19.5.1 故障现象:启用DHCP Server的接口对应的DHCP Client不能获得地址 (126)19.5.2 故障现象:启用DHCP Relay的接口对应的DHCP Client不能获得地址 (126)第20章静态路由 (128)20.1 静态路由概述 (128)20.2 配置静态路由 (128)20.2.1 配置IPv4静态路由 (128)20.2.2 查看IPv4路由表 (129)20.2.3 配置IPv6静态路由 (129)20.2.4 查看IPv6路由表 (130)20.2.5 IPv6前缀公告 (130)20.3 配置案例 (131)20.3.1 配置案例1:对多条路由配置路由监控 (131)20.4 常见故障分析 (134)20.4.1 路由状态为失效状态 (134)第21章静态路由BFD (135)21.1 BFD概述 (135)21.2 配置说明 (135)21.2.1 配置静态路由BFD (135)21.3 配置案例 (136)21.3.1 配置BFD与静态路由联动 (136)21.4 故障分析 (137)21.4.1 BFD邻居建立失败 (137)第22章RIP路由 (138)22.1 RIP协议概述 (138)22.2 配置RIP协议 (138)22.2.1 缺省配置信息 (138)22.2.2 配置RIP版本 (138)22.2.3 配置RIP高级选项 (139)22.2.4 配置RIP发布的网络 (140)22.2.5 配置RIP接口 (141)22.3 配置案例 (142)22.3.1 配置案例:配置两台防火墙设备互连 (142)22.4 查看RIP配置信息 (144)22.4.1 查看RIP配置信息 (144)22.5 常见故障分析 (144)22.5.1 故障现象1:两台设备不能正常通信 (144)第23章OSPF路由 (145)23.1 OSPF协议概述 (145)23.2 配置OSPF协议 (145)23.2.1 缺省配置信息 (145)23.2.2 配置OSPF (146)23.2.3 配置OSPF的网络 (147)23.2.4 编辑区域属性 (147)23.2.5 配置OSPF接口 (148)23.3 配置案例 (149)23.3.1 配置案例:配置两台防火墙设备互连 (149)23.4 OSPF监控与维护 (151)23.4.1 查看邻居路由器状态信息 (151)23.5 常见故障分析 (151)23.5.1 故障现象:两台设备不能建立邻接关系 (151)第24章BGP路由 (153)24.1 BGP协议概述 (153)24.2 配置BGP协议 (154)24.2.1 缺省配置信息 (154)24.2.2 配置BGP Router-ID (155)24.2.3 配置运行BGP (156)24.2.4 配置指定BGP的对等体 (156)24.2.5 配置宣告网络 (157)24.3 配置案例 (157)24.3.1 配置案例1:配置两台FW设备互连 (157)24.4 BGP监控与维护 (159)查看BGP路由信息 (159)24.5 常见故障分析 (159)24.5.1 故障现象1:两台设备不能建立邻接关系 (159)第25章策略路由 (160)25.1 策略路由概述 (160)25.2 配置策略路由 (160)25.2.1 创建策略路由 (160)25.2.2 编辑策略路由 (161)25.2.3 删除策略路由 (162)25.2.4 策略路由顺序调整 (163)25.2.5 策略路由启用禁用 (163)25.2.6 查看策略路由列表 (164)25.3 配置案例 (165)25.3.1 策略路由案例1 (165)25.3.2 策略路由案例2 (168)25.3.3 策略路由案例3 (169)25.4 常见故障分析 (171)25.4.1 策略路由不生效 (171)25.4.2 策略路由部分下一跳没有命中计数 (172)第26章会话保持 (173)26.1 会话保持概述 (173)26.2 配置会话保持 (173)26.2.1 配置会话保持 (173)26.2.2 会话保持配置说明 (173)26.3 常见故障分析 (174)26.3.1 策略路由会话保持不生效 (174)26.3.2 会话保持不生效 (174)第27章配置NAT (175)27.1 NAT概述 (175)27.2 配置NAT (175)27.2.1 配置地址池(NAT Pool) (176)27.2.2 编辑地址池 (177)27.2.4 配置源地址转换 (178)27.2.5 配置目的地址转换 (180)27.2.6 配置双向地址转换 (181)27.2.7 配置静态地址转换 (183)27.2.8 启用NAT规则 (184)27.2.9 编辑NAT规则 (184)27.2.10 删除NAT规则 (185)27.2.11 移动NAT规则 (186)27.3 NAT监控与维护 (186)27.3.1 查看地址池 (186)27.3.2 查看源、目的NAT规则 (187)27.3.3 查看静态NAT规则 (188)27.3.4 查看NAT规则并发连接数和命中数 (188)27.4 配置案例 (189)27.4.1 配置源地址转换 (189)27.4.2 配置目的地址转换 (191)27.4.3 配置双向地址转换 (194)27.4.4 配置静态地址转换 (197)27.5 常见故障分析 (199)27.5.1 连接时通时断 (199)第28章NAT地址池检查 (200)28.1 配置地址池检查功能 (200)28.2 修改地址池检查配置 (201)28.3 开启地址池检查功能 (202)28.4 关闭地址池检查功能 (202)28.5 查看地址池检查状态 (203)第29章跨协议转换 (205)29.1 跨协议转换概述 (205)29.2 配置跨协议转换规则 (205)29.2.1 配置IVI转换方式 (205)29.2.2 配置嵌入地址转换方式 (207)29.2.3 配置地址池转换方式 (209)29.2.4 编辑跨协议转换规则 (211)29.2.5 删除跨协议转换规则 (212)29.2.6 移动跨协议转换规则 (213)29.3 配置案例 (213)29.3.1 配置NAT46转换 (213)29.3.2 配置NAT64转换 (215)29.4 常见故障分析 (217)29.4.1 用户发现网络中一直有地址冲突的情形 (217)29.4.2 用户发送的请求报文无法到达设备 (218)第30章端口管理 (219)30.1 端口管理概述 (219)30.2 端口配置 (219)30.2.1 设置端口号 (219)30.2.2 删除端口号 (219)30.2.3 查看端口号 (220)30.3 配置案例 (220)第31章IPSec VPN (224)31.1 概述 (224)31.2 IPSec VPN配置过程 (224)31.2.1 配置IKE协商策略 (225)31.2.2 配置IPSEC协商策略 (225)31.2.3 配置IPsec策略 (226)31.3 IPSec VPN配置参数 (227)31.3.1 IKE协商参数 (227)31.3.2 IPSEC协商参数 (229)31.3.3 IPsec策略 (230)31.4 配置案例 (231)31.4.1 配置案例1:配置IPSEC基本组网 (231)31.4.2 配置案例2:配置IPSEC HUB_SPOKE (233)31.5 IPSEC VPN监控与维护 (239)31.5.1 查看SA是否建立 (239)31.5.2 删除建立的SA (240)31.6 常见故障分析 (240)31.6.1 故障现象:不能建立隧道 (240)第32章SSL远程接入 (241)32.1 技术简介 (241)32.2 配置SSL VPN (241)32.2.1 配置SSL VPN基本功能 (242)32.2.2 配置SSL VPN用户和用户组 (244)32.2.3 配置SSL VPN Web访问配置 (245)32.2.4 配置SSL VPN资源和资源组 (246)32.2.5 配置SSL VPN接口选项 (248)32.3 SSL VPN登录 (249)32.3.1 WEB模式 (249)32.3.2 Tunnel模式 (252)32.4 SSL VPN监控与维护 (258)32.4.1 SSL VPN监视器 (258)32.5 WINDOWS7 下的使用注意事项 (258)32.6 SSLVPN插件、客户端与操作系统兼容性问题的FAQ (263)32.6.1 共性问题 (263)32.6.2 针对Windows 2003和Windows XP-SP3操作系统 (264)32.6.3 针对Windows Vista、Windows 7和Windows 2008操作系统 (267)第33章L2TP (273)33.1 L2TP概述 (273)33.2 配置L2TP (274)33.2.1 配置认证用户 (275)33.2.2 配置用户组 (275)33.2.3 配置接口接入控制 (276)33.2.4 配置L2TP (277)33.3 配置案例 (278)33.3.1 案例1:在接口ge0/0上启用L2TP (278)33.4 L2TP监控与维护 (280)33.4.1 察看L2TP会话信息 (280)33.5 故障分析 (280)33.5.1 L2TP客户端拨号,无法建立连接 (280)33.5.2 L2TP建立连接后,出现异常断开 (281)第34章DNS代理 (282)34.1 DNS代理概述 (282)34.2 配置DNS代理 (282)34.2.1 配置服务器 (282)34.2.2 配置代理策略 (283)34.2.3 配置全局配置 (284)34.3 配置案例 (285)34.3.1 DNS代理配置案例1 (285)34.3.2 DNS代理配置案例2 (287)第35章DNS服务 (289)35.1 DNS服务概述 (289)35.2 配置DNS服务 (289)35.2.1 基础配置 (289)35.2.2 配置DNS记录 (290)35.2.3 配置案例 (296)第36章系统参数 (299)36.1 系统参数概述 (299)36.2 协议管理 (299)36.3 TCP状态管理 (300)36.4 参数管理 (300)第37章WEB调试 (302)37.1 WEB调试概述 (302)37.2 配置WEB调试 (302)37.2.1 配置WEB调试的基本要素 (302)37.2.2 配置协议为TCP(UDP)的WEB调试 (303)37.2.3 配置协议为ICMP的WEB调试 (304)37.2.4 配置协议为OTHER的WEB调试 (304)37.3 配置案例 (305)37.3.1 案例1:使用IPv4的Web调试功能 (305)第38章路由跟踪 (308)38.1 路由跟踪概述 (308)38.2 配置路由跟踪 (308)38.2.1 配置路由跟踪的基本要素 (308)38.2.2 配置TCP(或UDP)协议类型的路由跟踪 (309)38.2.3 配置ICMP协议类型的路由跟踪 (309)38.2.4 配置IP协议类型的路由跟踪 (310)38.3 配置案例 (310)38.3.1 案例1:配置IPv4路由跟踪 (310)38.3.2 案例2:配置IPv6路由跟踪 (311)第39章诊断 (313)39.1 诊断功能概述 (313)39.2 配置 (313)39.2.1 配置traceroute诊断 (313)39.2.2 配置ping诊断 (314)39.2.3 配置TCP诊断 (314)39.2.4 配置ping6诊断 (315)39.3 配置案例 (315)39.3.1 配置案例1:对网络进行traceroute诊断 (315)第40章PMTU (317)40.1 PMTU概述 (317)40.2 PMTU配置 (317)40.3 配置案例 (317)第41章自定义抓包 (319)41.1 自定义抓包概述 (319)41.2 自定义抓包配置 (319)41.3 配置案例 (320)第42章SDWAN策略 (322)42.1 SDWAN策略概述 (322)42.2 配置SDWAN策略 (322)42.2.1 创建SDWAN策略 (322)42.2.2 编辑SDWAN策略 (324)42.2.3 删除SDWAN策略 (324)42.2.4 SDWAN策略顺序调整 (325)42.2.5 SDWAN策略启用禁用 (325)42.2.6 查看SDWAN策略列表 (327)42.3 配置链路质量检查 (327)42.4 配置案例 (329)42.4.1 SDWAN策略案例 (329)42.4.2 链路质量检查案例 (332)42.5 常见故障分析 (334)42.5.1 SDWAN策略不生效 (334)42.5.2 SDWAN策略部分下一跳没有命中计数 (335)第43章WOC加速模板 (336)43.1 WOC加速模板概述 (336)43.2 配置WOC加速模板 (336)43.2.1 新建WOC加速模板 (336)43.2.2 编辑WOC加速模板 (336)43.2.3 删除WOC加速模板 (337)43.2.4 防护策略引用WOC加速模板 (337)43.3 WOC加速监控 (338)43.4 配置案例 (339)第44章防火墙策略 (340)44.1 防火墙策略概述 (340)44.2 配置策略组 (340)44.2.1 配置策略组 (340)44.2.2 启用策略组 (341)44.2.3 删除策略组 (341)44.2.4 移动策略组 (342)44.2.5 插入策略组 (343)44.2.6 重命名策略组 (343)44.2.7 策略组内策略迁移 (344)44.3 配置防火墙策略 (345)44.3.1 配置策略的基本要素 (345)44.3.2 配置DENY策略 (346)44.3.3 配置PERMIT策略 (347)44.3.4 启用防火墙策略 (348)44.3.5 编辑防火墙策略 (349)44.3.6 删除防火墙策略 (353)44.3.7 移动防火墙策略 (353)44.3.8 插入防火墙策略 (354)44.3.9 策略配置模块 (355)44.3.10 策略预编译模块 (356)44.4 防火墙策略监控与维护 (357)44.4.1 按协议类型查看防火墙策略 (357)44.4.2 按分类方式(策略组)查看防火墙策略 (357)44.4.3 按分类方式(接口对)查看防火墙策略 (358)44.4.4 导出csv文件查看防火墙策略 (359)44.4.5 按过滤条件查询防火墙策略 (360)44.4.6 防火墙策略冗余检测 (361)44.4.7 查看防火墙策略流量统计 (362)44.4.8 查看防火墙策略会话监控信息 (362)44.4.9 查看防火墙策略当前连接数 (363)44.5 配置案例 (364)44.5.1 配置案例1:创建IPV4防火墙策略 (364)44.5.2 配置案例2 :二层转发控制 (366)44.5.3 配置案例3:web认证用户防火墙策略控制 (367)44.6 常见故障分析 (370)44.6.1 故障现象1:匹配上某条策略的数据流没有执行相应的动作 (370)44.6.2 故障现象2:配置基于应用的防火墙策略不能匹配 (371)44.6.3 故障现象3:防火墙策略部分接口不能选择 (371)第45章本地安全策略 (372)45.1 本地安全策略概述 (372)45.2 配置本地安全策略 (372)45.2.1 创建本地安全策略 (372)45.2.2 编辑本地安全策略 (373)45.2.3 删除本地安全策略 (373)45.2.4 移动本地安全策略 (373)45.2.5 插入本地安全策略 (374)45.2.6 启用本地安全策略 (374)45.2.7 查看本地安全策略列表 (375)45.2.8 策略配置模块 (375)45.3 配置案例 (376)45.3.1 配置案例:阻断不安全用户访问设备 (376)第46章防护策略 (378)46.1 安全防护策略概述 (378)46.2 配置安全防护策略 (378)46.2.1 配置策略的基本要素 (378)46.2.2 启用安全防护策略 (380)46.2.3 编辑安全防护策略 (380)46.2.4 删除安全防护策略 (381)46.2.5 调整安全防护策略的顺序 (382)46.2.6 插入一条攻击防护策略 (383)46.2.7 重置安全防护策略的命中计数 (384)46.2.8 查询攻击防护策略 (384)46.3 配置案例 (385)46.3.1 案例1:创建安全防护策略 (385)46.3.2 案例2:创建安全防护防扫描策略 (386)46.4 常见故障分析 (388)46.4.1 故障现象:某些应该匹配上某条策略的数据流没有匹配上该策略 (388)第47章攻击防护 (389)47.1 攻击防护概述 (389)47.2 配置攻击防护 (389)47.2.2 编辑攻击防护 (392)47.2.3 删除攻击防护 (393)47.2.4 在安全防护策略中引用攻击防护 (394)47.3 配置案例 (395)47.3.1 案例1:创建安全防护防Flood策略 (395)47.3.2 案例2:创建安全防护防扫描策略 (396)47.4 攻击防护监控与维护 (398)47.4.1 查看攻击防护日志 (398)47.5 常见故障分析 (399)47.5.1 故障现象:防flood功能不能正常工作 (399)第48章病毒防护 (400)48.1 病毒防护概述 (400)48.2 配置病毒防护 (400)48.2.1 新建病毒防护模板 (400)48.2.2 编辑病毒防护模板 (400)48.2.3 删除病毒防护模板 (401)48.2.4 防护策略引用病毒防护模板 (401)48.3 配置文件类型 (402)48.3.1 文件扫描配置 (402)48.3.2 新增文件类型 (403)48.3.3 删除文件类型 (404)48.3.4 文件类型的启用和不启用 (404)48.4 配置案例 (405)48.5 病毒防护监控 (407)48.5.1 查看病毒防护日志 (407)第49章入侵防护 (409)49.1 入侵防护概述 (409)49.2 配置事件集 (409)49.2.1 新建事件集 (409)49.2.2 编辑事件集 (410)49.2.3 删除事件集 (411)49.2.4 复制事件集 (412)49.2.5 防护策略引用事件集 (413)49.3 事件集中事件配置 (414)49.3.1 查看事件 (414)49.3.2 在线说明 (415)49.3.3 添加事件 (416)49.3.4 删除事件 (417)49.3.5 编辑事件 (418)49.3.6 搜索事件 (419)49.4 自定义事件配置 (419)49.4.2 编辑自定义事件 (421)49.4.3 删除自定义事件 (422)49.4.4 引用自定义事件 (423)49.4.5 自定义事件在线说明 (423)49.5 全局配置 (424)49.6 自定义事件配置备份恢复 (425)49.7 IPS抓包 (425)49.7.1 IPS抓包概述 (425)49.7.2 IPS抓包配置 (425)49.7.3 IPS抓包配置案例 (426)49.8 配置案例 (428)49.9 入侵防护监控 (430)49.9.1 查看入侵防护日志 (430)第50章Web防护 (431)50.1 Web防护概述 (431)50.2 配置Web防护 (431)50.2.1 配置策略的基本要素 (431)50.2.2 编辑Web防护 (432)50.2.3 删除Web防护策略 (432)第51章威胁情报 (434)51.1 威胁情报概述 (434)51.2 配置威胁情报 (434)51.2.1 配置威胁情报 (434)51.2.2 编辑威胁情报 (435)51.2.3 删除威胁情报 (435)51.2.4 配置防护等级 (435)51.2.5 配置云端查询 (436)51.2.6 情报库升级 (436)51.3 配置案例 (437)51.4 威胁情报监控 (438)51.4.1 查看IP地址威胁监控 (438)51.4.2 查看域名威胁监控 (439)第52章Dos防护 (440)52.1 防攻击概述 (440)52.2 配置防攻击 (440)52.3 配置案例 (441)52.3.1 案例1:配置防DOS攻击 (441)52.4 防攻击监控与维护 (443)52.4.1 查看防攻击日志 (443)52.5 常见故障分析 (443)52.5.1 故障现象:SYN Flood攻击防御失效 (443)52.5.2 故障现象:配置防扫描后没有报警,没有拒包 (444)第53章ARP攻击防护 (445)53.1 ARP攻击防护概述 (445)53.2 配置ARP攻击防护 (445)53.2.1 缺省配置信息 (445)53.2.2 ARP攻击防护基本配置 (445)53.2.3 主动保护列表配置 (447)53.2.4 IP-MAC绑定配置 (448)53.2.5 ARP表 (448)53.3 配置案例 (450)53.3.1 配置案例:配置防ARP欺骗和防ARP Flood (450)53.4 常见故障分析 (452)53.4.1 故障现象:PC无法上网 (452)第54章IP黑名单防护 (453)54.1 IP黑名单概述 (453)54.2 配置IP黑名单阻断方向 (453)54.3 配置IP黑名单组 (454)54.3.1 创建IP黑名单组 (454)54.3.2 删除IP黑名单组 (455)54.3.3 修改IP黑名单组 (455)54.3.4 修改IP黑名单组名称 (456)54.3.5 启停IP黑名单组 (456)54.3.6 查询IP黑名单组 (457)54.4 配置IP黑名单 (457)54.4.1 创建IP黑名单 (457)54.4.2 编辑创建IP黑名单 (459)54.4.3 修改IP黑名单 (460)54.4.4 删除IP黑名单 (460)54.4.5 删除失效IP黑名单 (461)54.4.6 超时自动删除IP黑名单 (461)54.4.7 重置IP黑名单命中数 (462)54.4.8 查询IP黑名单 (462)54.4.9 组过滤显示IP黑名单 (462)54.4.10 全局开关IP黑名单 (463)54.5 IP黑名单配置导入导出 (463)54.5.1 IP黑名单导入 (463)54.5.2 IP黑名单导出 (465)54.6 配置案例 (466)54.6.1 案例1:创建IP黑名单 (466)54.6.2 案例2:创建实时阻断IP黑名单 (466)54.6.3 案例3:创建入侵防护阻断IP黑名单 (467)54.6.4 案例4:创建WEB应用防护阻断IP黑名单 (468)54.6.5 案例5:创建口令防护IP黑名单 (468)第55章域名黑名单防护 (470)55.1 域名黑名单概述 (470)55.2 配置域名黑名单 (470)55.2.1 配置域名黑名单 (470)55.2.2 编辑创建域名黑名单 (471)55.2.3 修改域名黑名单 (472)55.2.4 删除黑名单 (472)55.2.5 重置域名黑名单命中数 (472)55.2.6 刷新域名黑名单 (473)55.3 查询域名黑名单配置 (473)55.4 域名黑名单配置导入导出 (473)55.4.1 域名黑名单导入 (474)55.4.2 域名黑名单导出 (474)55.5 配置案例 (474)55.5.1 案例1:禁止员工访问博彩站点 (474)55.5.2 案例2:禁止员工在上班期间访问游戏站点 (475)55.6 域名黑名单防护监控与维护 (476)55.6.1 查看域名黑名单防护日志 (476)第56章白名单防护 (477)56.1 白名单概述 (477)56.2 配置白名单匹配方向 (477)56.3 配置白名单 (477)56.3.1 配置白名单 (477)56.3.2 编辑创建白名单 (479)56.3.3 修改白名单 (479)56.3.4 删除白名单 (480)56.3.5 重置白名单命中数 (480)56.3.6 全局开关白名单 (481)56.3.7 查询白名单 (481)56.4 白名单配置导入导出 (481)56.4.1 白名单导入 (482)56.4.2 白名单导出 (483)56.5 配置案例 (483)56.5.1 案例1:创建白名单 (483)第57章口令防护 (484)57.1 口令防护概述 (484)57.2 配置口令防护 (484)57.2.1 新建口令防护模板 (484)57.2.2 编辑口令防护模板 (486)57.2.3 删除口令防护 (486)57.2.1 在安全防护策略中引用口令防护 (487)57.3 配置案例 (488)57.3.1 案例1:创建安全防护弱口令检查策略 (488)57.3.2 案例2:创建安全防护防口令暴力破解策略 (489)57.4 口令防护监控与维护 (490)57.4.1 查看口令防护日志 (490)第58章Web应用防护 (492)58.1 概述 (492)58.2 配置策略 (492)58.2.1 策略的基本要素 (492)58.2.2 新建策略 (492)58.2.3 编辑策略 (493)58.2.4 删除策略 (494)58.2.5 移动策略 (494)58.2.6 插入策略 (495)58.3 配置事件集 (495)58.3.1 新建事件集 (495)58.3.2 编辑事件集 (496)58.3.3 删除事件集 (497)58.3.4 复制事件集 (497)58.4 配置事件集中事件 (497)58.4.1 查看事件 (497)58.4.2 添加事件 (498)58.4.3 编辑事件 (499)58.4.4 删除事件 (500)58.5 配置自定义事件 (500)58.5.1 添加自定义事件 (500)58.5.2 编辑自定义事件 (501)58.5.3 删除自定义事件 (502)58.5.4 引用自定义事件 (502)58.6 配置合规检查模板 (503)58.6.1 添加合规检查模板 (503)58.6.2 编辑合规检查模板 (504)58.6.3 删除合规检查模板 (505)58.7 配置参数 (505)58.8 配置案例 (506)58.8.1 阻断POST方法 (506)58.9 常见故障分析 (507)58.9.1 自定义事件不能匹配 (507)第59章应用控制策略 (508)59.1 应用控制策略概述 (508)59.2 配置应用控制策略 (508)59.2.1 配置策略的基本要素 (508)59.2.2 关键字配置 (510)59.2.3 启用应用控制策略 (510)59.2.4 编辑应用控制策略 (511)59.2.5 删除应用控制策略 (512)59.2.6 调整应用控制策略的顺序 (512)59.2.7 查询应用控制策略 (513)59.3 配置案例 (513)59.3.1 案例1:阻断QQ号中包含“12456”的用户登陆 (513)59.3.2 案例2:拒绝接收所有电子邮件 (515)59.4 常见故障分析 (516)59.4.1 常见故障:策略没有命中 (516)第60章Web控制策略 (517)60.1 Web控制策略概述 (517)60.2 配置Web控制策略 (517)60.2.1 配置策略的基本要素 (517)60.2.2 关键字配置 (518)60.2.3 启用Web控制策略 (519)60.2.4 编辑Web控制策略 (520)60.2.5 删除Web控制策略 (520)60.2.6 调整Web控制策略的顺序 (521)60.2.7 阻断提示页面 (521)60.3 配置案例 (522)60.3.1 案例1:阻断所有新闻网页并提示该网络禁止访问新闻 (522)60.4 常见故障分析 (523)60.4.1 常见故障:策略没有命中 (523)第61章流量控制策略 (524)61.1 流量控制概述 (524)61.2 配置线路策略 (524)61.2.1 配置线路策略 (524)61.2.2 编辑线路策略 (525)61.2.3 删除线路策略 (525)61.3 配置管道策略 (526)61.3.1 配置管道策略 (526)61.3.2 编辑管道策略 (528)61.3.3 删除管道策略 (528)61.3.4 移动管道策略 (529)61.4 流量监控 (529)61.5 配置案例 (530)第62章会话控制策略 (532)62.1 会话控制策略概述 (532)62.2 配置会话控制策略 (532)62.2.1 配置策略的基本要素 (532)62.2.2 启用会话控制策略 (534)62.2.3 编辑会话控制策略 (534)62.2.4 删除会话控制策略 (535)62.2.5 调整会话控制策略的顺序 (535)62.2.6 查询会话控制策略 (536)62.3 会话控制策略监控与维护 (537)62.3.1 查看会话控制策略 (537)62.4 配置案例 (537)62.4.1 案例1:创建IPv4会话控制策略限制总连接速率 (537)62.5 常见故障分析 (538)62.5.1 故障现象:匹配上某条策略的某些数据流没有受到相应的限制 (538)第63章Web认证策略 (539)63.1 Web认证策略概述 (539)63.2 配置Web认证策略 (539)63.2.1 配置用户 (539)63.2.2 配置用户组 (541)63.2.3 配置Web认证策略 (541)63.2.4 编辑Web认证策略 (543)63.2.5 删除Web认证策略 (543)63.2.6 移动Web认证策略 (544)63.2.7 Web认证策略命中次数清零 (544)63.2.8 修改Web认证配置 (545)63.2.9 清除所有在线用户 (545)63.3 配置案例 (546)63.3.1 配置案例:配置员工上网需要ladp认证 (546)63.4 常见故障分析 (548)63.4.1 故障现象:认证用户进行认证时失败 (548)第64章地址对象 (550)64.1 地址对象概述 (550)64.2 配置地址节点 (550)64.3 批量删除地址节点 (551)64.4 配置地址组 (551)64.5 批量删除地址组 (552)64.6 配置域名地址 (552)64.7 批量删除域名地址 (553)64.8 清除域名地址解析成员 (553)64.9 配置案例 (554)64.9.1 配置案例1:增加IPv4地址节点 (554)64.9.2 配置案例2:编辑增加IPv4地址节点 (554)64.9.3 配置案例3:增加IPv6地址节点 (555)64.9.4 配置案例4:增加地址对象组 (556)64.9.5 配置案例5:增加域名地址并在防火墙策略中引用 (557)64.10 地址对象监控与维护 (558)64.10.1 查看地址节点 (558)64.10.2 查看地址组 (559)64.10.3 查看域名地址 (560)64.10.4 地址对象的备份和恢复 (561)64.11 常见故障分析 (563)64.11.1 故障现象:提交不成功 (563)64.11.2 故障现象:域名地址没有成员 (563)第65章ISP地址库 (564)65.1 ISP地址库概述 (564)65.1 配置ISP地址库 (564)65.1.1 配置ISP地址库 (564)65.1.2 ISP地址库导入 (565)65.1.3 ISP地址库导出 (565)65.1.4 ISP地址库删除 (566)65.2 常见故障分析 (567)65.2.1 ISP地址加载不完整 (567)第66章服务对象 (568)66.1 概述 (568)66.2 配置服务对象 (568)66.2.1 预定义服务 (568)66.2.2 配置自定义服务 (568)66.2.3 批量删除自定义服务 (569)66.2.4 配置服务组 (569)66.2.5 批量删除服务组 (570)66.3 配置案例 (570)66.3.1 配置案例1:添加自定义服务 (570)66.3.2 配置案例2:添加服务组 (571)66.4 服务对象监控与维护 (571)66.4.1 查看预定义服务 (571)66.4.2 查看自定义服务 (573)66.4.3 查看服务组 (574)66.5 常见故障分析 (575)66.5.1 故障现象:提交不成功 (575)第67章应用对象 (576)67.1 概述 (576)67.2 配置应用对象 (576)67.2.1 配置自定义应用 (576)67.2.2 配置应用组 (577)67.3 配置案例 (578)67.3.1 配置案例1:增加自定义应用 (578)67.3.2 配置案例2:增加应用组 (579)67.4 监控与维护 (579)67.4.1 查看预定义应用 (579)67.4.2 查看自定义应用 (580)67.4.3 查看应用组 (580)第68章用户对象 (582)68.1 用户对象概述 (582)68.2 配置用户对象 (582)68.2.1 配置本地认证用户对象 (582)68.2.2 配置radius用户对象 (582)68.2.3 配置ldap用户对象 (583)68.2.4 配置静态用户对象 (583)68.3 配置用户组对象 (584)68.4 用户对象查看 (585)68.5 用户组对象查看 (586)第69章认证服务器对象 (588)69.1 认证服务器对象概述 (588)69.2 配置认证服务器对象 (588)69.2.1 配置RADIUS服务器对象 (588)69.2.2 配置LDAP服务器 (589)69.3 配置AD域同步策略 (590)69.3.1 新建同步策略 (590)69.3.2 配置案例 (590)第70章URL分类 (592)70.1 概述 (592)70.2 配置URL分类 (592)70.2.1 配置自定义URL分类 (592)70.2.2 配置URL组 (593)70.3 自定义URL分类配置备份恢复 (594)70.4 配置案例 (595)70.4.1 配置案例1:增加自定义URL分类 (595)70.4.2 配置案例2:增加URL组 (595)70.5 监控与维护 (596)70.5.1 查看预定义URL分类 (596)70.5.2 查看自定义URL分类 (597)70.5.3 查看URL组 (597)70.5.4 URL分类查询 (598)第71章域名对象 (599)71.1 概述 (599)71.2 配置域名对象 (599)71.2.1 配置自定义域名 (599)71.2.2 配置域名组 (600)71.3 配置案例 (600)71.3.1 配置案例1:增加自定义域名 (600)71.3.2 配置案例2:增加域名组 (601)71.4 监控与维护 (601)71.4.1 查看自定义域名 (601)71.4.2 查看域名组 (602)第72章时间对象 (603)72.1 概述 (603)72.2 配置时间对象 (603)72.2.1 配置绝对时间 (603)72.2.2 配置周期时间 (603)72.3 配置案例 (604)72.3.1 配置案例1:增加绝对时间 (604)72.3.2 配置案例2:增加周期时间 (605)72.4 绝对时间与周期时间监控与维护 (605)72.4.1 查看绝对时间 (605)72.5 常见故障分析 (606)72.5.1 故障现象:提交不成功 (606)第73章健康检查 (607)73.1 健康检查概述 (607)73.2 配置健康检查 (607)73.3 配置案例 (626)第74章CA证书 (628)74.1 证书概述 (628)74.2 配置证书管理 (628)74.2.1 配置通用证书 (628)74.2.2 配置国密证书 (631)74.2.3 配置CA证书 (634)74.2.4 配置CRL证书 (636)74.2.5 配置管理根CA配置 (639)74.2.6 配置管理用户证书 (645)74.3 配置案例 (649)74.4 常见故障 (650)74.4.1 导入证书链失败 (650)第75章日志管理 (651)75.1 日志概述 (651)75.2 配置说明 (651)75.2.1 缺省配置说明 (651)75.2.2 配置SYSLOG服务器 (651)75.3 配置日志过滤 (652)75.4 部分模块日志配置的注意事项 (652)75.5 监控与维护 (654)75.5.1 日志查看 (654)75.5.2 日志查询条件设置 (655)75.6 配置案例 (656)75.6.1 配置案例:配置健康检查模块SYSLOG日志 (656)75.7 常见故障分析 (658)75.7.1 故障现象1:SYSLOG日志失效 (658)75.7.2 故障现象2:E-mail日志失效 (658)第76章日志合并 (659)76.1 日志合并概述 (659)76.2 配置日志合并 (659)76.3 配置案例 (660)76.3.1 配置案例:配置防火墙策略日志合并 (660)第77章流日志 (662)77.1 流日志概述 (662)77.2 流日志配置 (662)77.2.1 全局开关 (662)77.2.2 流日志过滤开关 (662)77.3 流日志展示 (662)77.3.1 本地日志展示 (662)第78章系统配置 (665)78.1 系统配置概述 (665)78.2 配置说明 (665)78.2.1 配置设备 (665)78.2.2 系统监控 (667)78.2.3 时间配置 (668)78.2.4 DNS配置 (670)78.2.5 备份恢复 (671)78.2.6 告警邮件配置 (671)78.2.7 问题反馈 (673)78.2.8 设备重启 (674)78.2.9 集中管理 (674)78.2.10 设备运行记录 (675)78.2.11 配置自动备份 (676)78.3 配置案例 (676)78.3.1 配置案例1:对设备运行记录进行配置并导出 (676)78.3.2 配置案例2:设置每个月10号进行配置自动备份 (677)第79章管理员 (679)79.1 管理员概述 (679)79.2 配置管理员 (679)79.2.1 配置管理员 (679)79.3 配置RADIUS服务器 (681)79.4 配置LDAP服务器 (681)79.4.1 配置LDAP服务器 (681)79.5 认证用户监控与维护 (682)79.5.1 查看管理员信息 (682)79.5.2 查看RADIUS服务器信息 (683)79.5.3 查看LDAP服务器信息 (683)79.5.4 查看在线管理员信息 (683)79.6 常见故障分析 (684)79.6.1 故障现象:系统用户使用radius认证失败 (684)第80章版本管理 (685)80.1 版本管理 (685)80.1.1 版本管理 (685)80.1.2 特征库升级 (685)1.1.3 系统快照 (686)第81章许可管理 (689)81.1 许可管理概述 (689)81.2 许可导入 (689)81.3 许可试用 (690)第82章高可用性 (691)82.1 HA概述 (691)82.2 HA基本配置 (691)82.3 配置同步 (692)82.4 差异配置导出 (693)82.5 配置数据同步 (694)82.6 配置HA监控 (694)82.6.1 配置接口监控 (694)82.6.2 配置链路聚合监控 (695)82.6.3 配置网关监控 (696)82.6.4 配置切换条件 (696)82.7 HA状态控制 (697)82.8 配置案例 (698)82.8.1 案例1:配置主备模式基本配置 (698)82.8.2 案例2:配置主主模式基本配置 (700)第83章VRRP (703)83.1 VRRP概述 (703)83.2 配置VRRP (705)83.2.1 配置VRRP (705)83.2.2 编辑VRRP备份组 (707)83.2.3 删除VRRP备份组 (707)83.2.4 查看VRRP备份组 (707)83.3 配置案例 (708)。
Firefly基本操作

本地变更操作
撤消编辑(unedit)
撤消本地和分支中检出信息 撤消自上次“保存本地变更” 或者“编辑”之后所有 的变更
删除(delete)
删除工作区文件或目录,文件版本增加 删除变更保存在本地工作区,未提交至分支 在线模式下,上传删除变更至中继工作区
移动(move )
将一个或多个文件或目录移动到某指定的目录下,文 件版本增加 移动变更保存在本地工作区,未提交至分支 在线模式下,上传移动变更至中继工作区
3
Firefly Administration(管理员 ( )
Firefly Administration是Firefly管理员的操 作界面。在这里,由Firefly管理员配置服务 器、建立存储库、备份存储库、建立Firefly 项目,并对所建立的存储库进行管理。
4
Firefly Server Explorer(分支管理员) (分支管理员)
Default变更集是Firefly系统创建的变更集。 在使用Firefly进行软件配置管理的过程中,有些用户习惯在单纯的文件“检 入/检出”模式下工作,而不愿意自己创建变更集对文件的变更进行管理 。Default变更集的存在为这些用户提供了方便。在用户不选择所工作的 变更集情况下,当用户检出文件后,对文件所做的变更会自动放置在 Default变更集中。用户可以一次性全部提交Default变更集中的变更,也 可以只选择其中的一部分变更提交到Firefly服务器上。
43
打开文件
菜单: 编辑>打开方式
选择是否 检出文件
文件变更 保存至改 变更集中 系统默认程 序打开文件 用户指定程 序打开文件
44
本地保存
菜单: 操作>保存本地变更(delta)
网络设备配置自动化管理的工具和方法(一)

网络设备配置自动化管理的工具和方法随着网络的迅速发展和普及,网络设备的数量和复杂性不断增加,传统的手动配置管理已经无法满足日益增长的需求。
为了提高效率和减少人力成本,网络设备配置自动化管理成为了迫切的需求。
本文将介绍一些常见的网络设备配置自动化管理的工具和方法。
一、自动化配置工具1. AnsibleAnsible是一个强大的自动化工具,它可通过SSH协议远程管理和配置网络设备。
Ansible使用简单,不需要安装客户端,只需通过安装Ansible在控制节点上即可实现对网络设备的远程配置。
使用Ansible可以轻松实现大规模设备的批量配置管理,提高运维效率。
2. PuppetPuppet是一种基于模块化架构的自动化配置工具,它通过描述配置和状态,自动化地执行和监控设备的配置更新。
Puppet提供了丰富的模块和资源类型,确保网络设备的一致性和稳定性。
使用Puppet可以轻松实现网络设备的自动化配置管理和故障排除。
3. ChefChef是一款开源的自动化配置管理工具,它采用基于Ruby的DSL (Domain Specific Language)描述配置和状态。
Chef使用简单,灵活性强,支持多种操作系统和设备类型。
使用Chef可以轻松实现网络设备的自动化配置和持续性集成,提高系统的可维护性和稳定性。
二、自动化配置方法1. 基础配置模板使用基础配置模板是一种常见的自动化配置方法,通过定义网络设备的基本配置参数和规则,可以实现快速批量配置。
基础配置模板可以包括设备类型、接口配置、设备路由、访问控制列表等内容,使用时只需要根据实际需求进行参数修改和自定义。
2. 脚本编程脚本编程是另一种常见的自动化配置方法,通过编写脚本来实现网络设备的自动化配置。
可以使用Python、Perl或Shell等编程语言编写脚本,通过调用网络设备的API接口或通过SSH协议实现自动化的配置管理。
脚本编程方法相对灵活,可以根据实际需求进行个性化定制。
软件测试工具的比较

软件测试工具的比较在软件开发的过程中,测试是非常重要的一环。
软件测试工具可以帮助测试人员更加高效地进行测试,提高测试效率和测试质量。
但是,市面上的软件测试工具繁多,选择哪个工具就成为了一个需要考虑的问题。
本文将对几种常用的软件测试工具进行比较,帮助读者选择适合自己的测试工具。
1. SeleniumSelenium 是一款开源的自动化测试工具,支持多种编程语言,包括 Java、C#、Ruby 等。
它可以模拟用户的操作,在浏览器中进行点击、输入等操作,从而完成自动化测试。
优点:1)Selenium 支持多种浏览器,包括 Chrome、Firefox、Edge 等。
2)Selenium 可以进行分布式测试,支持多个测试节点。
3)Selenium 支持多种测试框架,包括 Junit、TestNG 等。
缺点:1)Selenium 不支持测试移动端应用。
2)Selenium 在 IE 浏览器中的兼容性较差。
3)Selenium 的学习曲线比较陡峭,需要一定的编程基础。
2. AppiumAppium 是一款开源的移动端自动化测试工具,支持多种移动端应用测试,包括 Android、iOS、Windows Phone 等。
它可以在模拟器或真机上模拟用户的操作,进行自动化测试。
优点:1)Appium 支持多种移动端应用,包括原生应用、混合应用、Web 应用等。
2)Appium 对多种编程语言进行了封装,包括 Java、Python、Ruby 等。
3)Appium 可以使用 Selenium WebDriver 进行测试。
缺点:1)Appium 的学习曲线比较陡峭,需要一定的编程基础。
2)Appium 对于部分特定的机型可能存在兼容性问题。
3)Appium 的安装和配置可能比较复杂。
3. JMeterJMeter 是一款开源的压力测试工具,用于测试Web 应用性能。
它可以模拟多个用户同时访问Web 应用,对应用的性能进行评估。
软件项目管理及配置管理

16
一、软件项目管理
测试文档( ) 测试文档(TD)的编写 测试计划:测试方法、工具、环境、人员、时间等 测试用例:接口-路径测试用例、功能测试用例、健壮性测试用例、性能测
试用例、压力、用户界面、可靠性等
测试报告:测试总结、分析与建议、缺陷修改记录等
17
二、配置管理
配置管理的工作就是确保软件项目时时保持条理清晰,随时想要任何工 作产品都可以迅速找到,并且工作产品的内容不会出错,这也就是大家常讲 的可回溯性、完整性和正确性;其次软件配置管理活动始终贯穿整个软件项 目的生命周期。
5)同步-稳定模型(微软模型)
产品的开发被分割成三或四个递增的版本
6)螺旋模型
风险驱动 好像就是在每个阶段进行风险分析的瀑布模型
9
一、软件项目管理
项目过程文档
10
一、软件项目管理
项目过程文档
11
一、软件项目管理
项目过程文档
12
一、软件项目管理
文档编制相关规范 GB/T 8567-2006 计算机软件文档编制规范 GB/T 9385-2008 计算机软件需求说明编制指南 GB/T 9386-2008 计算机软件测试文件编制规范 ISO9001 ISO9000-3 CMMI
软件开发过程生命周期模型: 软件开发过程生命周期模型: 生命周期是指软件开发全部过程、活动和 任务的结构框架。
1)编码-修补模型
没有规格说明或主要设计
2)瀑布模型
将全部的阶段依顺序(线性)进行
3)快速原型模型
需求的快速建模
8
一、软件项目管理
4)递增模型
增量开发,增量提交 有多个瀑布模型,或多个原型模型构成
二、配置管理
时间管理工具的比较分析
时间管理工具的比较分析时间管理对于现代人来说变得越发重要,忙碌的工作和生活压力让我们需要更有效地利用时间。
为此,各种时间管理工具应运而生,例如传统的日历、待办事项清单、以及现代的手机应用和软件等。
本文将对几种常见的时间管理工具进行比较分析,以帮助读者选择适合自己的工具提高效率。
首先,我们来看传统的时间管理工具中最常用的工具之一——日历。
日历的优势在于简单直观,我们可以在其中记录重要的日期和事件,进行时间安排。
然而,日历的局限性在于缺乏一些高级功能,比如提醒功能可能不够灵活,无法根据具体需要进行详细的时间规划。
此外,移动性也是日历的短板,无法进行随时随地的时间管理。
待办事项清单是另一种传统的时间管理工具,它主要用于列出需要完成的任务并进行勾选或划掉。
待办事项清单的优势在于简单易用,适用于每天的任务安排。
然而,待办事项清单也有一些不足之处,比如无法有效地管理时间跨度较长的任务,缺乏对任务的分类和优先级设定,使得整体的时间规划变得有限。
随着科技的发展,手机应用和软件成为了越来越受欢迎的时间管理工具。
其中,如Todoist、Trello、Notion等工具以其丰富的功能和良好的用户体验得到了广泛应用。
这些应用不仅能够记录任务和事件,还可以设定提醒、共享任务、制定计划等多种功能,极大地提高了时间管理的效率。
用户可以根据自己的需求定制不同的任务列表,进行优先级排序,设置提醒频率等,使时间管理更加科学和系统化。
除了手机应用和软件,还有一些在线时间管理工具,比如Google日历、Microsoft To-Do等。
这些工具具有良好的兼容性和云同步功能,用户可以在不同设备上同步任务和日程,方便地管理时间和提高工作效率。
此外,这些在线工具还可以与其他应用进行集成,比如与邮件、通讯录等应用进行数据共享,实现更加便捷的时间管理。
综上所述,不同时间管理工具各有优劣,选择适合自己的工具需要根据个人的需求来决定。
传统的日历和待办事项清单适合对时间管理要求不高的用户,简单明了;而手机应用和在线工具则更适合那些对时间管理有一定要求的用户,具有更多实用功能和更灵活的操作方式。
自动化工具与软件介绍
自动化工具与软件介绍
以下是一些常见的自动化工具和软件:
1.Jenkins:Jenkins是一个自动化部署和集成工具,用于构建、测试和部署软
件。
2.Puppet:Puppet是一种自动化配置管理工具,用于管理服务器和网络设备
的配置。
3.Chef:Chef是一种自动化配置管理工具,用于管理大型IT基础架构的配
置。
4.Appium:Appium是一种自动化测试工具,用于测试移动应用程序。
5.Postman:Postman是一种流行的自动化API测试工具,用于测试Web服
务和API。
6.UiPath:UiPath是一种流行的自动化流程软件,用于自动化重复性的业务
流程。
7.WinAutomation:WinAutomation是一种桌面自动化软件,可以自动化
Windows上的各种任务。
8.Zapier:Zapier是一种流行的自动化工具,可用于自动化各种在线任务。
9.ZapTest:ZapTest是一种流行的自动化测试工具,用于测试Web应用程序
和移动应用程序。
这些工具和软件可以帮助用户自动化构建、部署、测试和管理工作流程,提高效率,减少错误。
项目管理工具软件介绍(含免费、开源)
你需要了解目前的项目管理趋势,使能够获得正确的执行。
有很多类型的管理工具,源码管理、问题跟踪、基于web或桌面等等。
下面提供了几大类的项目管理工具,你可以从中找到与你的业务需求匹配的管理工具。
开源项目管理工具。
Trac Open Source ProjectTrac是一个增强版的Wiki以及软件开发过程中的问题跟踪系统,采用Python 开发。
More Information On Trac Open Source ProjectRedmineRedmine 是一个开源的、基于Web的项目管理和缺陷跟踪工具。
它用日历和甘特图辅助项目及进度可视化显示。
同时它又支持多项目管理。
Redmine是一个自由开放源码软件解决方案,它提供集成的项目管理功能,问题跟踪,并为多个版本控制选项的支持。
More Information On RedmineGantt ProjectGantt Project 是一个使用 GPL 授权的开源项目管理软件,采用 Java 开发的桌面管理工具,支持 Windows、Linux 和 Mac OS X 系统,适合小型项目团队,包含进度管理和项目经理顾问功能。
More Information On Gantt ProjectiTeamwork 是个免费、基于web的团队项目管理应用,UI非常简洁。
More Information On iTeamworkphpCollabphpCollab是个开源的项目协作管理软件。
对于类似咨询机构这样的主体,依赖于公司端和客户端分割的情况,非常适合使用phpCollab。
More Information On phpCollabConsultCommConsultComm 是个轻型的,Java编写的项目,允许任何用户来管理多个项目,客户端,或者任务,并可跟踪项目时间。
More Information On ConsultCommPBwikiPBworks 在线项目工作区提供了一个丰富的、统一的、工作为中心点来管理所有形态和尺寸的项目...More Information On PBwikiTeamSCOPETeamSCOPE 是个协作项目环境的团队软件,基于web的协作工具。
几种dcs组态软件比较
几种组态软件比较GE公司的Cimplicity, Wonderware公司的InTouch以及Siemens公司的WinCC与Intellution公司的iFIX作以比较,这其中Intellution公司和Wonderware公司是专门从事监控软件工作的,在市场占领绝大一部分份额;Cimplicity和WinCC是GE和Siemens公司自动化产品的配套产品,正努力推向市场。
下面就把这几种主要软件从图形及组态方案、数据点管理、网络功能、通信功能、管理方面、加锁设计等六个方面作比较。
1) 图形功能:Cimplicity:图形功能最为强大,图库图形丰富多彩,它支持从画面到画面包含对象的颜色渐变,这是目前其他监控软件都不具备的功能,只是对插入的对象一定要进行格式转化,不然会有死机现象。
一个画面一个进程,运行脚本是多线程的,所以图画虽然大,但运行速度很快。
具有基于对象链接的拷贝功能,可以像MIX一样避免对同一对象在多个画面中出现时修改的多次进行,但存在着运行时母板必须处于激活状态的缺憾。
编辑与运行分开,有独立的报警、历史趋势运行管理程序,内嵌VBA,具有自己的内部函数,又有广泛的VB函数,组VBA与通用运用方式不一样,支持ActiveX,OLE插入,但对控件其中的一些属性进行了锁定。
点的扩展功能与iFIX一样强大,用之不竭的虚拟变量并不占用点数,但对于扩展点的报警设定比较难解决,输出问题,历史记录是没问题的。
对数据节点的修改不是在线的,必须先停止工程,再启动工程。
支持多条件组态,为组态方案提供了很好的解决方法。
InTouch:图形界面的美观性较差,粘贴位图操作较为繁琐,且引入的图形放大后InTouch:图形界面的美观性较差,粘贴位图操作较为繁琐,且引入的图形放大后的变形很大,自配的按钮文字不能变色,实现起来比较费事。
支持ActiveX控件,但不具有第三方控件的出错保护,不健全的控件会造成系统出错。
采用有限的内部函数,其功能也只是常用监控的功能,复杂一点的功能如报表就只能借助于其他工具。