
双向身份认证的量子安全直接通信
2014年第5期(总第145期)闽江学院学报JOURNALOFMINJIANGUNIVERSITYNo.52014GeneralS砸alNo.145
双向身份认证的量子安全直接通信
陈晓峰
(福建江夏学院电子信息科学学院,福建福州350108)
摘要:提出一个具有双向身份认证的量子安全通信协议,协议使用单向哈希函数来验证通信双方的身份,采用单光子幺正操作来编码信息.安全性分析证明该协议能有效的抵御各种窃听和假冒攻击等,具有较好的安全性.关键词:量子安全直接通信;身份认证;单向哈希函数中图分类号:唧09文献标识码:A文章编号:1009—7821(2014)05—0056—04
Qua咖跎伽remrectcommlllli翰tionb嬲edonmutual舢胁删翰tion
CHE州Xiao‘feng(Sc矗00Zo,眈以ro疵抚}白丌嬲砌nSc据舵e,氏洳Ⅱ皿蟛如踟洫乃蚵,几旅Dl£,n咎施n350108,蕊扫l口)
Abnract:Aquantumsecurit)rdirectcommunicationwithmutualidentityauthenticationispresented,Intheprotocol,aone-wayhashfunctionisutilizedformutualautllenticationandsingle—particleunitary
operationsareusedforencoding.Thesecu而tyanalysisshowsthatthepmtocolissecureagainstvarious
eavesdroppingattackandimpersonationattack,soithasbettersecurity.
Keywords:quantumsecuredirectcommunication;identityautllentication;one・wayHashfunction
近年来,随着量子密码的飞速发展,量子密码的一个重要分支,量子安全直接通信(quaIltum
Securedirectcommunication,QsDc)逐渐成为研究的热点。不同于量子密钥分发技术,量子安全直
接通信无需事先协商好一个密钥用于加密秘密消息,而是直接在量子通道中传输秘密消息.目
前,QsDc方案主要分为基于单光子态的QsDC和基于纠缠态(如GHz态、簇态、ERP对和形态
等)的QsDc两类.2002年,龙桂鲁和刘晓曙…提出了第一个量子安全直接通信方案一高效两步
量子安全直接通行方案.同年,Beige等拉。1提出了基于单光子量子安全直接通信方案.Bostrom
等H1提出了利用纠缠态的“Ping—Pong”协议.2003年,邓富国等¨1提出了一个基于EPR对的两
步QSDC方案.200_5年,Luc锄撕ni提出了一个无需纠缠的量子安全直接通信协议¨1(记为LM
协议).
目前,大多数QSDc协议都能抵御各类攻击,如纠缠攻击、截获重放攻击和拒绝服务攻击等,
但对假冒攻击还没有一套有效的抵御方法.为了抵御假冒攻击,研究者在QSDC协议中引入了身
份认证机制,从而提高了QSDC的安全性.2006年,Lee等"o提出了两个带身份认证的QSDC协
议,协议验证了通信方的身份,认证过程基于GHz态.后来,Zhang等旧。指出该协议存在不可信认
收稿日期:2014—06—23基金项目:福建江夏学院校青年科研人才培育基金项目(J)(Z20130010)作者简介:陈晓峰(1977一),男,福建平潭人,福建江夏学院电子信息科学学院讲师
・56・
万方数据第5期陈晓峰:双向身份认证的量子安全直接通信
证中心的问题.接着,“u等…提出了一种更加高效的基于认证的QsDC协议.随后,更多的使用
不同量子态的具有认证功能的QSDc协议陆续被提出m一3J.
基于LM协议的思想,本文提出了一个双向身份认证的QSDC协议,该协议基于非正交态,
结合单向哈希函数和单光子幺正操作来实现认证和编码.所有认证在通信双方之间进行,不存在
第三方认证问题.
1预备知识
在一个二维Hilbert空I司中,存在两组标准正交基分别为Z基和盖基,司表不为:
fz={I。,=(三),I・,=(;)}
k∽=去㈣)+|1))卜)=去㈣).|1)))'
显然,这两组基互为无偏的,即
(oI+):(oI一):(1I+):(1I一):{二.√2
同时,在协议中要用到两个Pauli算子进行编码操作,标记如下:
,=(㈡加,=(?。护
2基于双向身份认证的量子安全直接通信协议(2)
假设Alice想把一串几bit的秘密消息M发送给Bob.其通信过程描述如下:
步骤1Alice和Bob事先约定好一个单向函数日={0,1}+一|0,1}h,并通过安全的量子密钥分发协议(如BB84协议)共享一组密钥%;然后用单向函数执行如下运算:k=日(心。,
佃。,c。),^口=日(%,佃。,c。).其中,佃¨佃。分别为AJice和B0b的身份,c小c丑为散列函数的调
用随机数.在这里,髟。是保密的,m。、加孙c。和c。是公开的.步骤2Bob将^口平均分为^B。和^舵两个序列,^们序列用于加密信息,叫信息序列,IIl舵序
列用于验证Bob的身份,叫检测序列.Bob随机生成一串2n长度的比特序列并将其平均插入到
Ill。。和^船两个序列中,得到两个序列^厶和^厶,并把这两个序列结合生成一个新的序列^:,根据
^:的值,B0b根据以下规则制备一组粒子,即如果蟛=0(1),粒子的制备的态为10)(+I)).然后Bob把所有粒子按序发送给Alice.
步骤3验证Bob的身份和检测窃听.在确认Alice收到序列后,Bob通过公共的经典信道
(比如无线电广播等)告诉mice序列^幺中粒子的位置,然后Alice对7l幺粒子块中相应位置上的
非正交粒子做相应的测量.即如果^乏=0(1),则Alice采用z基(X基).Alice根据测量结果的
错误率来判断是否存在窃听,如果错误率低于预先设定的门限值,则认为Bob是合法的且量子信
道是安全的,否则终止通信.同时为了确保Bob身份无误,Alice还必须把测量结果公布给Bob,
B0b通过类似操作获得错误率,并和mice公布的错误率进行比较,如果形同且低于门限值,则执行下一步,否则,终止通信.
・S7.
万方数据闽江学院学报2014年
步骤4mice将k平均分为以。和k两个序列,同样,以。序列用于加密信息,^。:序列用于
验证Alice的身份.首先,根据要发送的秘密消息肘的值,计算m=^。。①肘,接着,Alice把m的
每个比特插人到^。:序列的随机位置,形成新的序列^:.
根据^:的值,mice对Bob发送过来的用于加密信息的序列^篇执行局域幺正操作.即如果
^j=o(1),则执行,操作(i盯,操作).编码后,形成新的序列^。。,然后把九。。发送给Bob.
步骤5验证灿ice的身份和检测窃听.Bob收到序列九。。后,采用相应的基对其进行测量,
并得到相应的结果.在确认Bob完成测量后,Alice通过经典信道告知Bob序列^肥在序列^。。中
的位置,Bob比较相应位置的值,计算错误率是否在门限值范围内,从而判断量子信道是否安全,
如果安全,Bob则对剩下的信息序列通过与^。。异或操作恢复出秘密消息肘.
3安全性分析
显然,除去身份认证过程,本协议与LM协议类似.文献[6]对LM协议的安全性进行了充分
的分析.因此,本协议对于外部攻击而言是安全的.在这种情况下,安全分析的重点就集中于攻击
者的冒充攻击.故而,将对两种冒充情形进行探讨,具体分析如下:
1)假设冒充者Eve想假冒Bob以获得Alice的编码信息.首先她必须在步骤2中设法取得序
列^乞的值,而要取得IIl乞的值,必须知道^。,而^。是由无条件安全的加密密钥巧。加密的,只有
Alice和Bob知道,所以Eve没办法获得IIl。.即使Eve截获Bob发送给Alice的消息,并且对每个粒子随机的采用x基(Z基)进行测量,由于Bob发送的光子态是非正交的,Eve不能正确的区分
它们,Alice在步骤2中将以1/4的概率检测到这样的行为.
2)如果冒充者Eve想假冒Alice发送一个假消息给Bob,而由于Alice发送给Bob的消息被
Bob的加密信息的序列K。操作加密,在步骤4中,Eve的假冒将被检测到.即使Eve截获Alice发
送给Bob的消息,并且对每个粒子随机的采用x基(z基)进行测量,Bob在步骤5中将以1/4的
概率检测到这样的行为.
4结语
提出了一个利用哈希函数结合单粒子幺正操作来实现具有相互认证功能的QSDC协议.该
协议不使用第三方认证,从而解决了不可信第三方攻击问题,在双方通信过程中,所有粒子的制
备都由其中一方完成,并且协议使用单粒子态作为信息载体.因此,在目前的技术条件下本协议
比使用纠缠态的类似协议更为可行.
参考文献:
[1]kngGL,“uxs.neoreticallye佑cienthigllcapacityqIlaIItumkeydist舶utionscheme[J].PhysicalReviewA,2002,65:032302—032306.[2]BeigeA,EnglertBG,KurtsieferC,eta1.Secureco咖unication诵t}lapubliclykno帅key[J].ActaPhysPolA,2002,lOl(1):357—370.[3]BeigeA,E叫enBG,Kurtsieferc,eta1.Secureco姗uIlicationwithsi时ephoton咖qubitstates[J].JPhys
A:MatllGen,2002,35(28):L407一L413.
・58・
万方数据[4]BostromK,FelbingerT.Dete珊inisticsecuredirectcommuIlicationusingentarI舀ement[J].PhysReVktt,2002,
89:187902—187906.[5]DengFG,LDngGL,“uxS.’rwo—stepqIlantl堋directco咖unicalionpmt0001璐ingtheEillstein。Podolsky。
Rosenpairblick[J].PhysRevA,2003,68(4):042317.[6]Luc锄撕niM,M趴cinis.Secur;edetermiIlisticc哪muIlic撕叫诵tIIoutentaIldement[J].PhysReVktt,舢
(94):140501.[7]keH,LimJ,YaIlgH.QIl锄tumdirectco咖unicationwitll鲫tllentication[J].PhysReVA,2006,73:042305.[8]zh帅gzJ,uuJ,w鲫gD,eta1.co姗unic砒i帆0n‘‘Qu蚰tIlmdirectco咖uIlicalionwith锄t}Ientication”[J].
PhysReVA,2007,75:026301.[9]LiuwJ,chenHw,LizQ,eta1.EmcientquaTIt啪securedirectcommullication稍th锄tllentication[J].Chin
量子安全挑战解决方案(3篇)
第1篇
随着量子计算技术的飞速发展,量子计算机的强大计算能力对现有的信息安全体系构成了前所未有的挑战。量子计算机的崛起,意味着传统的加密算法将面临被破解的风险,这给信息安全领域带来了巨大的挑战。为了应对这一挑战,全球科研机构和企业在量子安全领域进行了深入研究,探索出了一系列解决方案。本文将从量子安全挑战的背景、现有量子攻击技术、量子安全解决方案等方面进行阐述。
一、量子安全挑战的背景
1. 量子计算技术发展迅速
近年来,量子计算技术取得了重大突破,量子计算机的计算速度和存储能力得到了大幅提升。量子计算机在解决一些传统计算机难以处理的问题上具有明显优势,如大整数分解、量子模拟等。
2. 量子计算机对现有信息安全体系构成威胁
量子计算机的强大计算能力意味着传统的加密算法,如RSA、ECC等,将面临被破解的风险。一旦量子计算机普及,现有的信息安全体系将面临崩溃的威胁。
3. 量子安全成为全球关注焦点
为了应对量子计算机的挑战,全球各国政府、企业和研究机构纷纷加大在量子安全领域的投入,以期在量子时代保障信息安全。
二、现有量子攻击技术
1. 量子破解RSA算法
RSA算法是现代密码学中最为广泛应用的公钥加密算法之一。然而,量子计算机可以利用Shor算法在多项式时间内破解RSA算法,从而获取密钥信息。
2. 量子破解ECC算法
椭圆曲线密码学(ECC)是一种高效且安全的加密算法。然而,量子计算机可以利用量子算法在多项式时间内破解ECC算法,从而获取密钥信息。
3. 量子破解Hash函数
Hash函数在密码学中扮演着重要角色,如数字签名、消息认证码等。然而,量子计算机可以利用量子算法在多项式时间内破解Hash函数,从而破坏系统的安全性。 三、量子安全解决方案
1. 后量子密码学
后量子密码学是指基于量子力学原理的密码学,旨在为量子时代提供安全的通信保障。以下是一些后量子密码学方案:
(1)量子密钥分发(QKD):QKD是一种基于量子力学原理的密钥分发技术,可以确保密钥传输过程中的安全性。目前,QKD技术已经实现了较远的传输距离。
【国家自然科学基金】_基于身份的密码学_基金支持热词逐年推荐_【万方软件创新助手】_20140801
序号科研热词推荐指数序号科研热词1量子密码学21双线性对2双线性对22密码学3门限盲签名13基于身份4量子零知识证明14标准模型5量子身份认证15无线传感器网络6认证协议16基于身份的密码学7秘密共享17匿名性8无线网络18非认证链路模型9密码学19随机预言模型10基于身份密码学110随机预言机模型11基于身份111通用构造12可否认认证协议112选择性密文安全13匿名性113认证密钥协商14ghz态114计算密码学15epr对115自认证公钥16群签名17网络安全18签密19私钥隔离的密码系统20盲签名21消息认证码22椭圆曲线离散对数问题23机密性24无线网络25整数分解26数据保密27指定验证者签名28对称加密29密钥管理30密钥托管31安全32多信任域33基于身份签名34基于身份的签名35基于身份的密钥系统36基于身份的密码37基于身份的加密方案38基于身份密码学39基于身份加密的安全性40基于证书的加密方案41可追踪的基于id的签名42可证明的安全性43可证安全44双线性配对45双线性映射46公钥隐密性47公钥密码学48公钥加密49代理盲签名50二次剩余51不可追踪性52不可伪造性2008年2009年53boneh-franklin算法54ad hoc网络
可认证的三方量子密钥协商协议

第36卷 第2期 福 建 电 脑 Vol. 36 No.2 2020年2月 Journal of Fujian Computer Feb. 2020
——————————————— 本文得到国家自然科学基金(No. 61976053、No. 61772134)、福建省自然科学基金(No. 2018J01776)、福建省高等学校新世纪优秀人才支持计划资助。吴怡婷(通信作者),女,1996年生,主要研究领域为量子智能计算。E-mail: 707601624@。 可认证的三方量子密钥协商协议
吴怡婷
(福建师范大学数学与信息学院 福州 350117)
摘 要 本文利用纠缠交换的特性,提出一个具有认证功能的三方量子密钥协商协议。协议以Bell纠缠态为信号载体,通过
一个半可信的第三方将这些粒子传输给三个参与者,并结合纠缠交换技术实现三个参与者共享Greenberger-Horne-Zeilinger
态的目的。同时,利用该量子态测量的相关性,使协议的安全性得到保证。此外,协议基于经典hash函数,实现对参与者
的身份认证功能。
关键词 量子密钥协商;身份认证;纠缠交换;GHZ态;Bell态
中图法分类号 03.67.Hk 03.67.Dd 03.65.Ud DOI:10.16707/ki.fjpc.2020.02.007
Three-Party Quantum Key Agreement Protocol with Authentication
WU Yiting
(College of Mathematics and Informatics, Fujian Normal University, Fuzhou, China, 675000)
Abstract Utilizing the advantage of quantum entanglement swapping, a three-party quantum key agreement
量子通信基本概念_概述及解释说明

量子通信基本概念 概述及解释说明
1. 引言
1.1 概述
量子通信是一种基于量子力学原理的通信方式,它利用光子或其他量子系统传输信息。与经典通信不同,量子通信利用量子比特进行信息的编码和传输,具有更高的安全性和容错能力。随着量子技术的发展,量子通信在网络安全、卫星通信等领域都已经取得了突破性进展。
本文旨在介绍量子通信的基本概念及其相关技术,并探讨了当前研究和应用领域。首先,我们将说明量子通信的定义以及与经典比特的区别。然后,我们将讨论量子态与测量原理的重要性。接下来,将介绍与量子通信相关的技术领域,包括量子纠缠与纠错码、量子隐形传态与量子隐形传输、以及量子密钥分发协议与安全性。
在了解了基本概念和相关技术之后,我们将深入探讨当前研究和应用领域。其中,我们将重点介绍量子通信在网络安全中的应用,包括安全密钥传输、保护数据传输等方面。此外,我们还将讨论量子通信在卫星通信领域的应用,并探讨了未来发展和挑战。
最后,在结论部分,我们将总结文章的主要观点和结果。我们将强调量子通信的重要性及其在网络安全、卫星通信等领域的潜力。同时,我们还会提出未来研究的方向和可能遇到的挑战。
通过本文的阅读,读者将获得对量子通信基本概念和技术的全面理解,并了解到量子通信在当前研究和应用中所取得的进展和前景。
2. 量子通信基本概念:
2.1 量子通信的定义:
量子通信是一种基于量子力学原理的通信方式,利用量子比特来传输和处理信息。与经典通信不同,量子通信利用了“叠加态”、“纠缠态”和“测量原理”等独特的量子特性,可以实现更高效、更安全的信息传输。
2.2 量子比特与经典比特的区别:
在经典计算机中,信息以比特(bit)的形式存储和传输。比特只能代表两个状态:0或1。而在量子计算机中,使用的是更为复杂的“量子比特”(qubit)。量子比特可以同时处于0和1这两个状态之间的叠加态,并且通过纠缠和干涉等操作进行联动。这使得量子计算机具有巨大的并行计算能力。
国标《量子保密通信应用基本要求》简析及应用
33
在国家的持续支持下,我国量子保密通信技术跻身全球领先地位,特别是初步构建了由“墨子号”“京沪干线”“国家广域量子保密通信骨干网络”等组成的星地一体量子保密通信网络,并成功在金融、政务等领域开展应用,为规模化推广打下坚实基础。得益于设施的前瞻部署、示范应用的良好效果,量子保密通信标准化工作也取得了较好进展。2017年6月,在工信部、中国科学院等相关部门的支持和指导下,中国通信标准化协会(CCSA)专门成立了“量子通信与信息技术特设任务组”(ST7),
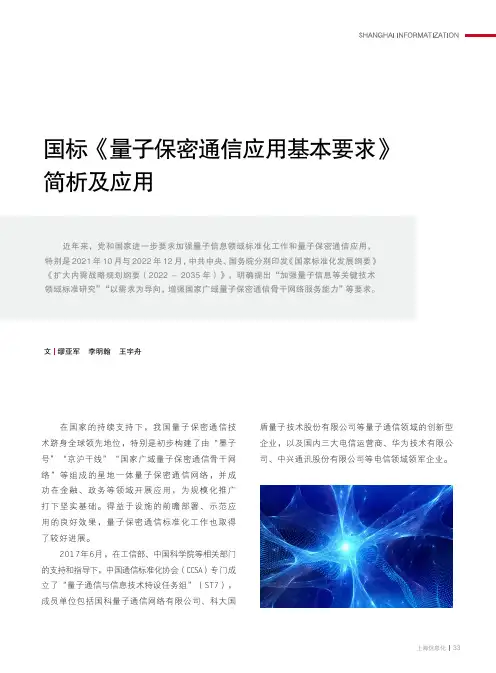
成员单位包括国科量子通信网络有限公司、科大国国标《量子保密通信应用基本要求》简析及应用文 缪亚军 李明翰 王宇舟近年来,党和国家进一步要求加强量子信息领域标准化工作和量子保密通信应用,特别是2021年10月与2022年12月,中共中央、国务院分别印发《国家标准化发展纲要》《扩大内需战略规划纲要(2022-2035年)》,明确提出“加强量子信息等关键技术领域标准研究”“以需求为导向,增强国家广域量子保密通信骨干网络服务能力”等要求。盾量子技术股份有限公司等量子通信领域的创新型企业,以及国内三大电信运营商、华为技术有限公司、中兴通讯股份有限公司等电信领域领军企业。34数字化转型DIGITAL TRANSFORMATION特设任务组的主要任务是围绕量子通信技术、网络以及关键器件等开展标准化工作,截至2023年1月,ST7开展的标准工作包括《量子保密通信应用基本要求》等国家标准2项、《量子保密通信网络架构》等行业标准27项。国标《应用要求》基本情况2023年8月,我国正式发布首个量子保密通信国家标准《量子保密通信应用基本要求》(以下简称“国标《应用要求》”),为进一步推动量子保密通信标准化工作和应用推广提供了规范和指引,对加快培育量子信息未来产业具有重大里程碑意义。国标《应用要求》于2018年10月在ST7立项,由国科量子通信网络有限公司、中国移动通信集团有限公司、中国电信集团有限公司牵头,中国信息通信研究院、科大国盾量子技术股份有限公司等单位共同参与编制,经过五年间多轮讨论以及结合实践的不断完善,最终由全国通信标准化技术委员会(TC485)于2023年8月发布,并将于2024年3月实施。该标准是我国首个面向应用的量子保密通信标准,主要内容包括范围、规范性引用文件、术语和定义、缩略语、概述、应用基本要求、应用场景七个部分,从安全性、可扩展性、高效性、鲁棒性等方面明确了量子保密通信系统和应用的基本要求,并给出了依托量子网络开展的典型应用场景,为规模化开展量子保密通信应用提供了规范性指导。量子密钥分发网络量子密钥分发网络是量子保密通信应用不可或缺的组成部分,是其发展的前提和基础。根据国标《应用要求》,量子保密通信应用主要有两种形式——基于点对点的应用、基于量子密钥分发网络的应用。从本质上讲前者是后者的一种特殊形态,当需要为多个用户提供量子密钥生成和分发功能时,可将点对点系统扩展为基于量子密钥分发网络的多点对多点系统,以更好地满足多用户、长距离等不同应用需求。基于量子密钥分发网络的量子保密通信典型方案示意图如下。目前,我国已建成全球规模最大、技术先进、星地一体的量子密钥分发网络。根据公开信图1 基于量子密钥分发网络的量子保密通信应用方案
基于对称形态和身份认证的安全量子通信协议

Journal of Computer Applications 计算机应用,2014,34(2):438—441 ISSN 1001—9081 CODEN JYIIDU 2014—02.10 http://www.joca.cn
文章编号:1001.9081(2014)02—0438.04 doi:10.11772/j.issn.1001—9081.2014.02.0438
基于对称 态和身份认证的安全量子通信协议
刘 超 ,耿焕同 ,刘文杰
(1.南京信息工程大学江苏省网络监控中心,南京210044; 2.南京信息工程大学计算机与软件学院,南京210044) ( 通信作者电子邮箱htgeng@nuist.edu.en)
摘要:由于 态纠缠的强鲁棒性,它被认为是更适用于量子信息处理和量子安全通信的信息栽体。针对4粒
子 态或3粒子非对称 态量子直接通信效率低下或物理实现困难等缺陷,利用3粒子对称 态和量子身份认证机
制,提出了一种新的确定型安全量子通信协议。该协议由认证码生成、量子态准备、量子态分发、安全检测与身份认证
和消息通信五阶段组成,通信双方只需进行两粒子Bell基、单粒子z基或 基测量,通信效率也有所提高,即1个3粒
子 态传输1经典比特信息。安全分析证明该协议能有效抵抗各类窃听者Eve攻击和伪装攻击,具有较好的安全
特性。
关键词:量子密码;量子通信;确定型安全直接通信;对称 态;身份认证
中图分类号:TP309.7;TN 918 文献标志码:A
Secure quantum communication protocol based on
symmetric W state and identity authentication
LIU Chao 一,GENG Huantong ,LIU Wenjie ,
(1.Jiangsu Engineering Center ofNetwork Monitoring,Nanjing University ofInformation Science&Technology,Ⅳn ng Jiangsu 210044,China; 2.College ofComputer&Sofiwam,Nanjing University ofInformation Science&Technology,Nanjing Jiangsu 210044,China)
【江苏省自然科学基金】_基于身份_期刊发文热词逐年推荐_20140816
序号科研热词推荐指数序号科研热词1身份认证21双线性对2密钥协商22随机预言模型3安全组播23量子安全直接通信4基于身份的密码系统24酉操作5双线性对25身份认证6配置机制16计算diffie-hellman问题7配对17组播8远程接入18组公钥9认证密钥协商19椭圆曲线密码体制10认证110椭圆曲线密码11网格111无证书签名12椭圆曲线密码体制112无证书密码系统13椭圆曲线113数字签名14标准模型114对等网络15无证书签名115密钥生成中心16无线传感器网络116密钥协商17支持向量数据描述(svdd)117安全组播18密钥交换118安全19安全协议119基于身份的公钥密码系统20委托120因特网密钥交换协议版本221多点监测121公钥基础设施22基于身份的卡梅隆数字签名122互认证23可否认性123三维量子比特24口令鉴别124x.509数字证书25卡梅隆hash126单类分类器127匿名性128入侵检测129中间人攻击130一次性口令131vpn网络132sinkhole攻击133ntrusign134ntru135ipsec协议136ikev2协议137dos攻击138bilinear pairing12008年2009年