
Windows环境木马进程隐藏技术研究
剖析特洛伊木马的隐藏技术

© 1994-2010 China Academic Journal Electronic Publishing House. All rights reserved. 第26卷第6期水利电力机械Vol.26 No.6 2004年12月WATERCONSERVANCY&ELECTRICPOWERMACHINERYDec.2004
剖析特洛伊木马的隐藏技术
AnatomyofveiltechniquefortheTrojanHorses
张建华
(郑州工业贸易学校信息工程系,河南郑州 450007)
摘 要:对特洛伊木马的由来、木马的构成和传播方式作了介绍,全面剖析了特洛伊木马的隐藏技术。着重阐述了任务栏隐藏、任务管理器隐藏、进程隐藏和端口隐藏等技术,旨在有针对性地提出了一些木马的查杀和防范措施,以减少木马的危害。关键词:特洛伊木马;隐藏技术;端口;进程;防范中图分类号:TP393.08:TP311.56 文献标识码:B 文章编号:1006-6446(2004)06-0053-03
收稿日期:2004-02-27作者简介:张建华(1967-),男,河南新野人,郑州工业贸易学校信息工程系主任,讲师,中国人解放军信息工程大学软件工程在读硕士研究生,从事计算机软件方面的教学和研究工作。1 特洛伊木马的由来
特洛伊木马(TrojanHorse),词语来源于古希腊
的特伊洛马神话故事”木马记”。大约在公元前13世纪,特洛伊国王的儿子拐走了当时最美的希腊斯
巴达国王的王后,由此引发了希腊人和特洛伊人之
间的战争。传说特洛伊城是个十分坚固的城市,希
腊人攻打了9年也没有打下来。希腊人围攻特洛伊
城,久久不能得手,最终希腊的一位谋士设计制作了
一个巨大无比的木马,并设法让信奉神的特洛伊人
认为这是神的恩赐,于是特洛伊人决定把木马拖入
城内庆祝,但城门过小,特洛伊人只好推倒了抵抗了
希腊军队10年的坚固的城墙,就在特洛伊人欢庆并
木马程序技术研究
I软件研发与应用j
…。 S0咖仰EDEVELOPMENT&APPLICATION一…………一…… ……… ……………………….…. …
木马程序技术研究
柳劲华
(湘潭电机乃源模 有限公司,湖南湘潭41 1 l00)
摘 要:网络的飞速发展,带动了各类应用软件的应运而生 由于各类应用软件本身存在诸多漏洞,
于是给黑客们提供了可乘之机,造成的危害也难以估算 因此对木马程序技术的研究,显得尤为迫切,
问时具有很高的实用价值和理论意义
关键词:木马程序;进程隐藏
术马,也称特洛伊小马,此词语来源于 希腊的神
话故事。在对以往网络安全事件的分析统计 ,有相当
部分的网络入侵足通过_小马米实现的。
小马的危害性 于它对计算机系统强大的控制和破
坏能力,如窃取密码、控制系统操作、进行义件操作
等 一个功能强大的小马一口.被植入一台机器,攻击者
就I1『以像操作自已的机器一样控制它。典型的木马有冰
河、』一外女生等
1木马程序原理
木马是一种基于远程控制的黑客T具 、其本质上是
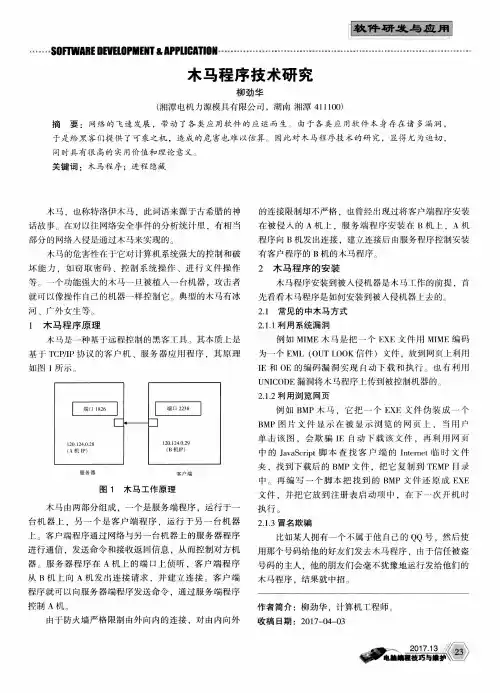
基J=TCP/IP协议的客厂1机、服务器应』H程序,其原理 如 1所示.
端『I l g26 I 端口2238 I ]
120 l 240:8 l20 l240 29 ( 机JP) (B机lP)
图1木马工作原理
小马由两部分组成,一个是服务端程序,运行于一
台机器上,另一个是客户端程序,运行于另一台机器
上。客户端程序通过网络与另一台机器上的服务器程序
进行通信,发送命令和接收返回信息,从而控制对方机
器。服务器程序在A机上的端口上侦听,客户端程序
从B机上向A机发m连接请求,并建立连接。客户端
程序就可以向服务器端程序发送命令,通过服务端程序 控制A机一
由于防火墙严格限制由外向内的连接,对由内向外 的连接限制却不严格,也曾经¨{现过将客 rLI端程序安装
存被侵入的A机上,服务端程序安装 B机上,A机
程序向B机发出连接,建 连接后南服务程序控制安装
木马型网络攻击技术分析

龙源期刊网
木马型网络攻击技术分析
作者:谭博伦
来源:《商品与质量·消费视点》2013年第10期
摘 要:随着科学技术的进步与发展,人类社会正在向网络社会迈进,人们的生活已经和网络产生了密不可分的关系,各个领域的进步与发展也都离不开网络技术,人们的决策已经越来越依赖于信息技术,它也使得信息站成为可能。信息站将成为未来战争的一个新兴的形式之一,它的涉及面非常广,既可以破坏军事指挥,武器控制等,还可以使得诸如金融、商业、电力等遭受破坏。而目前应用最广的病为人所知程度最广的就是木马病毒所造成的对于网络的攻击。在这个背景之下,对于木马型网络攻击技术的分析和研究具有重要的现实意义。
关键词:木马型;网络攻击;技术分析
网络攻击是指攻击者利用各种控制计算机的攻击手段通过网络技术实现对目标主机系统发动攻击,旨在破坏对方的网络系统或是获取更多有价值的信息。伴随着科技的日益更新和发展,网络攻击技术的发展也呈现出自动化、快速化、动态化的发展趋势。本文将通过两个方面对当前的木马型网络攻击技术进行分析,一方面是对于木马进行简单论述,另一方面是对木马型网络攻击技术的实现的关键技术进行介绍。
一、木马的简要介绍
所谓计算机木马其实是源于古希腊中的特洛伊木马的故事,木马病毒是一种隐藏在计算机网络中的一种可以在毫无察觉的情况下对受害系统进行破坏或窃取的病毒。与一般的病毒一样,木马病毒也是从Unix平台中产生的,直接作用于常见的Windows操作系统中。截至目前为止,木马程序已经更新了好几代,它的危害性和隐藏的密闭性也在不断的提高,目前木马主要包括以下几种类型:远程控制型;密码发送型;键盘记录型;毁坏型;FTP型。它们主要是根据木马对于计算机的具体动作形式来进行划分的。据不完全统计,当前世界上木马已有好几千种,它们虽然都是通过程序实现,但是由于运行的环境的差异性,它们所发生的作用也不尽相同。木马具有隐蔽性、欺骗性、自动恢复性、功能的特殊性。它们都是木马的基本特征。
木马程序设计及植入技术

中南大学
本科生毕业论文(设计)
题 目木马程序设计及植入技术
学生姓名______________
指导教师_______ _________
学 院__ __
专业班级______________
完成时间
[都是些细节小问题,细心下噻,另正文页码直接用数字就行了]
摘 要
黑客技术是当今最火热的一个领域,近年来,黑客攻击层出不穷,对网络安全构成了极大的威胁。木马是黑客的主要攻击手段之一,它通过渗透进入对方主机系统,从而实现对目标主机的远处操作, 破坏力相当之大。
本文综合了木马的发展过程,木马的类型,分析了各种木马的特点,揭示了木马的隐藏方法、特点,及木马的通信方式。
本文简要分析了Windows操作系统的安全机制,防火墙,防病毒软件的工作原理和木马防范的方法,重点研究了一个木马的设计及Visual C++的实现。本文设计的不是通常木马C/S结构,它旨在发送键盘记录的文件,所以它有两个重点部分,本地信息收集部分,以及信息发送部分。信息收集主要是实现被植入机器的记事本程序的键盘记录,当记事本的程序运行时,程序中的键盘钩子就开始工作,并且记录下键盘上的记录。在信息发送部分,本文采用了发送email的形式,这样虽然比较原始,但是这种方式可以避免频繁地打开端口。
同时本文在木马隐藏部分也做了不少工作。在Win9x与Windows NT方面都做的不错。在Win9x下将木马注册为系统服务,并且使其在进程中消失,在Windows NT中,将其进程名变为svchost.exe,使得其足够能够迷惑系统管理员。木马运行后将自动将自身复制到系统目录下,并且将其命名为一个类似系统文件的名字,使得管理员在众多的系统文件中,不敢轻易删除文件。为了尽量防止杀毒软件和防火墙警报,并且努力避免被系统管理员的察觉,减少被发现的概率,在通信部分,采用严格控制邮件发送的次数和时间发送邮件的办法,并且在发送邮件前杀死防火墙进程,使其逃避防火墙的报警。
基于端口复用技术的木马研究
基于端⼝复⽤技术的⽊马研究
—165—
基于端⼝复⽤技术的⽊马研究
罗改龙1,程胜利2(1. 江西蓝天学院计算机系,南昌 330098;2. 武汉理⼯⼤学计算机学院,武汉 430000)
摘 要:隐藏技术是⽊马的关键技术之⼀,其直接决定⽊马的⽣存能⼒。针对⽬前⽊马在隐藏技术⽅⾯的普遍缺陷,提出了端⼝复⽤的概念,并在实验室研制出了⼀个具有⽆进程和端⼝复⽤特征的⽊马。该⽊马通过利⽤Windows 的WinSock 2的新特性服务提供者技术,在操作系统中插⼊了⼀个分层式服务提供者,每当⽹络应⽤程序进⾏WinSock 2的调⽤时,⽊马将能获得系统控制权,并通过⼀个系统已经打开的合法端⼝与外界进⾏⽹络通信。由于该⽊马不需要打开⼀个新的端⼝,因此具有更强的隐藏性。
关键词:⽊马;端⼝复⽤;服务提供者Research on Trojan Horse Based on Port Reuse Technology
LUO Gai-long 1, CHENG Sheng-li 2
(1. Computer Department, Jiangxi Bluesky University, Nanchang 330098; 2. Computer Department, Wuhan University of Technology, Wuhan430000)
【Abstract 】Concealment technology is critical to a Trojan Horse, which decides the survivability ability of the Trojan Horse. The concept ofport reuse is brought forward for the common disfigurement of the Trojan Horse in concealment technology. And a Trojan Horse withoutprocess or port reuse is made in the lab. The Trojan Horse can insert a layered service provider in operating system by making use of newcharacteristics of WinSock 2 of Windows, thus it will get the control of the operating system and communicate with outside in an open legalport when network application program makes a call of WinSock 2. For the Trojan Horse which does not have to open a new port incomparison with traditional ones, its concealment ability is stronger.
特洛伊木马的隐藏技术浅析

特洛伊木马的隐藏技术浅析
王海青
【摘 要】文章着重从木马的文件隐藏、进程隐藏、通信隐藏三个方面系统分析了木马的隐藏技术.
【期刊名称】《甘肃广播电视大学学报》
【年(卷),期】2010(020)002
【总页数】2页(P63-64)
【关键词】木马;文件隐藏;进程隐藏;通信隐藏
【作 者】王海青
【作者单位】甘肃广播电视大学,继续教育学院,甘肃,兰州,730030
【正文语种】中 文
【中图分类】TP393.8
随着病毒编写技术的发展,木马程序对用户的威胁越来越大,为了不被目标系统用户及管理员发现,木马通过各种技术手段把自己的运行形式进行隐蔽。
1.文件隐藏
木马程序植入目标系统后,会在目标系统的磁盘上加以隐蔽欺骗用户。隐藏、保护木马文件的主要方式有:
(1)嵌入隐藏。采用此隐蔽手段的木马通常有以下两种形式:插入到某程序中和与某程序捆绑到一起,一旦运行程序就会启动木马。如绑定到系统文件中,在系统启动时木马也跟随启动;或者捆绑常用程序,这样程序一旦被点击木马就会运行加载,使用户难以防范。
(2)伪装隐藏。利用自身外部特征的多变性进行伪装,以单独的文件存在,同时定制好了文件名,修改与文件系统操作有关的程序,伪装成正常的文件或者非可执行文件,再将文件属性修改为系统隐蔽或者只读。如木马文件把图标改成Windows的一些非可执行文件的默认图标,再把文件名改为*.jpg.exe、*.txt.exe等,由于Windows默认设置是“不显示已知的文件后缀名”,因此木马文件将会显示为*.jpg、*.txt等。
(3)替换隐藏。木马通过修改自身的DLL替换目标文件的系统DLL文件,替换的基础上不增加新的文件,也不需要打开新的端口或者监听端口,替换之后,对于正常的系统调用还照常进行,只有在木马的控制端向被控制端发出指令后,隐藏的程序才开始运行。
2.进程隐藏
木马将自身作为DLL插入别的进程空间后,用查看进程的方式无法找出木马的踪迹,看到的仅仅是一些正常程序的进程,但木马却已经偷偷潜入其中了。
木马隐蔽技术分析及检测
2007年第5期(总第5 1期) 中国砚代瓣装备
木马隐蔽技术分析及检测
盖凌云 黄树来
(莱阳农学院 山东青岛 266109)
摘 要: 木马作为一种计算机网络病毒,对计算机信息资源构成了极大危害。研究木马技术,对防范木马 攻击,减少网络破坏有重要的意义。文章分析了木马的关键技术一隐藏技术,提出了对木马病毒的有效的 检测方法。 关键词: 木马隐藏技术网络安全
木马技术发展至今,已经不再只是简单的客户及服
务器程序,它涉及到了系统及网络安全的方方面面,对
于许多高级木马技术的研究,是对网络环境及系统实现
中各种安全机制的重新审视,因此,对木马的开发技术
做一次彻底的透视,从了解木马技术开始,更加安全地
管理好自己的计算机显得尤为重要。
一、木马程序的分类
木马程序技术发展至今,已经经历了四代,第一代
是简单的密码窃取、发送等。第二代木马在技术上有了
很大的进步,“冰河”可以说为是国内木马的典型代表
之一。第三代木马在数据传递技术上,又做了不小的改
进,出现了ICMP等类型的木马,利用畸形报文传递数 据,增加了查杀的难度。第四代木马在进程隐藏方面,
做了大的改动,采用了内核插入式的嵌入方式,利用远
程插入线程技术,嵌入DLL线程;或者挂接PSAPI,实
现木马程序的隐藏,甚至在Windows NT/2000下,都达
到了良好的隐藏效果。
二、木马的实现原理
从本质上看,木马都是网络客户/服务模式,它分
收稿日期:2 0 06—11—0 3 作者简介:盖凌云,女,工程师。
缎 为客户端和服务端。其原理是一台主机提供服务,另一 台主机接受服务,作为服务器的主机一般会打开一个默
认的端口进行监听。如果有客户机向服务器的这一端口
提出连接请求,服务器上的相应程序就会自动运行,来 应答客户机的请求。这个程序被称为守护进程。当攻击
者要利用木马进行网络入侵,一般都要完成“向目标主
机传播木马”,“启动和隐藏木马”,“建立连接”, “远程控制”等环节。
如何预防木马-结合木马的藏身之所,隐藏技术,总结清除木马的方法.
如何预防木马-结合木马的藏身之所,隐藏技术,总结清除木马的方法.
如何预防木马?结合木马的藏身之所,隐藏技术,总结
清除木马的方法.
篇一:《计算机病毒》复习思考题20XX
20XX《计算机病毒》复习思考题
第一手资料:教材、教学PPT
必读参考资料:
1.金山毒霸20XX-20XX中国互联网安全研究报告.doc
2.中国互联网站发展状况及其安全报告(20XX年).pdf
3.瑞星20XX年上半年中国信息安全报告.pdf
4.★★★安全防护宝典.各种病毒分析及攻击防御手册.doc
5.★★★木马防治之“葵花宝典”.doc
6.★★★深层病毒防护指南.doc
7.专题:★★★手动杀毒综合篇.doc
8.打造安全U盘(实验).doc
9.打造安全、流畅、稳定的系统.ppt
10.HiPS主机入侵防御系统.ppt
11.关于HoSTS文件.doc
12.病毒触发条件.doc
第一章计算机病毒概述
1.简述计算机病毒的定义和特征。
2.如何通过病毒的名称识别病毒的类型?
3.计算机病毒有哪些传播途径?
查找相关资料,试述计算机病毒发展趋势与特点。
研究计算机病毒有哪些基本原则?搭建病毒分析的环境有哪些方法?
第2章预备知识
1.硬盘主引导扇区由哪几部分构成?一个硬盘最多可分几个主分区?为什么?Fdisk/mbr命令是否会重写整个主引导扇区?
2.低级格式化、高级格式化的功能与作用是什么?高级格式化(FoRmaT)能否清除任何计算机病毒?为什么?
3.doS下的EXE文件病毒是如何获取控制权的?感染EXE文件,需对宿主作哪些修改?
4.针对PE文件格式,请思考:win32病毒感染PE文件,须对该文件作哪些修改?
第3章计算机病毒的逻辑结构与基本机制
1.文件型病毒有哪些感染方式?
2.计算机病毒的感染过程是什么?
3.计算机病毒一般采用哪些条件作为触发条件?
试述计算机病毒的逻辑结构。
第4章doS病毒的基本原理与doS病毒分析
木马病毒的行为分析
西安翻译学院
XI’AN FANYI UNIVERSITY
毕业论文
题 目: 网络木马病毒的行为分析
专 业: 计算机网络技术
班 级: 103120601
* 名: ***
* * * 师: ***
2013年5月
学号:***********
院系: 诒华学院
成绩:
目录
1 论文研究的背景及意义 ...................................................................................... - 3 -
2 木马病毒的概况 .................................................................................................. - 4 -
2.1 木马病毒的定义 ......................................................................................... - 4 -
2.2 木马病毒的概述 ......................................................................................... - 4 -
2.3 木马病毒的结构 ......................................................................................... - 4 -
Windows Rootkit进程隐藏与检测技术
Windows Rootkit进程隐藏与检测技术
王雷;凌翔
【期刊名称】《计算机工程》
【年(卷),期】2010(036)005
【摘 要】进程隐藏是Rootkit技术的一种典型应用,隐藏运行的恶意代码威胁到计算机的安全.为此,通过分析Windows系统中利用Rootkit技术对进程进行隐藏的原理,针对用户模式和内核模式2种模式下进程隐藏技术的特点,提出几种不依赖于系统服务的隐藏进程检测技术.此类检测方法直接利用系统底层的数据结构,检测能力强.
【总页数】3页(P140-142)
【作 者】王雷;凌翔
【作者单位】电子科技大学通信抗干扰技术国家级重点实验室,成都,610054;电子科技大学通信抗干扰技术国家级重点实验室,成都,610054
【正文语种】中 文
【中图分类】TP316
【相关文献】
1.Windows RootKit进程隐藏与检测技术的研究 [J], 刘正宏
2.Windows系统下Rootkit的隐藏与检测 [J], 徐睿
3.Rootkit进程隐藏与检测技术研究 [J], 孟晨宇;阮阳;王佳伟;周洁;康晓凤
4.Windows下基于交叉视图的Rootkit进程隐藏检测技术 [J], 李建军;王庆生
5.Rootkit进程隐藏与检测技术研究 [J], 孟晨宇;阮阳;王佳伟;周洁;康晓凤 因版权原因,仅展示原文概要,查看原文内容请购买