
配置手册
1
北京神州新桥科技有限公司
F5服务器
简明配置手册
北京神州新桥科技有限公司
地址:北京市海淀区大钟寺13 号华杰大厦10层B1
邮政编码:100098
电话:+86 10 62161008
传真:+86 10 62168066
2
目录
目录 ............................................................................................................. 2
1.F5 LTM简单介绍 ................................................................................... 3
2.神州新桥公司F5逻辑拓扑图 ............................................................... 3
3.登陆F5服务器方法 ............................................................................... 3
4.配置VLAN信息 .................................................................................... 4
5.配置IP地址 ............................................................................................ 5
6.管理接口配置(慎改!) ....................................................................... 6
7.对于Virtual Servers进行管理: ........................................................... 7
7.1创建NODES .................................................................................. 8
7.2创建POOLS ................................................................................... 9
7.3 iRules 和Profiles ......................................................................... 10
7.4 Virtual Servers的修改: ............................................................. 11
3
1.F5 LTM简单介绍
F5的负载均衡有三大产品:
LTM(Local Traffic Management):服务器负载均衡
GTM(Global Traffic Management):全局多站点负载均衡
LC(Link Controller):链路负载均衡
LTM通常部署在server farm前面,实现对web或者应用服务器的负载均衡。
BIG-IP®本地流量管理(LTM)系统专为管理本地网络流量而设计。本地流量管
理是指管理流入或流出局域网(LAN)的网络流量的过程,此处所说的LAN包
括内联网。LTM系统包括各种特性,可以执行的功能包括检测与转换标头和内
容数据、管理基于SSL证书的认证、压缩HTTP响应等。这样一来,LTM系统
不仅将流量引导至适当的服务器资源,而且增强了网络安全性,并通过执行通常
由Web服务器执行的那些任务来释放服务器资源。
2.神州新桥公司F5逻辑拓扑图
1.1(Vlan F5)
IP:(10.1.1.152)
R0
R1
R2
Fa0/0:10.1.1.171/24
Gateway:10.1.1.152
Fa0/0:10.1.1.172/24
Gateway:10.1.1.152
BIG-IP 1600
Fa0/0:10.1.1.173/24
Gateway:10.1.1.254
3.登陆F5服务器方法
在浏览器窗口中输入https://10.1.1.152 (Web地址)
用户名:
admin
密码:
admin
4
说明:以下的配置为基本配置说明,高级配置不在此手册探讨范畴。
4.配置VLAN信息
打开界面左侧的Network→Vlans,点击 Create按钮。
VLAN 名:F5_Test。(例如)
untagged为Access,接口为1.1。
Tagged 为 Trunk。
完成图:
5
5.配置IP地址
VLAN选下拉菜单下的可选选项。
Network→Self IPs。点击 Create按钮,添加相应IP地址和子网掩码,之后继续
选择相应的VLAN。
6
完成后
6.管理接口配置(慎改!)
System→Platform
7
7.对于Virtual Servers进行管理:
Local Traffic→Virtual Servers下的4个选项。
• 节点 Nodes
节点代表网络上的服务器IP地址,您可以启用和禁用节点,还可以
获得节点状态。
• 负载平衡 Pool
负载平衡Pool包含可以将请求发送到其中进行处理的服务器。
• iRule
iRule可以定义Pool成员的选择标准,还可以执行内容转换、记录、
定制协议支持等。
• Profile
Profile包含定义各种流量类型的行为的设置。
8
7.1创建NODES
完成后的图:
顺序为
Nodes
Pools
iRules
Profiles
(自下而
上的顺序
进行修
改)。
9
7.2创建POOLS
完成后的图:
10
7.3 iRules 和Profiles
因为iRules涉及到具体的编写的脚本,不要轻易修改!
Profile是应用于特定网络流量类型(例如HTTP连接)的一组配置设置的工具。
修改缺省Profile时,原始缺省Profile的设置将丢失。因此,今后基于该缺省Profile
创建的任何定制Profile都将继承经过修改的设置。不要轻易修改!
11
7.4 Virtual Servers的修改:
12
海康威视 3000C 产品配置 指导手册

3000C产品配置指导手册版权所有©杭州海康威视数字技术股份有限公司2019。
保留一切权利。
本手册的任何部分,包括文字、图片、图形等均归属于杭州海康威视数字技术股份有限公司或其子公司(以下简称“本公司”或“海康威视”)。
未经书面许可,任何单位和个人不得以任何方式摘录、复制、翻译、修改本手册的全部或部分。
除非另有约定,本公司不对本手册提供任何明示或默示的声明或保证。
关于本手册本手册描述的产品仅供中国大陆地区销售和使用。
本手册作为指导使用。
手册中所提供照片、图形、图表和插图等,仅用于解释和说明目的,与具体产品可能存在差异,请以实物为准。
因产品版本升级或其他需要,本公司可能对本手册进行更新,如您需要最新版手册,请您登录公司官网查阅()。
海康威视建议您在专业人员的指导下使用本手册。
商标声明为海康威视的注册商标。
本手册涉及的其他商标由其所有人各自拥有。
责任声明●在法律允许的最大范围内,本手册所描述的产品(含其硬件、软件、固件等)均“按照现状”提供,可能存在瑕疵、错误或故障,本公司不提供任何形式的明示或默示保证,包括但不限于适销性、质量满意度、适合特定目的、不侵犯第三方权利等保证;亦不对使用本手册或使用本公司产品导致的任何特殊、附带、偶然或间接的损害进行赔偿,包括但不限于商业利润损失、数据或文档丢失产生的损失。
●若您将产品接入互联网需自担风险,包括但不限于产品可能遭受网络攻击、黑客攻击、病毒感染等,本公司不对因此造成的产品工作异常、信息泄露等问题承担责任,但本公司将及时为您提供产品相关技术支持。
●使用本产品时,请您严格遵循适用的法律。
若本产品被用于侵犯第三方权利或其他不当用途,本公司概不承担任何责任。
●如本手册内容与适用的法律相冲突,则以法律规定为准。
前言本节内容的目的是确保用户通过本手册能够正确使用产品,以避免操作中的危险或财产损失。
在使用此产品之前,请认真阅读产品手册并妥善保存以备日后参考。
符号约定对于文档中出现的符号,说明如下所示。
华为防火墙配置使用手册(自己写)[4]
华为防火墙配置使用手册(自己写)华为防火墙配置使用手册一、概述二、防火墙基本概念包过滤防火墙:它只根据数据包的源地址、目的地址、协议类型和端口号等信息进行过滤,不对数据包的内容进行分析。
它的优点是处理速度快,开消小,但是安全性较低,不能阻挠应用层的攻击。
状态检测防火墙:它在包过滤防火墙的基础上,增加了对数据包的连接状态的跟踪和记录,可以识别出非法的连接请求和数据包,并拒绝通过。
它的优点是安全性较高,可以阻挠一些常见的攻击,但是处理速度较慢,开消较大。
应用代理防火墙:它对数据包的内容进行深度分析,可以识别出不同的应用协议和服务,并根据应用层的规则进行过滤。
它的优点是安全性最高,可以阻挠复杂的攻击,但是处理速度最慢,开消最大。
访问控制:它可以根据源地址、目的地址、协议类型、端口号、应用类型等信息对网络流量进行分类和过滤,实现对内外网之间访问权限的控制和管理。
虚拟专网:它可以建立安全隧道,实现不同地域或者组织之间的数据加密传输,保证数据的机密性、完整性和可用性。
内容安全:它可以对网络流量中携带的内容进行检查和过滤,如、网页、文件等,并根据预定义的规则进行拦截或者放行。
用户认证:它可以对网络访问者进行身份验证,如用户名、密码、证书等,并根据不同的用户或者用户组分配不同的访问权限和策略。
流量管理:它可以对网络流量进行统计和监控,如流量量、流量速率、流量方向等,并根据预定义的规则进行限制或者优化。
日志审计:它可以记录并保存网络流量的相关信息,如源地址、目的地址、协议类型、端口号、应用类型、过滤结果等,并提供查询和分析的功能。
三、防火墙配置方法命令行界面:它是一种基于文本的配置方式,用户可以通过控制台或者远程终端访问防火墙,并输入相应的命令进行配置。
它的优点是灵便性高,可以实现细致的配置和管理,但是需要用户熟悉命令的语法和逻辑。
图形用户界面:它是一种基于图形的配置方式,用户可以通过浏览器或者客户端软件访问防火墙,并通过或者拖拽等操作进行配置。
SANGFOR_AF_等保场景 配置指导手册说明书

SANGFOR_AF_等保场景 配置指导手册2019年8月修订历史编号修订内容简述修订日期修订前版本号修订后版本号修订人1 编写20190808 V1.0 chenke■版权声明本文中出现的任何文字叙述、文档格式、插图、照片、方法、过程等内容,除另有特别注明,版权均属深信服所有,受到有关产权及版权法保护。
任何个人、机构未经深信服的书面授权许可,不得以任何方式复制或引用本文的任何片断。
目录第1章前言 (2)第2章典型案例 (2)第3章下一代防火墙的作用 (3)第4章下一代防火墙的配置内容 (4)4.1安全功能配置 (4)4.1.1划分区域 (4)4.1.2访问控制 (5)4.1.3高可用 (6)4.1.4 IPSec VPN功能 (7)4.1.5 IPS功能 (8)4.1.6网络杀毒功能 (11)4.1.7 WAF功能 (12)4.1.8网页防篡改 (14)4.1.9 DoS/DDoS防护 (15)4.1.10 APT攻击检测 (17)4.2安全计算环境 (17)4.2.1身份鉴别&访问控制 (17)4.2.2入侵防范 (20)4.2.3数据备份恢复 (22)4.3安全审计 (22)第1章 前言为了保障等保项目的顺利交付,协助用户满足GB/T-22239-2019等保三级的相关技术要求,特编写此配置指导文档。
第2章 典型案例第3章 下一代防火墙的作用安全域产品名称部署位置产品作用配置内容互联网出口域基础级防火墙互联网出口隔离互联网和内部网络防范网络入侵攻击网络层恶意代码过滤流量管理与控制区域划分访问控制IPS防病毒流量控制核心业务域(三级系统域)增强级防火墙核心业务服务区的外联口隔离核心业务服务器区和其他区域防范网络入侵攻击防范web应用层攻击访问控制IPSWAF对外服务器域增强级防火墙对外服务器区的外联口隔离对外服务器区和其他区域防范网络入侵攻击防范web应用层攻击网页防篡改访问控制IPSWAF网页防篡改运维管理域基础级防火墙运维管理域的外联口隔离运维区和其他区域访问控制第4章 下一代防火墙的配置内容4.1安全功能配置4.1.1划分区域GB/T 22239技术要求:1)应划分不同的网络区域,并按照方便管理和控制的原则为各网络区域分配地址;配置步骤:1、点击【网络】-【接口/区域】。
SAP生产订单控制配置操作手册

3.此物料设置过量容差为10%,即工序最多可报工数量为1100个, 以下当报工总和为1101个时,就会报错,不能保存。 当报工数量>=1000时,工序的状态为标识为CNF,若未超过容差继 续报工,会出现警告,但可继续报工保存。
1、现报工界面会默认可报工数量供文员参考,但文员在报工时却容易不按实 际数量去修改,导致报工数量错误,现设置此处默认不带出参考数量,减少 出错率。同时对于作业量也是很容易忽视更新的地方,若后续不能更正,将 把作业量的默认值也取消,增加文员的作业量。
例:生产订单A:订单数量为100PCS,组件B需求数量为10kg,提货5kg,
现报工数量有50PCS,过量容差值为3%。则计算结果为:
50*0.97=48.5; and 100 /10 * 5=50; 48.5 < 50,报工没有 问题;若再增加报工数量10PCS,则计算结果为:
60*0.97=58.2; 100 /10 * 5=50; 能保存!
配置说明: 工序序列:后工序报工数量大于前前工序时将会报错,并不能保存; 发货不足:当报工数量不足订单数量时,会提示警告信息,但能保存; 过量交货:当报工数量直 过容差时将会报错,并不能保存。
1.以下在对工单第二工序报工时出现红色错误,并不能操作
2.以下对工单第一工序报工XXX,再对第二工序报工XXX, 此时将会报错后工序不能大于前报工报工数量
壹、领料控制
1、控制发料时的数量不可超过订பைடு நூலகம்需求数量
1)配置修改:更改发货过账时的超量消息类型为E”错误”
2)测试分析 以下生产订单需求数量1.900KG
在做MIGO发料时,超过0.001KG都会报错不能保存
2、控制报工时检查—正在评估程序方案
海康威视报警主机警号配置操作手册

报警主机警号配置操作手册目录一、4200 配置 (1)1、操作流程 (1)2、操作步骤 (1)二、报警主机警号键盘配置 (4)1、警号使能设置: (4)2、警号联动设置: (4)三、适用型号 (6)四、变更记录 (6)五、关于海康威视 (1)一、4200 配置1、操作流程1)将报警主机添加到4200 客户端2)远程配置报警主机3)警号配置2、操作步骤1.将报警主机添加到4200客户端图1:添加到4200示意图2.远程配置-报警-警号,进入警号配置界面图2:4200客户端远程配置示意图3.可针对不同子系统进行配置图3:警号配置不同子系统示意图图4:警号配置全局事件示意图二、报警主机警号键盘配置1、警号使能设置:首先进入编程模式: 012345*0#.进行警号使能设置,指令编程为:471 1 # //0为关闭,1为开启2、警号联动设置:例如,2号子系统报警联动警号编程如下:输入012345*0#509 1 01 01 02 #四、变更记录五、关于海康威视海康威视是以视频为核心的物联网解决方案提供商,面向全球提供综合安防、智慧业务与大数据服务。
海康威视全球员工超26000人(截止2017年底),其中研发人员和技术服务人员超13000人,研发投入占企业销售额的7-8%,绝对数额占据业内前茅。
海康威视是博士后科研工作站单位,以杭州为中心,建立辐射北京、上海、重庆、武汉以及加拿大蒙特利尔、英国利物浦的研发中心体系,并计划在西安、武汉、成都、重庆和石家庄建立新的研发基地。
海康威视拥有视音频编解码、视频图像处理、视音频数据存储等核心技术,及云计算、大数据、深度学习等前瞻技术,针对公安、交通、司法、文教卫、金融、能源和智能楼宇等众多行业提供专业的细分产品、IVM智能可视化管理解决方案和大数据服务。
在视频监控行业之外,海康威视基于视频技术,将业务延伸到智能家居、工业自动化和汽车电子等行业,为持续发展打开新的空间。
海康威视在中国大陆拥有32家省级业务中心/一级分公司,在境外有38 个分支机构(截止2018年9月30日)。
华为H3C防火墙配置手册
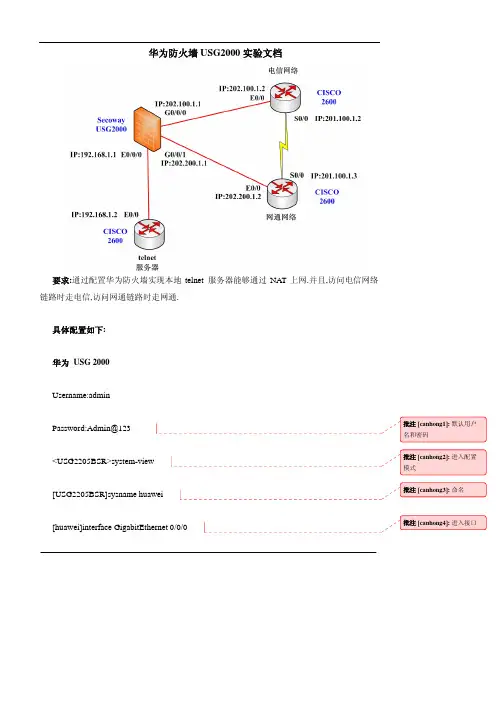
华为防火墙USG2000实验文档要求:通过配置华为防火墙实现本地telnet 服务器能够通过NAT上网.并且,访问电信网络链路时走电信,访问网通链路时走网通.具体配置如下:华为 USG 2000Username:admin[USG2205BSR]sysname[huawei]interface GigabitEthernet[huawei-GigabitEthernet0/0/0]ipaddress 202.100.1.1[huawei-GigabitEthernet0/0/0]undo[huawei]interface GigabitEthernet 0/0/1[huawei-GigabitEthernet0/0/1]description ###conn to yidong link###[huawei-GigabitEthernet0/0/1]ip address 202.200.1.1 255.255.255.0[huawei-GigabitEthernet0/0/1]undo shutdown[huawei-GigabitEthernet0/0/1]quit[huawei]interface Vlanif 1[huawei-Vlanif1]description ###conn to local###[huawei-Vlanif1]ip address 192.168.1.1 255.255.255.0[huawei-Vlanif1]undo shutdown[huawei-Vlanif1]quit[huawei-zone-trust]undo add interface GigabitEthernet 0/0/1[huawei-zone-trust]add interface Vlanif[huawei]firewall zone name[huawei-zone-dianxin]set priority 4[huawei-zone-dianxin]add interface GigabitEthernet 0/0/0[huawei-zone-dianxin]quit[huawei-zone-yidong]set priority 3[huawei-zone-yidong]add interface GigabitEthernet 0/0/1[huawei-zone-yidong]quit[huawei]acl number[huawei-acl-basic-2000]rule 10 permit source 192.168.1.0 0.0.0.255[huawei-acl-basic-2000]quit[huawei]firewall interzone trust[huawei-interzone-trust-dianxin]packet-filter 2000 outbound[huawei-interzone-trust-dianxin]nat outbound 2000 interface GigabitEthernet 0/0/0[huawei-interzone-trust-dianxin]quit[huawei-interzone-trust-yidong]nat outbound 2000 interface GigabitEthernet 0/0/1[huawei-interzone-trust-yidong]quit[huawei]user-interface vty 0 4[huawei-ui-vty0-4]authentication-mode password[huawei-ui-vty0-4]quit[huawei]ip route-static 0.0.0.0 0.0.0.0 202.100.1.2[huawei]ip route-static …… …… 202.200.1.2[huawei]ip route-static 222.160.0.0 255.252.0.0 202.200.1.2[huawei] firewall packet-filter default permit interzone local dianxin direction outbound[huawei] firewall packet-filter default permit interzone trust dianxin direction inbound[huawei] firewall packet-filter default permit interzone trust dianxin direction outbound[huawei] firewall packet-filter default permit interzone local yidong direction inbound[huawei] firewall packet-filter default permit interzone local yidong direction outbound[huawei] firewall packet-filter default permit interzone trust yidong direction inbound如图:电信网络、网通网络和telnet服务器配置 略!验证:内网192.168.1.2 分别PING 电信与网通.inside#ping 202.100.1.2Type escape sequence to abort.Sending 5, 100-byte ICMP Echos to 202.100.1.2, timeout is 2 seconds:Success rate is 100 percent (5/5), round-trip min/avg/max = 4/4/4 msinside#ping 202.200.1.2Type escape sequence to abort.Sending 5, 100-byte ICMP Echos to 202.200.1.2, timeout is 2 seconds:Current total sessions: 3icmp VPN: public -> public192.168.1.2:3[202.100.1.1:23088]-->202.100.1.2:3tcp VPN: public -> public 192.168.1.1:1024-->192.168.1.2:23icmp VPN: public -> public192.168.1.2:4[202.200.1.1:43288]-->202.200.1.2:4验证成功!!![huawei]display current-configuration 11:54:30 2010/11/06 #acl number 2000rule 10 permit source 192.168.1.0 0.0.0.255 #sysname huawei #super password level 3 cipher ^]S*H+DFHFSQ=^Q`MAF4<1!! #web-manager enable #info-center timestamp debugging date #firewall packet-filter default permit interzone local trust direction inbound firewall packet-filter default permit interzone local trust direction outbound firewall packet-filter default permit interzone local untrust direction inboundfirewall packet-filter default permit interzone local untrust direction outbound firewall packet-filter default permit interzone local dmz direction inbound firewall packet-filter default permit interzone local dmz direction outbound firewall packet-filter default permit interzone local vzone direction inbound firewall packet-filter default permit interzone local vzone direction outbound firewall packet-filter default permit interzone local dianxin direction inbound firewall packet-filter default permit interzone local dianxin direction outbound firewall packet-filter default permit interzone local yidong direction inbound firewall packet-filter default permit interzone local yidong direction outbound firewall packet-filter default permit interzone trust untrust direction inbound firewall packet-filter default permit interzone trust untrust direction outbound firewall packet-filter default permit interzone trust dmz direction inbound firewall packet-filter default permit interzone trust dmz direction outbound firewall packet-filter default permit interzone trust vzone direction inbound firewall packet-filter default permit interzone trust vzone direction outbound firewall packet-filter default permit interzone trust dianxin direction inbound firewall packet-filter default permit interzone trust dianxin direction outbound firewall packet-filter default permit interzone trust yidong direction inbound firewall packet-filter default permit interzone trust yidong direction outbound firewall packet-filter default permit interzone dmz untrust direction inbound firewall packet-filter default permit interzone dmz untrust direction outbound firewall packet-filter default permit interzone untrust vzone direction inbound firewall packet-filter default permit interzone untrust vzone direction outbound firewall packet-filter default permit interzone dmz vzone direction inbound firewall packet-filter default permit interzone dmz vzone direction outbound #dhcp enable#firewall statistic system enable#vlan 1#interface Cellular0/1/0link-protocol ppp#interface Vlanif1description ###conn to local###ip address 192.168.1.1 255.255.255.0 #interface Ethernet1/0/0port link-type access#interface Ethernet1/0/1port link-type access#interface Ethernet1/0/2port link-type access#interface Ethernet1/0/3port link-type access#interface Ethernet1/0/4port link-type access#interface GigabitEthernet0/0/0 description ###conn to dianxin link### ip address 202.100.1.1 255.255.255.0 #interface GigabitEthernet0/0/1 description ###conn to yidong link### ip address 202.200.1.1 255.255.255.0 #interface NULL0#firewall zone localset priority 100#firewall zone trustset priority 85add interface Vlanif1#firewall zone untrustset priority 5#firewall zone dmzset priority 50#firewall zone vzoneset priority 0#firewall zone name dianxinset priority 4add interface GigabitEthernet0/0/0#firewall zone name yidongset priority 3add interface GigabitEthernet0/0/1#firewall interzone trust dianxinpacket-filter 2000 outboundnat outbound 2000 interface GigabitEthernet0/0/0 #firewall interzone trust yidongpacket-filter 2000 outboundnat outbound 2000 interface GigabitEthernet0/0/1#aaalocal-user admin password cipher ]MQ;4\]B+4Z,YWX*NZ55OA!!local-user admin service-type web telnetlocal-user admin level 3authentication-scheme default#authorization-scheme default#accounting-scheme default#domain default##right-manager server-group#slb#ip route-static 0.0.0.0 0.0.0.0 202.100.1.2ip route-static 27.8.0.0 255.248.0.0 202.200.1.2ip route-static …… …… 202.200.1.2ip route-static 222.160.0.0 255.252.0.0 202.200.1.2#user-interface con 0user-interface tty 9authentication-mode nonemodem bothuser-interface vty 0 4user privilege level 3N专注高端,技术为王#return[huawei]N。
Juniper交换机配置手册
Juniper交换机配置⼿册Juniper交换机配置⼿册⼀、交换机配置部分1.使⽤console线连接⾄交换机COM参数:2.使⽤root账号登陆,默认为空密码login: root--- JUNOS 9.1R2.10 built 2008-07-01 04:34:43 UTCroot@%开启交换机命令⾏:root@% cli //%为unix shell提⽰符root> //>为cli提⽰符3.进⼊configuration模式root> configure[edit]root#juniper 交换机有3种命令⾏模式Root模式:当以root密码登陆console时默认进⼊该模式⽤户模式:在root模式中输⼊cli命令进⼊该模式,该模式主要⽤于检查交换机配置、状态使⽤。
配置模式:在⽤户模式中输⼊configure 进⼊。
该模式下主要⽤于更改交换机配置。
4.设置交换机root账号密码[edit]root# set system root-authentication plain-text-passwordNew password:Retype new password:5.配置⽹络管理参数[edit]root# edit system[edit system]root# set services telnet //配置使⽤telnet服务登陆交换机[edit system]root# set services ssh[edit system]root# set services web-management http[edit system]root# commit and-quitcommit completeExiting configuration moderoot@switch>6.配置其他管理员账号密码,以添加⼀个admin账号为例[edit]Set system login user admin class super-user authentication plain-text-passwordNew password:Retype new password:7.提交配置⽂件使配置⽣效[edit]commit8. 配置VLAN,三层VLAN虚拟地址及VLAN接⼝以配置valn10 为例,下⾯为配置命令:[edit]set vlans vlan_10vlan-id10set vlans vlan_10 l3-interface vlan.10set interface vlan unit10family inet address192.192.0.167/24将接⼝划⼊到VLAN中set interface ge-0/0/10 unit 0 family ethernet-switching vlan members vlan_10 将接⼝配置成trunk ⽅法Set interface ge-0/0/23 unit 0 family ethernet-switching port-mode trunk vlan members all //将ge-0/0/23接⼝配置成为VLAN,并允许所有VLAN数据通过9. 配置链路捆绑具体命令如下:set chassis aggregated-devices ethernet device-count 5 //配置链路聚合端⼝数⽬为5个(ae0-ae4)set interface ae0 aggregated-ether-options lacp active //配置ae0接⼝链路聚合的模式set interface ae0 unit 0 family ethernet-switching port mode trunk vlan members all //配置ae0 为trunk并允许所有VLAN通过delete interface ge-0/0/4 //删除ge-0/0/4的默认配置delete interface ge-1/0/4set interface ge-0/0/4 ether-options 802.3ad ae0 //将ge-0/0/4接⼝绑定⾄ae0 set interface ge-1/0/4 ether-option 802.3ad ae0对端⼆层交换机配置使⽤相同⽅法ae接⼝后链路捆绑即⽣效10.配置路由添加⼀条默认路由⾄JUNIPER ISG1000set routing-options static route 0.0.0.0/0 next-hop 100.1.1.1;在hillstone防⽕墙上VPN切换时将分⽀点⽹段路由指向hillstone 5020Set routing-options static route 192.150.1.0/24 next-hop 100.1.2.1 //这条路由必须在切换VPN时添加,在切换前添加会造成VPN⽆法访问。
iFix Historian 配置介绍手册
PLC
© 2009 GE Fanuc Intelligent Platforms, Inc. All Rights Reserved
电气
3 Proficy Historian Training - 345
Main
Proficy Historian 介绍
Proficy Historian® 是一个企业级实时历史库,以极高 速完成过程实时数据的采集、归档和发布。
7 Proficy Historian Training - 345
Main
采集器类型
实 时数据采集 • Proficy HMI/SCADA – iFIX • Proficy HMI/SCADA – Cimplicity • Proficy Machine Edition • OPC
报 警和事件数据采集 • Proficy HMI/SCADA – iFIX • Proficy HMI/SCADA – Cimplicity • 其他OPC报警和事件数据源
Main
各版本的功能 – 从100点到250,000点
Feature
Data Collectors (iFIX/FIX32, PE, OPC, File) Excel Add-in OLE DB Provider Software Development Toolkit (SDK) Free CAL for GEF Products Cluster server support Alarm & Event Support Calculation Collector Server-to-Server Collector Collector Redundancy Bulk tag purchase OSI PI Connector Electronic Signatures
SAP BW配置及操作手册(BW中文图文教程)
SAP BW配置及操作手册SAP BW配置及操作手册概述业务说明基于SAP ECC6使用RSA30TCT_DS01数据源可以查看对BW数据的读取情况。
为了从EP中链接到SAP系统,需要配置单点登录,另外需要用户在ECC中拥有RSRR_WEB 的权限基本原理以下是基于文件的BW设置的基本原理,也可以说是一个基本的操作过程。
1.设置一个源系统,用于确定数据从哪里来。
2.创建一个Datasource,用于存放抽取过来的数据。
此时的抽取式通过InfoPackage实现的。
3.创建一个DataStore Object对象,用于存放处理后的数据。
Datasource和DataStore Object 之间通过Transformation(转换规则)进行关联,同时需要创建一个Transfer Process用于数据的抽取处理。
每个DataStore Object是属于一个InfoArea,也就是说一个Info Area下可以根据需要按照不同的规则更新出不同DataStore Object。
4.在Explorer中创建一个查询,查询需要的数据,设计查询时可以设置一个过滤器进行必要的筛选。
TableRSIDOCSA VE相关概念BI(Business Intelligence,商务智能)SAP BI(SAP Business Information Warehouse)DW(Data Warehouse,数据仓库)DM (Data Mining,数据挖掘)OL TP(Online Transaction Process,在线事务处理)OLAP(Online Analysis Process,在线分析处理)逻辑视图概念(BW)信息区域(Info Area)信息对象(InfoObject)概述信息对象组(InfoObject Catalog)特性Characteristic关键值Key figures单位(Unit)时间特性(Time Characteristic)数据对象的属性关键字段Key Field数据字段Data Field导航属性Navigation Attribution索引Indexes特征值ValueETL(Extract Transform Load)提取转换加载数据存储PSA(Persistent Staging Area,连续的分段传输区域)信息提供者Info ProviderODS(Operational Data Store,运营数据存储)-7.0变为DSODSO(Data Store Object,数据存储对象)信息立方体(InfoCube)多信息提供者Multi Provider信息集InfoSet虚拟提供者(Virtual Provider)-未整理信息源InfoSource数据处理信息包InfoPackage转换Transformation配置顺序数据传递逻辑所有外部系统都可以看作镜像到SAP BI 的数据源(DataSource ),通过一定的映射关系(Mapping )与SAP BI 系统内部的信息提供者(InfoProvider )相关联。
华为防火墙配置使用手册
华为防火墙配置使用手册【实用版】目录1.华为防火墙概述2.华为防火墙的基本配置3.华为防火墙的 IP 地址编址4.华为防火墙的访问控制列表(ACL)配置5.华为防火墙的 NAT 地址转换应用控制协议配置6.华为防火墙的实战配置案例正文华为防火墙作为一款重要的网络安全设备,被广泛应用于各种网络环境中。
本文将详细介绍华为防火墙的基本配置过程,包括 IP 地址编址、访问控制列表(ACL)配置以及 NAT 地址转换应用控制协议配置等方面的内容。
一、华为防火墙概述华为防火墙是一款高性能、多功能的网络安全设备,可以有效防止外部网络攻击,保护内部网络的安全。
华为防火墙支持多种网络协议,如 IP、TCP、UDP 等,同时支持访问控制列表(ACL)、NAT 地址转换等高级功能。
二、华为防火墙的基本配置在使用华为防火墙之前,首先需要对其进行基本配置,包括设备名称、管理 IP 地址等。
具体操作如下:1.登录华为防火墙的 Web 管理界面,输入设备的默认管理 IP 地址和用户名。
2.在管理界面中,找到“系统配置”菜单,进入后修改设备名称和管理 IP 地址。
三、华为防火墙的 IP 地址编址华为防火墙的 IP 地址编址主要包括内部网络接口和外部网络接口的配置。
内部网络接口连接内部网络设备,外部网络接口连接外部网络设备。
具体操作如下:1.登录华为防火墙的 Web 管理界面,找到“接口配置”菜单。
2.修改内部网络接口和外部网络接口的 IP 地址和子网掩码。
3.配置路由协议,如 OSPF、BGP 等,使华为防火墙能够正确转发数据包。
四、华为防火墙的访问控制列表(ACL)配置访问控制列表(ACL)是华为防火墙的重要功能之一,可以实现对网络流量的精细控制。
具体操作如下:1.登录华为防火墙的 Web 管理界面,找到“安全策略”菜单。
2.创建访问控制列表,设置列表名称和规则。
3.将访问控制列表应用于需要控制的接口,如内部网络接口或外部网络接口。