
远程计算机需要网络级别身份验证
故障:“远程计算机需要网络级别身份验证,而您的计算机不支持该验证,请联系您的系统管理员或者
技术人员来获得帮助”
故障症状:当您使用Windows XP“远程桌面连接”工具去连接Windows Vistas或Windows Server 2008的远程桌面、终端服务时,出现上述故障。
故障产生环境:远程桌面连接工具6.0以下版本,或者Windows XP Profressional SP1、SP2、SP3
解决方法:
1、请升级“远程桌面连接”工具最新6.1版本。
2、请把XP升级到最新SP3补丁包。
3、运行“regedit”打开注册表编辑器,进入 “HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa”,双击右边栏中的 “Security Packages”,打开“编辑多字符串”对话框,在列表框光标处增加“tspkg”字符。
4、然后定位到 “HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecurityProviders”,双击右侧的“SecurityProviders”字符串,打开“编辑字符串”对话框,在数值末端中添加“, credssp.dll”,注意逗号后有一个英文的空格。
5、退出注册表程序,重启计算机后故障排除。
重启系统后,然后再运行mstsc查看关于信息已经显示为支持网络级别身份验证了。
有些文章写win2008/Vista不能用IP访问远程桌面,只能用机器名,是不对的。都是可以的。
知识点:什么是网络级身份验证?
网络级身份验证 (NLA) 是一种新的身份验证方法,在您建立所有远程桌面连接之前完成用户身份验证,
并出现登录屏幕。 这是最安全的身份验证方法,有助于保护远程计算机避免黑客或恶意软件的攻击。NLA
的优点是:
最初需要较少的远程计算机资源。验证用户之前,远程计算机使用有限的资源,而不是像以前版本那样
启动所有远程桌面连接。
它通过降低拒绝服务攻击的风险帮助提供更好的安全性。(拒绝服务攻击试图限制或阻止访问Internet。)
使用远程计算机身份验证,从而帮助防止用户连接到设置为恶意目的的远程计算机。
远程桌面提示由于网络错误连接被中断请重新连接到远程计算机
路漫漫其修远兮,吾将上下而求索
- 百度文库
11 远程桌面提示由于网络错误连接被中断请重新连接到远程计算机
装完之后远程3389也配置好了,远程连接总是提示“由于网络错误,连接被中断,请重新连接到远程计算机”
错误提示一:由于网络错误,连接被中断,请重新连接到远程计算机
首先确认远程连接是否开启了,防火墙里面3389端口是否打开的,测试下连接其他的服务器可以不可以连接上,如果可以说明本机没问题,用命令netstat -an查看下端口都是不是存在的,如果存在这个服务器网络没问题,查看系统日志里面有没有系统错误信息。其中:严重错误“RDP 协议组件 “DATA ENCRYPTION” 在协议流中有没有一个错误并且中断了客户端连接。”提示。
因为Certificate子键负责终端服务通信中数据信息的认证和加密,它一旦被损坏,终端服务的协议组件就会检测到错误,中断客户机与终端服务器之间的通信。导致Certificate子键损坏的原因很多,如管理员安装和卸载某些系统软件、对终端服务参数的不合理配置等。这时我们需要重置该键值中的内容,才能修复终端服务。
进入注册表编辑器窗口,展开“HKEY_LOCAL_MA CHINE/ SYSTEM/CurrentCon
trolSet/Services/TermService/ Parame ters”,找到名为 “Certificate”的子键,将它删除,重新启动XP系统或Windows 2000 Server服务器,系统就会重新生成
“Certificate”子键,这样客户端就能正常连接到终端服务器了。
在终端服务器出现无法连接的问题后,我们首先要判断这是不是网络故障引起的,检测远程客户端和XP系统 (Windows 2000 Server服务器)是否能够正常连接到网络;然后就要检查终端服务器的加密级别是否设置过高。排除上述原因后,就有可能是“Certificate”子键损坏了。此外,“HKEY_LOCAL _MACHINE/ SYSTEM/Cur rentControlSet/Services/Term
远程访问OPC服务器设置
远程访问OPC服务器设置
OPC客户端一方面可以访问本机上的OPC服务器,另一方面,它还可以利用微软的DCOM机制,通过网络来访问其它计算机上的OPC服务器,从而达到远程数据连接的目的。
访问本地服务器比较简单,只要检索本地的OPC服务器,并配置相应的组(Group)和数据项(Item)即可,通过网络访问时需要考虑较多的网络连接因素,大体上来说大概有如下的几个需要配置的方面(以WINXP Xp2为例):
一. 运行OPC客户端的计算机和运行OPC服务器的计算机需要彼此能互相访问。
1.1 要保证其物理连接,也就是网线正确的连接着两台计算机。
1.2 在这两台计算机上分别建立同一个账号及密码,比如用户名[opcuser],密码[123456](注意:用户密码最好不要设置为空),在这两台计算上使用这个账户都可以登录系统。关于增加账号及密码请参考对应Windows操作系统的帮助文档。
1.3 启用各自Windows操作系统的Guest权限。
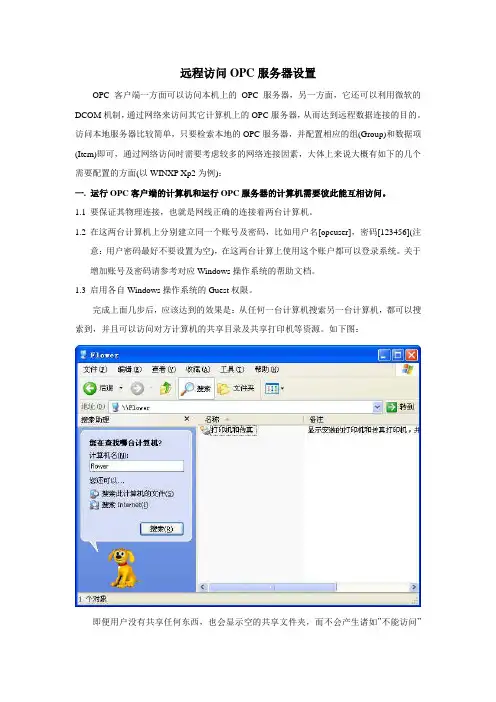
完成上面几步后,应该达到的效果是:从任何一台计算机搜索另一台计算机,都可以搜索到,并且可以访问对方计算机的共享目录及共享打印机等资源。如下图:
即便用户没有共享任何东西,也会显示空的共享文件夹,而不会产生诸如”不能访问”等信息。
如果不能访问对方的计算机,首先用ping命令来保证网络的连通,如果必要的情况下,可以关闭这两台计算机的防火墙(无论是winxp xp2自带的防火墙还是专用的防火墙)以及杀毒软件,以杜绝可能产生的问题。
如果访问另一台计算机产生”拒绝访问”的错误,可从网络查找相关资源进行解决。
二. 配置OPCServer所在的计算机
2.1 注册OPCEnum.exe。
opcenum.exe是运行在服务器端的用于枚举本机OPC服务器的服务程序,由OPC基金会提供。注册opcenum有如下几种方式:a)将opcenum.exe拷贝到系统目录下,然后用命令行运行 opcenum /regserver 来注册它。b)安装一些OPC服务器程序时会自动安装并注册这个服务程序,比如iconics的模拟OPC服务器程序。c)运行OPC基金会的OPC Core
计算机网络(实验一_网络命令使用和网络服务配置)

.
1 / 9 《计算机网络》课程实验报告
实验一:网络命令、工具使用和效劳器配置
院系 学号
任课教师 指导教师
实验地点 计算机楼706 实验时间 周五7-8
实验课表现 出勤、表现得分(10) 实验报告
得分(40) 实验总分
操作结果得分(50)
实验目的:
1. 掌握Windows系统常用网络效劳的配置
2. 掌握常用的TCP/IP网络中网络测试、诊断命令和网络工具的使用
实验容:
1. 使用Windows操作系统,了解Telnet、FTP、远程登录等网络效劳的配置方法;
2. 使用Windows操作系统,掌握常用网络测试命令和工具的使用
实验要求: 得分:
简要说明Telnet的主要命令与作用
Close:终止当前已经建立的联接或正在进展的联接。
Display:显示系统当前的操作参数。
Mode:进入逐行方式(line)或逐个字符方式(character)。
Open(或o)主机名:与指定的这台主机建立Telnet联接。
Quit:退出Telnet应用进程,回到本地系统。
Logout:强制关闭登录的用户,并关闭连接,退回本地系统。
Send:已经登录到某台主机后,可以通过send 命令发送一些信息到远程系统上。
Set:设置所有可以用display命令显示的操作参数。
Unset:取消已设置的用display命令显示的操作参数。
Status:显示当前状态信息。
Toggle:激活某些操作参数,这些参数决定Telnet对事件的响应方。
Z:暂时中止Telnet通信,使本地系统可以执行其它命令。
?:显示帮助信息。
简要说明FTP Server的配置过程和FTP主要命令的作用
FTP Server的配置过程
1.开场→控制面板〔小图标〕→程序和功能→翻开或关闭Windows功能→选择Internet信息效劳所有选项→确定。
小狐狸vnc协议

小狐狸VNC协议
介绍
VNC(Virtual Network Computing)是一种远程桌面控制协议,旨在允许用户通过网络远程访问和控制远程计算机。小狐狸VNC协议是一种基于VNC协议的定制化协议,专门为小狐狸操作系统设计和优化。
小狐狸操作系统
小狐狸操作系统是一个轻量级、高性能的操作系统,专为嵌入式设备和物联网应用而设计。它具有小巧、高效、可靠的特点,并且支持多种硬件平台。小狐狸操作系统的目标是提供一个简单易用的操作系统,以满足物联网设备对低功耗、高安全性和稳定性的需求。
VNC协议概述
VNC协议是一种远程桌面协议,它允许用户通过网络远程访问和控制远程计算机。VNC协议的工作原理是将远程计算机的屏幕图像传输到客户端,并将客户端的输入传输到远程计算机,从而实现远程控制。
VNC协议的核心是RFB(Remote Framebuffer)协议,它定义了远程计算机和客户端之间的通信规则。RFB协议使用TCP/IP协议进行数据传输,通过像素级别的图像压缩和差异传输算法来减少数据传输量,从而提高传输效率。
小狐狸VNC协议的特点
小狐狸VNC协议是在VNC协议的基础上进行定制化的协议,专门为小狐狸操作系统设计和优化。它具有以下特点:
1. 高性能
小狐狸VNC协议通过优化数据传输算法和图像压缩算法,提高了数据传输效率和图像质量。它能够在低带宽和高延迟的网络环境下实现流畅的远程控制。
2. 低功耗
小狐狸VNC协议在传输过程中采用了低功耗的数据压缩算法,减少了数据传输的能耗。这对于嵌入式设备和物联网应用非常重要,可以延长设备的电池寿命。
3. 高安全性
小狐狸VNC协议支持数据加密和身份验证机制,保护用户的隐私和数据安全。它使用了强大的加密算法和安全协议,防止数据被非法访问和篡改。 4. 多平台支持
小狐狸VNC协议可以在多种硬件平台上运行,包括小狐狸操作系统支持的嵌入式设备和物联网设备。它提供了丰富的API和开发工具,方便开发者进行定制化开发和集成。
RDP协议

1.
介绍RDP
协议
RDP
协议(RemoteDesktopProtocol
)是一种用于远程桌面连接的协议。它允许用户通过网络与远程计算机建立
连接,并在本地计算机上实时查看、控制和操作远程计算机的桌面环境。
RDP
协议最初由微软公司开发,因此也被称为MicrosoftRDP
协议。它在1998
年首次发布,并随后成为Windows
操作系统的核心组件之一。RDP
协议的发展旨在提供一种安全、高效的远程访问解决方案,为用户提供远程访问其他
计算机的能力。
随着云计算和远程办公的兴起,RDP
协议在企业和个人用户中变得越来越重要。它使用户能够远程访问位于不同地理
位置的计算机,从而实现远程办公、远程技术支持、虚拟桌面等应用场景。
RDP
协议通过在客户端和服务器之间进行数据传输来实现远程桌面连接。它具有高度可靠性和灵活性,能够传输图形、
音频和输入设备等多种类型的数据。同时,RDP
协议还提供了安全性措施,如加密和身份验证,以确保远程连接的安全
性。
随着技术的不断发展,RDP
协议也在不断演进和改进。最新的RDP
协议版本提供了更高的性能、更好的用户体验和更
强的安全性,为用户提供更高效便捷的远程访问体验。
总之,RDP
协议是一种用于远程桌面连接的协议,它的全称是RemoteDesktopProtocol
。它的发展背景源于对远
程访问解决方案的需求,为用户提供了安全、高效的远程访问其他计算机的能力。
2.RDP
协议的特点和功能
RDP
协议具有多种特点和功能,使其成为一种强大的远程桌面连接协议。以下是RDP
协议的主要特点和功能的探
讨:
•
远程桌面控制:RDP
协议的核心功能之一是远程桌面控制。它允许用户通过网络连接到远程计算机,并实时查
看、控制和操作远程计算机的桌面环境。用户可以远程执行操作,就像坐在远程计算机前一样。这为远程办公、
远程技术支持和远程培训等应用场景提供了便利。
•
图形传输:RDP
协议在图形传输方面表现出色。它能够高效地传输远程计算机的图形界面,确保在本地计算机上
RADIUS协议

介绍RADIUS
协议的背景和作用
RADIUS
(RemoteAuthenticationDial‑InUserService
)是一种远程认证拨入用户服务协议,用于网络访问控制
和认证授权。它最初由LivingstonEnterprises
开发,旨在为拨入用户提供一种统一的认证和授权解决方案。随着网
络的快速发展和互联网的普及,RADIUS
协议成为了广泛应用于计算机网络中的一种标准协议。
RADIUS
协议主要用于验证和授权用户的身份,以及管理用户的网络访问。它在广域网(WAN
)和局域网(LAN
)环
境中都得到了广泛的应用。RADIUS
协议通过客户端/
服务器模型运行,其中客户端通常是网络接入服务器(NAS
),而
服务器则是负责认证和授权的RADIUS
服务器。
RADIUS
协议的作用是实现用户的身份验证和访问控制。当用户尝试访问网络资源时,RADIUS
协议会验证用户提供
的凭据(如用户名和密码),并根据验证结果决定是否授权用户访问网络。此外,RADIUS
协议还支持账户管理和会计
功能,可以记录用户的网络使用情况,方便网络管理员进行计费、审计和统计。
RADIUS
协议的背景和作用使其在各种场景中得到了广泛应用。它在互联网服务提供商(ISP
)和企业网络中被用于用
户认证和授权,确保只有经过验证的用户能够访问网络资源。此外,RADIUS
协议还可用于无线网络,如Wi‑Fi
热点的
认证和控制,以及虚拟专用网络(VPN
)的用户认证和安全管理。
总之,RADIUS
协议是一种重要的网络认证和授权协议,通过实现用户身份验证和访问控制,为网络管理员提供了强大
的管理工具。它的背景和作用使其成为了现代计算机网络中不可或缺的一部分。
解释RADIUS
协议的基本原理和工作流程
RADIUS
(RemoteAuthenticationDial‑InUserService
)协议是一种客户端/
服务器模型的协议,用于远程认证
和授权用户访问网络资源。它的基本原理是通过网络上的RADIUS
RDP远程桌面安全
RDP远程桌面安全
远程桌面协议(RDP)是一种用于Windows操作系统的远程访问解决方案,它可以让用户从任何地方通过互联网连接和控制远程计算机。然而,考虑到安全因素,我们需要深入了解RDP远程桌面的安全性,并采取措施以保护我们的系统和数据。
一、RDP安全威胁
RDP远程桌面在提供便利的同时,也带来了一些潜在的安全威胁。以下是一些常见的RDP安全问题:
1. 密码猜测攻击:攻击者可能会使用弱密码列表或暴力破解工具来尝试猜测RDP登录密码,从而获取未经授权的访问权限。
2. 恶意软件:通过RDP协议,恶意软件可以传播到远程计算机,并在远程计算机上执行恶意操作,比如植入后门程序、窃取敏感信息等。
3. 端口暴露:默认情况下,RDP使用3389端口进行通信,攻击者可以扫描常用端口并找到RDP服务,进而发动攻击。
4. 未及时更新:如果未及时安装补丁和更新程序,远程桌面软件可能存在漏洞,被黑客利用进行攻击。
二、加强RDP远程桌面安全的措施
为了保护远程桌面的安全性,我们可以采取以下措施: 1. 使用强密码和多因素身份验证:确保RDP登录密码足够强大,并启用多因素身份验证,如指纹识别、智能卡等。
2. 限制登录尝试次数:限制登录尝试的次数,可以有效防止密码猜测攻击。在一定次数的登录失败后,账户自动锁定或禁用。
3. 使用网络防火墙:配置防火墙规则,只允许来自特定IP地址或网络的RDP连接。这样可以减少暴露在公共网络中的风险。
4. 定期更新操作系统和远程桌面软件:及时安装操作系统和远程桌面软件的补丁和更新,修复已知漏洞,提高系统的安全性。
5. 日志监控和审计:通过开启日志记录并进行监控和审计,可以及时发现异常登录行为,以及其他异常活动,及时采取应对措施。
6. 使用虚拟专用网络(VPN):在使用RDP之前,建议先建立一个通过VPN连接到局域网的安全通道,增加数据传输的隐私和安全性。
7. 禁用未使用的功能:禁用系统中未使用的RDP功能,减少攻击面。例如,如果不需要远程打印功能,可以禁用该功能。
如何远程连接到其他电脑并进行操作
如何远程连接到其他电脑并进行操作
在当今数字化的时代,远程连接到其他电脑并进行操作的需求日益增长。无论是为了远程办公、协助他人解决技术问题,还是进行远程管理和监控,掌握远程连接的方法都变得非常重要。接下来,我将详细为您介绍如何远程连接到其他电脑并进行操作。
首先,我们需要明确远程连接的几种常见方式。
一种常见的方式是通过 Windows 自带的远程桌面连接功能。如果您使用的是 Windows 操作系统,在“开始”菜单中搜索“远程桌面连接”,就能找到这个工具。在使用之前,您需要确保目标电脑已经开启了远程桌面功能,并允许远程连接。具体的设置步骤如下:
在目标电脑上,右键点击“此电脑”,选择“属性”。在弹出的窗口中,点击“远程设置”。在“远程桌面”选项中,选择“允许远程连接到此计算机”,您还可以根据需要选择“仅允许运行使用网络级别身份验证的远程桌面的计算机连接”以增强安全性。
设置好目标电脑后,在您的本地电脑上打开“远程桌面连接”程序,输入目标电脑的 IP 地址或计算机名称,然后点击“连接”。接下来,您需要输入目标电脑的用户名和密码,验证通过后,就可以成功连接并操作目标电脑了。
另一种常用的方式是使用第三方远程控制软件,比如 TeamViewer 。TeamViewer 是一款功能强大且易于使用的远程控制工具。 首先,您需要在目标电脑和本地电脑上分别下载并安装
TeamViewer 软件。安装完成后,打开软件,您会在每台电脑上看到一个唯一的 ID 和密码。
在本地电脑的 TeamViewer 中,输入目标电脑的 ID 和密码,然后点击“连接”。稍等片刻,就可以建立远程连接,并对目标电脑进行操作。
需要注意的是,使用第三方远程控制软件时,要确保从官方渠道下载软件,以避免下载到恶意软件或病毒。
无论是使用 Windows 自带的远程桌面连接功能,还是第三方远程控制软件,网络连接的稳定性都是至关重要的。一个良好的网络环境可以保证远程操作的流畅性和稳定性。
什么是计算机网络中的认证和加密
什么是计算机网络中的认证和加密
计算机网络中的认证和加密是保障网络安全的重要手段。在传输数据的过程中,认证能够确保通信双方的身份真实可信,加密则可以保护数据的机密性,防止数据被未经授权的人获取或篡改。
一、认证
计算机网络中的认证是指通过一系列的验证手段来确认通信双方的身份真实可靠。在网络通信中,认证的目的是为了确保交流的对象是合法且可信的个体或系统。常见的认证方式有以下几种:
1.1 密码认证
密码认证是最常用的一种认证方式。它通过在用户登录时输入正确的账号和密码来验证用户身份。这种方式简单易行,但也存在一些问题,比如用户容易设置弱密码、密码被破解等。因此,在实际中,密码认证通常会与其他的认证方式相结合使用,以提高安全性。
1.2 数字证书认证
数字证书认证是一种基于公钥密码体系的认证方式。它通过证书颁发机构(CA)对用户的身份进行确认,并将用户的身份信息与公钥绑定。在通信过程中,对方可以通过验证数字证书来确认发送方的身份真实可信。这种方式相对较安全,但需要依赖专门的证书颁发机构。
1.3 双因素认证 双因素认证是指利用两种或多种独立的认证手段来确认用户身份。常见的双因素认证方式包括密码和指纹、密码和短信验证码等。这种方式提高了认证的安全性,因为即使密码泄露,攻击者也无法获得其他因素的验证信息。
二、加密
在计算机网络中,加密是指通过密码算法将明文转换为密文的过程,以保证数据的机密性。加密可以分为对称加密和非对称加密两种方式。
2.1 对称加密
对称加密是一种加密方式,使用相同密钥对明文和密文进行加解密。在通信过程中,发送方和接收方需要共享相同的密钥。常见的对称加密算法有DES、3DES、AES等。对称加密的优点是加密速度快,但密钥的分发和管理相对困难,容易存在安全风险。
2.2 非对称加密
非对称加密是一种加密方式,使用公钥和私钥进行加解密。发送方使用接收方的公钥进行加密,接收方使用自己的私钥进行解密。在通信过程中,公钥是公开的,而私钥是只有接收方持有的私密信息。常见的非对称加密算法有RSA、DSA、ECC等。非对称加密的优点是密钥分发和管理相对容易,但加密和解密的速度较慢。
【巧妙应对化解网络互访疑难杂症】神经科疑难杂症
1
【巧妙应对化解网络互访疑难杂症】神经科疑难杂症
在单位内网环境中,为了加强协作、提升工作效率,客户机之间通过网络相互交流是不可避免的。不过,在进行网络互访时,由于参数配置、操作系统、安全防护等因素,常常会遇到各种疑难杂症,严重拖累网络访问效率。其实,如果我们能对症下药、切中要害,在遇到网络访问疑难病症时,就能在瞬间轻松化解。应对重启断网之症
一台集成了WWAN卡的笔记本电脑,配置好了上网参数后,能够正常通过网络访问局域网中的共享资源,可是重新启动Wind0WS系统后,再尝试进行共享访问连接时,发现目标共享资源已经无法取得成功,同时系统弹出网络位置无法到达的错误提示。依次单击笔记本电脑系统中的“开始”I“控制面板”选项,逐一双击“网络和Internet”I“网络和共享中心”图标,单击其后界面中的“更改适配器设置”按钮,进入网络连接列表窗口,发现系统中竟然多出了一个网络连接;经过上网查询了解到,笔记本电脑每次重新启动后,WWAN卡在关闭退出并再次启用时,系统都会自动生成一个虚拟网卡设备,这些设备最多可以生成200个左右,这些虚拟设备的同时存在,影响了上网连接的连通性。
要解决重启断网杂症,可以用鼠标右键单击系统桌面上的“计算机”图标,从弹出的右键菜单中执行“管理”命令,切换到计算机管理窗口,依次点选“系统工具”I“设备管理器”选项,从展开的设备管理器列表中,逐一点选“查看”I“显示隐藏的设备”选项(如图1所示),将自动生成的虚拟网卡设备全部选中,再用鼠标右键单击选中的设备,从弹出的右键菜单中执行“卸载”命令,这样笔记本电脑就能正常进行网络访问连接了。
应对空闲断网之症
局域网中有一台保存了共享资源的WindoWS 7主机系统,每次系统刚刚启动运行时,其他客户机都能通过网络对它进行共享访问,不过Windows 7系统只要空闲一段时间,一切共享访问操作立即不正常,无论在哪一台客户机中使用ping命令测试Windows7主机系统的IP地址,都无法ping通,显然Windows 7主机系统已经掉线了。经过仔细排查,发现这种病症主要是Windows 7系统新推出了智能电源管理功能,该功能在缺省状态下识别到系统处于空闲状态时,就会智能断开网卡设备的电源供电,这样对应系统的网络连接也会跟着断开了。 2