
信息安全等级保护培训考试试题集
信息安全等级保护培训试题集
一、法律法规
一、单选题
1.根据《信息安全等级保护管理办法》,(A)负责信息安全等级保护工作的监督、检查、指导。
A.公安机关
B.国家保密工作部门
C.国家密码管理部门
2.根据《信息安全等级保护管理办法》,(D)应当依照相关规范和标准督促、检查、指导本行业、本部门或本地区信息系统运营、使用单位的信息安全等级保护工作。
A.公安机关
B.国家保密工作部门
C.国家密码管理部门
D.信息系统的主管部门
3.计算机信息系统安全保护等级根据计算机信息系统在国家安全、经济建设、社会生活中的_______,计算机信息系统受到破坏后对国家安全、社会秩序、公共利益以及公民、法人和其他组织的合法权益的_______等因素确定。(B)
A.经济价值 经济损失
B.重要程度 危害程度
C.经济价值 危害程度
D.重要程度 经济损失
4.对拟确定为(D)以上信息系统的,运营、使用单位或者主管部门应当请国家信息安全保护等级专家评审委员会评审。
A.第一级
B.第二级
C.第三级
D.第四级
5.一般来说,二级信息系统,适用于(D)
A.乡镇所属信息系统、县级某些单位中不重要的信息系统。小型个体、私营企业中的信息系统。中小学中的信息系统。
B.适用于地市级以上国家机关、企业、事业单位内部重要的信息系统;重要领域、重要部门跨省、跨市或全国(省)联网运行的信息系统;跨省或全国联网运行重要信息系统在省、地市的分支系统;各部委官方网站;跨省(市)联接的信息网络等。
C.适用于重要领域、重要部门三级信息系统中的部分重要系统。例如全国铁路、民航、电力等调度系统,银行、证券、保险、税务、海关等部门中的核心系统。
D.地市级以上国家机关、企业、事业单位内部一般的信息系统。例如小的局域网,非涉及秘密、敏感信息的办公系统等。
6.信息系统建设完成后,(A)的信息系统的运营使用单位应当选择符合国家规定的测评机构进行测评合格方可投入使用。
A.二级以上
B.三级以上
C.四级以上
D.五级以上
7.安全测评报告由(D)报地级以上市公安机关公共信息网络安全监察部门。
A.安全服务机构
B.县级公安机关公共信息网络安全监察部门
C.测评机构
D.计算机信息系统运营、使用单位 8.新建( )信息系统,应当在投入运行后( ),由其运营、使用单位到所在地设区的市级以上公安机关办理备案手续。(D)
A.第一级以上30日内
B.第二级以上60日内
C.第一级以上60日内
D.第二级以上30日内
9.根据《广东省计算机信息系统安全保护条例》规定,计算机信息系统的运营、使用单位没有向地级市以上人民政府公安机关备案的,由公安机关处以(D)
A.警告
B.拘留15日
C.罚款1500元
D.警告或者停机整顿
二、多选题
1.根据《关于信息安全等级保护的实施意见》,信息系统安全等级保护应当遵循什么原则?(ABCD)
A.明确责任,共同保护
B.依照标准,自行保护
C.同步建设,动态调整
D.指导监督,保护重点
2.根据《信息安全等级保护管理办法》,关于信息系统安全保护等级的划分,下列表述正确的是(ABCDE)。
A.第一级,信息系统受到破坏后,会对公民、法人和其他组织的合法权益造成损害,但不损害国家安全、社会秩序和公共利益
B.第二级,信息系统受到破坏后,会对公民、法人和其他组织的合法权益产生严重损害,或者对社会秩序和公共利益造成损害,但不损害国家安全
C.第三级,信息系统受到破坏后,会对社会秩序和公共利益造成严重损害,或者对国家安全造成损害
D.第四级,信息系统受到破坏后,会对社会秩序和公共利益造成特别严重损害,或者对国家安全造成严重损害
E.第五级,信息系统受到破坏后,会对国家安全造成特别严重损害
3.根据《广东省计算机信息系统安全保护条例》,计算机信息系统(ABCD)应当同步落实相应的安全措施。
A.规划
B.设计
C.建设
D.维护
4.经测评,计算机信息系统安全状况未达到国家有关规定和标准的要求的,(AB)
A.委托单位应当根据测评报告的建议,完善计算机信息系统安全建设
B.重新提出安全测评委托
C.另行委托其他测评机构进行测评
D.自行进行安全测评
5.根据《广东省信息安全等级测评工作细则》,关于测评和自查工作,以下表述正确的是(ABCD)。
A.第三级计算机信息系统应当每年至少进行一次安全自查和安全测评
B.第四级计算机信息系统应当每半年至少进行一次安全自查和安全测评
C.第五级计算机信息系统应当依据特殊安全要求进行安全自查和安全测评
D.自查报告连同测评报告应当由计算机信息系统运营、使用单位报地级以上市公安机关公共信息网络安全监察部门
6.根据《广东省公安厅关于计算机信息系统安全保护的实施办法》,关于公安机关的进行安全检查的要求,下列表述正确的是(ABCD)。
A.对第三级计算机信息系统每年至少检查一次
B.对第四级计算机信息系统每半年至少检查一次
C.对第五级计算机信息系统,应当会同国家指定的专门部门进行检查
D.对其他计算机信息系统应当不定期开展检查 7.根据《广东省计算机信息系统安全保护条例》,计算机信息系统的运营、使用单位接到公安机关要求整改的通知后拒不按要求整改的,由公安机关处以(CD)。
A.罚款5000元
B.拘留15日
C.警告
D.停机整顿
8.根据《广东省计算机信息系统安全保护条例》规定,第二级以上计算机信息系统的运营、使用单位计算机信息系统投入使用前未经符合国家规定的安全等级测评机构测评合格的 ,由公安机关(ABCDE)。
A.责令限期改正,给予警告
B.逾期不改的,对单位的主管人员、其他直接责任人员可以处五千元以下罚款,对单位可以处一万五千元以下罚款
C.有违法所得的,没收违法所得
D.情节严重的,并给予六个月以内的停止联网、停机整顿的处罚
E.必要时公安机关可以建议原许可机构撤销许可或者取消联网资格
9.根据《广东省公安厅关于计算机信息系统安全保护的实施办法》,信息安全等级测评机构申请备案(AB)
A.一般应当向地级以上市公安机关公共信息网络安全监察部门提出申请
B.承担省直和中央驻粤单位信息安全等级测评工作的机构,直接向省公安厅公共信息网络安全监察部门提出申请
C.一般应当向公安部公共信息网络安全监察部门提出申请
D.一般应当向县级以上市公安机关公共信息网络安全监察部门提出申请
10.根据《信息安全等级保护管理办法》,安全保护等级为第三级以上的计算机信息系统应当选用符合下列条件的安全专用产品:(ABCDE)
A.产品研制、生产单位是由中国公民、法人投资或者国家投资或者控股的,在中华人民共和国境内具有独立的法人资格
B.产品的核心技术、关键部件具有我国自主知识产权
C.产品研制、生产单位及其主要业务、技术人员无犯罪记录
D.产品研制、生产单位声明没有故意留有或者设置漏洞、后门、木马等程序和功能
E.对国家安全、社会秩序、公共利益不构成危害
三、判断题
1.根据《信息安全等级保护管理办法》,第三级信息系统运营、使用单位应当依据国家管理规范和技术标准进行保护,国家有关信息安全职能部门对其信息安全等级保护工作进行强制监督、检查。(×)
2.根据《信息安全等级保护管理办法》,国家保密工作部门负责等级保护工作中有关保密工作的监督、检查、指导(√)
3.根据《信息安全等级保护管理办法》,信息系统的运营、使用单位应当根据本办法和有关标准,确定信息系统的安全保护等级并报公安机关审核批准。(×)
4.根据《信息安全等级保护管理办法》,信息系统的运营、使用单位应当根据已确定的安全保护等级,依照本办法和有关技术标准,使用符合国家有关规定,满足信息系统安全保护等级需求的信息技术产品,进行信息系统建设。(√)
5.根据《信息安全等级保护管理办法》,第十五条 已运营(运行)的第二级以上信息系统,应当在安全保护等级确定后30日内,由其运营、使用单位到所在地设区的市级以上公安机关办理备案手续(√)
6.根据《信息安全等级保护管理办法》,公安机关应当掌握信息系统运营、使用单位的备案情况,发现不符合本办法及有关标准的,应建议其予以纠正。(×)
7.根据《信息安全等级保护管理办法》,公安机关检查发现信息系统安全保护状况不符合信息安全等级保护有关管理规范和技术标准的,应当向运营、使用单位发出整改通知(√)
8.信息系统运营、使用单位应当依照相关规定和标准和行业指导意见自主确定信息系统的安全保护等级。即使有主管部门的,也不必经主管部门审核批准。(×)
二、实施指南
一、单选题:
1. 1999年,我国发布的第一个信息安全等级保护的国家标准GB 17859 — 1999,提出将信息系统的安全等级划分为______个等级,并提出每个级别的安全功能要求。 A.7
B.8
C.6
D.5
2. 等级保护标准GB 17859主要是参考了______而提出。
A.欧洲ITSEC
B.美国TCSEC
D.BS 7799
3. 信息安全等级保护的5个级别中,______是最高级别,属于关系到国计民生的最关键信息系统的保护。
A.强制保护级
B.专控保护级
C.监督保护级
D.指导保护级
E.自主保护级
4. 《信息系统安全等级保护实施指南》将______作为实施等级保护的第一项重要内容。
A.安全定级
B.安全评估
C.安全规划
D.安全实施
5. ______是进行等级确定和等级保护管理的最终对象。
A.业务系统
B.功能模块
C.信息系统
D.网络系统
6. 当信息系统中包含多个业务子系统时,对每个业务子系统进行安全等级确定,最终信息系统的安全等级应当由______所确定。
A.业务子系统的安全等级平均值
B.业务子系统的最高安全等级
C.业务子系统的最低安全等级
D.以上说法都错误
7. 关于资产价值的评估,______说法是正确的。
A.资产的价值指采购费用
B.资产的价值无法估计
C.资产价值的定量评估要比定性评估简单容易
D.资产的价值与其重要性密切相关
8. 安全威胁是产生安全事件的______。
A.内因
B.外因
C.根本原因
D.不相关因素
9. 安全脆弱性是产生安全事件的______。
A.内因
B.外因
C.根本原因
D.不相关因素
10. 下列关于用户口令说法错误的是______。
A.口令不能设置为空
信息安全等级保护培训试题集
. .
w 信息安全等级保护培训试题集
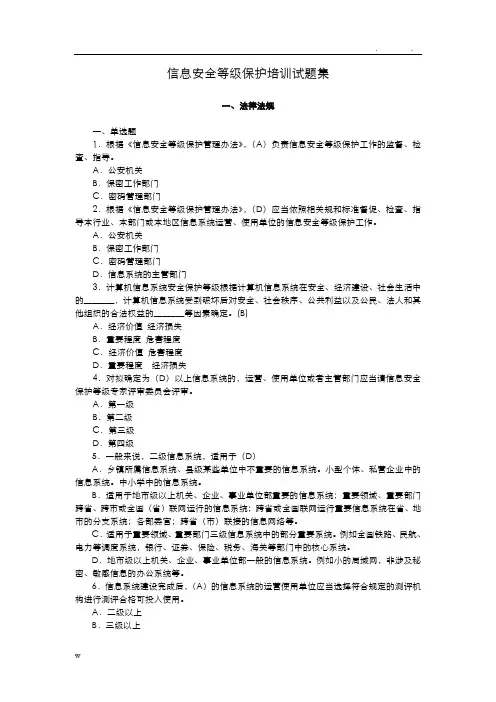
一、法律法规
一、单选题
1.根据《信息安全等级保护管理办法》,(A)负责信息安全等级保护工作的监督、检查、指导。
A.公安机关
B.保密工作部门
C.密码管理部门
2.根据《信息安全等级保护管理办法》,(D)应当依照相关规和标准督促、检查、指导本行业、本部门或本地区信息系统运营、使用单位的信息安全等级保护工作。
A.公安机关
B.保密工作部门
C.密码管理部门
D.信息系统的主管部门
3.计算机信息系统安全保护等级根据计算机信息系统在安全、经济建设、社会生活中的_______,计算机信息系统受到破坏后对安全、社会秩序、公共利益以及公民、法人和其他组织的合法权益的_______等因素确定。(B)
A.经济价值 经济损失
B.重要程度 危害程度
C.经济价值 危害程度
D.重要程度 经济损失
4.对拟确定为(D)以上信息系统的,运营、使用单位或者主管部门应当请信息安全保护等级专家评审委员会评审。
A.第一级
B.第二级
C.第三级
D.第四级
5.一般来说,二级信息系统,适用于(D)
A.乡镇所属信息系统、县级某些单位中不重要的信息系统。小型个体、私营企业中的信息系统。中小学中的信息系统。
B.适用于地市级以上机关、企业、事业单位部重要的信息系统;重要领域、重要部门跨省、跨市或全国(省)联网运行的信息系统;跨省或全国联网运行重要信息系统在省、地市的分支系统;各部委官;跨省(市)联接的信息网络等。
C.适用于重要领域、重要部门三级信息系统中的部分重要系统。例如全国铁路、民航、电力等调度系统,银行、证券、保险、税务、海关等部门中的核心系统。
D.地市级以上机关、企业、事业单位部一般的信息系统。例如小的局域网,非涉及秘密、敏感信息的办公系统等。
信息安全等级保护培训试习题集
欢迎共阅
信息安全等级保护培训试题集
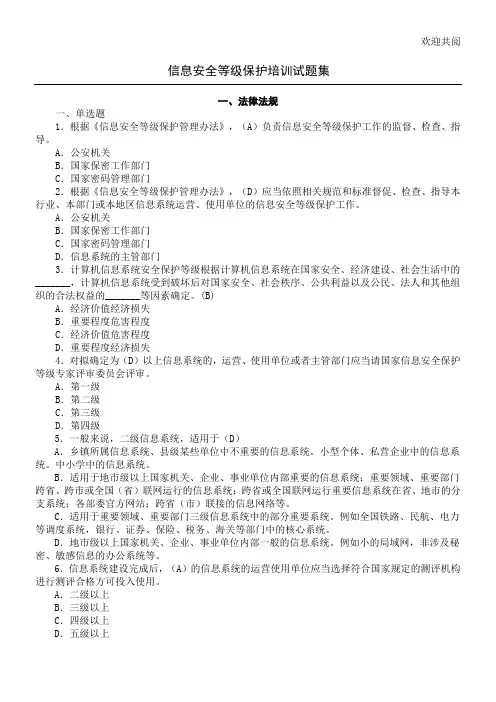
一、法律法规
一、单选题
1.根据《信息安全等级保护管理办法》,(A)负责信息安全等级保护工作的监督、检查、指导。
A.公安机关
B.国家保密工作部门
C.国家密码管理部门
2.根据《信息安全等级保护管理办法》,(D)应当依照相关规范和标准督促、检查、指导本行业、本部门或本地区信息系统运营、使用单位的信息安全等级保护工作。
A.公安机关
B.国家保密工作部门
C.国家密码管理部门
D.信息系统的主管部门
3.计算机信息系统安全保护等级根据计算机信息系统在国家安全、经济建设、社会生活中的_______,计算机信息系统受到破坏后对国家安全、社会秩序、公共利益以及公民、法人和其他组织的合法权益的_______等因素确定。(B)
A.经济价值经济损失
B.重要程度危害程度
C.经济价值危害程度
D.重要程度经济损失
4.对拟确定为(D)以上信息系统的,运营、使用单位或者主管部门应当请国家信息安全保护等级专家评审委员会评审。
A.第一级
B.第二级
C.第三级
D.第四级
5.一般来说,二级信息系统,适用于(D)
A.乡镇所属信息系统、县级某些单位中不重要的信息系统。小型个体、私营企业中的信息系统。中小学中的信息系统。
B.适用于地市级以上国家机关、企业、事业单位内部重要的信息系统;重要领域、重要部门跨省、跨市或全国(省)联网运行的信息系统;跨省或全国联网运行重要信息系统在省、地市的分支系统;各部委官方网站;跨省(市)联接的信息网络等。
C.适用于重要领域、重要部门三级信息系统中的部分重要系统。例如全国铁路、民航、电力等调度系统,银行、证券、保险、税务、海关等部门中的核心系统。
D.地市级以上国家机关、企业、事业单位内部一般的信息系统。例如小的局域网,非涉及秘密、敏感信息的办公系统等。
6.信息系统建设完成后,(A)的信息系统的运营使用单位应当选择符合国家规定的测评机构进行测评合格方可投入使用。
信息安全等级保护培训试题集(2011.8.18)(含答案)
1 信息安全等级保护培训试题集
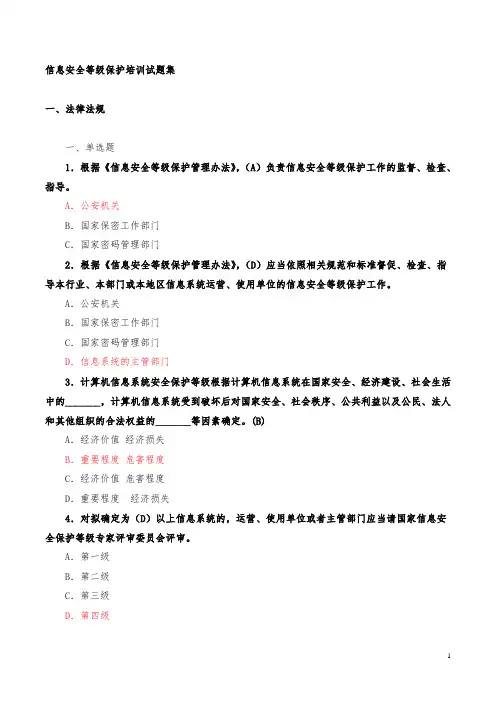
一、法律法规
一、单选题
1.根据《信息安全等级保护管理办法》,(A)负责信息安全等级保护工作的监督、检查、指导。
A.公安机关
B.国家保密工作部门
C.国家密码管理部门
2.根据《信息安全等级保护管理办法》,(D)应当依照相关规范和标准督促、检查、指导本行业、本部门或本地区信息系统运营、使用单位的信息安全等级保护工作。
A.公安机关
B.国家保密工作部门
C.国家密码管理部门
D.信息系统的主管部门
3.计算机信息系统安全保护等级根据计算机信息系统在国家安全、经济建设、社会生活中的_______,计算机信息系统受到破坏后对国家安全、社会秩序、公共利益以及公民、法人和其他组织的合法权益的_______等因素确定。(B)
A.经济价值 经济损失
B.重要程度 危害程度
C.经济价值 危害程度 2 D.重要程度 经济损失
4.对拟确定为(D)以上信息系统的,运营、使用单位或者主管部门应当请国家信息安全保护等级专家评审委员会评审。
A.第一级
B.第二级
C.第三级
D.第四级
5.一般来说,二级信息系统,适用于(D)
A.乡镇所属信息系统、县级某些单位中不重要的信息系统。小型个体、私营企业中的信息系统。中小学中的信息系统。
B.适用于地市级以上国家机关、企业、事业单位内部重要的信息系统;重要领域、重要部门跨省、跨市或全国(省)联网运行的信息系统;跨省或全国联网运行重要信息系统在省、地市的分支系统;各部委官方网站;跨省(市)联接的信息网络等。
C.适用于重要领域、重要部门三级信息系统中的部分重要系统。例如全国铁路、民航、电力等调度系统,银行、证券、保险、税务、海关等部门中的核心系统。
D.地市级以上国家机关、企业、事业单位内部一般的信息系统。例如小的局域网,非涉及秘密、敏感信息的办公系统等。
6.信息系统建设完成后,(A)的信息系统的运营使用单位应当选择符合国家规定的测评机构进行测评合格方可投入使用。
信息安全系统等级保护培训精彩试题集

实用
文档信息安全等级保护培训试题集
一、法律法规
一、单选题
1.根据《信息安全等级保护管理办法》,(A)负责信息安全等级保护工作的监督、检查、
指导。
A.公安机关
B.国家保密工作部门
C.国家密码管理部门
2.根据《信息安全等级保护管理办法》,(D)应当依照相关规范和标准督促、检查、指
导本行业、本部门或本地区信息系统运营、使用单位的信息安全等级保护工作。
A.公安机关B.国家保密工作部门
C.国家密码管理部门
D.信息系统的主管部门
3.计算机信息系统安全保护等级根据计算机信息系统在国家安全、经济建设、社会生
活中的_______,计算机信息系统受到破坏后对国家安全、社会秩序、公共利益以及公民、
法人和其他组织的合法权益的_______等因素确定。(B)
A.经济价值经济损失
B.重要程度危害程度
C.经济价值危害程度
D.重要程度经济损失4.对拟确定为(D)以上信息系统的,运营、使用单位或者主管部门应当请国家信息安
全保护等级专家评审委员会评审。
A.第一级
B.第二级
C.第三级
D.第四级
5.一般来说,二级信息系统,适用于(D)
A.乡镇所属信息系统、县级某些单位中不重要的信息系统。小型个体、私营企业中的
信息系统。中小学中的信息系统。
B.适用于地市级以上国家机关、企业、事业单位内部重要的信息系统;重要领域、重
要部门跨省、跨市或全国(省)联网运行的信息系统;跨省或全国联网运行重要信息系统在
省、地市的分支系统;各部委官方网站;跨省(市)联接的信息网络等。
C.适用于重要领域、重要部门三级信息系统中的部分重要系统。例如全国铁路、民航、
电力等调度系统,银行、证券、保险、税务、海关等部门中的核心系统。
D.地市级以上国家机关、企业、事业单位内部一般的信息系统。例如小的局域网,非
涉及秘密、敏感信息的办公系统等。
6.信息系统建设完成后,(A)的信息系统的运营使用单位应当选择符合国家规定的测评机构进行测评合格方可投入使用。
A.二级以上
B.三级以上
实用
信息安全等级保护培训试题集整理版
2.根据《信息安全等级保护管理办法》,关于信息系统安全保护等级的划分,下列表述正确的是(ABCDE)。
A.第一级,信息系统受到破坏后,会对公民、法人和其他组织的合法权益造成损害,但不损害国家安全、社会秩序和公共利益信息安全等级保护培训试题集
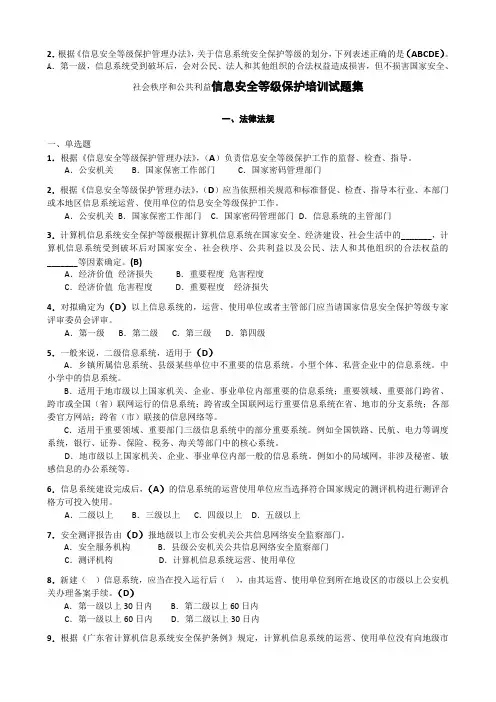
一、法律法规
一、单选题
1.根据《信息安全等级保护管理办法》,(A)负责信息安全等级保护工作的监督、检查、指导。
A.公安机关 B.国家保密工作部门 C.国家密码管理部门
2.根据《信息安全等级保护管理办法》,(D)应当依照相关规范和标准督促、检查、指导本行业、本部门或本地区信息系统运营、使用单位的信息安全等级保护工作。
A.公安机关 B.国家保密工作部门 C.国家密码管理部门 D.信息系统的主管部门
3.计算机信息系统安全保护等级根据计算机信息系统在国家安全、经济建设、社会生活中的_______,计算机信息系统受到破坏后对国家安全、社会秩序、公共利益以及公民、法人和其他组织的合法权益的_______等因素确定。(B)
A.经济价值 经济损失 B.重要程度 危害程度
C.经济价值 危害程度 D.重要程度 经济损失
4.对拟确定为(D)以上信息系统的,运营、使用单位或者主管部门应当请国家信息安全保护等级专家评审委员会评审。
A.第一级 B.第二级 C.第三级 D.第四级
5.一般来说,二级信息系统,适用于(D)
A.乡镇所属信息系统、县级某些单位中不重要的信息系统。小型个体、私营企业中的信息系统。中小学中的信息系统。
B.适用于地市级以上国家机关、企业、事业单位内部重要的信息系统;重要领域、重要部门跨省、跨市或全国(省)联网运行的信息系统;跨省或全国联网运行重要信息系统在省、地市的分支系统;各部委官方网站;跨省(市)联接的信息网络等。
C.适用于重要领域、重要部门三级信息系统中的部分重要系统。例如全国铁路、民航、电力等调度系统,银行、证券、保险、税务、海关等部门中的核心系统。
信息安全系统等级保护培训精彩试题集.doc

信息安全等级保护培训试题集
一、法律法规
一、单选题
1.根据《信息安全等级保护管理办法》,(A)负责信息安全等级保护工作的监督、检查、指导。
A.公安机关
B.国家保密工作部门
C.国家密码管理部门
2.根据《信息安全等级保护管理办法》,(D)应当依照相关规范和标准督促、检查、指导本行业、本部门或本地区信息系统运营、使用单位的信息安全等级保护工作。
A.公安机关
B.国家保密工作部门
C.国家密码管理部门
D.信息系统的主管部门
3.计算机信息系统安全保护等级根据计算机信息系统在国家安全、经济建设、社会生活中的_______,计算机信息系统受到破坏后对国家安全、社会秩序、公共利益以及公民、法人和其他组织的合法权益的_______等因素确定。(B)
A.经济价值 经济损失
B.重要程度 危害程度
C.经济价值 危害程度
D.重要程度 经济损失
4.对拟确定为(D)以上信息系统的,运营、使用单位或者主管部门应当请国家信息安全保护等级专家评审委员会评审。
A.第一级
B.第二级
C.第三级
D.第四级
5.一般来说,二级信息系统,适用于(D)
A.乡镇所属信息系统、县级某些单位中不重要的信息系统。小型个体、私营企业中的信息系统。中小学中的信息系统。
B.适用于地市级以上国家机关、企业、事业单位内部重要的信息系统;重要领域、重要部门跨省、跨市或全国(省)联网运行的信息系统;跨省或全国联网运行重要信息系统在省、地市的分支系统;各部委官方网站;跨省(市)联接的信息网络等。
C.适用于重要领域、重要部门三级信息系统中的部分重要系统。例如全国铁路、民航、电力等调度系统,银行、证券、保险、税务、海关等部门中的核心系统。
D.地市级以上国家机关、企业、事业单位内部一般的信息系统。例如小的局域网,非涉及秘密、敏感信息的办公系统等。
6.信息系统建设完成后,(A)的信息系统的运营使用单位应当选择符合国家规定的测评机构进行测评合格方可投入使用。
信息安全系统等级保护培训精彩试题集 2
实用标准文档
文案大全信息安全等级保护培训试题集
一、法律法规
一、单选题
1.根据《信息安全等级保护管理办法》,(A)负责信息安全等级保护工作的监督、检查、
指导。
A.公安机关
B.国家保密工作部门
C.国家密码管理部门
2.根据《信息安全等级保护管理办法》,(D)应当依照相关规范和标准督促、检查、指
导本行业、本部门或本地区信息系统运营、使用单位的信息安全等级保护工作。
A.公安机关B.国家保密工作部门
C.国家密码管理部门
D.信息系统的主管部门
3.计算机信息系统安全保护等级根据计算机信息系统在国家安全、经济建设、社会生
活中的_______,计算机信息系统受到破坏后对国家安全、社会秩序、公共利益以及公民、
法人和其他组织的合法权益的_______等因素确定。(B)
A.经济价值经济损失
B.重要程度危害程度
C.经济价值危害程度
D.重要程度经济损失4.对拟确定为(D)以上信息系统的,运营、使用单位或者主管部门应当请国家信息安
全保护等级专家评审委员会评审。
A.第一级
B.第二级
C.第三级
D.第四级
5.一般来说,二级信息系统,适用于(D)
A.乡镇所属信息系统、县级某些单位中不重要的信息系统。小型个体、私营企业中的
信息系统。中小学中的信息系统。
B.适用于地市级以上国家机关、企业、事业单位内部重要的信息系统;重要领域、重
要部门跨省、跨市或全国(省)联网运行的信息系统;跨省或全国联网运行重要信息系统在
省、地市的分支系统;各部委官方网站;跨省(市)联接的信息网络等。
C.适用于重要领域、重要部门三级信息系统中的部分重要系统。例如全国铁路、民航、
电力等调度系统,银行、证券、保险、税务、海关等部门中的核心系统。
D.地市级以上国家机关、企业、事业单位内部一般的信息系统。例如小的局域网,非
涉及秘密、敏感信息的办公系统等。
6.信息系统建设完成后,(A)的信息系统的运营使用单位应当选择符合国家规定的测评机构进行测评合格方可投入使用。
A.二级以上
B.三级以上
信息安全等级保护培训试题集(2011.8.18)(含答案) 2
1 信息安全等级保护培训试题集
一、法律法规
一、单选题
1.根据《信息安全等级保护管理办法》,(A)负责信息安全等级保护工作的监督、检查、指导。
A.公安机关
B.国家保密工作部门
C.国家密码管理部门
2.根据《信息安全等级保护管理办法》,(D)应当依照相关规范和标准督促、检查、指导本行业、本部门或本地区信息系统运营、使用单位的信息安全等级保护工作。
A.公安机关
B.国家保密工作部门
C.国家密码管理部门
D.信息系统的主管部门
3.计算机信息系统安全保护等级根据计算机信息系统在国家安全、经济建设、社会生活中的_______,计算机信息系统受到破坏后对国家安全、社会秩序、公共利益以及公民、法人和其他组织的合法权益的_______等因素确定。(B)
A.经济价值 经济损失
B.重要程度 危害程度
C.经济价值 危害程度 2 D.重要程度 经济损失
4.对拟确定为(D)以上信息系统的,运营、使用单位或者主管部门应当请国家信息安全保护等级专家评审委员会评审。
A.第一级
B.第二级
C.第三级
D.第四级
5.一般来说,二级信息系统,适用于(D)
A.乡镇所属信息系统、县级某些单位中不重要的信息系统。小型个体、私营企业中的信息系统。中小学中的信息系统。
B.适用于地市级以上国家机关、企业、事业单位内部重要的信息系统;重要领域、重要部门跨省、跨市或全国(省)联网运行的信息系统;跨省或全国联网运行重要信息系统在省、地市的分支系统;各部委官方网站;跨省(市)联接的信息网络等。
C.适用于重要领域、重要部门三级信息系统中的部分重要系统。例如全国铁路、民航、电力等调度系统,银行、证券、保险、税务、海关等部门中的核心系统。
D.地市级以上国家机关、企业、事业单位内部一般的信息系统。例如小的局域网,非涉及秘密、敏感信息的办公系统等。
6.信息系统建设完成后,(A)的信息系统的运营使用单位应当选择符合国家规定的测评机构进行测评合格方可投入使用。
信息安全系统等级保护培训精彩试题集 3
信息安全等级保护培训试题集
一、法律法规
一、单选题
1 .根据《信息安全等级保护管理办法》 ,(A)负责信
息安全等级保护工作的监督、 检查、
指导。
A. 公安机关
B. 国家保密工作部门
C. 国家密码管理部门
2 .根据《信息安全等级保护管理办法》 ,(D )应当依照相关规范和标准督促、检查、指
导本行业、本部门或本地区信息系统运营、使用单位的信息安全等级保护工作。
A. 公安机关
B. 国家保密工作部门
C. 国家密码管理部门
D. 信息系统的主管部门
3 .计算机信息系统安全保护等级根据计算机信息系统在国家安全、经济建设、社
会生活中的 ________ ,计算机信息系统受到破坏后对国家安全、社会秩序、公共利益
以及公民、
法人和其他组织的合法权益的 ___________ 等因素确定。(B)
A. 经济价值经济损失
B .重要程度危害程度
C. 经济价值危害程度
D. 重要程度 经济损失
4 .对拟确定为(D )以上信息系统的,运营、使用单位或者主管部门应当请国家信息安
全保护等级专家评审委员会评审。
A. 第一级
B. 第二级
C. 第三级
D. 第四级
5. —般来说,二级信息系统,适用于( D)
A. 乡镇所属信息系统、县级某些单位中不重要的信息系统。小型个体、私营企
业中的信息系统。中小学中的信息系统。
B. 适用于地市级以上国家机关、企业、事业单位内部重要的信息系统;重要领域、重
要部门跨省、跨市或全国 (省) 联网运行的信息系统;跨省或全国联网运行重要信息系统在
省、地市的分支系统;各部委官方网站;跨省(市)联接的信息网络等。
C. 适用于重要领域、重要部门三级信息系统中的部分重要系统。例如全国铁路、民航、
电力等调度系统,银行、证券、保险、税务、海关等部门中的核心系统。
D. 地市级以上国家机关、企业、事业单位内部一般的信息系统。例如小的局域网,非
涉及秘密、敏感信息的办公系统等。
信息安全等级保护培训试题集-(未提供答案)
. .
页脚 信息安全等级保护培训试题集
一、法律法规
一、单选题
1.根据《信息安全等级保护管理办法》,()负责信息安全等级保护工作的监督、检查、指导。
A.公安机关
B.国家工作部门
C.国家密码管理部门
2.根据《信息安全等级保护管理办法》,()应当依照相关规和标准督促、检查、指导本行业、本部门或本地区信息系统运营、使用单位的信息安全等级保护工作。
A.公安机关
B.国家工作部门
C.国家密码管理部门
D.信息系统的主管部门
3.计算机信息系统安全保护等级根据计算机信息系统在国家安全、经济建设、社会生活中的_______,计算机信息系统受到破坏后对国家安全、社会秩序、公共利益以及公民、法人和其他组织的合法权益的_______等因素确定。()
A.经济价值 经济损失
B.重要程度 危害程度
C.经济价值 危害程度
D.重要程度 经济损失
4.对拟确定为()以上信息系统的,运营、使用单位或者主管部门应当请国家信息安全保护等级专家评审委员会评审。
A.第一级
B.第二级
C.第三级
D.第四级
5.一般来说,二级信息系统,适用于()
A.乡镇所属信息系统、县级某些单位中不重要的信息系统。小型个体、私营企业中的信息系统。中小学中的信息系统。
B.适用于地市级以上国家机关、企业、事业单位部重要的信息系统;重要领域、重要部门跨省、跨市或全国(省)联网运行的信息系统;跨省或全国联网运行重要信息系统在省、地市的分支系统;各部委官方;跨省(市)联接的信息网络等。
C.适用于重要领域、重要部门三级信息系统中的部分重要系统。例如全国铁路、民航、电力等调度系统,银行、证券、保险、税务、海关等部门中的核心系统。
D.地市级以上国家机关、企业、事业单位部一般的信息系统。例如小的局域网,非涉及秘密、敏感信息的办公系统等。
6.信息系统建设完成后,()的信息系统的运营使用单位应当选择符合国家规定的测评机构进行测评合格方可投入使用。