
基于角色访问控制的权限系统设计
基于角色访问控制的权限系统设计
我们在开发系统的时候,经常会遇到系统需要权限控制,而权限的控制程度不同有不同的设计方案。
1. 基于角色的权限设计
这种方案是最常见也是比较简单的方案,不过通常有这种设计已经够了,所以微软就设计出这种方案的通用做法,这种方案对于每一个操作不做控制,只是在程序中根据角色对是否具有操作的权限进行控制;这里我们就不做详述
2. 基于操作的权限设计
这种模式下每一个操作都在数据库中有记录,用户是否拥有该操作的权限也在数据库中有记录,结构如下:
但是如果直接使用上面的设计,会导致数据库中的UserAction这张表数据量非常大,所以我们需要进一步设计提高效率,请看方案3
3. 基于角色和操作的权限设计
如上图所示,我们在添加了Role,和RoleAction表,这样子就可以减少UserAction中的记录,并且使设计更灵活一点。
但是这种方案在用户需求的考验之下也可能显得不够灵活够用,例如当用户要求临时给某位普通员工某操作权限时,我们就需要新增加一种新的用户角色,但是这种用户角色是不必要的,因为它只是一种临时的角色,如果添加一种角色还需要在收回此普通员工权限时删除此角色,我们需要设计一种更合适的结构来满足用户对权限设置的要求。
4. 2,3组合的权限设计,其结构如下:
我们可以看到在上图中添加了UserAction表,使用此表来添加特殊用户的权限,改表中有一个字段HasPermission可以决定用户是否有某种操作的权限,改表中记录的权限的优先级要高于UserRole中记录的用户权限。这样在应用程序中我们就需要通过UserRole和
UserAction两张表中的记录判断权限。
到这儿呢并不算完,有可能用户还会给出这样的需求:对于某一种action所操作的对象某一些记录会有权限,而对于其他的记录没有权限,比如说一个内容管理系统,对于某一些频道某个用户有修改的权限,而对于另外一些频道没有修改的权限,这时候我们需要设计更复杂的权限机制。
5. 对于同一种实体(资源)用户可以对一部分记录有权限,而对于另外一些记录没有权限的权限设计: 对于这样的需求我们就需要对每一种不同的资源创建一张权限表,在上图中对Content和Channel两种资源分别创建了 UserActionContent和UserActionChannel表用来定义用户对某条记录是否有权限;这种设计是可以满足用户需求的但是不是很经济,UserActionChannel和UserActionContent中的记录会很多,而在实际的应用中并非需要记录所有的记录的权限信息,有时候可能只是一种规则,比如说对于根Channel什么级别的人有权限;这时候呢我们就可以定义些规则来判断用户权限,下面就是这种设计。
6. 涉及资源,权限和规则的权限设计
在这种设计下角色的概念已经没有了,只需要Rule在程序中的类中定义用户是否有操作某种对象的权限。
基于角色访问的权限控制设计与实现

2007年第5期(总第5 1期) 中国玩代 装备
基于角色访问的权限控栅设计与实现
高 玮 李兴保
(曲阜师范大学 山东曲阜 276826)
摘 要:权限管理是学习管理系统中的重要组成部分。本文通过对基于角色访问控制模型的研究与分析,结 合协作学习系统的特点,实现了基于角色的分层权限动态验证机制。实施了高效的访问控制管理,保证了
系统的运行效率。 关键词:角色权限控制管理
一、概述
随着网络的普及和在教育领域的广泛应用,有效地
安全访问控制机制是合法地使用系统、充分发挥系统功
能的一个重要前提。目前对于B/S结构的应用级安全访
问控制策略主要有三种, 一种是强制访问控制
(Mandatory AccesS Control,MAC),它的缺点在于
如果企业的组织结构或是系统的安全需求出于变化的过
程中时,那么就需要进行大量繁琐的授权变动,系统管
理员的工作将变得非常繁重,更主要的是容易发生错误
造成一些意想不到的安全漏洞。另一种是自主访问控制
(Discretionary Access Control,DAC),缺点在
于用户可以任意传递权限,因此安全防护相对比较低,
不能给系统提供充分的数据保护。最后一种是基于角色
的访问控制(Role—Based Access Control,RBAC),
该技术将用户划分成与其在组织中相一致的角色,访问
者的权限在访问过程中是变化的。角色由系统管理员定
义,角色成员的增减也只能由系统管理员来执行,即只
有系统管理员有权定义和分配角色。用户与客体无直接
联系,他只有通过角色才享有该角色所对应的权限,从
而访问相应的客体。因此用户不能自主地将访问权限授
给别的用户,这是RBAC与DAC的根本区别所在。RBAC与
MAC的区别在于:MAC是基于多级安全需求的,而RBAC
则不是。这种方式便于授权管理、角色划分、目标分级
收稿日期:2 0 0 6—09—2 9
作者简介:高玮,在读研究生。 等许多优点,也是访问控制发展的大趋势。
ASP.NET平台下基于角色的访问控制系统的设计与实现
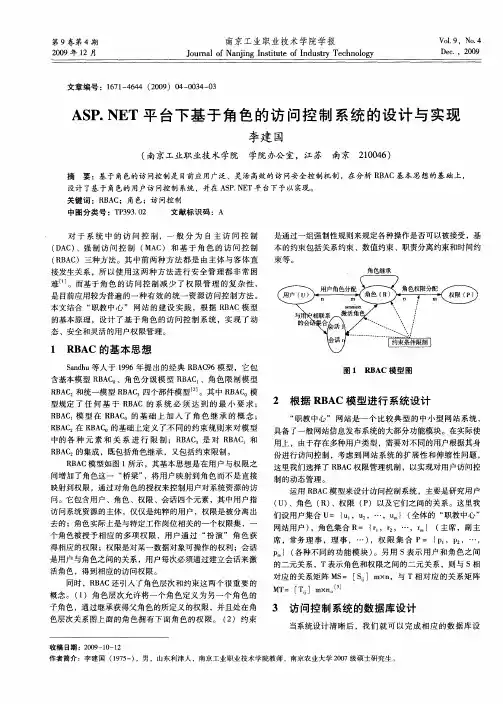
第9卷第4期 2009年12月 南京工业职业技术学院学报 Journal of Nanjing Institute of Industry Technology Vo1.9.No.4 Dec..2009 文章编号:1671—4644(2009)04-0034-03 ASP.NET平台下基于角色的访问控制系统的设计与实现 李建国 (南京工业职业技术学院 学院办公室,江苏 南京210046) 摘要:基于角色的访问控制是目前应用广泛、灵活高效的访问安全控制机制,在分析RBAC基本思想的基础上, 设计了基于角色的用户访问控制系统,并在ASP.NET平台下予以实现。 关键词:RBAC;角色;访问控制 中图分类号:TP393.02 文献标识码:A 对于系统中的访问控制,一般分为自主访问控制 (DAC)、强制访问控制(MAC)和基于角色的访问控制 (RBAC)三种方法。其中前两种方法都是由主体与客体直 接发生关系,所以使用这两种方法进行安全管理都非常困 难 j。而基于角色的访问控制减少了权限管理的复杂性, 是目前应用较为普遍的一种有效的统一资源访问控制方法。 本文结合“职教中心”网站的建设实践,根据RBAC模型 的基本原理,设计了基于角色的访问控制系统,实现了动 态、安全和灵活的用户权限管理。 1 RBAC的基本思想 Sandhu等人于1996年提出的经典RBAC96模型,它包 含基本模型RBAC。、角色分级模型RBAC 、角色限制模型 RBAC 和统一模型RBAC,四个部件模型 。其中RBAC。模 型规定了任何基于RBAC的系统必须达到的最小要求; RBAC 模型在RBAC。的基础上加入了角色继承的概念; RBAC:在RBAC。的基础上定义了不同的约束规则来对模型 中的各种元素和关系进行限制;RBAC 是对RBAC,和 RBAC:的集成,既包括角色继承,又包括约束限制。 RBAC模型如图1所示,其基本思想是在用户与权限之 间增加了角色这一“桥梁”,将用户映射到角色而不是直接 映射到权限,通过对角色的授权来控制用户对系统资源的访 问。它包含用户、角色、权限、会话四个元素,其中用户指 访问系统资源的主体,仅仅是纯粹的用户,权限是被分离出 去的;角色实际上是与特定工作岗位相关的一个权限集,一 个角色被授予相应的多项权限,用户通过“扮演”角色获 得相应的权限;权限是对某一数据对象可操作的权利;会话 是用户与角色之间的关系,用户每次必须通过建立会话来激 活角色,得到相应的访问权限。 同时,RBAC还引入了角色层次和约束这两个很重要的 概念。(1)角色层次允许将一个角色定义为另一个角色的 子角色,通过继承获得父角色的所定义的权限,并且处在角 色层次关系图上面的角色拥有下面角色的权限。(2)约束 是通过一组强制性规则来规定各种操作是否可以被接受,基 本的约束包括关系约束、数值约束、职责分离约束和时间约 束等。 角色继承
rbac的权限管理体系
rbac的权限管理体系
基于角色的访问控制(Role-Based Access Control,RBAC)是一种权限管理体系,它旨在确保只有经过授权的用户能够访问特定的资源。RBAC系统通过定义角色、权限和用户之间的关系来实现对系统资源的访问控制。
首先,让我们来看一下RBAC系统的核心组成部分。RBAC系统包括以下几个主要元素:
1. 角色(Role),角色是一组权限的集合。它们代表了用户在组织中的职能或者责任。例如,一个角色可以是“管理员”、“编辑”或者“查看者”。
2. 权限(Permission),权限是指用户或者角色被允许执行的操作或者访问的资源。例如,权限可以包括“创建用户”、“编辑文章”或者“查看报表”。
3. 用户(User),用户是系统中的实体,他们被分配到一个或多个角色,并且通过这些角色获得相应的权限。
RBAC系统的工作原理如下:
首先,管理员或者安全专家定义系统中的角色,并且将权限分配给这些角色。然后,用户被分配到一个或多个角色,从而获得了与这些角色相关联的权限。这种方式简化了权限管理,因为管理员只需要管理角色和角色之间的关系,而不需要为每个用户单独分配权限。
RBAC系统的优点包括:
1. 简化权限管理,通过角色的方式管理权限,减少了权限分配的复杂性,提高了管理效率。
2. 增强安全性,RBAC系统可以确保用户只能访问他们所需的资源,从而减少了系统被未经授权的访问的风险。
3. 支持审计和合规性,RBAC系统可以记录用户被授予的角色和权限,从而支持审计和合规性要求。
然而,RBAC系统也存在一些挑战,例如角色的管理可能会变得复杂,特别是在大型组织中。此外,RBAC系统可能无法应对一些灵活的权限管理需求,比如临时授权或者特殊情况下的权限调整。
总的来说,RBAC系统是一种强大的权限管理体系,它通过角色的方式简化了权限管理,并且提高了系统的安全性和合规性。然而,在实际应用中,需要根据具体的业务需求和组织结构来灵活地设计和实施RBAC系统。
基于角色的访问控制技术(RBAC)

RBAC(Role Based Access Control)
访问控制是通过某种途径显示的准许或限制访问能力及范围,从而限制对目标资源的访问,防止非法用户的侵入或合法用户的不慎操作所造成的破坏[2]。目前流行的访问控制模型有自主访问控制模型(Discretionary Access Control,DAC)、强制访问控制模型(Mandatory Access Control, MAC)和基于角色的访问控制模型(Role-Based Access
Control,RBAC)。自主访问控制是访问控制技术中最常见的一种方法,允许资源的所有者自主地在系统中决定可存取其资源客体的主体,此模型灵活性很高,但安全级别相对较低;强制访问控制是主体的权限和客体的安全属性都是固定的,由管理员通过授权决定一个主体对某个客体能否进行访问。无论是DAC 还是MAC 都是主体和访问权限直接发生关系,根据主体/客体的所属关系或主体/客体的安全级别来决定主体对客体的访问权,它的优点是管理集中,但其实现工作量大、不便于管理,不适用于主体或客体经常更新的应用环境。RBAC是一种可扩展的访问控制模型,通过引入角色来对用户和权限进行解耦,简化了授权操作和安全管理,它是目前公认的解决大型企业的统一资源访问控制的有效访问方法,其 2 个特征是:(1) 由于角色/权限之间的变化比角色/用户关系之间的变化相对要慢得多,从而减小授权管理的复杂性,降低管理开销;(2)灵活地支持企业的安全策略,并对企业变化有很大的伸缩性。
2.2 RBAC 模型的基本思想
在 RBAC 模型中,角色是实现访问控制策略的基本语义实体。系统管理员可以根据职能或机构的需求策略来创建角色、给角色分配权限并给用户分配角色,用户能够访问的权限由该用户拥有的角色权限集合决定,即把整个访问控制过程分成2步:访问权限与角色相关联,角色再与用户关联,从而实现用户与访问权限的逻辑分离。
基于角色访问控制的OA系统de设计与实现论文

基于角色访问控制的OA系统的设计与实现
摘 要
办公自动化是一个新兴的、复杂的、综合性的学科,它以计算机和网络技术为核心,同时涉及到自然科学、管理科学、社会科学、系统工程学等多种学科的内容,是由高素质人员以及高性能设备组成的“人机”信息处理系统。实现办公自动化可以极大地提高办公效率以及办公质量。
本程序实现了基于角色访问控制的OA办公系统的部分功能,实现了文档管理,电子邮件管理,发文管理等OA办公系统的主要模块,同时基于对企业员工的职责不同,而使用了角色访问控制这一理念,赋予不同的用户,不同的权限,很好的处理了领导层与普通员工协调工作的关系,方便了系统的管理,并且保障了系统的安全性。程序结合了数据库的建立与维护,以及前端应用程序的开发两个方面,使用了Delphi,SQL语言作为开发工具,使开发过程更加快捷,大大的提高了开发的效率和质量。
关键词:OA系统;角色访问控制;SQL;数据库
The Design and Realization of OA System Based on RBAC
Abstract
OA is an emerging, complex, integrated disciplines, and its computer network
technology at the core, Meanwhile involve science, management science, social
science, systems engineering and other disciplines, is composed of high-quality
personnel and equipment component of the high-performance "man-machine"
information processing system. Realization of office automation can greatly improve
RBAC权限模型
1 / 8
RBAC权限模型 权限系统与RBAC模型概述 RBAC(Role-Based Access Control )基于角色的访问控制。 在20世纪90年代期间,大量的专家学者和专门研究单位对RBAC的概念进行了深入研究,先后提出了许多类型的RBAC模型,其中以美国George Mason大学信息安全技术实验室(LIST)提出的RBAC96模型最具有系统性,得到普遍的公认。 RBAC认为权限的过程可以抽象概括为:判断【Who是否可以对What进行How的访问操作(Operator)】这个逻辑表达式的值是否为True的求解过程。 即将权限问题转换为Who、What、How的问题。who、what、how构成了访问权限三元组。 RBAC支持公认的安全原则:最小特权原则、责任分离原则和数据抽象原则。 最小特权原则得到支持,是因为在RBAC模型中可以通过限制分配给角色权限的多少和大小来实现,分配给与某用户对应的角色的权限只要不超过该用户完成其任务的需要就可以了。 责任分离原则的实现,是因为在RBAC模型中可以通过在完成敏感任务过程中分配两个责任上互相约束的两个角色来实现,例如在清查账目时,只需要设置财务管理员和会计两个角色参加就可以了。 数据抽象是借助于抽象许可权这样的概念实现的,如在账目管理活动中,可以使用信用、借方等抽象许可权,而不是使用操作系统提供的读、写、执行等具体的许可权。但RBAC并不强迫实现这些原则,安全管理员可以允许配置RBAC模型使它不支持这些原则。因此,RBAC支持数据抽象的程度与RBAC模型的实现细节有关。 RBAC96是一个模型族,其中包括RBAC0~RBAC3四个概念性模型。 1、基本模型RBAC0定义了完全支持RBAC概念的任何系统的最低需求。 2、RBAC1和RBAC2两者都包含RBAC0,但各自都增加了独立的特点,它们被称为高级模型。 RBAC1中增加了角色分级的概念,一个角色可以从另一个角色继承许可权。 RBAC2中增加了一些限制,强调在RBAC的不同组件中在配置方面的一些限制。 3、RBAC3称为统一模型,它包含了RBAC1和RBAC2,利用传递性,也把RBAC0包括在内。这些模型构成了RBAC96模型族。
基于角色访问控制的OA系统的设计与实现-任务书
本科毕业论文(设计)任务书
题 目 基于角色访问控制的OA系统的设计与实现
题目
来源 □ 教师科研 教师自拟
□ 学生自拟 □ 其他 题目
类型 □ 理论研究 □ 应用研究
设计开发 □ 其他
选题背景
及目的
随着计算机及网络技术的飞速发展,Internet/Intranet应用在全球范围内日益普及,当今社会正快速向信息化社会前进,信息系统的作用也越来越大。各级政府、公司和企业凭着雄厚的资金和人才优势,加快了信息化的步伐。为了提高工作效率,增强企业的竞争力,开发一个高质量、高效率的办公自动化信息系统已是迫在眉睫。本次毕业设计的目的是开发一个多功能的OA软件,锻炼学生的分析能力和实际编程能力,同时引导学生进行了一次模拟实际产品的开发,对于学生以后工作能力的培养具有重要的意义。
工作任务
及要求 (1)本毕业设计的主要任务:
综合运用以前所学的专业知识,设计开发一个OA软件,本设计要求实现一方面是通过收发电子邮件为主的方式,与其它员工交流各种信息;员工管理个人日程安排。另一方面则是面向公司办公业务方面的业务管理功能。即完全采用计算机技术处理办公业务,使企业内部人员能够方便快捷地共享信息、交流信息,高效地协同工作,既兼顾个人办公效率的提高,又可以实现群体协同工作
(2)本毕业设计的相关要求:
① 本系统的开发要求采用C/S结构,选用所熟悉的开发工具及开发环境进行本系统的设计与开发。
② 本毕业设计要求提供能实现文档管理,电子邮件管理,工作任务管理,工作日程管理,发文管理等功能的软件,要求软件具有操作简便、界面友好等特性。
③ 提交本次毕业设计的毕业论文。在毕业论文中应详细说明所设计与实现的系统的设计流程;写作中应严格按照“成都信息工程学院本科毕业论文(设计)内容及格式的规范化要求”进行写作。
时间安排 1.开题报告 ( 2007 年 2月 26日—— 2007 年 3月 11日)
基于RBAC的权限管理的设计与实现
信息
科学 VA 一● i
基于RBAC的权限管理的设计与实现
颜平超牛熠吴燕玲
(东莞理工学院城市学院计算机与信息科学系广东东莞523106)
摘要:将基于角色的访问控制RBAc模型应用到Web系统中,对所有原子按钮、链接、操作请求进行统一编号命名,每个条目标记为一个原子权跟,通过控制 对角色原子权限的分配达到用户对系统资源的细粒度访问控制,表现为根据合法用户角色动态生成权限菜单进行系统资源访问。应用Struts过滤功能,将用户的页
面请求同用户的角色权限信息进行比对来实施权限审查,提高系统安全性。实践证明,本系统权限管理设计合理、角色配置灵活便捷,具有应用价值。 关键词: 基于角色的访问控制:访问控制:角色;原子权限 中图分类号:TP3文献标识码:A文章编号:1671--7597(2010)0410038--02
0引謇
互联网的蓬勃发展,为信息资源的共享提供了丰富的手段。企业在信
息资源共享的同时也要阻止非授权用户对企业敏感信息的访问。作为ISO网
络安全体系设计标准(IS07498-2)中定义的5大安全服务功能的重要组成
部分,访问控制机制可以限制对关键资源的访问,防止非法用户进入系统
及合法用户对系统资源的非法使用。
传统的访问控制技术主要有自主访问控制(Discretionary Access
Controls,D^c)和强制访问控制(Mandatory Access Controls,MAc),
两者都将访问权限直接授予用户,当系统中用户数量众多且权限经常变动
时,授权管理就变得异常复杂。当前的主流是基于角色的访问控制(Role
Based Access Control,RBAc)。RBAC模型被广泛地应用于Web信息系统
[卜3],以实现Web信息系统中信息的访问控制。
本文以RBAc模型为基础,提出原子权限的概念,实现了Web环境下,
以角色为基础的权限控制。实践证明,本系统的权限设计灵活,角色配置
基于角色访问控制的OA系统-设计说明
///
操作员管理叶面
procedure TForm19.DBNavigator1BeforeAction(Sender: TObject;
Button: TNavigateBtn);
begin
if Button=nbDelete then
if Application.MessageBox('确实要删除这行数据么?','确认',MB_YESNO)=IDNO THEN
aBORT;
if Button=nbinsert then
if Application.MessageBox('确实要增加数据?','确认',MB_YESNO)=IDNO THEN
aBORT;
if Button=nbEdit then
if Application.MessageBox('确实要修改数据?','确认',MB_YESNO)=IDNO THEN
aBORT;
if Button=nbPost then
if Application.MessageBox('确实要提交修改的数据?','确认',MB_YESNO)=IDNO THEN
aBORT;
if Button=nbCancel then
if Application.MessageBox('确实要取消修改?','确认',MB_YESNO)=IDNO THEN
aBORT;
权限选择:
//cdk:= [];
ADOQuery1.SQL.clear;
ADOQuery1.SQL.add('select PermissionID from Role_Permissionsk where
Role_Name=(select Role_Name from User_Rolesk where UserID='+'''' + strUserID+ '''' + ')');
基于RBAC的权限控制理论综述
基于RBAC权限控制的理论综述
摘要:提出了基于RBAC模型的权限管理系统的设计和实现方案。介绍了多层体系结构设计,阐述了基于角色的访问控制RBAC模型的设计思想,并讨论了权限管理系统的核心面向对象设计模型,以及权限访问、权限控制和权限存储机制等关键技术。
关键词:权限管理系统;角色;访问控制;RBAC模型
一、RBAC模型
访问控制是针对越权使用资源的防御措施。基本目标是为了限制访问主体(用户、进程、服务等)对访问客体(文件、系统等)的访问权限,从而使计算机系统在合法范围内使用;决定用户能做什么,也决定代表一定用户利益的程序能做什么。
企业环境中的访问控制策略一般有三种:自主型访问控制方法、强制型访问控制方法和基于角色的访问控制方法(RBAC)。其中,自主式太弱,强 制式太强,二者工作量大,不便于管理。基于角色的访问控制方法是目前公认的解决大型企业的统一资源访问控制的有效方法。其显著的两大特征是:
1.减小授权管理的复杂性,降低管理开销;
2.灵活地支持企业的安全策略,并对企业的变化有很大的伸缩性。
NIST(The National Institute of Standards and Technology,美国国家标准与技术研究院)标准RBAC模型由4个部件模型组成,这4个部件模型分别是基本模型RBAC0(Core RBAC)、角色分级模型RBAC1(Hierarchal RBAC)、角色限制模型RBAC2(Constraint RBAC)和统一模型RBAC3(Combines
RBAC)。
1、RBAC0定义了能构成一个RBAC控制系统的最小的元素集合。在RBAC之中,包含用户users(USERS)、角色 roles(ROLES)、目标objects(OBS)、操作operations(OPS)、许可权permissions(PRMS)五个基本数据 元素,权限被赋予角色,而不是用户,当一个角色被指定给一个用户时,此用户就拥有了该角色所包含的权限。会话sessions是用户与激活的角色集合之间 的映射。RBAC0与传统访问控制的差别在于增加一层间接性带来了灵活性,RBAC1、RBAC2、RBAC3都是先后在RBAC0上的扩展。