
checklist 内审组内审检查表
内部审核检查表精选全文完整版

查有否在材料变更、工艺设计更改及设备发生变化的情况下,是否对过程确认
顾客财产
查顾客财产确认、识别和验证
查顾客财产是否有丢失和损坏情况
产品实现的策划
查过程策划、文件和资源的需求
产品要求的验证、确认、监视和测量、接收则
公司用于过程的记录,查记录清单共38种,能够满足过程的控制要求,部分体现在技术文件中
5.2
5.3
5.4
5.5
5.6
6.1
8.1
询问总经理质量体系时,对标准说明了删减的理由
询问总经理在建立体系时,编写文件能否满足体系运行要求
查总经理管理和落实情况
以顾客为关注焦点整改情况
查质量方针的制定及实施情况
查质量目标质理管理体系策划情况
查职责权限及沟通情况
查管理评审的实施情况
查公司资源提供情况
查公司监视的测量、分析改进情况
查有设施设备检修计划,列有年度设施设备检修项目6项
查有设施设备检修记录,已实施检修4次
查有设施设备日常保养记录,均按要求对各类生产机具进行了日常保养工作
公司的办公面积200平方,规定了管理的要求,技术质检科对办公环境经常进行检查,发现问题及时纠正
内部审核检查表
JL-8.2.2-05
审核部门
技术部
审核时间
改进
查持续改进的情况
纠正措施
预防措施
工作环境
产品的监视和测量
监测量的依据
查进货检验采购产品的验证
是否按规定对材料进行了进货检验
有需要到供方现场验证时,合同中有否规定
内审实施
查公司的数据分析报告,对标准要求的几个方面进行了分析
实施ISO9001标准的认证之后,公司进行了机构调整和部门的划分,明确了职责、权限和相互沟通的方式,加强了质量管理和现场生产过程的控制,规范了技术文件,加强了设备和设施的管理,特别是顾客财产的管理
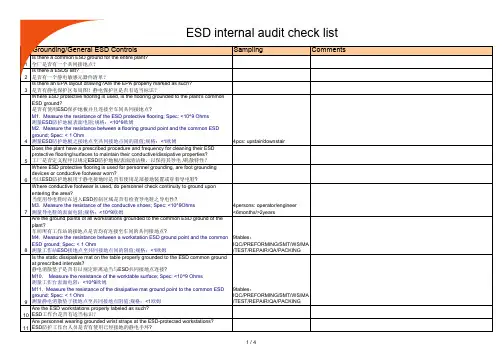
ESD checklist 内审检查表
1/4
12 13 14 15
16
17
18
19
20 21 22
23
24
Are personnel checking their wrist straps for continuity at regular intervals and are the results of these checks logged consistently and kept? 人员所使用的静电手环是否有定期检测导通性,检测记录是否保持? M5. Check the wrist straps if ok on checker. 使用测试仪检测静电手环是否通过。 Are the wrist strap/conductive footwear checkers checked and maintained regularly? 静电手环及导电鞋测试仪是否有定期检查及维护? Do wrist straps and foot grounders fit correctly? 静电手环及足部接地装置使用是否正确? Do personnel wear ESD protective garments or smocks in ESD controlled areas ? 人员在ESD控制区域是否有穿着静电防护衣? Are ESD protective garments correctly worn? 防静电衣是否有正确穿着? M6. Measure the resistance of the ESD protective garment/smock; Spec: <10^11 Ohms 测量静电衣表面电阻;规格:<10^11欧姆 Are the ground points of all equipment grounded to the common ESD ground of the 所有设备的接地点是否连接至工厂ESD共同接地点? M7. Measure the resistances between equipment ESD ground points and the common ESD ground; Spec: < 1 Ohm 测量设备静电接地点至共同接地点的阻值;规格:<1欧姆 M8. Measure the resistances between AC ground points and the common ESD ground; Spec: < 1 Ohm 测量交流接地点到至共同接地点的阻值;规格:<1欧姆 Is the soldering irons conforming with requirements in ESD control plan? 电烙铁是否符合ESD控制计划规定? M9. Measure the resistance between soldering iron tip and the common ESD groud; Spec:<5 Ohm 测量烙铁头至共同接地点的阻值:规格:<5欧姆 Is the surface of the worktable where ESD-sensitive devices are handled covered with a static dissipative mat? 处理静电敏感组件时是否于工作台上铺设静电消散垫子? Are there any insulative materials in ESD controlled areas, e.g., plastic bags, plastic envelopes, plastic folders, boxes? Is there a plan for any process required insulative materials that are considered a threat? 在ESD控制区域是否存在绝缘材料,例如,塑料包装袋,塑料信封,塑料活页夹,盒子? 是否有对制程中所必要的绝缘材料的处理计划? Where insulative materials are present in ESD controlled areas, are ionizers in use? 若绝缘材料存放于ESD控制区域是否有使用离子发生装置以消除静电压? Where ionizers are in use, are these ionizers being checked and maintained regularly? 在使用的离子发生器是否有定期检查及维护? Is the RH of ESD controlled areas maintained 45± 15RH, and is the RH in these areas monitored? ESD控制区域是否监测湿度维持湿度在45± 15RH? Is the temperature of ESD controlled areas maintained 23.5± 2 ℃, and is the temperature in these areas monitored? ESD控制区域是否监测温度维持温度在23.5± 2℃?
内部审核检查表(1)
内部审核检查表1. 引言内部审核是组织对自身质量管理体系或其它管理体系进行评估的重要工具。
内部审核的目的是保证组织的运营符合相关法律法规和标准的要求,发现问题并提供改进机会。
本文档介绍了内部审核的准备工作、审核过程和审核结果的记录。
2. 准备工作在进行内部审核之前,需要完成以下准备工作:2.1 确定审核范围和目标首先,确定需要进行内部审核的范围,可以是整个组织或者特定部门/流程。
然后,明确审核的目标,例如检查质量管理体系的运行情况、发现潜在问题或改进机会等。
2.2 确定审核计划根据审核范围和目标,制定详细的审核计划。
包括审核时间、地点、审核人员、审核方法等。
确保每个被审核部门/流程的负责人都知晓审核计划,并配合提供必要的文件和信息。
2.3 指派审核人员从不同部门或团队中选派适当的人员担任审核人员。
审核人员应当具备相关专业知识和审核技巧。
同时,应该避免与被审核部门/流程存在利益冲突的情况。
2.4 审核培训和联络为审核人员提供相关的培训,包括内部审核程序、审核标准和技巧等。
与被审核部门/流程进行联络,明确审核计划,确认所需的文件和信息,并解答被审核人员的疑问。
3. 审核过程内部审核通常包括以下步骤:3.1 准备工作审核人员在离开办公室之前要对审核计划进行再次确认。
确保已经准备好所有的文件、表格和记录,以便在审核过程中使用。
3.2 议程制定在开展审核活动之前,与被审核部门/流程负责人协商确定会议议程。
确保会议的时间安排合理,包括对不同主题的讨论和文件审查。
3.3 文件审查审核人员通过查看文件、记录和报告等来了解被审核部门/流程的运营情况。
他们将检查是否符合相关法律法规和标准要求,以及是否存在问题或改进机会。
3.4 现场检查在实地检查中,审核人员会观察工作环境、设备、操作流程等,并与相关人员进行访谈。
他们会记录所发现的问题、风险和机会,以备后续分析。
3.5 结果分析根据文件审查和现场检查的结果,审核人员对所发现的问题、风险和机会进行分析。
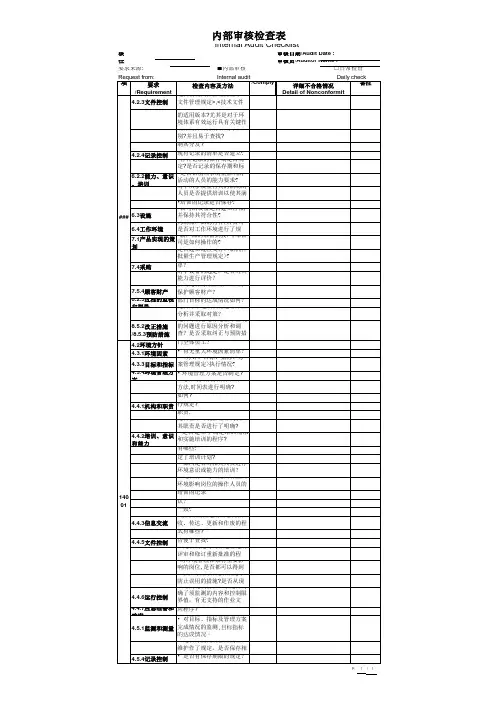
内部审核检查表
内部审核检查表
Internal Audit Checklist
审核区域/Audit Area : 责任人/Responsible Person : 要求来源: ■内部审核 审核日期/Audit Date : 审核员/Auditor Name : □日常检查
ห้องสมุดไป่ตู้
Request from: Internal audit Daily check 项目 回答/Comply 备注 要求 详细不合格情况 检查内容及方法 Item Check contain and method Y/N Remark Detail of Nonconformit /Requirement 是否编制文件管理的程序?< 4.2.3文件控制 文件管理规定>,<技术文件 确保在使用处可以得到文件 的适用版本?尤其是对于环 境体系有效运行具有关键作 确保文件保持清晰\易于识 别?并且易于查找? 确保外来文件得到识别 ,并控 制其分发? 现有记录的清单是否建立? 4.2.4记录控制 •各种记录的保存期是否规 定?是否记录的保存期和标 •是否识别从事质量影响的 6.2.2能力、意识、培训 活动的人员的能力要求? 对于从事质量有关的活动的 人员是否提供培训以使其满 •培训的记录是否保存? •公司的设备是否建立台帐, 并保持其符合性? ### 6.3设施 为确保产品的符合性,公司 6.4工作环境 是否对工作环境进行了规 •新产品的准备到投产,本公 7.1产品实现的策划 司是如何操作的? 是否建立过程文件?<新机种 批量生产管理规定>? 是否建立设备采购供应商清单? 7.4采购 对于设备的选定,是否对其 能力进行评价? 公司是否有顾客财产?如何 7.5.4顾客财产 保护顾客财产? 部门目标的达成情况如何? 8.2.3过程的监视和测量 是否对未达成状况进行原因 分析并采取对策? 是否对设备运行过程中出现 的问题进行原因分析和调 8.5.2改正措施 /8.5.3预防措施 查?是否采取纠正与预防措 ·如何将方针目标传达到部门全体员工? • 有无重大环境因素清单? ·<方针、目标、指标、方 4.3.3目标和指标 案管理规定>执行情况? • 环境管理方案是否制定? 4.3.4环境管理方案 • 是否对执行方案的职责和 方法 ,时间表进行明确? • 环境管理方案的执行情况 如何 ? • 公司的职责和权限是否进 ? • 请说明一下你所在部门的 4.4.1机构和职责 行规定 职责. 是否任命环境管理者代表? 其职责是否进行了明确? • 是否建立了确定培训需求 4.4.2培训、意识和能力 和实施培训的程序 ? • 对环境有重大影响的岗位 有哪些? • 组织是否根据培训需求制定了培训计划? • 部门是否对相关人员进行 环境意识或能力的培训? • 是否有针对可能具有重大 环境影响岗位的操作人员的 • 培训是否有记录?请出示 培训的记录 • 对于培训的效果如何确 认? 14001 <培训管理规定>的内容是否 一致? •有关环境问题的信息的接 4.4.3信息交流 收、传达、更新和作废的程 •公司内部信息如何传递?方 式有哪些? •是否编制文件清单?文件是 否便于查找? 4.4.5文件控制 • 是否规定对文件进行定期 评审和修订重新批准的程 •对环境管理体系有重要影 响的岗位,是否都可以得到 •对于失效文件是否规定了 防止误用的措施?是否从现 • 对关键设备和工序是否明 确了须监测的内容和控制限 4.4.6运行控制 界值,有无支持的作业文 • 是否建立了应急准备和响 应程序? 4.4.7应急准备和响应 4.2环境方针 4.3.1环境因素 • 对目标、指标及管理方案 4.5.1监测和测量 完成情况的监测,目标指标 的达成情况。 • 是否对监测设备的校准和 维护作了规定,是否保存相 • 是否有保存期限的规定? 4.5.4记录控制 P: 1 / 1
供应商审核CHECKLIST A3(1)

版本:A3 Audit List of Vendor /供应商检查表一、Provide copies of following documents as at least 2 working days before the audit at our disposal./在我司审核组到贵公司审核前2天,请提供下列文件的复印件给我司1. Quality Manual ISO 9000/质量手册ISO 9000;2. ISO 9000 Certificate/ISO 9000证书;3. Quality Manual ISO14001/质量手册ISO14001;4. ISO 14001 Certificate/ISO 14001证书;5. Contract Review procedure /合同评审程序文件;6. Production flow chart for Oplink’s/提供给我公司的产品流程图7. RMA-procedure flow chart/不良品退货流程图8. Outgoing procedure flow chart/出货检验流程图二、Grade rule/评分规则:(Full Mark 100:score 4 for each item,Rating: 0,1,2,3,4 / 满分100分:每项4分,分为0,1,2,3,4分共5个等级):●Score 0-no official document, no record to show action is taken.0分—没有书面文件或规定,也没有任何记录及相关证据证明已执行相应条款;●Score 1-no official document, have record to show action is taken.1分—没有书面文件或规定,但有记录或相关证据证明已执行相应条款;●Score 2-have official document, have record to show action is basically taken;2分—有书面文件或规定,而且有记录或相关证据证明已基本按规定执行;●Score 3-have official document, have record to show action is completely taken.3分—有书面文件或规定,而且有记录或相关证据证明已完全按规定执行;●Score 4- have official document, have recored to show achion is well taken.4分—有书面文件或规定,而且记录齐全,所有证据证明已按规定执行且有效。
ISMS-4032-内审检查表-Checklist-研发部

是否了解公司的信息安全方针和目标?
符合
详细描述一下公司的风险评估方法和风险处置过 程. 对识别的信息和资产是否都有指定的责任人维
A.1.1 A.1.2 .2.1 .2.2a-d A.2
面临的威胁和脆弱性并予以赋值。根据风险评估模型查表得知安全事件的损失 =F(资产重要程度,脆弱性赋值)、安全事件发生的可能性=L(脆弱性,威胁赋值) 和风险值=R(安全事件的损失,安全事件发生的可能性),编制《信息安全风险 评估报告》 , 《信息安全不可接受风险处理计划》作为其附件是对不可风险接受 资产的处置办法,当信息资产增添或报废时,软件实施部组织资产使用部门应 对《信息资产识别评价表》和《重要信息资产清单》进行修订。 识别外部各方访问、处理、管理、通信的风险,明确对外部各方访问控制的要 求,并采取措施控制外部各方带来的风险。
好文档
你我分享
有限公司——20 年度内审检查
受审部门 审核依据 序号 研发部
IS0/IEC 2001:200 ISO/IEC 2002:200审核员 覆盖条 Nhomakorabea 标准条款
受审代表回答
印峰
.2,.2.1,.2.2,,.2,.王五,;
审核日期
2012 年 12 月 20 日
信息安全管理体系文件、适用性声明
符合
知识创造价值
好文档
你我分享
公司设立信息安全管理者代表,全面负责公司 ISMS 的建立、实施与保持工作。 本部门哪些人负有信息处理设备有关的信息和资产 的安全职责? 各自是否了解自身的责任? A.1. 与 ISMS 有关各部门的信息安全职责在《信息安全管理手册》附录中予以描述, 关于具体岗位的信息安全活动的职责在 《计算机应用管理及相关岗位工作标准》 附录中予以明确。 软件实施部参与对信息处理设施的供方技术评价与跟踪。软件实施部分别对各 对于新购买的设备有没有授权过程?有没有信息设 备领用登记表?是否存在使用个人计算机等处理公 司业务,对其如何控制? 理,软件实施部人员需要讲解新设施的正确使用方法。 公司规定软件实施部不允许使用私人计算机用于办公。 本公司的信息是否有分类? (外来文件、电子文档、 人事记录等),分类依据是什么? 根据公司要求的分类要求如何对信息进行标识? 是否识别了哪些信息为本部门需要保密的信息和软 件系统?使用这些保密信息时怎么保证信息安全? 公司员工、第三方等在正式任用前是否进行背景验 证清楚自己的安全角色和职责,将双方的信息安全 职责写进劳动合同或承包合同? 日常工作中是否有人考核本部门的信息安全规定执 行情况? 本部门是否接受过适当的信息安全意识培训和公司 信息安全规定更新的培训? 是否了解违反公司信息安全的处罚制度? A 本公司的信息按照敏感性划分为:公开信息、受控信息、企业秘密三级。对于 A.1. A.2.1 A.2.2 A. A..2 属于企业秘密与国家秘密的文件(无论任何媒体) ,密级确定部门按《密级控制 程序》的要求进行适当的标注;公开信息不需要标注,其余均标注受控或秘密。 信息的使用、传输、存储等处理活动按《信息资产密级管理程序》等进行控制。 本部门需要保护的秘密和受控信息有:标书、已完成项目资料、正在实施项目 资料,图纸等; 对聘用过程进行管理,确保员工、合同方和第三方用户理解其责任,并且能胜 任其任务,以降低设施被盗窃、欺诈或误用的风险。 综合管理部负责组织各部门在各岗位描述中明确规定每个员工在信息安全方面 应履行的职责。 所有员工须遵守公司有关信息安全管理的规章制度,保守本公司秘密(包括顾 客秘密)与国家秘密。 综合管理部负责对初始录用员工进行能力、信用考察,每年对关键信息安全岗 位进行年度考察,对于不符合安全要求的不得录用或进行岗位调整。 规格,进行技术选型,并组织验收,确保与原系统的兼容。 A.1. 明确信息处理设施的使用部门接受新设施的信息安全负责人为软件实施部经 自负责管理的信息系统,根据使用者需求提出新设施(包括软件)的采购技术 对每一项重要信息资产指定信息安全责任人( 《信息资产识别评价表》 。 )
内部审计检查表Internal audit checklist form
Factory Name:
Address:
Date of Visit:
Supplier Representative (s):
Name
Position
Sign
1
COC Controller
Factory Representative (s) 1
2
Manpower:
Female:
Male:
6
Discrimination
Yes/ No/ N/A/
Unable to verify
Description of Non-Compliance
Corrective Action Plan
Responsible Person
Target Completion Date
6.1
Does employment record show any evidence of discrimination?(e.g., discrimination in hiring, access to training, promotion, compensation, benefits etc., based on race, religion, tribe, cast, gender, sexual or political orientation, national/ethnic/social origin, union membership etc.).
Building Inspection Report 3
Building Inspection Report 4
1.16
Fire Safety Inspection Report 1
Fire Safety Inspection Report 2
ISO9001-2015内审检查表(附检查记录)
LEADER ISO9001:2015 最新版内部质量审核检查表Document No. Internal quality audit checklistL/Q3-PZ-030 Page 1 of25Version:A00Date:2018-03-10受审核部门 审核日期审核员审核准则 ISO9001、体系文件、适用法律法规符合说明 ○”符合;“?”观察项; “△”一般不符合; “×”重大不符合 ※不符时记入证据、事实。
涉及条款 审核内容、证据及方法审核记录审核发现范围 1. 组织 QMS 覆盖范围和过程是否有缺失?无缺失、覆盖全面 √ 2. 组织 QMS 对标准条款是否删减?如有,所删减条款中过程确无删减√凿没有?4.11. 组织是否确定与其目标和战略方向相关并影响其实现质量管最高管理者应确定与本公司质量目标和战略方向相关并影响实现质量管理体系预期结果 √ 理解组织及其 理体系预期结果的各种外部和内部因素?是否对这些相关信息的各种内部因素(公司的价值观、文化、知识、绩效等相关因素)和外部因素(国际、进行监视和评审?国家、地区和当地的各种法律法规、技术、竞争、文化和社会因素等) 。
这些因素可以包 括需要考虑的正面和负面因素或条件。
本公司定期对这些内部和外部因素的相关信息进行监视和评审,以确保其充分和适宜。
4.21. 组织是否确定了与质量管理体系有关的所有相关方?是否对公司应确定:√理解相关方的这些相关方制定相关要求并进行了监视和评审?a )与质量管理体系有关的相关方;需求和期望 b )这些相关方的要求;公司应对这些相关方及其要求的相关信息进行监视和评审,以便于理解和持续满足相关方的需求和期望。
组织应考虑以下相关方: -- 顾客;-- 最终用户或受益人; -- 法人,股东; -- 银行; -- 外部供应商;-- 雇员及其他为组织工作者; -- 法律法规及监管机关; -- 地方社区团体;-- 非政府组织;。
信息安全内审checklist【范本模板】
2. 从隔离区外是否可以访问区内网络资源
是否对网络连接实施了控制
接入网络前是否经过IM或者ISM的安全检查
是否实施了网络路由控制
是否制订了信息访问限制策略
访问策略定义文件
是否执行了信息访问限制策略
对照文件实地观察实施情况
是否对访问策略进行了审核
审核记录
是否定义了敏感系统
敏感系统列表
是否有口令的管理
有没有将口令写在便条上,或者告知他人
是否定期对权限进行了审核
定期审核记录
是否制定了口令策略
管理人员的密码设定.
是否有员工号等容易推断的密码。
1个帐号是否有多个用户.
密码是否记录在便条上.
密码为6位英文数字以上。
是否执行了口令策略
是否实施了网络隔离(不同功能和密级网络的隔离,物理或逻辑)?
是否制订安全区域出入规则?
1. 在公司内部,员工是否佩带可以识别身份的门卡。
2。 机房,实验室是否有出入管制规则
是否执行了安全区域出入规则(前台接待,机房,实验室访问控制)?
安装了防盗设施。(机房大门的上锁,ID卡的识别装置进入,离开的管理),实验室进出是否有管理记录
是否定期执行门/窗等入口安全检查?
是否对访问控制方针进行了评审
是否有定期的Review
是否有用户注册的管理
1。 确认用户账号是否有申请书。
确认用户ID及主要访问的清单,要求删除的用户或访问权限是否及时修改。
确认处理申请的记录。
是否有特权管理的管理
如果访问控制清单等是以纸张形式打印出来的,确认是否保管在上锁的地方。
电子文档是否保管在只有管理者才能打开的场所。
是否使所有员工和信息安全相关人员签署了保密协议/合同?
QS Audit checklist质量管理体系内审检查表(for 厂长)
How do top management understand the improvement?
●组织策划和管理了哪些持续改进的过程?
What continuous improvement processes doweplan and
manage?
内审员:
日期
内审组长
质量方针的评审修改状态是否符合文件控制的要求?
Does the quality policy of review and modification
meetthe requirement of document control?
5.4策划Planning
5.4.1质量目标
Quality objectives
Are wedefinedresponsibilities and authoritiesof all function?
部门和岗位的职责,权限及相互关系是否清楚协调?
Do we establish the interrelation of all personnelwho
manage, perform, and verify workaffectingquality?
实现质量目标的资源是否齐备?
Do we have abundant resource for realizing quality objective?
质量目标实现的程度如何?
What level of quality objective do we realize?
质量策划是否体现了质量管理体系的持续改进?
well as statutory and regulatoryrequirements?