
实验十 VLAN间路由的配置
实验十 VLAN间路由的配置
一、实验目的
1.掌握单臂路由实现VLAN间通信的方法
2.掌握三层交换机实现VLAN间通信的方法
二、实验内容
1.单臂路由的配置
2.三层交换机实现VLAN间路由的配置
三、实验步骤
任务一单臂路由的配置
实验拓扑:
路由器:Cisco 2811,交换机:Cisco 2950 实验步骤:
1.创建Vlan
2950#vlan databae
2950(vlan)#vlan 10 name math
2950(vlan)#vlan 20 name chinese
2.把交换机端口分配给Vlan
pc0与pc1划分到vlan 10中,pc0和pc1连接到交换机的接口分别为fa0/2和fa0/3
pc2与pc3划分到vlan 20中,pc2和pc3连接到交换机的接口分别为fa0/4和fa0/5
2950#conf t
2950(config)#int range fa0/2 - 3
2950(config-if-range)#switchport mode access
2950(config-if-range)#switchport access vlan 10
2950(config-if-range)#int range fa0/4 - 5
2950(config-if-range)#switchport mode access
2950(config-if-range)#switchport access vlan 20
查看vlan相关信息,截图。
3.配置交换机trunk端口
交换机的fa0/1接口连接到路由器的fa0/1接口
2950(config)int fa0/1
2950(config-if)switchport mode trunk
4.配置路由器子接口
Router#conf t
Router(config)#int fa0/1.10
//配置子接口,协议类型为cisco专用的dot1q
Router(config-subif)#encapsulation dot1q 10
//指明子接口封闭类型,并定义承载vlanID的流量
Router(config-subif)#ip address 192.168.1.1 255.255.255.0
//vlan10主机的网关地址
Router(config-subif)#int fa0/1.20
Router(config-subif)#encapsulation dot1q 20
Router(config-subif)#ip address 192.168.2.1 255.255.255.0
Router(config-subif)#int fa0/1
Router(config-if)#no shut
查看路由器中的路由表,截图。
5.配置计算机,测试
在本次实验中,pc0、pc1、pc2和pc3的IP地址自行设计,pc0与pc1同处于vlan 10 网段192.168.1.0/24,这里的网关地址是路由器匹配VLAN的子接口的地址网关:192.168.1.1;pc2与pc3同处于Vlan 20 网段192.168.2.0/24,网关地址是路由器匹配VLAN的子接口的地址网关:192.168.2.1。
pc0上ping pc2,将测试结果截图。
任务二三层交换机实现VLAN间路由的配置
实验拓扑:
实验需求:
(1)某企业内部有两个部门,分别为销售部和市场部,销售部的主机划分到vlan10中,市场部的主机划分到vlan20中。
(2)实现销售部和市场部的员工能够互相通信。
(3)实现销售部和市场部的员工能够访问外网。
实验步骤:
1.二层交换机上创建VLAN,并将相应接口加到VLAN中。
配置后将相应结果截图。
2.配置二层交换机和三层交换机,实现销售部和市场部的员工能够互相通信。
(1)配置trunk链路,允许带vlan标记的以太网帧通过该链路
interface FastEthernet0/1
switchport trunk encapsulation dot1q
switchport mode trunk
(2)配置三层交换机的各个VLAN地址,实现VLAN间通信
CoreSW(config)#ip routing 启动路由功能
添加VLAN10和VLAN20
配置各VLAN的IP地址
interface Vlan10
ip address 192.168.1.1 255.255.255.0 vlan10主机的网关地址
no shutdown
interface Vlan20
ip address 192.168.2.1 255.255.255.0 vlan20主机的网关地址
no shutdown
(3)配置二层交换机的fa0/3为trunk端口
int fa0/3
switchport mode trunk
(4)查看三层交换机的路由表,截图。
(5)PC1上测试到达PC2的连通性,截图。
pc1处于192.168.1.0/24网段,pc2处于192.168.2.0/24网段,IP地址自行设计
3.配置三层交换机和路由器,实现销售部和市场部的员工能够访问外网。
(1)三层交换机连接路由器的接口变为三层接口
interface fa0/2
no switchport
(2)三层交换机和路由器上配置IP地址。
(3)配置路由,实现互通。
三层交换机上配置到外网的默认路由
ip route 0.0.0.0 0.0.0.0 200.1.1.2
在路由器上配置到内网的静态路由
ip route 192.168.1.0 255.255.255.0 200.1.1.1
ip route 192.168.2.0 255.255.255.0 200.1.1.1
路由如果换成动态路由(RIP、OSPF、EIGRP)如何配置?
4.PC1上访问外网,测试能否通信,截图。
PC1上 ping 206.1.1.1。
VLAN路由实验(直连和静态)

VLAN间路由实验一、实验拓扑图:二、操作步骤:1、实验步骤1:基本配置3928-A 配置1、创建vlan10,将vlan10提升成三层接口,并配置网关地址10.10.10.1;ZXR10(config)#vlan 10ZXR10(config-vlan)#switchport pvid fei_1/1 ――――――――――接PC-1ZXR10(config- vlan)#exitZXR10(config)#interface vlan 10 -------------将vlan10提升成三层接口ZXR10(config-if)#ip add 10.10.10.1 255.255.255.0 -------并配置网关地址10.10.10.1;ZXR10(config-if)#exit2、创建vlan20,将vlan20提升成三层接口,并配置网关地址20.20.20.1;ZXR10(config)#vlan 20ZXR10(config-vlan)#switchport pvid fei_1/2 ――――――――――接PC-2ZXR10(config- vlan)#exitZXR10(config)#interface vlan 20ZXR10(config-if)#ip add 20.20.20.1 255.255.255.0ZXR10(config-if)#exit3、创建vlan2,将vlan2提升成三层接口,并配置互联地址192.168.1.1;ZXR10(config)#interface fei_1/24 ――――――――――――接3928B ZXR10(config-if)#switchport acc vlan 2ZXR10(config-if)#exitZXR10(config)#interface vlan 2ZXR10(config-if)#ip address 192.168.1.1 255.255.255.252ZXR10(config-if)#exit3928-B 配置1、创建vlan30,将vlan30提升成三层接口,并配置网关地址30.30.30.1;ZXR10(config)#vlan 30ZXR10(config-vlan)#switchport pvid fei_1/1 ――――――――――接PC-3 ZXR10(config- vlan)#exitZXR10(config)#interface vlan 30ZXR10(config-if)#ip add 30.30.30.1 255.255.255.0ZXR10(config-if)#exit2、创建vlan40,将vlan40提升成三层接口,并配置网关地址40.40.40.1;ZXR10(config)#vlan 40ZXR10(config-vlan)#switchport pvid fei_1/2 ――――――――――接PC-4 ZXR10(config- vlan)#exitZXR10(config)#interface vlan 40ZXR10(config-if)#ip add 40.40.40.1 255.255.255.0ZXR10(config-if)#exit3、创建vlan2,将vlan2提升成三层接口,并配置互联地址192.168.1.2;ZXR10(config)#interface fei_1/24 ――――――――――――接3928A ZXR10(conf ig-if)#switchport acc vlan 2ZXR10(config-if)#exitZXR10(config)#interface vlan 2ZXR10(config-if)#ip address 192.168.1.2 255.255.255.252ZXR10(config-if)#exi删除VLAN全局模式下,1.no interface vlan ?2.no vlan ?2、实验步骤2:观察实验结果在没有配置任何路由信息之前,确认哪些pc之间可以ping通。
项目10 三层交换机VLAN间路由的配置 - 副本

项目10 三层交换机VLAN间路由的配置
二层口 (交换口) 三层交换机的二层口像普通二层交换机的端口一样 ,不能配置IP地址。默认情况下,思科三层交
换机的所有口都是工作在二层的,只能识别二层数据帧。 三层口(路由口)
三层交换机的三层口像路由器的接口一样,不与特定VLAN相关,需要配置IP地址。思科交换机上 的三层口不支持子接口。
项目10 三层交换机VLAN间路由的配置
要求完成三层交换机VLAN间路由的配置,实现计算机PC1和PC2互通。
五、拓展训练
项目10 三层交换机VLAN间路由的配置
网络拓扑图如图所示,要求完成如下配置。 根据网络拓扑图的标注,在交换机S1和S2上创建VLAN,并把端口分配给VLAN。 完成VLAN中继的配置,实现计算机PC1与PC2互通,计算机PC3与PC4互通。 完成三层交换机VLAN间路由的配置,实现计算机PC1、PC2、PC3和PC4相互通信。
项目10 三层交换机VLAN间路由的配置
THANKS
二、知识梳理
配置命令
配置交换机的端口为三层接口 Router(config)#interface interface-id Router(config-if)#no switchport
开启三层交换机的路由功能 Router(config)#ip routing
创建VLAN的虚拟接口并配置IP地址 Switch(config)#interface vlan vlan-id Switch(config-if)#ip address ip-address mask
项目10 三层交换机VLAN间路由的配置
项目10 三层交换机VLAN间路由的配置
工业和信息化“十三五”高职高专人才培养规划教材 《路由交换技术与实践》 人民邮电出版社
试验:VLAN间路由
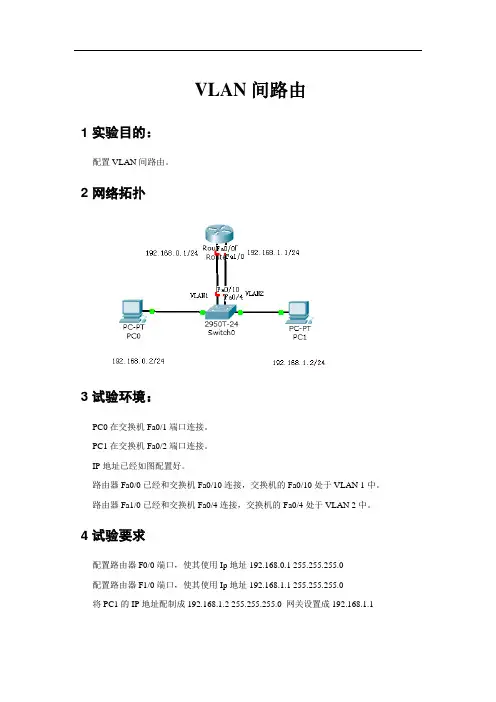
VLAN间路由1 实验目的:配置VLAN间路由。
2 网络拓扑3 试验环境:PC0在交换机Fa0/1端口连接。
PC1在交换机Fa0/2端口连接。
IP地址已经如图配置好。
路由器Fa0/0已经和交换机Fa0/10连接,交换机的Fa0/10处于VLAN 1中。
路由器Fa1/0已经和交换机Fa0/4连接,交换机的Fa0/4处于VLAN 2中。
4 试验要求配置路由器F0/0端口,使其使用Ip地址192.168.0.1 255.255.255.0配置路由器F1/0端口,使其使用Ip地址192.168.1.1 255.255.255.0将PC1的IP地址配制成192.168.1.2 255.255.255.0 网关设置成192.168.1.15 基本配置步骤5.1在PC1上因为不同的VLAN,要使用不同网段的IP地址。
5.2在Router0上Router>enRouter#confi tRouter(config)#int fastEthernet 0/0Router(config-if)#ip address 192.168.0.1 255.255.255.0 Router(config-if)#no shRouter(config-if)#int f1/0Router(config-if)#ip addRouter(config-if)#ip address 192.168.1.1 255.255.255.0 Router(config-if)#no sh5.3在PC1上ping PC 0PC>ping 192.168.0.2Pinging 192.168.0.2 with 32 bytes of data:Request timed out.Reply from 192.168.0.2: bytes=32 time=16ms TTL=127 Reply from 192.168.0.2: bytes=32 time=16ms TTL=127 Reply from 192.168.0.2: bytes=32 time=17ms TTL=127 Ping statistics for 192.168.0.2:Packets: Sent = 4, Received = 3, Lost = 1 (25% loss), Approximate round trip times in milli-seconds:Minimum = 16ms, Maximum = 17ms, Average = 16ms PC>可以看到不同VLAN之间通信必须通过路由器才行。
通过路由器实现vlan之间的路由
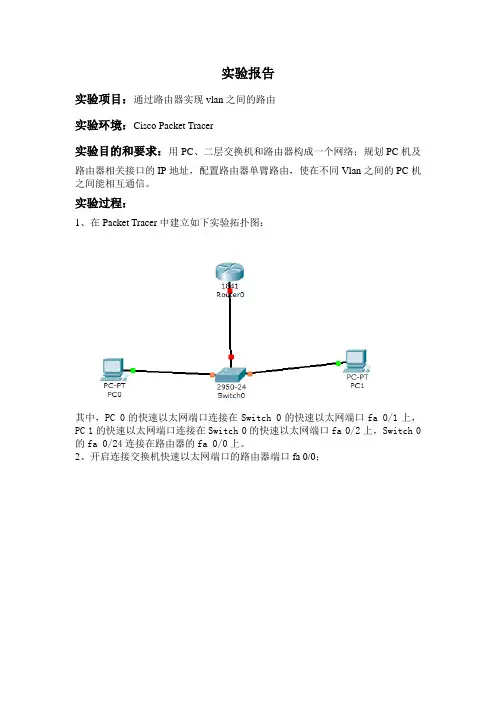
实验报告实验项目:通过路由器实现vlan之间的路由实验环境:Cisco Packet Tracer实验目的和要求:用PC、二层交换机和路由器构成一个网络;规划PC机及路由器相关接口的IP地址,配置路由器单臂路由,使在不同Vlan之间的PC机之间能相互通信。
实验过程:1、在Packet Tracer中建立如下实验拓扑图:其中,PC 0的快速以太网端口连接在Switch 0的快速以太网端口fa 0/1上,PC 1的快速以太网端口连接在Switch 0的快速以太网端口fa 0/2上,Switch 0的fa 0/24连接在路由器的fa 0/0上。
2、开启连接交换机快速以太网端口的路由器端口fa 0/0;开启后的效果如下:3、在端口模式下使用switchport mode trunk命令改变交换机快速以太网端口fa 0/24的端口模式;4、在交换机上新建vlan 10、vlan 20两个vlan,并在特权模式下查看新建的vlan;5、将PC机连接交换机的端口fa 0/1、fa 0/2分别分配给新建的两个vlan:vlan 10、vlan 20,具体操作如下:6、规划并配置两台PC机的ip address,其中PC 1的ip address为192.168.108.2,子网掩码为255.255.255.0,默认网关为192.168.108.1;PC2的ip address为192.168.112.2,子网掩码为255.255.255.0,默认网关为192.168.112.17、在PC 0通过ping命令查看这时两台PC机能否通信;结果标明:这时两个PC机是无法通信的。
8、在全局配置模式下创建路由器的fa 0/0.1虚拟子接口,封装其Vlan 10的数据格式,并配置子接口的ip address为PC 0的网关地址;在全局配置模式下创建路由器的fa 0/0.2虚拟子接口,封装其Vlan 20的数据格式,并配置子接口的ip address为PC 1的网关地址;9、再次在PC 0通过ping命令查看两台PC机能否通信;结果标明:PC 0和PC 1已经可以进行通信。
VLAN间路由配置步骤详解

VLAN间路由配置步骤详解在进行VLAN间路由配置之前,需要确保以下几个条件满足:1. 确认设备支持VLAN功能:路由器、交换机和防火墙等网络设备需要支持VLAN功能才能进行VLAN间路由配置。
2. 确定VLAN划分范围:根据网络拓扑和需求,确定所需的VLAN 划分范围,例如将不同部门或不同楼层划分到不同的VLAN中。
3. 分配IP地址:每个VLAN需要分配一个唯一的IP子网地址,确保不同VLAN之间的IP地址不冲突。
一旦以上条件都满足,我们可以按照以下步骤进行VLAN间路由配置:1. 配置VLAN:在交换机上配置VLAN,并进行端口划分。
首先,登录到交换机的控制台或Web界面,创建VLAN并为之分配一个唯一的VLAN ID。
然后,根据需要将不同端口加入到对应的VLAN中。
2. 配置子接口:在路由器上配置VLAN间路由的子接口。
登录路由器的控制台或Web界面,为每个VLAN创建一个子接口,并将其与对应的VLAN关联起来。
为每个子接口配置IP地址,确保各个子接口之间的IP地址不冲突。
3. 配置路由:为了实现不同VLAN之间的通信,需要在路由器上进行路由配置。
根据网络拓扑和需求,配置静态路由或动态路由协议来实现VLAN间的路由。
4. 配置安全策略:为了增强网络安全性,可以在防火墙或路由器上配置安全策略,如访问控制列表(ACL)或虚拟专用网(VPN)等,限制不同VLAN之间的通信或保护敏感数据。
5. 测试与验证:完成以上配置后,需要进行测试和验证。
通过跨VLAN的主机之间进行互相ping命令测试,确保VLAN间路由配置成功。
必要时,可以进行抓包等工具的使用,检查数据包的转发情况。
总结起来,VLAN间路由配置涉及交换机、路由器和安全设备等的设置和配合。
通过合理划分VLAN、配置子接口、设置路由和安全策略,并进行有效的测试与验证,可以实现不同VLAN之间的通信和互联,提高网络的灵活性和安全性。
三层交换机路由配置实验

三层交换机路由配置一、三层交换机VLAN 间路由建立某公司有两个主要部门:某公司有两个主要部门:技术部和销售部,技术部和销售部,技术部和销售部,分处于不同的办公室,分处于不同的办公室,分处于不同的办公室,为了安全为了安全和便于管理对两个部门的主机进行了VLAN 划分,技术部和销售部分处于不同VLAN 。
现由于业务需要销售部和技术部的主机能够相互访问,获得相应资源,两个部门的交换机通过一台三层交换机进行连接。
在交换机上建立2个Vlan :Vlan10分配给技术部及Vlan20分配给销售部。
为了实现两部门的主机能够相互访问,在三层交换机上开启路由功能,并在Vlan10中设置IP 地址为192.168.10.1;在Vlan20中设置IP 地址为192.168.20.1,查看三层交换机路由表,会发现在三层交换机路由表内有2条直连路由信息,实现在不同网络之间路由数据包,从而达到2个部门的主机可以相互访问个部门的主机可以相互访问 ,拓朴图如图所示。
图如图所示。
第1步:开启三层交换机路由功能 Switch#configure terminal Switch(config)#hostname s3550 S3550-24Vlan10Vlan20Fa 0/10Fa 0/20PC1PC2192.168.10.1/24192.168.20.1/24PC1:IP IP地址:地址:地址:192.168.10.10192.168.10.10掩码:掩码:255.255.255.0255.255.255.0网关:网关:192.168.10.1192.168.10.1PC2:IP IP地址:地址:地址:192.168.20.20192.168.20.20掩码:掩码:255.255.255.0255.255.255.0网关:网关:192.168.20.1192.168.20.1S3550(conifg)#ip routing第2步:建立Vlan,并分配端口S3550(conifg)#vlan 10S3550(config-vlan)#name salesS3550(config-vlan)#exitS3550(conifg)#vlan 20S3550(config-vlan)#name technicalS3550(config-vlan)#exitS3550(conifg)#S3550(conifg)#interface fastethernet 0/10S3550(conifg-if)#switchport mode accessS3550(conifg-if)#switchport access vlan 10S3550(conifg-if)#exitS3550(conifg)# interface fastethernet 0/20S3550(conifg-if)#switchport mode accessS3550(conifg-if)#switchport access vlan 20S3550(config-vlan)#exitS3550(config)#第3步:配置三层交换机端口的路由功能S3550(config)#interface vlan 10S3550(conifg-if)#ip address 192.168.10.1 255.255.255.0 S3550(conifg-if)#no shutdownS3550(conifg-if)#exitS3550(config)#interface vlan 20S3550(conifg-if)#ip address 192.168.20.1 255.255.255.0 S3550(conifg-if)#no shutdown S3550(conifg-if)#end S3550#第4步:查看路由表 S3550#show ip route第5步:测试三层交换机Vlan 间路由功能二、三层交换机与路由器间静态路由的建立某校园局域网由若干台交换机构成,某校园局域网由若干台交换机构成,现学校需要将校园网接入互联网,现学校需要将校园网接入互联网,现学校需要将校园网接入互联网,学校学校在出口使用一台路由器连接互联网。
VLAN间路由的配置
本实验需要2621路由器一台,2900交换机一台,PC机两台,console线一条Step 1 配置交换机参考上面的实验Step 2 配置连接到交换机上的主机a. 连接到port 0/5上的PC:IP address 192.168.5.2Subnet mask 255.255.255.0Default gateway 192.168.5.1b. 连接到port 0/9上的PC:IP address 192.168.7.2Subnet mask 255.255.255.0Default gateway 192.168.7.1Step 3 测试连通性Step 4 创建,命名两个VLANs2900:Switch_A#vlan databaseSwitch_A(vlan)#vlan 10 name SalesSwitch_A(vlan)#vlan 20 name SupportSwitch_A(vlan)#exit1900:Switch_A#config terminalSwitch_A(config)#vlan 10 name SalesSwitch_A(config)#vlan 20 name SupportSwitch_A(config)#exitStep 5 安排端口5,6,7,8到VLAN 102900:Switch_A#configure terminalSwitch_A(config)#interface fastethernet 0/5 Switch_A(config-if)#switchport mode access Switch_A(config-if)#switchport access vlan 10 Switch_A(config-if)#interface fastethernet 0/6 Switch_A(config-if)#switchport mode access Switch_A(config-if)#switchport access vlan 10 Switch_A(config-if)#interface fastethernet 0/7 Switch_A(config-if)#switchport mode access Switch_A(config-if)#switchport access vlan 10 Switch_A(config-if)#interface fastethernet 0/8 Switch_A(config-if)#switchport mode access Switch_A(config-if)#switchport access vlan 10 Switch_A(config-if)#end1900:Switch_A#configure terminalSwitch_A(config)#interface ethernet 0/5Switch_A(config-if)vlan static 10Switch_A(config-if)#interface ethernet 0/6 Switch_A(config-if)vlan static 10Switch_A(config-if)#interface ethernet 0/7 Switch_A(config-if)vlan static 10Switch_A(config-if)#interface ethernet 0/8 Switch_A(config-if)vlan static 10Switch_A(config-if)#endStep 6 安排端口910,11,12到VLAN 202900:Switch_A#configure terminalSwitch_A(config)#interface fastethernet 0/9 Switch_A(config-if)#switchport mode access Switch_A(config-if)#switchport access vlan 20 Switch_A(config-if)#interface fastethernet 0/10 Switch_A(config-if)#switchport mode access Switch_A(config-if)#switchport access vlan 20 Switch_A(config-if)#interface fastethernet 0/11 Switch_A(config-if)#switchport mode access Switch_A(config-if)#switchport access vlan 20 Switch_A(config-if)#interface fastethernet0/12 Switch_A(config-if)#switchport mode access Switch_A(config-if)#switchport access vlan 20 Switch_A(config-if)#end1900:Switch_A#configure terminalSwitch_A(config)#interface ethernet 0/9Switch_A(config-if)vlan static 20Switch_A(config-if)#interface ethernet 0/10Switch_A(config-if)vlan static 20Switch_A(config-if)#interface ethernet 0/11Switch_A(config-if)vlan static 20Switch_A(config-if)#interface ethernet 0/12Switch_A(config-if)vlan static 20Switch_A(config-if)#endStep 7 显示VLAN接口信息Switch_A#show vlanStep 8 创建trunk2900:Switch_A(config)#interface fastethernet0/1Switch_A(config-if)#switchport mode trunkSwitch_A(config-if)#switchport trunk encapsulation dot1qSwitch_A(config-if)#end1900: Note the 1900 switch will only support ISL trunking, not dot1q. Switch_A#configure terminalSwitch_A(config)#interface fastethernet0/26Switch_A(config-if)#trunk onStep 9 配置路由器a. Configure the router with the following data. Note that in order to Router_A(config)#interface fastethernet 0/0Router_A(config-if)#no shutdownRouter_A(config-if)#interface fastethernet 0/0.1Router_A(config-subif)#encapsulation dot1q 1Router_A(config-subif)#ip address 192.168.1.1 255.255.255.0Router_A(config-if)#interface fastethernet 0/0.2Router_A(config-subif)#encapsulation dot1q 10Router_A(config-subif)#ip address 192.168.5.1 255.255.255.0Router_A(config-if)#interface fastethernet 0/0.3Router_A(config-subif)#encapsulation dot1q 20Router_A(config-subif)#ip address 192.168.7.1 255.255.255.0Router_A(config-subif)#endStep 10 保存路由器的配置文件Step 11 显示路由器的路由表Step 12 测试VLANS 和the trunkSwitch>enableSwitch#configure terminalSwitch(config)#hostname Switch_ASwitch_A(config)#enable secret classSwitch_A(config)#line con 0Switch_A(config-line)#password ciscoSwitch_A(config-line)#loginSwitch_A(config-line)#line vty 0 15Switch_A(config-line)#password ciscoSwitch_A(config-line)#loginSwitch_A(config-line)#exitSwitch_A(config)#interface Vlan1Switch_A(config-if)#ip address 192.168.1.2 255.255.255.0 Switch_A(config-if)#no shutdownSwitch_A(config-if)#exitSwitch_A(config)#ip default-gateway 192.168.1.1Switch_A(config)#endSwitch_A#vlan databSwitch_A#vlan databaseSwitch_A(vlan)#vlan 10 name SalesVLAN 10 added:Name: SalesSwitch_A(vlan)#vlan 20 name SupportVLAN 20 added:Name: SupportSwitch_A(vlan)#exitAPPLY completed.Exiting....Switch_A#configure terminalSwitch_A(config)#interface fastethernet0/5Switch_A(config-if)#switchport mode accessSwitch_A(config-if)#switchport access vlan 10Switch_A(config-if)#interface fastethernet0/6Switch_A(config-if)#switchport mode accessSwitch_A(config-if)#switchport access vlan 10Switch_A(config-if)#interface fastethernet0/7Switch_A(config-if)#switchport mode accessSwitch_A(config-if)#switchport access vlan 10Switch_A(config-if)#interface fastethernet0/8Switch_A(config-if)#switchport mode accessSwitch_A(config-if)#switchport access vlan 10Switch_A(config-if)#endSwitch_A#configure terminalSwitch_A(config)#interface fastethernet0/9Switch_A(config-if)#switchport mode accessSwitch_A(config-if)#switchport access vlan 20Switch_A(config-if)#interface fastethernet0/10Switch_A(config-if)#switchport mode accessSwitch_A(config-if)#switchport access vlan 20Switch_A(config-if)#interface fastethernet0/11Switch_A(config-if)#switchport mode accessSwitch_A(config-if)#switchport access vlan 20Switch_A(config-if)#interface fastethernet0/12Switch_A(config-if)#switchport mode accessSwitch_A(config-if)#switchport access vlan 20Switch_A(config-if)#endSwitch_A#show vlanVLAN Name Status Ports---- --------------------------- -------- ------------------------------- 1 default active Fa0/1, Fa0/2, Fa0/3, Fa0/4,Fa0/13, Fa0/14, Fa0/15, Fa0/16,Fa0/17, Fa0/18, Fa0/19, Fa0/20,Fa0/21, Fa0/22, Fa0/23, Fa0/2410 Sales active Fa0/5, Fa0/6, Fa0/7, Fa0/820 Support active Fa0/9, Fa0/10, Fa0/11, Fa0/121002 fddi-default active1003 token-ring-default active1004 fddinet-default active1005 trnet-default activeVLAN Type SAID MTU Parent RingNo BridgeNo Stp BrdgMode Trans1 Trans2---- ----- ------ ----- ------ ------ -------- ---- -------- ------ ------ 1 enet 100001 1500 - - - - - 0 010 enet 100010 1500 - - - - - 0 020 enet 100020 1500 - - - - - 0 01002 fddi 101002 1500 - - - - - 0 01003 tr 101003 1500 - - - - - 0 01004 fdnet 101004 1500 - - - ieee - 0 01005 trnet 101005 1500 - - - ibm - 0 0Switch_A#configure terminalSwitch_A(config)#interface fastethernet0/1Switch_A(config-if)#switchport mode trunkSwitch_A(config-if)#endRouter>enableRouter#configure terminalRouter(config)#hostname Router_ARouter_A(config)#enable secret classRouter_A(config)#line con 0Router_A(config-line)#password ciscoRouter_A(config-line)#loginRouter_A(config-line)#line vty 0 4Router_A(config-line)#password ciscoRouter_A(config-line)#loginRouter_A(config-line)#exitRouter_A(config)#interface fastethernet 0/0Router_A(config-if)#no shutdownRouter_A(config-if)#interface fastethernet 0/0.1Router_A(config-subif)#encapsulation dot1q 1Router_A(config-subif)#ip address 192.168.1.1 255.255.255.0Router_A(config-subif)#interface fastethernet 0/0.2Router_A(config-subif)#encapsulation dot1q 10Router_A(config-subif)#ip address 192.168.5.1 255.255.255.0Router_A(config-subif)#interface fastethernet 0/0.3Router_A(config-subif)#encapsulation dot1q 20Router_A(config-subif)#ip address 192.168.7.1 255.255.255.0Router_A(config-subif)#endRouter_A#show ip routeCodes: C - connected, S - static, I - IGRP, R - RIP, M - mobile, B - BGP D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter areaN1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2E1 - OSPF external type 1, E2 - OSPF external type 2, E - EGPi - IS-IS, L1 - IS-IS level-1, L2 - IS-IS level-2, ia - IS-IS interarea* - candidate default, U - per-user static route, o - ODRP - periodic downloaded static routeGateway of last resort is not setC 192.168.5.0/24 is directly connected, FastEthernet0/0.2C 192.168.7.0/24 is directly connected, FastEthernet0/0.3C 192.168.1.0/24 is directly connected, FastEthernet0/0.1Router_A#C:\>ping 192.168.5.2Pinging 192.168.5.2 with 32 bytes of data:Reply from 192.168.5.2: bytes=32 time<10ms TTL=127Reply from 192.168.5.2: bytes=32 time<10ms TTL=127Reply from 192.168.5.2: bytes=32 time<10ms TTL=127Reply from 192.168.5.2: bytes=32 time<10ms TTL=127Ping statistics for 192.168.5.2:Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),Approximate round trip times in milli-seconds:Minimum = 0ms, Maximum = 0ms, Average = 0msC:\>ping 192.168.1.2Pinging 192.168.1.2 with 32 bytes of data:Reply from 192.168.1.2: bytes=32 time<10ms TTL=254Reply from 192.168.1.2: bytes=32 time=40ms TTL=254Reply from 192.168.1.2: bytes=32 time=20ms TTL=254Reply from 192.168.1.2: bytes=32 time<10ms TTL=254Ping statistics for 192.168.1.2:Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),Approximate round trip times in milli-seconds: Minimum = 0ms, Maximum = 40ms, Average = 15ms。
实验报告—VLAN间路由与三层交换机配置
实验:VLAN间路由配置
移动1331 43 林观科
⏹实验目的
1、掌握三层交换机的工作原理
2、学习配置三层交换机的命令和步骤
⏹实验要求
1、拓扑与地址规划;
2、三层交换机和VTP基本配置
3、验证连通性,并给出配置清单
⏹实验拓扑
⏹实验设备(环境、软件)
三层交换机1台,交换机2台,直通线7条,Pc机4台。
软件:GNS3模拟器
⏹实验设计到的基本概念和理论
将三层交换机配置成VTP的server,其他普通交换机配置成VTP CLIENT mode,从而实现各个vlan间的通信。
⏹实验过程和主要步骤
1、绘制网络拓扑和地址规划
地址规划如下:
2、Switch1的配置情况如下所示:
3、Switch2的配置情况如下所示:
4、Router1的配置情况如下所示:
5、显示路由器Router1上的路由表如下:
6、验证4个PC间通信状况
PC1到PC0的通信,PC1到PC2的通信,PC1到PC3的通信状况如下:
总结:
通过这次的实验,我懂得了如何实际地配置三层交换机的简单命令,从而实现不同vlan间的通信,同时深入的了解了路由器在不同区域间的进行通信的重要性。
知道的子接口与路由器中实际的接口的区别与联系,接口是路由器的实际物理接口,而子接口是路由器的逻辑接口(通过GNS3软件实现的),路由器在vlan间实现通信的过程,如何将信息进行传送。
此次实验的过程也不是那么的顺利,但是通过查找有关资料与仔细的看书还有和同学相互讨论才使实验顺利进行,从中了解了不少的知识。
VLAN间路由的配置实现
[VLAN专题之配置管理]VLAN间路由的配置实现一、引言大部分网络设计者和管理员都知道,第二层平面网络的扩展性不佳,各站点发送数据包前要广播查询目的地的MAC地址。
由于大量应用层软件需要广播传送某些数据包,而这些数据广播包只需发向某一组用户,如果此时没有VLAN(Virtual Local Area Network),这些数据包会占用大量网络资源,使正常数据包无法获得带宽,从而严重影响网络效率及性能。
VLAN依靠用户的逻辑设定将原来物理上互联的一个局域网络划分为多个虚拟网段,即在两层交换机的逻辑上划分若干LAN(广播域),将广播信息、组播信息等限制在特定的一组端口上,从而为限制全网范围的广播和多点广播提供有效手段。
在网络设计中,应选择切实可行的技术进行VLAN的灵活划分。
划分可依据设备所连的端口、用户节点的MAC地址等,划分的结果是使同一个VLAN内的数据可自由通信。
不同VLAN间的数据交流需要通过第三层交换完成。
即通过跨越交换机划分VLAN,从而高性能地实现VLAN之间的路由,提高带宽利用率和网络性能,增强网络应用的灵活性和安全性。
二、VLAN在网络中的典型划分VLAN在网络中的典型划分如图1所示。
VLAN通常与IP网络是相关联的,例如特定IP子网中的所有工作端属于同一个VLAN,不同VLAN之间必须通过路由器或具有路由器功能的模块才能通信。
VLAN可以是动态的,也可以是静态的。
所谓动态VLAN就是基于工作站的MAC地址,即根据工作站上网卡的48位硬件地址划分的VLAN。
动态VLAN主要是通过每台交换机所连接工作站的MAC地址,它将一组MAC地址划分在同一逻辑组中,其中的成员不会因地理位置的改变而改变(这种方法仅用于局域网)。
静态VLAN是一种具有固定地理位置的划分方法,它基于交换机端口的划分,可以通过对交换机的适当设置,将同一个交换机或不同交换机上的一组端口划分在同一个VLAN中。
VTP(VLAN Trunk Protocol)协议主要用于多台局域网交换机互联情况下有效管理VLAN的配置。
实验十VLAN间路由的配置
实验十 VLAN间路由的配置一、实验目的1.掌握单臂路由实现VLAN间通信的方法2.掌握三层交换机实现VLAN间通信的方法二、实验内容1.单臂路由的配置2.三层交换机实现VLAN间路由的配置三、实验步骤任务一单臂路由的配置实验拓扑:路由器:Cisco 2811,交换机:Cisco 2950实验步骤:1.创建Vlan2950#vlan databae2950(vlan)#vlan 10 name math2950(vlan)#vlan 20 name chinese2.把交换机端口分配给Vlanpc0与pc1划分到vlan 10中,pc0和pc1连接到交换机的接口分别为fa0/2和fa0/3 pc2与pc3划分到vlan 20中,pc2和pc3连接到交换机的接口分别为fa0/4和fa0/5 2950#conf t2950(config)#int range fa0/2 - 32950(config-if-range)#switchport mode access2950(config-if-range)#switchport access vlan 102950(config-if-range)#int range fa0/4 - 52950(config-if-range)#switchport mode access2950(config-if-range)#switchport access vlan 20查看vlan相关信息,截图。
3.配置交换机trunk端口交换机的fa0/1接口连接到路由器的fa0/1接口2950(config)int fa0/12950(config-if)switchport mode trunk4.配置路由器子接口Router#conf tRouter(config)#int fa0/1.10//配置子接口,协议类型为cisco专用的dot1qRouter(config-subif)#encapsulation dot1q 10//指明子接口封闭类型,并定义承载vlanID的流量Router(config-subif)#ip address 192.168.1.1 255.255.255.0 //vlan10主机的网关地址Router(config-subif)#int fa0/1.20Router(config-subif)#encapsulation dot1q 20Router(config-subif)#ip address 192.168.2.1 255.255.255.0Router(config-subif)#int fa0/1Router(config-if)#no shut查看路由器中的路由表,截图。