
交换机之间telnet远程登录配置实例任务书
交换机之间telnet远程登录配置实例任务书
一、配置二层交换机之间的telnet远程登录
实验原理图如下所示:SW-A的fastethernet0/1接口与SW-B fastethernet0/2接口连接
通过SW-B在特权模式下输入telnet SW-A的管理地址 登录SW-A对SW-A进行管理和配置操作。
1、SW-A配置内容如下:
步骤一、配置vlan 1的管理地址
Switch>enable
Switch#config terminal
Switch(config)#hostname SW-A
SW-A(config)#interface vlan 1
SW-A (config-if)#ip address 192.168.1.1 255.255.255.0
SW-A (config-if)#no shutdown
SW-A (config-if)#exit
步骤二、配置SW-A远程telnet登录
SW-A(config)#enable password 123456 配置enable的密码
SW-A(config)#line vty 0 4 进入线程配置模式
SW-A(config-line)#password abc 配置Telnet的密码
SW-A(config-line)#login 启用Telnet的用户名密码验证
SW-A(config-line)#exit
步骤三、保存配置
SW-A#write memory
2、SW-B配置内容如下:
步骤一、配置vlan 1的管理地址
Switch>enable
Switch#config terminal
Switch(config)#hostname SW-B
SW-B(config)#interface vlan 1
SW-B (config-if)#ip address 192.168.1.2 255.255.255.0
SW-B(config-if)#no shutdown
SW-B (config-if)#exit
步骤二、配置SW-A远程telnet登录
SW-A(config)#enable password abcdef
SW-B(config)#line vty 0 4 SW-B(config-line)#password 123
SW-B(config-line)#login
SW-B(config-line)#exit
步骤三、保存配置
SW-B#write memory
3、验证登录
在SW-A上登录SW-B进行验证:
SW-A#telnet 192.168.1.2
Trying 192.168.1.2 ...Open
User Access Verification
Password:
SW-B>ena
Password:
SW-B#config terminal
SW-B(config)#
自行在SW-B上登录SW-A进行验证。
思考:将密码设置的命令更改为secret之后会有什么变化?请自己实验验证。
二、作业
请试着自己连接二层和三层交换机,实现三层交换机和二层交换机之间的telnet远程登录。
telnet 远程登录交换机典型配置指导
telnet 远程登录交换机典型配置指导 system-view System View: return to User View with Ctrl+Z. [H3C]user-interface vty 0 [H3C-ui-vty0]authentication-mode password [H3C-ui-vty0]set authentication password simple 123456 [H3C-ui-vty0]local-user guest New local user added.
[H3C-luser-guest]password simple 123456 [H3C-luser-guest]service-type telnet level 3 [H3C-luser-guest]quit [H3C]user-interface vty 0 [H3C-ui-vty0]authentication-mode scheme [H3C-ui-vty0]quit [H3C]save The configuration will be written to the device. Are you sure?[Y/N]y
Please input the file name(*.cfg)(To leave the existing filename unchanged press the enter key): Now saving current configuration to the device. Saving configuration. Please wait... ... Unit1 save configuration flash:/20111025.cfg successfully [H3C] %Apr 3 17:39:34:984 2000 H3C CFM/3/CFM_LOG:- 1 -Unit1 saved
如何在思科交换机上配置Telnet远程登录

如何在思科交换机上配置Telnet远程登录
本地⽤户认证登录 如果配置本地⽤户认证,则需要开启本地数据库认证,这时就不需要配置相应虚拟终端认证密码了,但要⾄少配置⼀个本地⽤户并设置⽤户密码⽤来进⾏登录认证,具体配置如下: C2960#conf t
C2960(config)#vlan X
C2960(config-vlan)#exit
C2960(config)#int vlan X
C2960(config-if)#ip address 10.100.X.25 255.255.255.0
C2960(config-if)#no shutdown
C2960(config-if)#exit
C2960(config-if)#line vty 0 4
C2960(config-if)#login local
C2960(config-if)#exit
C2960(config)#username admin secret admin
C2960(config)#enable secret admin
1、简单回顾⼀下思科交换机配置telnet的流程:
1)、通过Console线连接到交换机,进⼊命令⾏。
2)、为交换机配置虚拟接⼝和管理IP。
创建虚拟VLAN⽤于配置接⼝IP(全局配置模式下):
Switch(config)#vlan
进⼊VLAN接⼝配置模式(全局配置模式下):
Switch(config)#interface vlan
配置接⼝IP地址(VLAN接⼝配置模式下):
Switch(config-if)#ip address
激活当前虚拟接⼝(VLAN接⼝配置模式下):
Switch(config-if)#no shutdown
3)、设置登录认证⽅式:
设置虚拟终端线路号并进⼊虚拟线路终端配置模式(全局配置模式下):
Switch(config)#line vty <0-15>
配置认证⽅式为⽆认证(虚拟线路终端配置模式下):
实验二 配置交换机的远程登录功能
1 实验二 配置交换机的远程登录功能
第 组 姓 名:
一. 实验背景
如果你是一名网管员,由于你的办公室离中心机房不在同一楼层,但你想坐在办公室来进行管理和配置交换机。 你的PC网卡通过网线连接到了这台交换机的其中一以太网口上……
二. 实验任务
设置交换机的telnet登录功能
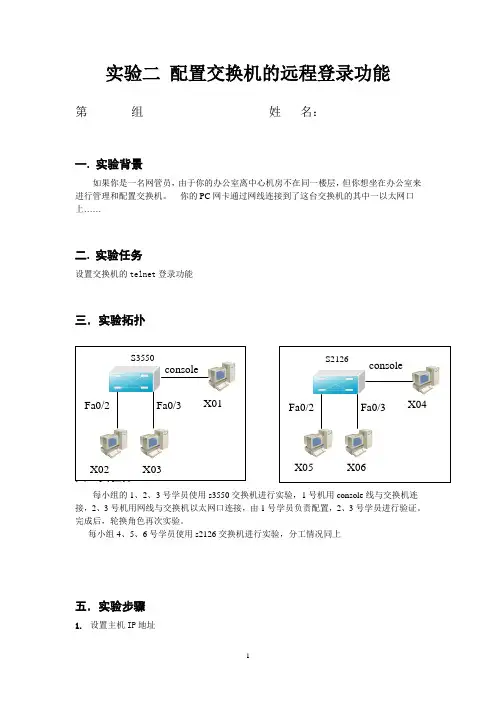
三.实验拓扑
四.实验分工
每小组的1、2、3号学员使用s3550交换机进行实验,1号机用console线与交换机连接,2、3号机用网线与交换机以太网口连接,由1号学员负责配置,2、3号学员进行验证。完成后,轮换角色再次实验。
每小组4、5、6号学员使用s2126交换机进行实验,分工情况同上
五.实验步骤
1. 设置主机IP地址 2 02号机:10.1.1.12/24
03号机:10.1.1.13/24
05号机10.1.1.15/24
06号机 10.1.1.16/24
2. 在01号机或04号机上,用超级终端分别对交换机作如下设置
SW1>enable
SW1#config t
sw1(config)#enable secret level 1 0 123 (设置用户模式密码)
sw1(config)#enable secret level 15 0 123 (设置特权模式密码)
SW1(config)#interface vlan 1 (进入特权模式接口)SW1(config-if)#ip address
10.1.1.1 255.255.255.0 (设置管理IP地址)SW1(config-if)#no shutdown (激活该接口)
3.实验验证
(1) 在02、03、04、05计算机上ping 10.0.0.1
(2) 在02、03、04、05计算机上telnet 10.0.0.1
(3) 在01、04号机的超级终端界面上(或其它机的telnet界面上)用show running命令查看交换机VLAN1的信息。
配置交换机远程登录

1 功能需求及组网说明
telnet配置
『配置环境参数』
PC机固定IP地址10.10.10.10/24
SwitchA为三层交换机,vlan100地址10.10.10.1/24
SwitchA与SwitchB互连vlan10接口地址192.168.0.1/24
SwitchB与SwitchA互连接口vlan100接口地址192.168.0.2/24
交换机SwitchA通过以太网口ethernet 0/1和SwitchB的ethernet0/24实现互连。
『组网需求』
1. SwitchA只能允许10.10.10.0/24网段的地址的PC telnet访问
2. SwitchA只能禁止10.10.10.0/24网段的地址的PC telnet访问
3. SwitchB允许其它任意网段的地址telnet访问
2 数据配置步骤
『PC管理交换机的流程』
1. 如果一台PC想远程TELNET到一台设备上,首先要保证能够二者之间正常通信。SwitchA为三层交换机,可以有多个三层虚接口,它的管理vlan可以是任意一个具有三层接口并配置了IP地址的vlan
2. SwitchB为二层交换机,只有一个二层虚接口,它的管理vlan即是对应三层虚接口并配置了IP地址的vlan
3. Telnet用户登录时,缺省需要进行口令认证,如果没有配置口令而通过Telnet登录,则系统会提示“password required, but none set.”。
【SwitchA相关配置】
PC在vlan100内,交换机上对应的端口为E0/10-E0/20
1. 创建(进入)vlan100
[SwitchA]vlan 100
2. 将E0/10-E0/20加入到vlan10里
[SwitchA-vlan100] port Ethernet 0/10 to Ethernet 0/20
实验二在交换机上配置Telnet

在交换机上配置Telnet
【实验名称】
在交换机上配置Telnet
【实验目的】 学习如何在交换机上启用Telent,实现通过Telnet远程访问交换机。
【背景描述】
企业园区网覆盖范围较大时,交换机会分别放置在不同的地点,如果每次配置交换机
都需要在交换机所在地点现场配置,管理员的工作量会很大。此时可以在交换机上进行Telnet配置,这样再需要配置交换机时,管理员可以远程以Telnet方式登录配置。
【需求分析】
需要掌握如何配置交换机的密码,以及如何配置Telnet,掌握以Telnet的方式远程访
问交换机的方法。
【实验拓扑】
图2-1 实验拓扑图 【实验设备】
二层交换机 1台 三层交换机 1台
【预备知识】
交换机的基本配置方法
【实验原理】
在两台交换机上配置VLAN 1的IP地址,用双绞线将两台交换机的F0/1端口连接起来,
分别配置Telnet,然后就可以实现在每台交换机以Telnet的方式登录另一台交换机。
【实验步骤】
第一步:在两台交换机上配置主机名、管理IP地址
S3760(config)#hostname L3-SW
!配置3层交换机的主机名
L3-SW(config)#interface vlan 1 !配置3层交换机的管理IP地址
L3-SW(config-if)#ip address 192.168.1.1 255.255.255.0 L3-SW(config-if)#no shutdown
L3-SW(config-if)#end
S2126G (config)#hostname L2-SW
!配置2层交换机的主机名
L2-SW(config)#interface vlan 1
!配置2层交换机的管理IP地址
L2-SW(config-if)#ip address 192.168.1.2 255.255.255.0 L2-SW(config-if)#no shutdown
交换机的telnet远程登录配置实验

第36卷 第1期 福 建 电 脑 Vol. 36 No.1 2020年1月 Journal of Fujian Computer Jan. 2020
——————————————— 本文得到安徽省高校教学研究项目基金基于大数据的网络自主学习过程监测和推荐系统的研究(No. 2018jyxm0940)、安徽中医药大学自然重点项目基金基于深度学习和SVM的肝豆状核变性患者的表情识别与分类研究(No. 2018zrzd11)、安徽中医药大学教学研究项目基金安徽中医药大学网络自主学习平台的研究(No. 2017xjjy_yb005)资助。杜炜,男,1981年生,主要研究领域为图像识别、计算机网络。E-mail: l2tjts@。 交换机的Telnet远程登录配置实验
杜炜
(安徽中医药大学医药信息工程学院 合肥 230012)
摘 要 现实网络系统的维护通常采用异地统一管理方式,Telnet是远程管理网络设备的常用方法之一。本实验采用思科软
件平台模拟远程配置登录交换机,实现异地管控交换机,帮助学生熟悉Telnet协议的基本原理和思科模拟软件的基本用法。
关键词 Telnet;交换机;远程登录;VLAN;接口
中图法分类号 TP393 DOI:10.16707/ki.fjpc.2020.01.035
Overview of Telnet Remote Login Configuration Experiments for Switches
DU Wei
(School of Medical Information Engineering, Anhui University of Chinese Medicine, Hefei, China, 230012)
1引言
作为常用的重要组网设备,交换机的管理维护
显得尤为重要,同时也是管理人员最常规的工作项
目。在庞杂的网络拓扑结构中,交换节点数量多,
实验二 远程管理交换机
实验二 远程管理交换机
【实验名称】
配置交换机支持Telnet
【实验目的】
掌握交换机的管理特性,学会配置交换机支持Telnet操作的相关语句。
【背景描述】
假设某学校的网络管理员第一次在设备机房对交换机进行了初次配置后,他希望以后在办公室或出差时也可以对设备进行远程管理,现要在交换机上做适当配置,使他可以实现这一功能。
本实验以S2126-24交换机为例,交换机命名为SwitchA。一台PC机通过串口( Com)
连接到交换机的控制(Console)端口,通过网卡(NIC)连接到交换机的F0/1端口。假设PC机的IP地址和网络掩码分别为192.168.20.1, 255.255.255.0,配置交换机的管理IP地址和网络掩码分别为192.168.20.20, 255.255.255.0。
【实现功能】
使网络管理员可以通过Telnet对交换机进行远程管理。
【实验拓扑】
SwitchA
F0/1 Console
本地连接2 本地连接
【实验设备】
S2126-24(1台)。
【实验步骤】
步骤1.在交换机上配置管理IP地址。
S2126#enable 14 !进入特权模式
Password:
S2126#configure terminal !进入全局配置模式
S2126(config)#hostname switchA !配置交换机名称为“switchA”
switchA(config)#interface vlan 1 !进入交换机管理接口配置模式
switchA(config-if)#ip address 192.168.20.20 255.255.255.0 ! 配置交换机管理
接口IP地址
switchA(config-if)#no shutdown !开启交换机管理接口
验证测试:验证交换机管理IP地址已经配置和开启
华为交换机S5700设置远程sshtelnet登录
华为交换机S5700设置远程sshtelnet登录
AAA是指:authentication(认证)、authorization(授权)、accounting(计费)的简称,是⽹络安全的⼀种管理机制;Authentication是本地认
证/授权,authorization和accounting是由远处radius(远程拨号认证系统)服务或hwtacacs(华为终端访问控制系统)服务器完成认证/授
权;AAA是基于⽤户进⾏认证、授权、计费的,⽽NAC⽅案是基于接⼊设备接⼝进⾏认证的,在实际应⽤中,可以使⽤AAA的⼀种或两种服
务
如果是⼀台刚初始化过的华为交换机,需要输⼊两次相同的密码作为登录交换机的登录密码
交换机上有console 端⼝ MEth管理端⼝ usb端⼝
通过串⼝线配置S5700 的管理IP地址,串⼝线接在交换机的console⼝,ip设置完成后⽹线接在ETH⼝:
system-view
[Quidway] interface MEth 0/0/1
[Quidway] interface MEth 0/0/1
[Quidway-MEth0/0/1]ip address x.x.x.x 255.255.255.0 ///设置MEth管理端⼝的ip地址
[Quidway-MEth0/0/1]quit
[Quidway]ip route-static 0.0.0.0 0.0.0.0 x.x.x.x(gateway)
[Quidway-MEth0/0/1]display ip interface MEth 0/0/1 ///查看MEth管理端⼝的配置信息
[Quidway]
添加⽤户,设置ssh telent远程登录 system-view ///进⼊系统配置模式
[Quidway]aaa ///进⼊AAA模式
[Quidway-aaa]local-user chy password cipher qaz123456 ///设置本地⽤户名和密码 cipher加密
03. 交换机的Telnet远程登陆配置
交换机的Telnet远程登陆配置
技术原理
1、配置交换机的管理IP地址(计算机的IP地址与交换机管理IP地址在同一个网段):
2、在2层交换机中,IP地址仅用于远程登录管理交换机,对于交换机的运行不是必需,但是若没有配置管理IP地址,则交换机只能采用控制端口console进行本地配置和管理。
3、默认情况下,交换机的所有端口均属于VLAN1,VLAN1是交换机自动创建和管理的。每个VLAN只有一个活动的管理地址,因此对2层交换机设置管理地址之前,首先应选择VLAN1接口,然后再利用IP address配置命令设置管理IP地址。
实验步骤
1、新建Packet Tracer拓扑图
2、配置交换机管理ip地址
1. Switch(config)# int vlan 1
2. Switch(config-if)# ip address **IP** **submask***
3、配置用户登录密码
1. Switch(config)# enable password ******* //设置进入特权模式的密码
2. Switch(config)# line vty 0 4 //
3. Switch(config-line)# password 5ijsj
4. Switch(config-line)# login
实验设备
Switch_2960 1台;PC 1台;直连线;配置线
实验设备配置
PC0设置
192.168.1.2
255.255.255.0
192.168.1.1
PC1设置
192.168.1.3
255.255.255.0
192.168.1.1
Swicth0设置(通过PC0的terminal设置 )
1. Switch>en //进入特权模式
2. Switch#conf t //进入全局配置模式
3. Switch(config)#interface vlan 1 //创建并进入VLAN 1的接口视图(默认交换机的所有端口都在VLAN1中)
第二次培训内容-Telnet远程登陆配置
交换机的Telnet远程登陆配置
时间2017-4-21
版权所有者:陈姚英
一、 实验背景
第一次在设备机房对交换机进行了初次配置后,你希望以后在办公室或出差时也可以对设备进行远程管理。现要在交换机上做适当配置。
二、实验设备
Switch_2960 1台;PC 1台;直连线;配置线
三、实验步骤
(一)新建Packet Tracer拓扑图
(二)配置交换机管理ip地址
Switch(config)# int vlan 1
Switch(config-if)# ip address **IP** **submask***
(三)配置用户登录密码
Switch(config)# enable password ******* 设置进入特权模式的密码
Switch(config)# line vty 0 4
Switch(config-line)# password 5ijsj
Switch(config-line)# login
四、配置交换机
Switch>enable //进入特权模式
Switch#conf t //进入全局配置模式
Enter configuration commands, one per line. End with CNTL/Z.
Switch(config)#hostname sw1 //修改交换机名称
sw1(config)#int vlan 1
sw1(config-if)#ip add 192.168.1.1 255.255.255.0 //在VLAN 1 接口上配置交换机远程管理的IP地址
sw1(config-if)#no shut //开启接口
sw1(config-if)#exit //回到全局配置模式
sw1(config)#line vty 0 4//进入远程登录用户管理视图,0-4个用户
sw1(config-line)#password 123456789//配置远程登录的密码为123456789,密码明码显示