
IPv6的配置实例及隧道技术的运用
IPv6的配置实例及隧道技术的运用
今晚的要做的实验是IPv4 的地址与IPv6 地址的相互ping
通,也就是能相互通信。经几个小时的试验,终于摸索出来,放在日志中,作为纪念。当然,动态的路由协议也可以用ospf,今天有些晚,明天把它做出来。现在来看看这个实验。
试验背景:公司构建了2个IPV6的网络,但是这两个网络不在同一个地域范围内,如果要想通信,必须要跨越IPV4的网络,为了达到通信的目的,决定采用隧道技术。
试验目的:1、采用GRE隧道技术来实现;
2、实现PC1能够和PC2之间PING通;
3、IPV6路由的实现采用IPV6 RIP实现;
试验拓扑:
1.配置路由器端口的ip地址
Router>en
Router#conf t
Router(config)#no ip domain lookup
Router(config)#line con 0
Router(config-line)#no exec-t
Router(config-line)#logg s
Router(config)#hostname AAA
AAA(config)#interface fa 0/0
AAA(config-if)#ip add 172.16.12.1 255.255.255.0
AAA(config-if)#no shut
AAA(config-if)#exit
AAA(config)#interface loopback 0
AAA(config-if)#ipv6 address 2000::1/64
AAA(config-if)#exit
Router(config)#hostname BBB
BBB(config)#interface fa 0/0
BBB(config-if)#ip add 172.16.12.2 255.255.255.0
BBB(config-if)#no shut
BBB(config-if)#exit BBB(config)#interface fa 1/0
BBB(config-if)#ip add 172.16.23.2 255.255.255.0
BBB(config-if)#no shut
BBB(config-if)#exit
Router(config)#hostname CCC
CCC(config)#interface f0/0
CCC(config-if)#ip add 172.16.23.3 255.255.255.0
CCC(config-if)#no shut
CCC(config-if)#exit
CCC(config)#interface loopback 0
CCC(config-if)#ipv6 add 2001::1/64
CCC(config-if)#exit
2.配置ipv4的动态路由
AAA(config)#router rip
AAA(config-router)#version 2
AAA(config-router)#no auto-summary
AAA(config-router)#network 172.16.12.0
AAA(config-router)#exit
BBB(config)#router rip BBB(config-router)#version 2
BBB(config-router)#no auto-summary
BBB(config-router)#network 172.16.12.0
BBB(config-router)#network 172.16.23.0
BBB(config-router)#exit
CCC(config)#router rip
CCC (config-router)#version 2
CCC(config-router)#no auto-summary
CCC(config-router)#network 172.16.23.0
CCC(config-router)#exit
3.查看路由表
AAA#show ip rou
BBB#show ip rou
CCC#show ip rou
4.给路由器做隧道
AAA#conf t
AAA(config)#interface tunnel 0
AAA(config-if)#ipv6 address 2002::1/64
AAA(config-if)#tunnel source 172.16.12.1 AAA(config-if)#tunnel destination 172.16.12.2
AAA(config-if)#exit
CCC(config)#interface tunnel 0
CCC(config-if)#ipv6 address 2003::1/64
CCC(config-if)#tunnel source 172.16.23.3
CCC(config-if)#tunnel destination 172.16.23.2
5.在路由器上配置ipv6并应用到接口
AAA(config)#ipv6 unicast-routing
AAA(config)#ipv6 router rip alan
AAA(config-rtr)#exit
AAA(config)#interface tunnel 0
AAA(config-if)#ipv6 rip alan enable
AAA(config-if)#exit
AAA(config)#interface loopback 0
AAA(config-if)#ipv6 rip alan enable
CCC(config)#ipv6 unicast-routing
CCC(config)#ipv6 router rip alan
CCC(config-rtr)#exit
CCC(config)#interface tunnel 0 CCC(config-if)#ipv6 rip alan enable
CCC(config-if)#exit
CCC(config)#interface loopback 0
CCC(config-if)#ipv6 rip alan enable
CCC(config-if)#exit
6.查看ipv6的路由表
AAA#show ipv6 route
CCC#show ipv6 route
7.验证试验结果:ping对短
AAA#ping 2001::1
Type escape sequence to abort.
Sending 5, 100-byte ICMP Echos to 2001::1, timeout is 2 seconds:
!!!!!
Success rate is 100 percent (5/5), round-trip min/avg/max = 0/1/4 ms
CCC#ping 2000::1
Type escape sequence to abort.
Sending 5, 100-byte ICMP Echos to 2001::1, timeout is 2 seconds:
!!!!!
Success rate is 100 percent (5/5), round-trip min/avg/max = 0/1/4 ms
IPv6隧道技术及其安全性分析

© 1994-2010 China Academic Journal Electronic Publishing House. All rights reserved. 文章编号:100622475(2006)0320076203
收稿日期:2005205220作者简介:付爱英(19722),女,江西瑞昌人,南昌大学网络中心工程师,研究方向:计算机网络及应用,网络安全;曾京力炜(19732),男,江西南昌人,助理研究员,研究方向:网络软件;徐知海(19752),男,江西南昌人,助理研究员,研究方向:网络软件;陈海(19662),男,江西南昌人,副教授,硕士,研究方向:数据库。IPv6隧道技术及其安全性分析付爱英,曾京力炜,徐知海,陈 海(南昌大学网络中心,江西南昌 330029)摘要:IPv6隧道技术是在IPv6发展的初级阶段实现IPv6孤岛间互联的重要技术。通过介绍IPv6隧道技术的概念、工作机制和几种具体实现方案,分析IPv6隧道技术的安全特性,让大家对该技术有个全面、深层次的了解,为该技术的实际应用和建立一个安全的网络提供参考。关键词:IPv6;隧道技术;网络;安全中图分类号:TP393.08 文献标识码:AIPv6TunnelTechnologyandItsSecurityAnalysisFUAi2ying,ZENGQing2wei,XUZhi2hai,CHENHai(NetworkCenter,NanchangUniversity,Nanchang330029,China)Abstract:TheinterconnectionbetweenIPv6islandscanbeimplementedthroughIPv6tunneltechnologyattheforepartofIPv6develop2ment.IntroducingtheconceptandworkmechanismandsevervalimplementationsofIPv6tunneltechnologyandanalyzingthesecuritycharacteristicofIPv6tunneltechnologysothatwehaveanin2depthunderstanding,thepapercanprovidereferencefortheactualapplica2tionofthetechnonogyandthebasementofsecuritynetwork.Keywords:IPv6;tunneltechnology;network;security
ipv6 文档
1、地址枯竭应对方案
(1)地址挖潜
动态分配用户地址
无类型域间路由CIDR。IPv4地址分为A/B/C类,CIDR不考虑IP地址所属类别使多个地址聚合位1个地址,减少路由数量
(2)私有地址
10/8、172/20、192.168/24三段私有地址,需要进行地址转换NAT将地址转为公有地址。但NAT技术具有的缺陷导致无法最终解决地址枯竭问题
(3)IPv6(本质上解决)
地址空间128位,同时在扩展性、QoS及安全性对IPv4做了改进。
2、IETF(Internet Engineering Task Force)---互联网工程任务组,于1993年成立Ipng工作组;制定互联网相关技术规范的研发和制定工作
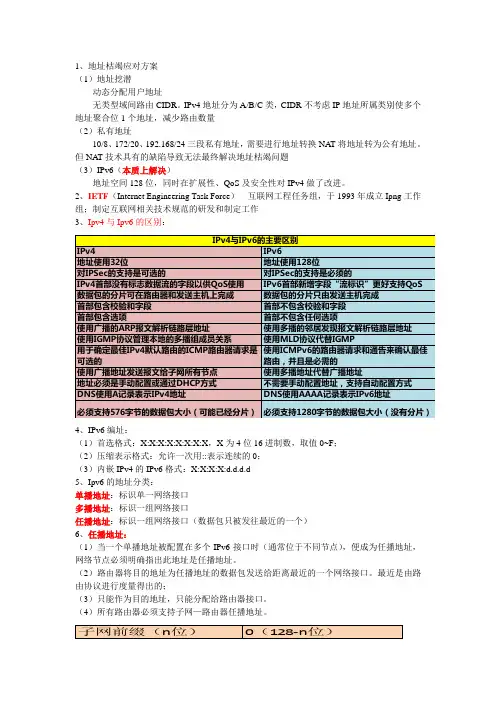
3、Ipv4与Ipv6的区别:
IPv4IPv6地址使用32位地址使用128位对IPSec的支持是可选的对IPSec的支持是必须的IPv4首部没有标志数据流的字段以供QoS使用IPv6首部新增字段“流标识”更好支持QoS数据包的分片可在路由器和发送主机上完成数据包的分片只由发送主机完成首部包含校验和字段首部不包含校验和字段首部包含选项首部不包含任何选项使用广播的ARP报文解析链路层地址使用多播的邻居发现报文解析链路层地址使用IGMP协议管理本地的多播组成员关系使用MLD协议代替IGMP用于确定最佳IPv4默认路由的ICMP路由器请求是可选的使用ICMPv6的路由器请求和通告来确认最佳路由,并且是必需的使用广播地址发送报文给子网所有节点使用多播地址代替广播地址地址必须是手动配置或通过DHCP方式不需要手动配置地址,支持自动配置方式DNS使用A记录表示IPv4地址DNS使用AAAA记录表示IPv6地址必须支持576字节的数据包大小(可能已经分片)必须支持1280字节的数据包大小(没有分片)IPv4与IPv6的主要区别
4、IPv6编址:
(1)首选格式:X:X:X:X:X:X:X:X,X为4位16进制数,取值0~F;
隧道模式下IPv6穿越IPv4网络的技术分析与实现

计算机系统应用 2007年第l2期
隧道模式下I Pv6穿越I Pv4网络
的技术分析与实现①
TeChnOlOgiCal Analysis and Realization of transition between
Network IPv6and IPv4 under tunneling
陶国芳 (杭州师范大学信息工程学院杭州310036)
摘要:文章从IPv6协议的定义出发,通过对IPV4网络向IPV6迁移原因的介绍,概述了三种迁移技术:双协议栈、
隧道封装和协议转换。着重探讨了Cisco网络环境下的配置隧道、IPV6协议网络穿越IPV4网络技术的实
现方法。 关键词:IPv4 IPv6隧道封装
1 引言
IETF于90年代中期推出了第6版网际协议IPv6
(如图0—1)。新的网际协议地址长度增加到128bit,
支持约3.4 X 10 个IP地址,同时采用分级地址模式、高
效数据报报头、服务质量(QoS)、快速的路由结构等多
项技术,将极大地满足用户对网络的新要求。但是,传
统的IPv4网络不可能在极短的时间内就为新的IPv6网
络所替代,IPv4的网络和业务将会在一段相当长的时间
里与IPv6共存,许多业务仍然要在IPv4网络上运行很
长时间,特别是IPv6不可能马上提供全球的连接,很多
IPv6的通信不得不在IPv4网路上传输,在一个很长时 期中必然将是两种网络并存。为此,必须对网际协议作
大量的研究,提出可行的方案,实现在利用现有IPv4资
源的情况下逐步向IPv6网络迁移。
2 IPv4一lP、,6整合与共存策略概述
IPv6协议在设计开始就考虑到了与IPv4的过渡问
题,以维持对IPv4的完全向后兼容。IETF的Ngtrans 工作组设计了用于IPv4网络向IPv6转换的工具、协议
和机制。从96年起,IETF提出了许多用于网络过渡的
机制和策略,主要有以下几种: 2.1双协议栈(Dual Protocol Stack) 双协议栈技术(Dual stack)。即所有的主 路
隧道和Linux路由技术在构建IPv6网络中的应用

第26卷第3期 2007年6月 兰州交通大学学报(自然科学版) JoulTlal of lmnzhou Jiaotong University(Natural Sciences) VoI.26 No.3 Jun 2007
文章编号:1001—4373(2007)03—0100—04
隧道和Linu x路由技术在构建IPv6网络中的应用
时宁国
(兰州资源环境职业技术学院,甘肃兰州730000)
摘要:全球已建立了很多IPv6试验网络,在没有专门lPv6设备和条件的情况下也可以构建自己的试验IPv6网 络进而研究IPv6网络的核心技术.讨论了IPv6 over IPv4隧道技术和Linux路由技术,就如何结合这两种技术构 建校园IPv6试验网络做了深入分析,给出了实际可行的解决方案. 关键词:IPv6;隧道技术;Liunx ̄路由器;路由软件 中图分类号:TP393.03 文献标识码:A
下一代互联网标准Ipv6经历了十几年研究,已 日臻成熟,2 的地址空间具有巨大的应用潜力,国 内外厂商也推出了大量支持IPv6的网络产品,我国 已建成下一代互联网(CNGI)示范工程核心网建设
项目CERNET2,尽早构建试验IPv6网络,研究 IPV6网络的核心技术是广大计算机网络工作者所
迫切面临的任务.本文结合I.inux隧道和IPv6技
术,研究探讨了利用Linux构建校园IPv6试验网络 的问题,给出了现实可行的实例.
1 IPv4网络与IPv6网络将在长时间内共存
1)IPv4的服务和应用非常丰富,但是几乎所有
IPv4应用都不能在IPv6上直接使用.按照OSI参 考模型,从IPv4到IPv6只换掉网络层就可以了,但
是,TCP/IP协议在OSI模型之前就存在,TCP/IP 不是严格的按照OSI而设计的,IPv4到IPv6不仅
只换掉IP层,高层都需要作一定的修改,所以IPv4 上的应用不能简单的搬过来,因此过渡期需要比较 长的时间. 2)各大网络厂商推出的支持IPv6的产品,大
ipv6在园区网中的部署

[导读]园区网络是支撑企业业务的核心网络。在一个园区网络中,内部的终端数量庞大,业务种类丰富。在园区网从IPv4升级为IPvWlPv4双栈网络中,如何考虑所涉及的网络设备、安全以及无线用户接入等方面的部署?
一、IPv6园区网的整体结构
IPv6园区网建设经过了多种方案的变化演进,从早期的使用隧道接入到部分网络采用双栈组网,再到现在的以双栈组网为主。这样的变化是由IPv6业务的开展及网络设备的不断创新所推动的。
图1.典型的园区网络
图1是一个典型的园区网组网方式,将一个园区网络分为接入、汇聚、核心的层次性结构。一般的网络设计中,接入层网络为二层网络,用户的网关设置在汇聚层。核心层起到互连汇聚层做高速转发。在功能模块的划分中,园区网络主要由网络出口、数据中心及用户接入三大部分组成。
将该类型组网升级为双栈网络时,常规选择采用双栈部署,从汇聚层到核心层网络开始升级,然后根据网络的情况,升级防火墙等附加的业务设备;在另外的一些情况中,可以采用双栈网络为主、隧道技术为补充的升级方式。在一个双栈网络升级后,原有的应用服务器可能无法同网络一起一步到位升级为双栈服务器,在这种情况下如果有一部分纯IPv6用户需要访问IPv4的服务器,需要在网络中部署NAT-PT设备,进行IPv6,IPv4的协议转换。
可见,将一张仅支持IPv4的园区网升级为支持IPv6/IPv4双栈的网络,涉及到多项网络技术,面临着多种升级方式的选择。在这种情况下,对园区网络进行IPv6技术升级前,需 要制定详细的升级流程:
1)制定网络设备的升级计划。
2)评估网络中的现有产品对IPv6的支持情况。
3)评估网络中需要升级到双栈的网络服务。
4)制定IPv6地址的分配方案。
5)制定详细的IPv6网络升级方案。
6)在升级后进行必需的IPv6技术培训。
通过上述的IPv6升级步骤,逐步的将园区升级为IPv6/IPv4双栈网络,满足现阶段的双栈用户的接入需求。
网络实验室IPv4-IPv6平台构建
1 网络实验室IPv4/IPv6平台构建
严峻 黄建华 李昌武
(上海华东理工大学计算机系)
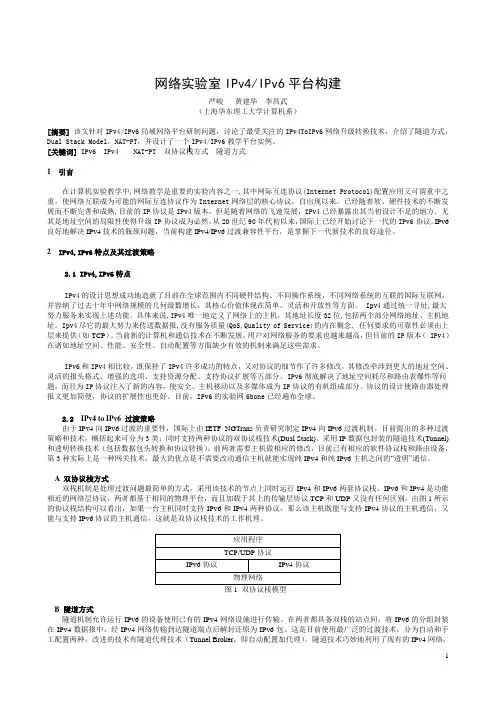
[摘要] 该文针对IPv4/IPv6局域网络平台研制问题,讨论了最受关注的IPv4ToIPv6网络升级转换技术,介绍了隧道方式,
Dual Stack Model,NAT-PT,并设计了一个IPv4/IPv6教学平台实例。
[关键词] IPv6 IPv4 NAT-PT 双协议栈方式 隧道方式
1 引言
在计算机实验教学中,网络教学是重要的实验内容之一,其中网际互连协议(Internet Protocol)配置应用又可谓重中之重。使网络互联成为可能的网际互连协议作为Internet网络层的核心协议。自出现以来,已经随着软、硬件技术的不断发展而不断完善和成熟,目前的IP协议是IPv4版本。但是随着网络的飞速发展,IPv4已经暴露出其当初设计不足的地方.尤其是地址空间的局限性使得升级IP协议成为必然。从20世纪90年代初以来,国际上已经开始讨论下一代的IPv6协议。IPv6良好地解决IPv4技术的瓶颈问题,当前构建IPv4/IPv6过渡兼容性平台,是掌握下一代新技术的良好途径。
2 IPv4,IPv6特点及其过渡策略
2.1 IPv4,IPv6特点
IPv4的设计思想成功地造就了目前在全球范围内不同硬件结构、不同操作系统、不同网络系统的互联的国际互联网,并容纳了过去十年中网络规模的几何级数增长,其核心价值体现在简单、灵活和开放性等方面。 Ipv4通过统一寻址,最大努力服务来实现上述功能。具体来说,IPv4唯一地定义了网络上的主机,其地址长度32位,包括两个部分网络地址、主机地址。Ipv4尽它的最大努力来传送数据报,没有服务质量(QoS,Quality of Service)的内在概念, 任何要求的可靠性必须由上层来提供(如TCP)。当前新的计算机和通信技术在不断发展,用户对网络服务的要求也越来越高,但目前的IP版本( IPv4)在诸如地址空间、性能、安全性、自动配置等方面缺少有效的机制来满足这些需求。
ip隧道技术原理
ip隧道技术原理
IP隧道技术原理是一种能够将IPv6数据包通过IPv4网络传输的技术,也被称为IPv6 over IPv4隧道。IP隧道技术原理可以让IPv6数据包通过IPv4网络顺利传输,确保IPv6网络和IPv4网络之间的互通性。
一、隧道技术的概念
在网络通信中,传输数据的方式有两种,一种是属于网络层,就是IP层,另一种是数据链路层,也就是MAC地址,网络层的IP地址和MAC层的物理地址是两种不同的形式。
网络隧道技术就是利用一个虚拟隧道,通过原本不能够直接交换数据报文的两个网络之间来建立连接,实现互通。隧道本质上是一种数据封装技术,就是把一种协议的数据包包装成另一种协议的数据包以达到跨越不同网络的目的。
二、IP隧道技术的实现方式
IP隧道技术的实现可以分为两种基本方式:手动隧道和动态隧道。
1. 手动隧道
手动隧道需要人为配置两端的隧道,静态配置的方式存在缺陷,维护成本高,容易出现故障。手动隧道需要在IPv4网络的内部模拟一个点对点的IPv6链路,将IPv6数据包封装在IPv4包中,通过IPv4网络到达目的地后再将IPv6数据包解封装出来。
手动隧道的缺点是需要繁琐的手动配置,因此只适用于较小规模、频繁联通的IPv6子网之间互连。
2. 动态隧道
动态隧道是指利用隧道协议自动建立IPv6隧道的技术。即隧道两端的网络设备可以通过配置,自动发现对端设备的IP地址,并自动建立隧道。动态隧道协议有六种,其中最常用的是6to4隧道和ISATAP隧道,目前广泛使用的是6to4隧道技术。
动态隧道的好处就是免去了手动配置的繁琐性,通过增加自动发现和自动配置功能来简化IPv6隧道的创建过程,并自动实现IPv6和IPv4的兼容性。
三、IP隧道技术的优缺点
1. 优点
(1) IPv6隧道技术解决了IPv4网络兼容性问题,可以让IPv6数据包在IPv4网络中传输,明显提高了IPv6的兼容性和可用性。
关于IPv6技术及其应用的研究
工程技术 计算机光盘软件与应用
Computer CD Software and Applications 2012年第5期
关于IPv6技术及其应用的研究
王佳欣。刘小巍 (河南工程学院计算机科学与工程系,郑州451191)
摘要:随着互联网技术的发展,当前的网络协议IPv4已经不能满足时代发展的需要,逐渐暴露出一系列缺陷和
弊端,为了解决IPv4技术的一系列问题,IPv6技术应运而生。本文主要论述了IPv6的技术原理、优势以及从IPv4
到IPv6的过渡策略,并阐述了关于IPv6技术的应用。
关键词:IPv4协议;IPv6协议;应用
中图分类号:TP212.9 文献标识码:A文章编号:1007—9599(2012)05-0144—02
IP地址是网络技术中的一个重要概念,包括IPv4地址和
IPv6地址,但在网络技术迅速发展的今天,IPv4技术在地址
空间和安全性等问题上暴露出~系列问题,因而难以满足如今
互联网技术发展的需要。而IPv6技术则有效扩大了IP地址的
空间,解决了当前互联网技术发展所面临的危机。
一、J Pv6的技术原理和优势
IPv6是Internet Protocol Version 6的缩写,它是IETF
(互联网工程任务组,Internet Engineering Task Force) 设计的下一代Internet的核心协议,包括数据、语音、图像、
视频等多项业务。
(一)IPv6的地址
IPv6的地址有三部分组成:全局路由前缀、子网ID和接
口ID。全局路由前缀用于指定某一个站点然后分配给这个站
点一个特殊地址,子网ID用于指定这个站点内的一个链接,
接口ID用于指定这个链接上的一个接口。其中一个链接可以
与一个子网相关联,也可以与多个链接相关联。
IPv6的地址有128位,以16位为~个分组,每个16位
分组表示成4个16进制数,中间用冒号隔开,其表示方法有
下面四种:
基于Windows XP的IPv6实验网的组建和隧道配置
第27卷第2期 2006年 4月 河南科技大学学报:自然科学版 Journal of Henan University of Science and Technology:Namr ̄Science V01.27 No.2 Apr. 2006
文章编号:1672—6871(2006)02—0052—03
基于Windows XP的I Pv6实验网的组建和隧道配置
刘艳 ,侯秀红b,汪国安。,明廷堂。
(河南大学a.计算机与信息工程学院;b.计算中心;c.网络中心,河南开封475004)
摘要:介绍了ItM5实验网的组建,以及以此实验平台为基础进行的IPv6静态转发与GRE隧道配置实验。主要 研究内容包括:通过捕获通信过程中的iPv6数据包,进行原理性分析,利用测试工具测试协议性能,IPv6协议 栈加以安装和地址配置过程,IPv6静态转发配置与测试,并利用ping命令进行通讯测试。其中重点介绍了 GRE隧道及其配置过程。最后,展示了Windows xP下IPv6的部分实验成果。研究表明:GRE隧道在IPv6骨干
隧道连接中,其通信安全性与稳定性得以充分展现。 关键词:IPv6实验网;IPv6静态转发;GRE隧道配置 中图分类号:TP331 文献标识码:A
O前言
IPv6是新一代Interact通信协议,有以下特色:新的协议头格式、较大的地址空间、有效的分层寻址
和路由结构、有状态和无状态的自动地址配置、内置的安全性、更好地支持QoS、用于处理相邻节点的交
互的新协议ND与MLD、可扩展性等_l J。随着我国下一代互联网示范工程CNGI的全面启动,IPv6校园
网接入与应用也成为一股潮流。作为网络管理者,有必要加强对IPv6的了解,为以后IPv4的全面升级
作好准备 J。为此,笔者建立了IPv6实验系统,探讨IPv6与IPv4过渡策略与技术。目前已在网络中心
内部建立起支持无状态(Stateless)自动配置与手动地址配置的IPv6网络。基于这一实验平台,进行了
[ZeroTier]组建虚拟局域网,建立IPv6隧道
[ZeroTier]组建虚拟局域网,建立IPv6隧道
使用 ZeroTier 建立 IPv6 隧道
首先,你需要一台 VPS,并注册一个 ZeroTier 帐号:
VPS 上的准备工作
系统配置
编辑/etc/sysctl.conf,加入
复制1
2
3
4
5
6
7
8net.ipv4.conf.all.forwarding = 1
net.ipv6.conf.all.disable_ipv6 = 0
net.ipv6.conf.default.disable_ipv6 = 0
net.ipv6.conf.lo.disable_ipv6 = 0
net.ipv6.conf.default.forwarding = 1
net.ipv6.conf.all.forwarding = 1
net.ipv6.conf.all.proxy_ndp = 1
net.ipv6.conf.all.accept_ra = 2
然后执行sysctl -p更新系统配置
IPv6 环境
机器需要有/48的地址块,否则后续无法成功打通隧道(我也并不是很明白具体缘由)
最简单的方法是将 VPS 接入 HE 的 IPv6 Tunnel Broker
注册帐号后点击左侧“User Functions”中的“Create Regular
Tunnel”,在“IPv4 Endpoint”中填入你 VPS 的 IP 地址,“Available Tunnel Servers”是自行选择一个隧道入口,就近选择即可,然后点最下方”Create Tunnel“,耐心等待
创建成功后你会来到隧道详情页面,你会看到”Routed /48“右侧有个”Assign /48“,点一下,申请/48地址块,并记录下这个地址块①
接着点击上方”Example Configurations“,选择你 VPS 的系统
• 如果是 Debian 或者 Ubuntu 就直接将展示的配置内容追加到/etc/network/interfaces文件中,然后执行/etc/init.d/networking