
OSPF基本配置命令
矿产资源开发利用方案编写内容要求及审查大纲
矿产资源开发利用方案编写内容要求及《矿产资源开发利用方案》审查大纲一、概述
㈠矿区位置、隶属关系和企业性质。
如为改扩建矿山, 应说明矿山现状、
特点及存在的主要问题。
㈡编制依据
(1简述项目前期工作进展情况及与有关方面对项目的意向性协议情况。
(2 列出开发利用方案编制所依据的主要基础性资料的名称。
如经储量管理部门认定的矿区地质勘探报告、选矿试验报告、加工利用试验报告、工程地质初评资料、矿区水文资料和供水资料等。
对改、扩建矿山应有生产实际资料, 如矿山总平面现状图、矿床开拓系统图、采场现状图和主要采选设备清单等。
二、矿产品需求现状和预测
㈠该矿产在国内需求情况和市场供应情况
1、矿产品现状及加工利用趋向。
2、国内近、远期的需求量及主要销向预测。
㈡产品价格分析
1、国内矿产品价格现状。
2、矿产品价格稳定性及变化趋势。
三、矿产资源概况
㈠矿区总体概况
1、矿区总体规划情况。
2、矿区矿产资源概况。
3、该设计与矿区总体开发的关系。
㈡该设计项目的资源概况
1、矿床地质及构造特征。
2、矿床开采技术条件及水文地质条件。
OSPF基本配置命令

OSPF基本配置命令ospf是一种广泛应用的基于链路状态的动态路由协议,它具有区域化的层次结构,扩展性好,收敛速度快,适合部署在各种规模的网络上。
在OSPF中,每台路由器都必须有一个Router-ID来标识自己。
为了使网络更加稳定可靠,每台路由器通常都会启用Loopback接口,并配特定的IP地址,且将此作为自己的Router-ID。
OSPF定义了四种网络类型:广播网络(broadcast网络)、NBMA (Non-broadcast Multi-access)网络、点到点网络(point-to-point也P2P)、点到多点网络(point-to-Multipoint也称P2MP)。
在广播网络和NBMA网络中需要进行DR(Designated Router)和BDR(Backup Designated Router)选举。
关于DR和BDR选举规则如下:1、由路由器接口的DR优先级来决定,优先级高的路由器选为DR,次之为BDR;2、如果优先级相同,则具有最高Router-ID的路由器选为DR,次之为BDR。
基本的配置命令:[R1]router id 1.1.1.1 -------------在全局配置模式下设置Router-ID[R1]ospf -------------进入OSPF进程,直接回车是进程1[R1-ospf-1]area 0 -----------进入OSPF进程1中的区域0.[R1-ospf-1-area-0-0-0-0]network 10.0.12.1 0.0.0.0 --------宣布网路10.0.12.1位于区域0<R1>displsy ospf peer brief ----------------查看路由器R1上的邻居关系建立情况<R1>displsy ip routing-table ------------查看R1的ip路由表<R1>displsy ospf interface -----------查看R1上DR/BDR的选举情况[R1]interface GigabitEthernet0/0/1[R1-GigabitEthernet0/0/1]ospf dr-priority 2-------修改R1上接口GE0/0/1的优先级为2,使其成为DR。
OSPF协议基本命令的配置

实验报告15课程名称核心路由交换技术实验名称OSPF协议实现网络互连姓名李小允学号1145492453 班级网2实验拓扑图该实验所需要的简单实验拓扑。
请用模拟器做完所有的实验步骤之后再截图,要求在图上标注配置,包括路由器的各个接口、对应ip 和掩码;PC的网关、ip和掩码。
实验步骤及命令清单本次实验步骤对锐捷机架真实设备和思科模拟器均可。
本案例以两台R2624路由器、1台三层交换机为例。
S3550上划分有VLAN10和VLAN50,其中VLAN10用于连接Router1,VLAN50用于连接校园网主机。
路由器分别命名为Router1和Router2,路由器之间用过串口采用V35 DCE/DTE电缆连接,DCE端连接到Router1上。
PC1的IP地址和缺省网关分别为172.16.5.11和172.16.5.1,PC2的IP地址和缺省网关分别为172.16.3.22和172.16.3.1,网络掩码都是255.255.255.0.实验步骤:参看电子书——CCNA实验指导P68。
注意:实验步骤的前半部分与实验报告14基本是一样的,保证相邻实验设备两两之间的连通用性,才能进一步配置路由。
步骤1 先根据实验拓扑图对锐捷机架真实设备进行连线。
PC1的IP地址和缺省网关分别为172.16.5.11和172.16.5.1,网络掩码都是255.255.255.0。
PC2的IP地址和缺省网关分别为172.16.3.22和172.16.3.1,网络掩码都是255.255.255.0。
步骤2三层交换机的基本配置S3760#configure terminalS3760(config)#VLan 10S3760(config-vlan)# exitS3760(config)#Vlan 50S3760(config-vlan)#exitS3760(config)#interface fastEthernet 0/1S3760(config-if)#switchport access vlan 10S3760(config-if)#exitS3760(config)#interface fastEthernet 0/5S3760(config-if)#switchport access vlan 50S3760(config-if)#exitS3760(config)#interface vlan 10S3760(config-if)#ip address 172.16.1.2 255.255.255.0S3760(config-if)#no shutdownS3760(config-if)#exitS3760(config)#interface vlan 50S3760(config-if)#ip address 172.16.5.1 255.255.255.0S3760(config-if)#no shutdownS3760(config-if)#exit验证测试:S3760#show vlanS3760#show ip interface 截图只需关键部分步骤3路由器基本配置RSR20_1#confRSR20_1 (config)#hostname router1router1(config)#interface fastEthernet 0router1(config-if)#ip address 172.16.1.1 255.255.255.0router1(config-if)#no shutdownrouter1(config-if)#exitrouter1(config)#interface serial 0router1(config-if)#ip address 172.16.2.1 255.255.255.0Router1(config-if)#clock rate 64000 如果Router1是DCE端的话。
OSPF配置命令解析
[Route display ospf
r]
peer
显示所有OSPF邻居的详绅信息
[Route display ospf peer 显示简要的OSPF邻居信息
r]
brief
路由交换技术与应用
OSPF的信息查看
2、查看OSPF路由信息 [Route display ip routing-table 显示IP路由表 r] [Route display ospf routing-table 显示OSPF路由表 r]
路由交换技术与应用
回顾
1、OSPF的基本配置
2、OSPF的路由引入 3、OSPF信息的查看
[Route interface
r]
LoopBack 0
[Router-
ip address 10.0.3.3
LoopBack0]
24
路由交换技术与应用
OSPF的基础配置
2、配置Router ID,开启OSPF进程
[Route ospf 1 router-id 10.0.3.3 r]
[Router--ospf-1]
进程标识符 1~65535
逻辑端口 Loopback口IP地
址
路由交换技术与应用
OSPF的基础配置
3、将相关网段在区域0中发布
[Router--ospf-1a]rea 0
[Router-ospf-1-area- network 10.0.3.0 0.0.0.255 0.0.0.0]
1 此路由器的直连网段
OSPF配置命令解析
ቤተ መጻሕፍቲ ባይዱ
路由交换技术与应用
OSPF的概念
Open Shortest Path First
OSPF多区域基本配置
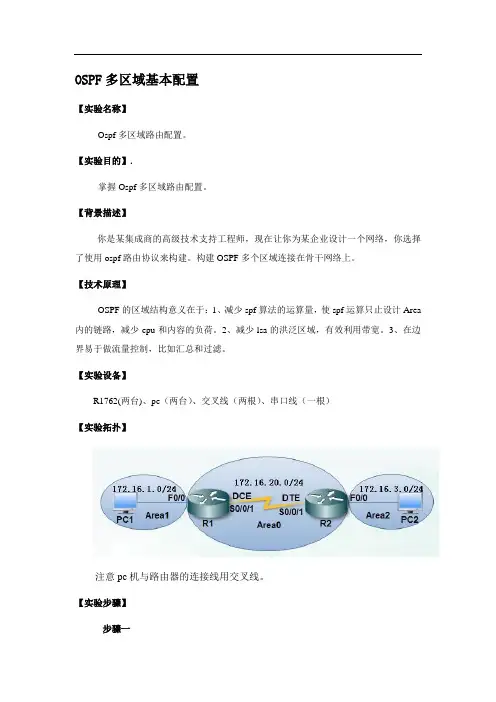
OSPF多区域基本配置【实验名称】Ospf多区域路由配置。
【实验目的】.掌握Ospf多区域路由配置。
【背景描述】你是某集成商的高级技术支持工程师,现在让你为某企业设计一个网络,你选择了使用ospf路由协议来构建。
构建OSPF多个区域连接在骨干网络上。
【技术原理】OSPF的区域结构意义在于:1、减少spf算法的运算量,使spf运算只止设计Area 内的链路,减少cpu和内容的负荷。
2、减少lsa的洪泛区域,有效利用带宽。
3、在边界易于做流量控制,比如汇总和过滤。
【实验设备】R1762(两台)、pc(两台)、交叉线(两根)、串口线(一根)【实验拓扑】注意pc机与路由器的连接线用交叉线。
【实验步骤】步骤一R1路由器的基本配置:Router>enable //进入特权模式Router#configure terminal //进入全局模式Router(config)#hostname R1 //命名R1(config)#interface fastEthernet 0/0 //进入fa0/0端口R1(config-if)#ip address 172.16.1.1 255.255.255.0 //配置端口ip地址R1(config-if)#no shutdown //启用端口,使其转发数据R1(config-if)#exit //返回上级R1(config)#interface serial 0/0/1 //进入se0/0/1端口R1(config-if)#ip address 172.16.2.1 255.255.255.0 //配置端口ip地址R1(config-if)#no shutdown //启用端口R1(config)#router ospf 100 //进入编号为1的ospf进程R1(config-router)#network 172.16.1.0 0.0.0.255 area 1//宣告本地网络R1(config-router)#network 172.16.2.0 0.0.0.255 area 0//宣告本地网络R1(config-router)#end步骤二R2路由器的基本配置:Router>enable //进入特权模式Router#configure terminal //进入全局模式Router(config)#hostname R2 //命名R2(config)#interface fastEthernet 0/0 //进入fa0/0接口R2(config-if)#ip address 172.16.3.1 255.255.255.0 //配置ip地址R2(config-if)#no shutdown //启用端口R2(config-if)#exit //返回上级R2(config)#interface serial 0/0/1 //进入se0/0/1接口R2(config-if)#clock rate 64000 //配置时钟频率R2(config-if)#ip address 172.16.2.2 255.255.255.0 //配置ip地址R2(config-if)#no shutdown //启用端口R2(config)#router ospf 100 //进入编号为100的ospf进程R2(config-router)#network 172.16.2.0 0.0.0.255 area 0//宣告本地网络R2(config-router)#network 172.16.3.0 0.0.0.255 area 2//宣告本地网络R2(config-router)#end步骤三验证信息:R1#show ip rou //查看路由表172.16.0.0/24 is subnetted, 3 subnetsC 172.16.1.0 is directly connected, FastEthernet0/0C 172.16.2.0 is directly connected, Serial0/0/1O IA 172.16.3.0 [110/65] via 172.16.2.2, 00:00:07, Serial0/0/1 【注意事项】1、两个以太网接口不在同一个区域里;2、不要忘记在DCE端配置时钟频率;3、学习到的路由条目注意是通过何种路由协议学到的。
华为交换机ospf的配置方法步骤

华为交换机ospf的配置方法步骤华为路由器如何去配置OSPF协议,在配置过程中,我们要怎样去操作,具体步骤是什么,不知道的朋友可以看看以下有关华为交换机ospf配置方法,希望对大家有帮助!华为交换机ospf配置方法1、系统视图下启动OSPF进程请根据需求,在相应的华为路由器、华为交换机上进行以下配置。
步骤1执行命令system-view,进入系统视图。
步骤2 执行命令ospf [ process-id ] [ router-id router-id ],启动OSPF进程,进入OSPF视图。
步骤3执行命令area area-id,进入OSPF区域视图。
步骤4可选配置(配置OSPF区域认证方式)执行命令authentication-mode simple { [ plain ] plain-text | cipher cipher-text },配置OSPF区域的验证模式(简单验证)。
执行命令authentication-mode { md5 | hmac-md5 } [ key-id { plain plain-text | [ cipher ] cipher-text } ],配置OSPF区域的验证模式(md5验证)。
步骤5 执行命令network ip-address wildcard-mask,配置区域所包含的网段。
router-id 建议配置OSPF 进程的时候,首先规划好Router ID,然后使用手动配置RD。
network 该处的网段是指运行OSPF协议接口的IP地址所在的网段。
一个网段只能属于一个区域,或者说每个运行OSPF协议的接口必须指明属于某一个特定的区域。
满足下面两个条件,接口上才能正常运行OSPF协议:1)、接口的IP地址掩码长度≥network命令中的掩码长度。
2)、接口的主IP地址必须在network命令指定的网段范围内。
Loopback 对于Loopback接口,缺省情况下OSPF以32位主机路由的方式对外发布其IP地址,与接口上配置的掩码长度无关。
H3C OSPF基本配置

RTA 配置如下:<H3C>sysSystem View: return to User View with Ctrl+Z.[H3C]sysname RTA[RTA]interface LoopBack 0[RTA-LoopBack0]ip address 1.1.1.1 32[RTA-LoopBack0]quit[RTA]interface Ethernet 0/0[RTA- Ethernet 0/0]ip address 10.0.0.1 24[RTA- Ethernet 0/0]quit[RTA]interface Ethernet 0/1[RTA- Ethernet 0/1]ip address 20.0.0.1 24[RTA- Ethernet 0/1]quit[RTA]router id 1.1.1.1[RTA]ospf 1[RTA-ospf-1]area 0[RTA-ospf-1-area-0.0.0.0]network 1.1.1.1 0.0.0.0 [RTA-ospf-1-area-0.0.0.0]network 10.0.0.0 0.0.0.255 [RTA-ospf-1-area-0.0.0.0]network 20.0.0.0 0.0.0.255 RTB 配置如下:[H3C]sysname RTB[RTB]interface Ethernet 0/0[RTB- Ethernet 0/0][RTB- Ethernet 0/0]ip address 10.0.0.2 24[RTB- Ethernet 0/0]quit[RTB]interface Ethernet0/1[RTB- Ethernet0/1]ip address 30.0.0.1 24[RTB- Ethernet0/11]quit[RTB]interface LoopBack 0[RTB-LoopBack0]ip address 2.2.2.2 32[RTB-LoopBack0]quit[RTB]router id 2.2.2.2[RTB]ospf 1[RTB-ospf-1]area 0[RTB-ospf-1-area-0.0.0.0]network 2.2.2.2 0.0.0.0[RTB-ospf-1-area-0.0.0.0]network 10.0.0.0 0.0.0.255[RTB-ospf-1-area-0.0.0.0]network 30.0.0.0 0.0.0.255[RTB-ospf-1-area-0.0.0.0]quitRTC 配置如下:[H3C]sysname RTC[RTC]interface Ethernet0/0[RTC- Ethernet0/0]ip address 30.0.0.2 24[RTC- Ethernet0/0]quit[RTC]interface Ethernet0/1[RTC- Ethernet0/1]ip address 20.0.0.2 24[RTC- Ethernet0/1]quit[RTC]interface LoopBack 0[RTC-LoopBack0]ip add[RTC-LoopBack0]ip address 3.3.3.3 32[RTC-LoopBack0]quit[RTC]router id 3.3.3.3[RTC]ospf 1[RTC-ospf-1]area 0[RTC-ospf-1-area-0.0.0.0]network 3.3.3.3 0.0.0.0[RTC-ospf-1-area-0.0.0.0]network 30.0.0.0 0.0.0.255[RTC-ospf-1-area-0.0.0.0]network 20.0.0.0 0.0.0.255查看命令如下:[RTA]display ip routing-tableRouting Tables: PublicDestinations : 11 Routes : 11Destination/Mask Proto Pre Cost NextHop Interface1.1.1.1/32 Direct 0 0 127.0.0.1 InLoop02.2.2.2/32 OSPF 10 1562 10.0.0.2 eth0/03.3.3.3/32 OSPF 10 1562 20.0.0.2 eth0/1 10.0.0.0/24 Direct 0 0 10.0.0.1 eth0/0 10.0.0.1/32 Direct 0 0 127.0.0.1 InLoop0 10.0.0.2/32 Direct 0 0 10.0.0.2 eth0/0 20.0.0.0/24 Direct 0 0 20.0.0.1 eth0/1 20.0.0.1/32 Direct 0 0 127.0.0.1 InLoop0 20.0.0.2/32 Direct 0 0 20.0.0.2 eth0/1127.0.0.0/8 Direct 0 0 127.0.0.1 InLoop0 127.0.0.1/32 Direct 0 0 127.0.0.1 InLoop0[RTA]display ospf briefOSPF Process 1 with Router ID 1.1.1.1OSPF Protocol InformationRouterID: 1.1.1.1 Border Router:Route Tag: 0Multi-VPN-Instance is not enabledApplications Supported: MPLS Traffic-EngineeringSPF-schedule-interval: 5 0 5000LSA generation interval: 5 0 5000LSA arrival interval: 1000Default ASE parameters: Metric: 1 Tag: 1 Type: 2Route Preference: 10ASE Route Preference: 150SPF Computation Count: 8RFC 1583 CompatibleGraceful restart interval: 120Area Count: 1 Nssa Area Count: 0ExChange/Loading Neighbors: 0Area: 0.0.0.0 (MPLS TE not enabled)Authtype: None Area flag: NormalSPF Scheduled Count: 8ExChange/Loading Neighbors: 0Interface: 1.1.1.1 (LoopBack0)Cost: 1 State: Loopback Type: PTP MTU: 1536 Timers: Hello 10, Dead 40, Poll 40, Retransmit 5, Transmit Delay 1Interface: 10.0.0.1 (ethernet0/0) --> 10.0.0.2Cost: 1562 State: P-2-P Type: PTP MTU: 1500Timers: Hello 10, Dead 40, Poll 40, Retransmit 5, Transmit Delay 1Interface: 20.0.0.1 (ethernet0/1) --> 20.0.0.2Cost: 1562 State: P-2-P Type: PTP MTU: 1500Timers: Hello 10, Dead 40, Poll 40, Retransmit 5, Transmit Delay 1。
H3C路由器OSPF命令
H3C路由器OSPF命令一、OSPF概述1.1 OSPF简介1.2 OSPF特点1.3 OSPF网络拓扑类型二、OSPF基础配置2.1 创建OSPF进程2.2 配置路由器ID2.3 配置网络类型2.4 配置区域范围2.5 OSPF接口配置三、OSPF高级配置3.1 OSPF区域间路由器互联3.1.1 配置虚拟链路3.1.2 配置区域边界路由器3.2 OSPF路由策略3.2.1 配置路由过滤3.2.2 配置路由重分布3.3 OSPF特殊功能3.3.1 配置OSPF路由汇总3.3.2 配置OSPF默认路由四、故障排除与监控4.1 OSPF邻居关系4.1.1 OSPF邻居状态4.1.2 OSPF邻居关系异常排查 4.2 OSPF路由表4.2.1 OSPF路由表查看4.2.2 OSPF路由异常排查五、命令参考5.1 OSPF基本命令5.2 OSPF高级命令5.3 OSPF调试命令六、附录6.1 OSPF常见问题解答6.2 OSPF配置示例6.3 OSPF相关资料本文档涉及附件:附件1:OSPF配置示例文件本文所涉及的法律名词及注释:1、OSPF:开放最短路径优先(Open Shortest Path First),是一种基于链路状态的内部网关协议(IGP)。
它通过收集并传播拓扑信息,计算出最短路径,实现路由选择。
2、路由器ID:路由器在同一AS内的唯一标识符,通常通过路由器本地地质或配置指定。
3、网络类型:定义OSPF连接方式的参数,包括点对点、广播、非广播多点、虚拟连接等。
4、区域范围:指定OSPF区域ID的范围。
5、OSPF接口配置:为每个接口指定OSPF相关参数,如区域ID、Hello间隔、认证等。
6、OSPF区域间路由器互联:不同区域的OSPF路由器之间建立互联,通常使用虚拟链路或区域边界路由器实现。
7、路由过滤:通过配置ACL或路由策略控制OSPF路由信息的传播和接收。
8、路由重分布:将其他路由协议的路由信息导入到OSPF 中,实现不同协议间的互联互通。
ospf配置命令
配置示例1:MD5密码认证
配置示例2:更改密钥和密码
2.3 area area-id default-cost cost
配置示例:设置通告进stub区域的默认路由的OSPF开销值
2.4 area area-id a
2.7 area area-id a no-summary
配置示例:创建Totally Stubby NSSA区域
2.8 area area-id range ip-address mask
2.9 area area-id range ip-address mask advertise
2.10 area area-id range ip-address mask not-advertise
配置示例3:在Hub-to-Spoke(中心-分支)网络中配置OSPF邻居,且OSPF邻居的IP地址不属于同一IP子网
11.2 neighbor ip-address cost cost
配置示例:在OSPF网络类型为point-to-multipoint的接口上,修改针对OSPF邻居而设的开销值
配置示例:配置OSPFtotally stubby区域
2.13 area trait-area-id virtual-link router-id
配置示例:建立OSPF虚电路
2.14 area trait-area-id virtual-link router-id authentication authentication-key password
配置示例2:虚链路上的MD5认证
华为OSPF配置命令详解
华为OSPF配置命令详解网络技术2009-07-11 15:22:36 阅读946 评论0 字号:大中小订阅【命令】ospf network-type { broadcast | nbma | p2mp | p2p }undo ospf network-type { broadcast | nbma | p2mp | p2p }【视图】接口视图【参数】broadcast:设置接口网络类型为广播类型。
nbma:设置接口网络类型为NBMA 类型。
p2mp:设置接口网络类型为点到多点。
p2p:设置接口网络类型为点到点。
【描述】ospf network-type 命令用来设置OSPF 接口网络类型,undo ospfnetwork-type 命令用来删除接口指定的网络类型。
需要注意的是:当接口被配置为新的网络类型后,原接口网络类型将自动取消。
【举例】# 配置接口Serial0 为NBMA 类型。
[Quidway-Serial0] ospf network-type nbma【命令】ospf peer ip-address [ eligible ]undo ospf peer ip-address【视图】接口视图【参数】ip-address:NBMA、点到点和点到多点接口的相邻路由器的IP 地址。
eligible:表明该邻居具有选举权。
【描述】ospf peer 命令用来设定对端路由器IP 地址。
undo ospfpeer 命令用来取消对端路由器IP 地址的设定。
缺省情况下,不设定任何对端路由器IP 地址。
对于NBMA 网络,如X.25 或帧中继等不支持广播方式的网络上,还需要进行一些特殊的配置。
由于无法通过广播Hello 报文的形式发现相邻路由器,必须手工为该接口指定相邻路由器的IP 地址,以及该相邻路由器是否有选举权等,若未指定eligible 关键字时,就认为该相邻路由器没有选举权。
【举例】# 配置接口Serial0 的相邻路由器IP 地址为10.1.1.4。
【H3C技术】OSPF配置命令全解析
一.基本信息配置system-view //进入系统视图[H3C]sysname RT3 //为设备命名[RT3]super password simple H3C //设置超级密码[RT3]local-user admin //添加用户[RT3-luser-admin]password simple admin //为用户设定密码[RT3-luser-admin]service-type telnet //指定用户的类型[RT3-luser-admin]quit //返回上一级[RT3]user-interface vty 0 4 //进入vty[RT3-ui-vty0-4]set authentication password simple telnet //设置远程登陆认证,密码为telnet[RT3-ui-vty0-4]idle-timeout 5 0 //配置超时退出时间其它略二、链路配置及调测interface Serial0/2/0ip address 10.1.13.2 255.255.255.252undo shutdowninterface LoopBack0ip address 3.3.3.3 255.255.255.255undo shutdowninterface Ethernet0/1/0ip address 10.1.3.1 255.255.255.0undo shutdown其它略三、OSPF多区域及RIP配置[RT3]ospf 1 router-id 3.3.3.3 //配置OSPF ROUTER-IDsilent-interface all //配置所有端口为被动接口undo silent-interface Serial0/2/0 //关闭此接口的被动接口undo silent-interface Serial0/2/2area 1 //OSPF区域,可以写成点分十进制0.0.0.1network 3.3.3.3 0.0.0.0 //宣告OSPF的网段network 10.1.13.0 0.0.0.3network 10.1.3.0 0.0.0.255[RT1]ospf 1 router-id 1.1.1.1silent-interface allundo silent-interface Serial0/2/0undo silent-interface Serial0/2/2area 0network 10.0.15.0 0.0.0.3network 1.1.1.1 0.0.0.0area 1network 10.1.13.0 0.0.0.3network 10.1.1.0 0.0.0.255[RT5]ospf 1 router-id 5.5.5.5silent-interface allundo silent-interface Serial0/2/0undo silent-interface Serial0/2/2area 0network 10.0.15.0 0.0.0.3network 5.5.5.5 0.0.0.0network 10.0.5.0 0.0.0.255network 10.0.56.0 0.0.0.3[RT6]ospf 1 router-id 6.6.6.6silent-interface allundo silent-interface Serial0/2/0undo silent-interface Serial0/2/2area 0network 10.0.56.0 0.0.0.3network 6.6.6.6 0.0.0.0area 2network 10.2.6.0 0.0.0.255network 10.2.26.0 0.0.0.3[RT2]ospf 1 router-id 2.2.2.2silent-interface allundo silent-interface Serial0/2/2area 2network 10.2.26.0 0.0.0.3network 2.2.2.2 0.0.0.0network 10.2.2.1 0.0.0.255rip //启动RIPundo summary //关闭自动汇总version 2 //RIPV2network 172.16.0.0 //宣告RIP的网段silent-interface all //配置所有接口为被动接口undo silent-interface Serial0/2/3 //将接口不设为被动接口[RT4]ripundo summaryversion 2network 172.16.0.0network 4.0.0.0silent-interface allundo silent-interface Serial0/2/1四、OSPF重分布外部路由及下发缺省路由[RT5]ospf 1area 0import-route direct cost 1000 type 2 //重分布直连路由default-route-advertise always //下发缺省路由default cost 2000 //指定缺省路由的COST为2000default type 1 //指定下发的缺省路由为类型1[RT2]ospf 1area 2import-route rip 1 cost 1000 //重分布RIP到OSPFripimport-route ospf 1 cost 5 //重分布OSPF到RIP五、OSPF特殊区域配置及路由汇总[RT3]ospf 1area 1stub //配置为STUB区域[RT1]ospf 1area 1stub no-summary //配置完全STUB区域abr-summary 10.1.0.0 255.255.0.0 //区域内汇总[RT6]ospf 1area 2nssa no-summary //配置完全NSSA区域abr-summary 10.2.0.0 255.255.0.0 //区域内汇总[RT2]ospf 1area 2nssa //配置NSSA区域asbr-summary 172.16.0.0 255.255.0.0 cost 1000 //外部路由汇总六、OSPF虚链路system-view[Sysname] ospf 100[Sysname-ospf-100] area 2[Sysname-ospf-100-area-0.0.0.2] vlink-peer 1.1.1.1 指定对方的ROUTER-ID [Sysname-ospf-100-area-0.0.0.2]vlink-peer 1.1.1.1 md5 10 cipher H3C 虚链路MD5认证vlink-peer 1.1.1.1 simple cipher H3C 虚链路明文认证虚链路的另一端也类似配置display ospf vlink //显示虚链路七、OSPF认证[RT1]ospf 1[RT1ospf-1]area 1[RT1-ospf-1-area-0.0.0.1]authentication-mode md5[RT1-ospf-1-area-0.0.0.1]quit[RT1-ospf-1]quit[RT1]int s0/2/0[RT1-Serial0/2/0]ospf authentication-mode md5 10 cipher H3C [RT3]ospf 1[RT3ospf-1]area 1[RT3-ospf-1-area-0.0.0.1]authentication-mode md5[RT3-ospf-1-area-0.0.0.1]quit[RT3-ospf-1]quit[RT3]int s0/2/0[RT3-Serial0/2/0]ospf authentication-mode md5 10 cipher H3C 或是采用明文认证,配置方法与上类似authentication-mode simpleospf authentication-mode simple cipher H3C八、OSPF调测调试命令display ospf brief //显示OSPF的摘要信息display ospf cumulative //OSPF的统计信息display ospf interface //显示OSPF的接口信息display ospf peer //显示OSPF的邻居信息display ospf lsdb //显示OSPF的LSDBdisplay ospf routing //显示OSPF的路由信息display ospf error //显示OSPF的错误信息reset ospf process //重启OSPF进程其它命令int e0/2/0ospf cost 1000 //修改OSPF的COST值COST=10的8次方/带宽ospf network broadcast|nbma |p2mp |p2p //修改OSPF的网络类型ospf dr-priority 10 //修改接口的优先级,缺省为1九、H3C与CISCO的路由协议管理距离的区别:CISCO:H3C:温馨提示:最好仔细阅读后才下载使用,万分感谢!。