
思科防火墙完全配置
第五章 防火墙的具体应用 远键实业公司是一个典型的中小企业。大概100 人左右。是一家科技企业,主要从事计算机 系统集成服务,大约有100 人左右,分为市场部、财务部、销售部、人力资源部、办公室、 网络管理部、工程部,网络分成内网、外网。内网经常感染病毒,蠕虫,而且某些员工使用 工具进行大数据量下载也影响网络正常工作,有时也发现来自外网黑客攻击现象,同时公司 随着业务的发展也将扩大宣传,考虑建立一个Web 服务器用来对外发布信息。公司领导和 网络部经过仔细讨论,决定在公司现有网络基础上部署一台防火墙。防火墙有很多种,国外 和国内有很多防火墙。经过选型后公司选择一款Cisco PIX 515 防火墙。公司拓扑结构如下:
公司网络要求 一、配置公司PIX划分内网、外网及DMZ区域: 远键实业公司的规模并不是很大,网络拓扑结构如上图,分为内网、外网。在满足 内网用户快速访问INTERNET 的同时有效防止来自外网黑客攻击;此外,公司随着业务的 发展也需要扩大宣传,市场部考虑建立电子营销,所以希望建立一个Web 服务器用来对外 发布业务信息。公司网络管理部门决定在公司的防火墙上部署在内网和外网之 间配置PIX划分内网、外网及DMZ区域。 pixfirewall>ena pixfirewall# #进入全局配置模式 pixfirewall# conf t #配置防火墙接口的名字,并指定安全级别(nameif)。 pixfirewall(config)#int e0 pixfirewall(config-if)# nameif inside pixfirewall(config-if)# security-level 100 pixfirewall(config)#int e1 pixfirewall(config-if)# nameif dmz pixfirewall(config-if)# security-level 50 pixfirewall(config)#int e2 pixfirewall(config-if)# nameif outside pixfirewall(config-if)# security-level 0 security-leve 0 是外部端口outside 的安全级别(0 安全级别最高) security-leve 100 是内部端口inside 的安全级别,如果中间还有以太口,则security-leve 10, security-leve 20 等等命名,多个网卡组成多个网络,一般情况下增加一个以太口作为dmz security-leve 50 是停火区dmz 的安全级别。 #配置内外网卡的IP 地址 pixfirewall(config)#int e0 pixfirewall(config-if)# ip address 192.168.2.200 255.255.255.0 pixfirewall(config-if)# no shut pixfirewall(config)#int e1 pixfirewall(config-if)# ip address 10.1.1.2 255.255.255.0 pixfirewall(config-if)# no shut pixfirewall(config)#int e1 pixfirewall(config-if)# ip address 202.99.88.2 255.255.255.0 pixfirewall(config-if)# no shut 在配置内外网卡的IP 地址时注意别忘了用no shutdown 命令来激活端口。(no shut 是no shutdown 的简写)。 #允许内部网络服务器telnet pix(允许远程登录到防火墙) pixfirewall(config)# telnet 192.168.2.0 255.255.255.0 inside #同时你也可以允许外部网络服务器远程登录到防火墙命令如下 pix515(config)# telnet 202.99.88.0 255.255.255.0 outside 但为了安全最好是只允许内部网络服务器远程登录到防火墙,保证防火墙的安全。 #配置远程登录密码 Pix515(config)# password 123456 以上表明远程登录密码为 123456 #保存配置 write memory 在配置完成后,要记住保存配置,以便以后进一步的配置及管理。 、配置DMZ #设置DMZ 接口IP 地址,设置好后可以按拓扑结构图测试从PIX 上ping 10.1.1.2 检查连通性。 pixfirewall(config)#int e1 pixfirewall(config-if)# ip address 10.1.1.2 255.255.255.0 #允许DMZ 主机访问外部网络icmp 协议 pixfirewall(config-if)# access-list acl_dmz permit icmp any any #应用策略到DMZ 接口 把acl_dmz 规则邦定到dmz 端口上使之生效 pixfirewall(config-if)# access-group acl_dmz in interface dmz #发布DMZ 服务器到因特网 设置静态的因特网、局域网、dmz 区的访问关系 static (dmz,outside) 202.99.88.2 10.1.1.2 netmask 255.255.255.255 #设置策略允许因特网访问DMZ 服务器80 端口 pixfirewall(config)# access-list 100 permit tcp any host 202.99.88.2 eq 80 #将10.1.1.100 上的www 服务发布到公网202.99.88.2 static (inside,outside) tcp 202.99.88.2 www 10.1.1.100 www netmask 255.255.255.255 #允许DMZ 访问外部网络tcp 80 端口 pixfirewall(config)# access-list acl_dmz permit tcp 10.1.1.0 255.255.255.0 any eq 80 #允许DMZ 访问外部网络tcp,udp 53 端口 pixfirewall(config)# access-list acl_dmz permit tcp 10.1.1.0 255.255.255.0 any eq 53 pixfirewall(config)# access-list acl_dmz permit udp 10.1.1.0 255.255.255.0 any eq 53 #保存配置 write memory
二、配置PIX静态路由 Cisco PIX 防火墙可以支持动态路由模式、静态路由模式、透明模式和混合模 式,远键实业公司的规模并不是很大,但内网、外网和DMZ 区域都需要进行频繁通信,尤其是 网站管理员需要经常从内网上传一些网页信息到Web 服务器,网络部希望 防火墙能够支持公司网络能够在保障安全的同时,网络通信稳定。 #增加一条静态路由,把DMZ 区域写入静态路由。 pixfirewall(config)# route inside 10.1.1.0 255.255.255.0 192.168.2.200 #发布DMZ 服务器到因特网 设置静态的因特网、局域网、dmz 区的访问关系 pixfirewall(config)#static (dmz,outside) 202.99.88.2 10.1.1.2 netmask255.255.255.255 #设置策略允许内网访问DMZ 服务器80 端口 pixfirewall(config)# access-list 100 permit tcp any host 10.1.1.2 eq 80 #保存配置 write memory
三、配置PIX防火墙实现NAT 公司网络部希望架设防火墙后,公司要求跟外部Internet 进行通信时,内 网使用私有IP 地址,这样可以隐藏公司网络内部拓扑结构,另外,也能提供一定程度的网 络安全。另外,公司网络部也希望在防火墙上进行设置后在内网中多个公司员工可以同 时公用一个合法IP 与外部Internet 进行通信。 #用NAT 的方式允许内网用户用公网ip202.99.88.2 访问INTERNET nat (inside) 1 0 0 (0 0 表示内网所有主机) global (outside) 1 interface #保存配置 write memory 四、配置PIX防火墙实现反向NAT 公司市场部建立了一个Web 服务器,对外发布,要求外部人员可以通过Internet 来访问公司网站服务器。 #允许DMZ 主机访问外部网络icmp 协议 access-list acl_dmz permit icmp any any #应用策略到DMZ 接口 把acl_dmz 规则邦定到dmz 端口上使之生效 access-group acl_dmz in interface dmz #发布DMZ 服务器到因特网 设置静态的因特网、局域网、dmz 区的访问关系 static (dmz,outside) 202.99.88. 10.1.1.2 netmask 255.255.255.255 0 0 #将10.1.1.100 上的www 服务发布到公网202.99.88.2 static (inside,outside) tcp 202.99.88.2 80 10.1.1.100 www netmask 255.255.255.255 0 0 #设置策略允许因特网访问DMZ 服务器80 端口 access-list 100 permit tcp any host 202.99.88.2 eq 80 #允许DMZ 访问外部网络tcp 80 端口 access-list acl_dmz permit tcp 10.1.1.0 255.255.255.0 any eq 80 #允许DMZ 访问外部网络tcp,udp 53 端口 access-list acl_dmz permit tcp 10.1.1.0 255.255.255.0 any eq 53 access-list acl_dmz permit udp 10.1.1.0 255.255.255.0 any eq 53 #保存配置 write memory
思科5505防火墙配置

asa 5505 常用配置2009-06-01 16:13asa 55051.配置防火墙名ciscoasa> enableciscoasa# configure terminalciscoasa(config)# hostname asa55052.配置telnetasa5505(config)#telnet 192.168.1.0 255.255.255.0 inside//允许内部接口192.168.1.0网段telnet防火墙3.配置密码asa5505(config)# password cisco//远程密码asa5505(config)# enable password cisco//特权模式密码4.配置IPasa5505(config)# interface vlan 2//进入vlan2asa5505(config-if)# ip address 218.xxx.37.222 255.255.255.192 //vlan2配置IPasa5505(config)#show ip address vlan2//验证配置5.端口加入vlanasa5505(config)# interface e0/3//进入接口e0/3asa5505(config-if)# switchport access vlan 3//接口e0/3加入vlan3asa5505(config)# interface vlan 3//进入vlan3asa5505(config-if)# ip address 10.10.10.36 255.255.255.224//vlan3配置IPasa5505(config-if)# nameif dmz//vlan3名asa5505(config-if)# no shutdown//开启asa5505(config-if)# show switch vlan//验证配置6.最大传输单元MTUasa5505(config)#mtu inside 1500//inside最大传输单元1500字节asa5505(config)#mtu outside 1500//outside最大传输单元1500字节asa5505(config)#mtu dmz 1500//dmz最大传输单元1500字节7.配置arp表的超时时间asa5505(config)#arp timeout 14400//arp表的超时时间14400秒8.FTP模式asa5505(config)#ftp mode passive//FTP被动模式9.配置域名asa5505(config)#domain-name 10.启动日志asa5505(config)#logging enable//启动日志asa5505(config)#logging asdm informational//启动asdm报告日志asa5505(config)#Show logging//验证配置11.启用http服务asa5505(config)#http serverenable//启动HTTP server,便于ASDM连接。
03 思科防火墙基本配置
ASA Disk0: Disk1:
dir [/recursive] • Display the directory contents. [[{disk0:|disk1:|flash:}][<path>}]]
firewall# dir Directory of flash:/ 3 4 -rw-rw4902912 6748932 13:37:33 Jul 27 2005 13:21:13 Jul 28 2005 pix-701.bin asdm-501.bin
Running Configured
© 2005 Cisco Systems, Inc. All rights reserved.
SNPA v4.0—3-15
Security Appliance Security Levels
© 2005 Cisco Systems, Inc. All rights reserved.
© 2005 Cisco Systems, Inc. All rights reserved.
SNPA v4.0—3-12
Displaying Stored Files: System and Configuration
10.0.0.11
PIX Firewall Flash:
firewall(config)#
© 2005 Cisco Systems, Inc. All rights reserved.
SNPA v4.0—3-17
Security Level Example
DMZ Network
Ethernet2 • Security level 50 • Interface name = DMZ
firewall#
思科ASA5505防火墙配置成功实例

配置要求:1、分别划分inside(内网)、outside(外网)、dmz(安全区)三个区域。
2、内网可访问外网及dmz内服务器(web),外网可访问dmz内服务器(web)。
3、Dmz服务器分别开放80、21、3389端口。
说明:由于防火墙许可限制“no forward interface Vlan1”dmz内服务器无法访问外网。
具体配置如下:希望对需要的朋友有所帮助ASA Version 7.2(4)!hostname asa5505enable password tDElRpQcbH/qLvnn encryptedpasswd 2KFQnbNIdI.2KYOU encryptednames!interface Vlan1nameif outsidesecurity-level 0ip address 外网IP 外网掩码!interface Vlan2nameif insidesecurity-level 100ip address 192.168.1.1 255.255.255.0!interface Vlan3no forward interface Vlan1nameif dmzsecurity-level 50ip address 172.16.1.1 255.255.255.0!interface Ethernet0/0description outside!interface Ethernet0/1description insideswitchport access vlan 2!interface Ethernet0/2description dmzswitchport access vlan 3!interface Ethernet0/3description insideswitchport access vlan 2!interface Ethernet0/4shutdown!interface Ethernet0/5shutdown!interface Ethernet0/6shutdown!interface Ethernet0/7shutdown!ftp mode passiveobject-group service outside-to-dmz tcpport-object eq wwwport-object eq ftpport-object eq 3389access-list aaa extended permit tcp any host 外网IP object-group outsid e-to-dmzaccess-list bbb extended permit tcp host 172.16.1.2 192.168.1.0 255.255. 255.0 object-group outside-to-dmzpager lines 24mtu outside 1500mtu inside 1500mtu dmz 1500icmp unreachable rate-limit 1 burst-size 1asdm image disk0:/asdm-524.binno asdm history enablearp timeout 14400global (outside) 1 interfaceglobal (dmz) 1 172.16.1.10-172.16.1.254 netmask 255.255.255.0nat (inside) 1 192.168.1.0 255.255.255.0nat (dmz) 1 172.16.1.0 255.255.255.0alias (inside) 221.203.36.86 172.16.1.2 255.255.255.255static (dmz,outside) tcp interface www 172.16.1.2 www netmask 255.255.2 55.255 dnsstatic (dmz,outside) tcp interface ftp 172.16.1.2 ftp netmask 255.255.2 55.255 dnsstatic (dmz,outside) tcp interface 3389 172.16.1.2 3389 netmask 255.255. 255.255dnsstatic (inside,dmz) 172.16.1.2 192.168.1.0 netmask 255.255.255.255 dns access-group aaa in interface outsideaccess-group bbb in interface dmzroute outside 0.0.0.0 0.0.0.0 外网网关 1timeout xlate 3:00:00timeout conn 1:00:00 half-closed 0:10:00 udp 0:02:00 icmp 0:00:02timeout sunrpc 0:10:00 h323 0:05:00 h225 1:00:00 mgcp 0:05:00 mgcp-pat 0:05:00timeout sip 0:30:00 sip_media 0:02:00 sip-invite 0:03:00 sip-disconnect 0:02:00timeout sip-provisional-media 0:02:00 uauth 0:05:00 absoluteno snmp-server locationno snmp-server contactsnmp-server enable traps snmp authentication linkup linkdown coldstart telnet timeout 5ssh timeout 5console timeout 0!class-map inspection_defaultmatch default-inspection-traffic!!policy-map type inspect dns preset_dns_mapparametersmessage-length maximum 512policy-map global_policyclass inspection_defaultinspect dns preset_dns_mapinspect ftpinspect h323 h225inspect h323 rasinspect netbiosinspect rshinspect rtspinspect skinnyinspect esmtpinspect sqlnetinspect sunrpcinspect tftpinspect sipinspect xdmcpinspect http!service-policy global_policy globalprompt hostname contextCryptochecksum:9d2a6010d4fc078cf026f98dcec96007 : endasa5505(config)#。
思科6500防火墙模块配置指南

9
防火墙模块安装配置
4.3 基本配置命令
配置防火墙模块,主要有 6 个基本命令,他们分别是 nameif、ip address、global、 nat、route、access-list,如果配置了这几个基本命令防火墙就能正常工作了。
查看防火墙 vlan-group
Router# show firewall vlan-group Group vlans ----- -----50 55-57 51 70-85 52 100
查看防火墙所关联的 VLAN
Router# show firewall module Module Vlan-groups 5 50,52 8 51,52
如果存在两个防火墙模块,分别是 module 5 和 8 可以进行如下关联
Router(config)# firewall vlan-group 50 55-57 Router(config)# firewall vlan-group 51 70-85 Router(config)# firewall vlan-group 52 100 Router(config)# firewall module 5 vlan-group 50,52 Router(config)# firewall module 8 vlan-group 51,52
第三步,在 firewall_group 中添加 vlan_range
Router(config)# firewall vlan-group firewall_group vlan_range vlan_range 允许范围是(2 to 1000 and from 1025 to 4094)
7
防火墙模块安装配置
能够组合网络对象(例如主机)和服务(例如 ftp 和 http)
CiscoASA防火墙详细图文配置实例解析
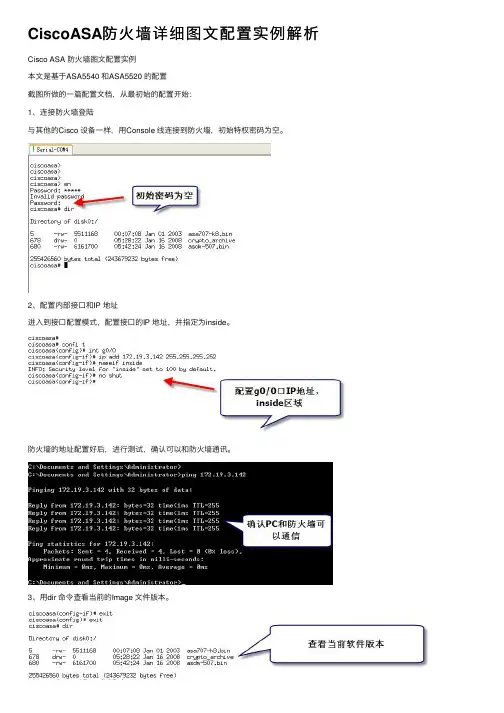
CiscoASA防⽕墙详细图⽂配置实例解析Cisco ASA 防⽕墙图⽂配置实例本⽂是基于ASA5540 和ASA5520 的配置截图所做的⼀篇配置⽂档,从最初始的配置开始:1、连接防⽕墙登陆与其他的Cisco 设备⼀样,⽤Console 线连接到防⽕墙,初始特权密码为空。
2、配置内部接⼝和IP 地址进⼊到接⼝配置模式,配置接⼝的IP 地址,并指定为inside。
防⽕墙的地址配置好后,进⾏测试,确认可以和防⽕墙通讯。
3、⽤dir 命令查看当前的Image ⽂件版本。
4、更新Image ⽂件。
准备好TFTP 服务器和新的Image ⽂件,开始更新。
5、更新ASDM。
6、更新完成后,再⽤dir 命令查看7、修改启动⽂件。
以便于ASA 防⽕墙能够从新的Image 启动8、存盘,重启9、⽤sh version 命令验证启动⽂件,可以发现当前的Image ⽂件就是更新后的10、设置允许⽤图形界⾯来管理ASA 防⽕墙表⽰内部接⼝的任意地址都可以通过http 的⽅式来管理防⽕墙。
11、打开浏览器,在地址栏输⼊防⽕墙内部接⼝的IP 地址选择“是”按钮。
12、出现安装ASDM 的画⾯选择“Install ASDM Launcher and Run ASDM”按钮,开始安装过程。
13、安装完成后会在程序菜单中添加⼀个程序组14、运⾏ASDM Launcher,出现登陆画⾯15、验证证书单击“是”按钮后,开始登陆过程16、登陆进去后,出现防⽕墙的配置画⾯,就可以在图形界⾯下完成ASA 防⽕墙的配置17、选择⼯具栏的“Configuration”按钮18、选择“Interface”,对防⽕墙的接⼝进⾏配置,这⾥配置g0/3接⼝选择g0/3 接⼝,并单击右边的“Edit”按钮19、配置接⼝的 IP 地址,并将该接⼝指定为 outside单击OK 后,弹出“Security Level Change”对话框,单击OK20、编辑g0/1 接⼝,并定义为DMZ 区域21、接⼝配置完成后,要单击apply 按钮,以应⽤刚才的改变,这⼀步⼀定不能忘22、设置静态路由单击Routing->Static Route->Add23、设置enable 密码24、允许ssh ⽅式登录防⽕墙25、增加⽤户定义ssh ⽤本地数据库验证26、⽤ssh 登录测试登录成功27、建⽴动态NAT 转换选择Add Dynamic NAT RuleInterface 选择inside,Source 处输⼊any单击Manage 按钮单击add,增加⼀个地址池Interface 选择Outside,选择PAT,单击Add 按钮。
Cisco网络防火墙配置方法

Cisco⽹络防⽕墙配置⽅法由于⽹络防⽕墙默认禁⽌所有的通信,因为,只有对其进⾏适当配置后,才能实现正常的⽹络通信。
1.进⼊全局配置模式ciscoasa# configure terminal2.选择欲作为⽹络防⽕墙外部接⼝的⽹络接⼝ciscoasa(config)# interface interface-id3.为该接⼝指定IP地址和⽹掩码ciscoasa(config-if)#4.将该接⼝指定IP地址和⽹掩码ciscoasa(config-if)# nameif outsideINFO:Security level for "outside" set to 0 by default5.激活该外部接⼝ciscoasa(config-if)# no shutdown6.返回⾄全局配置模式ciscoasa(config-if)# exit7.选择欲作为⽹络防⽕墙内部接⼝的⽹络接⼝ciscoasa(config-if)# interface interface-id8.为了该接⼝指定为内部接⼝。
ciscoasa(config-if)# ip address ip-address subnet-mask9.将该接⼝指定为内容接⼝ciscoasa(config-if)# nameif insideINFO:Security level for "outside" set to 100 by default10.激活该外部接⼝ciscoasa(config-if)# no shutdown11.返回⾄全局配置模式ciscoasa(config-if)# exit12.启动Web VPNciscoasa(config)# webvpn13.允许VPN对外访问ciscoasa(config-webvpn)#enable outside14.指定SSL VPN客户端(SSL VPN Clinet,SVC)⽂件位置。
要想配置思科的防火墙得先了解这些命令:
要想配置思科的防火墙得先了解这些命令:要想配置思科的防火墙得先了解这些命令:常用命令有:nameif、interface、ip address、nat、global、route、static等。
global指定公网地址范围:定义地址池。
Global命令的配置语法:global (if_name) nat_id ip_address-ip_address [netmarkglobal_mask]其中:(if_name):表示外网接口名称,一般为outside。
nat_id:建立的地址池标识(nat要引用)。
ip_address-ip_address:表示一段ip地址范围。
[netmark global_mask]:表示全局ip地址的网络掩码。
nat地址转换命令,将内网的私有ip转换为外网公网ip。
nat命令配置语法:nat (if_name) nat_id local_ip [netmark]其中:(if_name):表示接口名称,一般为inside.nat_id:表示地址池,由global命令定义。
local_ip:表示内网的ip地址。
对于0.0.0.0表示内网所有主机。
[netmark]:表示内网ip地址的子网掩码。
routeroute命令定义静态路由。
语法:route (if_name) 0 0 gateway_ip [metric]其中:(if_name):表示接口名称。
0 0 :表示所有主机Gateway_ip:表示网关路由器的ip地址或下一跳。
[metric]:路由花费。
缺省值是1。
static配置静态IP地址翻译,使内部地址与外部地址一一对应。
语法:static(internal_if_name,external_if_name) outside_ip_addr inside_ ip_address其中:internal_if_name表示内部网络接口,安全级别较高,如inside。
思科ASA防火墙配置
配置PIX Failover简介:本文描述了Pix Failover特性的配置。
Failover的系统需求要配置pix failover需要两台PIX满足如下要求:∙型号一致(PIX 515E不能和PIX 515进行failover)∙软件版本相同∙激活码类型一致(都是DES或3DES)∙闪存大小一致∙内存大小一致Failover中的两个设备中,至少需要一个是UR的版本,另一个可以是FO或者UR 版本。
R版本不能用于Failover,两台都是FO版版也不能用于同一个Failover环境。
注意 Pix501、Pix506/506E均不支持Failover特性。
理解FailoverFailover可以在主设备发生故障时保护网络,在配置了Stateful Failover的情况下,在从主Pix迁移到备PIX时可以不中断TCP连接。
Failover发生时,两个设备都将改变状态,当前活动的PIX将自己的IP和MAC地址都改为已失效的PIX的相应的IP和MAC地址,并开始工作。
而新的备用PIX则将自己的IP和MAC设置为原备份地址。
对于其它网络设备来说,由于IP和MAC都没改变,在网络中的任何地方都不需要改变arp 表,也不需要等待ARP超时。
一旦正确配置了主Pix,并将电缆连接正确,主Pix将自动把配置发送到备份的PIX 上面。
Failover可以在所有的以太网接口上工作良好,但Stateful Failover所使用的接口只能是百兆或千兆口。
在未配置Failover或处于Failover活动状态时,pix515/515E/525/535前面板上的ACT指示灯亮,处于备用状态时,该灯灭。
将两台PIX连在一起做Fairover有两种方式:使用一条专用的高速Failover电缆做基于电缆的Failover,或者使用连接到单独的交换机/VLAN间的单独的接口的基于网络的的Failover。
如果做stateful Failover或做基于网络的Failover时,推荐使用100兆全双工或千兆连接。
思科ASA和PIX防火墙配置手册
10.2配置基于linux的syslog-ng服务器29
10.3配置基于Windows的syslog服务器30
10.4路由器下syslog支持的配置30
10.5交换机下syslog支持的配置31
10.6 PIX防火墙下syslog支持的配置32
10.7 VPN Concentrator下syslog支持的配置33
PIX 7.x
Firewall(config)# interface hardware_id[.subinterface]
Firewall(config-if)# nameif if_name
Firewall(config-if)# security-level level
注:Pix 7.x和FWSM 2.x开始支持不同接口有相同的security level,前提是全局配置模式下使用same-security-traffic permit inter-interface命令。
宣告该接口为缺省路由Firewall(config)# rip if_name default version [1 | 2 [authentication [text | md5 key key_id]]
配置OSPF
定义OSPF进程Firewall(config)# router ospf pid
启用PRF防止地址欺骗Firewall(config)# ip verify reverse-path interface if_name
配置静态路由Firewall(config)# route if_name ip_address netmask gateway_ip [metric]
配置RIP
ciscoASA虚拟防火墙配置
ciscoASA虚拟防火墙配置
cisco ASA虚拟防火墙配置
可以把物理的一个防火墙配置出多个虚拟的防火墙,每个防火墙称为context,这样一个防火墙就支持两种工作模式:single-context 和multiple-context,处于后者工作模式的防火墙被分为三个功能模块:system execution space(虽然没有context的功能,但是是所有的基础),administrative context(被用来管理物理的防火墙) 和user contexts(虚拟出来的防火墙,所有配置防火墙的命令都适用)配置:
首先使用show activation-key来验证是否有multiple-context 的许可,然后通过mode multiple和mode single命令在这两个模式之间进行切换,当然也可以用show mode来验证现在工作在什么模式下。
在不同context下进行切换使用Firewall# changeto {system | context name[/i]},
总结配置如下几条:
1、进入多模工作模式 mode multiple
2、创建主防火墙 admin_context___(命名)
3、进入主防火墙:admin_context
(1)、命名:context admin
4、添加端口allocate-interface (物理端口)
5、创建存储文件 config-url disk0 :// admin.cfg 文件名
6、要创建虚拟的防护墙 context 名称
其他步骤同上!
7、各个防火墙之间切换:changto context xxxx,各个防火墙之间独立工作。
彼此不影响!。