
一类特殊布尔函数的代数免疫度研究
法 , 出了一类具 有好 的代 数免 疫度 的布 尔函数 ; 给 分析 了所构造 函数 的性质 , 明 了构造 布 尔函数 h 与其 子 函 证 数代 数免 疫度 之 间的关 系, 并确 定 了 已构造 一阶级 联 函数的代 数 次数 、 平衡 性 以及 非 线性度 。研 究 结果表 明 , 在 级 联构 造方 法 下 , 次级 联 构造 函数 比一阶 构造 的代 数免 疫度有 显著提 高。 i 关 键词 :布 尔函数 ; 数免 疫度 ;级联 ;子 函数 ;非 线性度 代 中图分 类号 :T 9 8 N 1 文 献标 志码 :A 文 章编 号 :1 0 — 6 5 2 1 ) 2 0 3 — 3 0 1 3 9 ( 0 2 0 — 6 7 0
me t u c in . Mo e v r a c ran d s me oh r r p o r p i r p ris u h a l e r i e r e a a c ,a d n n i e r— n n t s f o r o e , s e ie o t e y tg a he p o e e ,s c sag b ac d g e ,b ln e n o l ai t c t n
是构造密码算法的重要组 件。代数 攻击 的提 出和发展被 认为
表示 线性函数的集合 。 布尔 函数 常通 过其 真值表 来表示 。真值表完 全 由输 入矢 量 的全部序列 决定 , 列列 出 的值 , 左 右列 为 相应 的 函数值 。 故可将真值表 唯一地表示 为长度 为 2 的二进制字符 串: r = a )(ቤተ መጻሕፍቲ ባይዱ1 一 a f 0, a ) 2一) 称为布尔 函数 _的 函数值 向量 。其 中, 1 ≤2 厂 a, ≤i 一1 按字 是 典序大小排列 的 中的 向量 。 定义 2 一个 布尔函数.的非线性度定义为 厂
欧 海 文 ,张玉 娟
(. 1 北京 电子科技 学院 ,北京 10 7 ; . 0 0 0 2 西安 电子 科技 大 学 通信 工程 学院 ,西安 7 0 7 ) 10 1
摘
要 :构造 具有好 的代 数免 疫度 的布 尔函数 是布 尔函数研 究的 重要 问题 之 一 。基 于布 尔 函数 的 级联 构 造 方
,
X ’n70 7 , hn ) ia 10 1 C ia
A b t ac : Co sr c i oe n f ncinswih g d e y t ga i h r ce itc s a ntr si g a sg i c ntp o l sr t n tu tng Bo la u to t oo r p o rph c c a a trsis i n i e e tn nd in f a r bem n i i su fBo la un to s Ba e o h r p ri so o c tn to t spa e e e td aca so oe n f ci n t p— t dy o oe n f ci n . sd n t e p o e te fc n ae a in,hi p rpr s n e ls fBo la un to swi o h tma le r i mmun t.I lo s o d t eai n o le r i m mu t ewe h o tu t d f ncin h + a d ise e i lag b a ci iy ta s h we he r lto fag b a c i ni b t en t e c nsr c e u to 1 n t l — y
t ft e c n tu td f ci n F n ly, u de he c n ae to ti p rc n l de h tt e ag b ac i y o h o sr c e un to . i al n rt o c tnain,h spa e o c u s t a h l e r i mmun t fih—o iy o t c n— sr eed f c in ha mpr v d sg iia ty c mpa e ha ffr to d rc nsr to u t n tu t un to si o e i nfc n l o r d t to s r e o tucin f nci i o .
第2 9卷 第 2期
21 0 2年 2月
计 算 机 应 用 研 究
Ap l a i n Re e r h o mp tr p i to s a c fCo u e s c
Vo . 9 No 2 12 . F b 2 1 e.02
一
类 特 殊 布 尔 函 数 的 代 数 免 疫 度 研 究
O a. e Z A G Y - a U H i n . H N uj n' w u
( .B in l t ncSi c Tcnl yIstt, ei 00 0, hn 2 ntu e cmmui t nE gnen , iinU i r一 1 eigEe r i c ne& ehoo tue B in 10 7 C i j co e g ni jg a; +Istt o Tl o i ef e nc i n i r g Xda nv s ao ei ei
d i1 .9 9 jis.0 1 3 9 .0 2 0 6 o:0 3 6 /.sn 10 —6 5 2 1 .2 0 2
On a g b ac i l e r i mmu i f a c a s o p c a o l a u c i n n t o l s fs e il B o e n f n to s y
Ke o d y w r s: Bo l a un to o e n f ci n;ag b a ci le r i mmunt iy;c nc t n to o a e a in;ee n un to s;n n i aiy l me tf ci n o lne rt
密码技术的关键 问题 之一是 布尔 函数 的研 究。布尔 函数
布尔函数
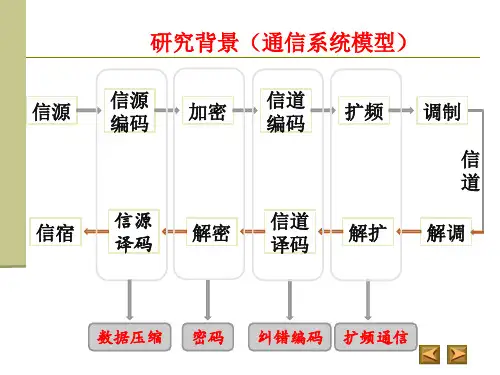
我国Hash函数标准算法: SM3算法(2010年12月17日公布)
研究背景(Hash函数)
Hash函数的主要攻击方法:
差分密码分析 比特追踪法
反弹攻击法
4
第1章 布尔函数与向量值函数
定义1 从 F2n 到 F2 的映射 f : F2n F2 称为n元 布尔函数. ◆ 记 Bn 为全体n元布尔函数的集合,则Bn关于布尔 函数的加法与乘法构成一个环,称为布尔函数环 .
第1章 布尔函数与向量值函数
●
差分均匀度
f max max |{x F2n f ( x ) f ( x) }|
0 F2n F2
(1) 2n1 f 2n
(2) 若 f 2n1 ,则称布尔函数 f 为完全非线性 函数. (3)f 为完全非线性函数当且仅当 对任意 a 0 均为平衡函数。
● ●
代数次数与一致代数次数 degF max{| I | aI (0,0,,0),I P( N )} =分量函数代数次数的最大值
DegF min{deg(v F ) 0 v F2m }
显然 DegF degF
§1.5 向量值函数的安全性指标
第1章 布尔函数与向量值函数
§1.1 布尔函数及其表示
第1章 布尔函数与向量值函数
(3)代数正规型
f ( x1 , x2 ,, xn ) a0 ai xi
n i 1 1i j n
aij xi x j
1i1 i2 id n
ai1 ,,id xi1 xid a1,2,,n x1 x2 xn
研究背景(序列密码)
序列密码的主要攻击方法:
欺骗免疫秘密共享布尔函数的研究的开题报告

欺骗免疫秘密共享布尔函数的研究的开题报告题目:欺骗免疫秘密共享布尔函数的研究一、研究背景随着信息技术的不断发展,信息安全体系日益成为国家和企业的重要组成部分。
其中,秘密共享技术是信息安全领域研究的重点之一。
秘密共享技术通过将秘密信息分散存储在多个节点中,以提高系统的安全性和可靠性。
布尔函数是秘密共享技术中的重要组成部分,其作用是将输入转化为输出。
现有的研究中,多为利用布尔函数实现秘密共享,而较少针对布尔函数的欺骗攻击进行研究。
二、研究目的本研究旨在探究如何利用欺骗攻击破坏秘密共享中的布尔函数,以提高系统的安全性。
具体目标如下:1. 研究秘密共享中的布尔函数原理和基本结构。
2. 探究布尔函数欺骗攻击的工作原理和实现方法。
3. 分析欺骗攻击对秘密共享系统的影响,探讨如何减小欺骗攻击对秘密共享系统的影响。
三、研究内容1. 秘密共享中的布尔函数的基本原理和设计方法。
2. 布尔函数欺骗攻击的实现方法和攻击效果分析。
3. 探究不同的防御措施,如基于博弈模型的防御策略、加密技术等。
四、研究意义1. 对秘密共享体系的安全性做出贡献,提高信息安全体系的稳定性和可靠性。
2. 为网络安全领域的研究提供新思路和方法。
3. 在布尔函数欺骗攻击防御方面做出重要探索,提高系统的安全性。
五、研究方法本研究采用实验和理论相结合的方法,主要研究内容涉及布尔函数的理论分析和实验验证。
具体方法如下:1. 对秘密共享中的布尔函数进行基础原理分析。
2. 利用计算机模拟分析布尔函数欺骗攻击的实现过程和攻击效果。
3. 分析欺骗攻击的解决方案,实现秘密共享系统的防御措施。
六、论文结构本文主要分为五部分:导言、国内外研究综述、布尔函数欺骗攻击原理与实现、欺骗攻击的影响及防御策略、结论与展望。
其中,导言部分对本研究的研究背景、目的、意义、研究方法等进行介绍;国内外研究综述部分对现有的秘密共享和布尔函数欺骗攻击研究进行梳理和总结;布尔函数欺骗攻击原理与实现部分对欺骗攻击的实现过程和攻击效果进行分析;欺骗攻击的影响及防御策略部分分析欺骗攻击的影响,探讨防御策略;最后,结论与展望部分总结本文的研究成果,并对未来研究方向进行展望。
(强烈推荐)布尔函数在现代密码学中的应用毕业论文设计

(此文档为word格式,下载后您可任意编辑修改!)布尔函数在现代密码学中的应用THE APPLICATION OF THE BOOLEAN FUNCTION IN MODERN CRYPTOGRAPHY指导教师:申请学位级别:学士论文提交日期:2014年6月9日摘要在密码学中扮演着重要角色的布尔函数被广泛用于流密码和分组密码的分析和设计中。
最主要的原因是布尔函数的密码学性质在某种程度上直接决定系统的安全性。
本文是一篇关于布尔函数的密码学性质及其应用的文章。
文中首先介绍了布尔函数的研究背景、重要性及国内外研究现状,并概述了密码学相关的基础知识,给出了布尔函数的定义,对其各种表示方法和研究方法进行介绍,主要介绍了真值表,小项表示等。
其次讨论了布尔函数的几个密码学性质和定理,重点介绍了作为布尔函数研究的一个重要工具——Walsh谱,并介绍了布尔函数的密码学性质,主要包括非线性、平衡性、相关免疫和严格雪崩等。
最后重点研究了布尔函数在流密码和分组密码中的应用。
序列密码体制的安全性取决于密钥流,而密钥流序列由密钥流生成器产生,在密钥流生成器中,布尔函数起着极其关键的作用。
分组密码体制的算法中最具有代表性之一的是DES算法,其设计的关键是盒,而多输出布尔函数可以很好地用来描述盒。
关键词:序列密码;分组密码;密钥流生成器;DES算法;盒;布尔函数;Walsh谱ABSTRACTThe Boolean function playing an important role in cryptology is widely used in the analyses and designs of stream cipher or block cipher.The main reason is that at some degree the cryptographic properties of Boolean function directly decide the security of system.This dissertation is devoted to the cryptographic properties and applications of the Boolean functions in modern cryptography.Firstly the research background and significance of Boolean function, and the status-quo of this research both at function is definited , furthermore the denotation methods and the research methods of the properties of Boolean function,mainly including the truth table and polynomial denotation, etc are summarized .Secondly several cryptographic properties and theorem about the Boolean function are discussed , Walsh spectrum which is thought as an important tool of studying the Boolean function are introduced, and the cryptographic properties of the Boolean function, mainly including nonlinear, balance, related immune and strict avalanche,etc are introduced.Finally we focuse on the applications of the Boolean function in stream cipher and block cipher. The security of stream cipher depends on the key stream furthermore the key stream sequences are generated by the key stream generators where the Boolean function plays an important role.Oneof the most representative block cipher algorithm is DES algorithms, which the key on designing is S-box,which can be described by multiple output Boolean function.Key word:Stream cipher ; block cipher;key stream generators;S-box;Boolean function; Walsh spectrum目录1 前言 (1)1.1 背景和意义 (1)1.2 国内外研究现状综述 (1)1.3 本文研究的主要内容 (2)2 基本理论知识 (3)2.1 密码学基本概念 (3)2.2 布尔函数的基本知识 (5)2.3 布尔函数的研究方法 (8)3 布尔函数的密码学性质 (10)3.1 布尔函数的Walsh变换及其性质 (10)3.2 布尔函数的线性性 (11)3.3 布尔函数的非线性性 (12)3.4 相关免疫性 (13)3.5 布尔函数的平衡性 (13)3.6 布尔函数的对称性 (14)3.7 严格雪崩准则 (14)3.8 扩散准则 (14)4 序列密码与布尔函数 (15)4.1 序列密码概述 (15)4.2 密钥流生成器 (16)4.3 位移寄存器 (16)4.4 序列密码中布尔函数的设计准则 (19)5 分组密码与布尔函数 (21)5.1 分组密码概述 (21)5.2 DES算法 (23)5.3 分组密码中布尔函数的设计准则 (30)6 结论 (31)参考文献 (36)致谢 (37)1 前言1.1 背景和意义在信息技术飞速发展的今天,网络数据的传输和共享越来越复杂,信息传递过程中的安全性越来越被人们所重视,这在某种程度上推动了人们对现代密码学的研究。
一类密码函数的构造与分析
通
信
学
报
V l _ 3 4 N O . 4 Ap il r 2 0 1 3
J o u r n a l o n Co l l n l l U n i c a t i o n s
d o i : 1 0 . 3 9 6 9 / j . i s s n . 1 0 0 0 - 4 3 6 x . 2 0 1 3 . 0 4 . 0 1 2
‘
‘
’
’
‘
一
’
一
…
‘
o ns t r uc t i o n a nd a na l y s i s o r o ne c l a s s o i c r y p t o  ̄ r a phi c f u nc t i o ns
OU Zh i — hu i , ZHAO Ya — qu n ’ - , LI Xu
d i t i o n l,a a n o v e l c l a s s o f mu l t i o u t p u t Bo o l e a n f u n c io t n s b y g e n e r li a z i n g t h e me t h o d wa s c o n s t r u c t e d a n d t h e g e n e r a l Wa ls h s p e c t r u m o f he t c l a s s o f mu l i f o u t p u t Bo o l e n a f u n c i t o n s wa s p r o p o s e d . Co r r e l a t i o n i mmu n i t y nd a lg a e b r a i c i m u —
第7章 序列密码

(ii)在一个周期圈内,总游程数为2n-1,对1≤i≤n-2, 长为i的游程有2n-i-1个,且0,1游程各半,长为n-1 的0游程一个,长为n的1游程1个。
(iii) {ai}的自相关函数为二值:
定理 7.7.2 GF(2)上n级M序列的数目
为 2 2 n1 n
。
7.7.2 非线性前馈序列
引理7.7.1 在图7.7.1中n级LFSR为n级m
序列生成器时,对任一组不全为0的k j ( j 0,1,2, ,2n 2)
,存在唯一的前馈函数f(x),使前馈序列
是周期序列k k 0k1
1,
Ra
()ຫໍສະໝຸດ 1 T,当 0 当0 T 1
定理 7.6.2 设线性移位寄存器的特征多项
式为 令
Ax
定义
p7ix1.a6i xii.n12,0 ci x则设i,pA递((xx) 推)p为序((xx))G列,F其(a2j 中)上((的xp)(x多)i)n1。项cni式xn,i ji。1 a j
lLn [ x]
记为Nf,即f(x)的非线性度为其与所有线性 函数之最短距离,于是线性函数的非线性度
为0。称max lLn [ x]
d
(
f
,
l
)为f(x)的线性度,记为Cf。即
的线性度是f(x)与所有线性函数的最大距离。
定义 7.4 若l(x)使得
,则称l(x)为
f(x)的最佳线性逼近。d( f ,l) N f
若的r周i两期两为互素,f(nx)(与2ri 各1) 变元均有关,则{kj}
NF
具有最优代数免疫阶布尔函数的构造
难 以控 制 , 的相 互 制 约 , 的没 有 关 系 ,这 就 使 有 有 的构 造一综 合性 质好 的布 尔 函数变 得 而很 困难 .本
文通 过研究 代数 免疫 度 、非线 性 度和 汉 明重 量之 间 的关 系得 出 了一 种构 造思 想 , 很好 的解决 了这个 问
一
设 ) 在 零化 子 g ) 存 ( ,且 d g g e ( )=
d 则 由定 义 1知 g( 的 A F为 g( , ,… , , ) N
n
有 f 成 的集 合 , 是 n元 布 尔 函数 ,则 f , , 构 f (
、
)=n 。+
,
+1
善 0 +. + 2 , . , n ・ …
D l 提 出的级 联 函数 等.对 于性 质优 秀 的 布 尔 函 aa i
数显然 只考 虑代 数免 疫是 不 行 了 , 他 的 如 :相 关 其 免疫度 ,非线性 度 ,平 衡性 ,代 数 次数 等 也 应 该 考 虑在 内 ,这样 构造 出来 的布尔 函数 才 能满 足 实 际 的 需要 .由于布 尔 函 数 的密 码 学 性 质 之 间 关 系 复 杂 、
取的.
w() tf ≤2
∑ () .
推 论 2 若 A ( =d 则有 Ij O ,
组 中共有 ∑ ( ) 变元 , tf 个方 程 ,由于 a ( ) 个 w () /f >d 说 明 g( 的代 数 次 数 至 少要 大 于 d 从 而有 , ) ,
元 素 的个 数 , 记为 w() 当 w ()= 时称 f tf , tf 2 为平
衡 函数. 定义 3 fg 且 f・ 0 则 称 g是 f , ∈B , g= , 的零
密码学中布尔函数论文
密码学中的布尔函数摘要:本文介绍布尔函数中的bent函数及其的密码性质。
关键词:布尔函数;bent函数;线性;密码;相关度中图分类号:g712 文献标识码:a 文章编号:1002-7661(2012)22-368-01布尔函数(单输出和多输出)在密码算法的设计与分析中占有极其重要的地位.人们对布尔函数的平衡性、对称性、高非线性、相关免疫性、扩散性等进行了深入研究,特别是对抵抗相关攻击的相关免疫函数类、抗线性分析的bent函数类进行了系统的研究,取得了丰富的成果。
本文介绍布尔函数中的bent函数。
抗线性分析是密码系统必须具备的安全性能,所以非线性性是布尔函数最重要的密码学性质之一。
由rothaus 提出的bent函数是一类重要的密码函数,具有最高非线性度,由于其在密码、编码理论、序列以及设计理论中的重要应用,引起了密码学界的极大关注,取得了一系列的研究成果。
给出了bent函数的定义如下:定义1 如果元布尔函数的所有谱值都等于,称为bent函数。
另外,bent函数还有一些等价定义:定理1 设是元布尔函数,那么下面说法是等价的。
为bent函数。
对每一个都有,其中:是的第行。
其中:为矩阵;为的序列:为的序列,;;为集合中元素的个数;;为的非线性度。
一直以来对bent函数的构造都是研究者所关心的问题。
构造方法可分为两种,一种是间接构造,即用已有的函数来构造新的bent 函数;另一种就是直接构造。
至今所知道的直接构造主要有两类:一种是m()类,另一类是ps()类。
下面再介绍两个定理:定理2 ():令,则是元bent函数,其中是上的任意置换,而是上任意的布尔函数。
若将的子空间e的指示函数定义为,而ps类bent函数就是将由所有或个的“不交的”维子空间的指示函数的模2和所组成的函数的集合,其中,“不交的”意味着任意两个这样的子空间只交于0元素,且它们的维数都是p,所以任意两个这样的子空间的直和是。
在参考文献中给出了的一种划分,从而得到了一种构造这类函数的方法,并且给出了对应bent函数的代数范式。
5元1阶弹性函数的代数免疫阶
免疫 函数 ,得 到 了 最 优 代 数 免 疫 函数 具 有 一 阶 弹 性 时 可 能 的 结 构 形 式 ;在 此 基 础 上 , 给 出 了布 尔 函 数 代 数 免 疫 阶
和 弹 性 阶 随 着 变 元 个 数 变 化 的 一 些 结 果 ,最 后 给 出 了 一 个 5元 1 弹 性 的最 优 代 数 免 疫 布 尔 函数 。 阶
DU io W EN a . a ZHANG i S Ja , Qioy n , Je , ONG h u c a S o —h o
(. t eK yL b rtr o New riga dS i hn T c n l y B in nv r t o P s a d e c mmu ia o s B in 0 8 6 C ia 1 Sa e a oa y f t o k w t i g e h o g , e igU i s y f o t n T l o t o n n c o j ei s e nct n , e ig10 7 , hn ; i j
(.北 京邮 电大 学 网络与 交 换技 术 国家重 点 实验 室 ,北 京 1 0 7 ; 1 086
2 .新乡 学 院 数学 系 ,河 南 新 乡 4 30 :3 50 3 .北 京 邮电大 学 理 学院 ,北 京 10 7 ) 0 86
摘
要 :首 先 给 出 了 最 优 代 数 免 疫 布 尔 函 数 弹 性 阶 的一 个 上 界 ,并 且 证 明 了 一类 5元 1 弹 性 函数 不 是 最 优 代 数 阶
关键 词:布尔函数;零化子 :代 数免疫 :相关免疫
中 图分 类 号 :T 1 . N9 81 文 献 标 识 码 :A 文 章 编 号 :10 —3 X(0 10 —0 70 0 04 6 2 1)40 1—8
拟 Bent 函数的代数免疫性
拟 Bent 函数的代数免疫性刘志高【摘要】基于布尔函数非线性度与代数免疫度之间的关系,利用Walsh谱、组合数等工具得到了判定拟Bent函数存在低次零化子的一个充分条件,它不需要利用Walsh循环谱或代数正规形来判定,非常直观有效。
据此充分条件可知,在变元个数确定的情况下,拟Bent函数的阶数越高,其存在低次零化子的可能性越大,抵抗代数攻击的能力越弱。
反之,在阶数确定的情况下,拟Bent函数的变元个数越大,其存在低次零化子的可能性越小,抵抗代数攻击的能力越强。
%Based on the relationship betw een the nonlinearity and the algebraic immunity of Boolean functions ,a sufficient condition for judging the quasi bent function existing low degree annihilators is given by Walsh spectrum and combination tools ,w hich need not to use the Walsh cyclic spectrum or al‐gebraic normal form to judge ,so it is very intuitive and effective .It concludes that the order of quasi bent functions is higher ,the possibility of low degree annihilators is bigger and the ability to resist alge‐braic attac k is weaker in the case of variable number under certain ;on the otherhand ,the variable number of quasi bent functions is bigger ,the possibility of low degree annihilators is smaller and the a‐bility to resist algebraic attack is stronger in the case of the order numbers under certain conditions .【期刊名称】《武汉工程大学学报》【年(卷),期】2014(000)011【总页数】4页(P75-78)【关键词】布尔函数;代数攻击;Walsh循环谱【作者】刘志高【作者单位】马鞍山职业技术学院,安徽马鞍山243031【正文语种】中文【中图分类】TN918.1;O1580 引言布尔函数作为序列密码、分组密码和Hash函数的重要组件,其密码学性质的好坏直接影响到密码系统的安全性. 文献[1]提出了一类密码学性质优良的函数——拟Bent函数, 它是包含Bent函数和部分Bent函数的更大的函数类, 可以具有Bent 函数所不具有的密码学性质, 如: 平衡性、相关免疫性, 能有效抵抗线性攻击、相关攻击和差分攻击等. 随后, 人们相继研究了拟Bent函数的一些构造方法及其非线性度、代数次数、相关免疫性、扩散性、正规性、对偶性等密码学指标[2-6]. 研究表明, 拟Bent 函数的密码学性质优良, 在密码设计及通信领域中有广泛的应用.随着密码技术的不断发展, 各种新兴的攻击方法相继出现. 尤其是代数攻击[7]的出现, 在密码学界引起轩然大波, 人们利用代数攻击成功地破译了Toyocrypt和LILI. 代数攻击对现有的密码体制形成了巨大威胁, 为抵抗代数攻击, Meier等人于2004年引入了度量布尔函数安全性的新指标——代数免疫性 [8]. 代数免疫一经提出就受到密码学界的广泛关注, 研究成果主要集中在两方面: 一是最优代数免疫函数的构造方法研究[9-12]; 二是对已有的密码学性质良好的布尔函数的代数免疫性研究[13-15] .关于代数免疫与其他密码学指标之间的关系已有少量的研究,如文献[16]研究了布尔函数的代数免疫与扩散阶之间的关系. 但是, 针对拟Bent函数的代数免疫性分析还未得到系统的成果, 探讨拟Bent函数是否存在低次零化子, 能否抵抗代数攻击, 具有很强的现实意义.本文基于布尔函数非线性度与代数免疫度之间的关系, 利用Walsh谱、组合数等工具对拟Bent函数(包括偶数变元和奇数变元)的代数免疫性进行系统地分析, 得到了判定其存在低次零化子的一个充分条件. 该条件只需要根据拟Bent函数的阶数k 与变元个数n之间的关系就可进行判定, 不需要利用Walsh循环谱或代数正规形来判定, 非常直观有效. 进一步, 还研究了如何根据拟Bent函数的阶数k与变元个数n之间的具体关系来确定其代数免疫度的上界.1 预备知识一个n元布尔函数f是指从GFn(2)={0,1}n到GF(2)={0,1}的一个映射. 记Bn为所有n元布尔函数组成的集合, 记An为所有n元仿射布尔函数的集合.定义1[17] 设f(x)∈Bn, 称为f(x)的一阶Walsh循环谱. 其中w∈F2n.定义2[17] 设f(x)∈Bn, 称(f,l)为f(x)的非线性度. 其中dH(f,l)为汉明距离, 即dH(f,l)=|{x∈F2n}|f(x)≠l(x)}|.定义3[1] 一个n元布尔函数f(x)称为n元k阶拟Bent函数, 如果对任意的w∈F2n, 均有|S(f)(w)|=0或易知, n为偶数时, 0阶拟Bent函数就是Bent函, n阶拟Bent函数就是仿射函数. 定义4[7] 设f∈Bn, 若∃0≠g∈Bn, 使得f·g=0恒成立, 则称g是f的零化子.由于f·(1+f)=0, 因此f的零化子一定存在. 记f的全体零化子构成的集合为An(f). 定义5[8] 设f∈Bn, 称f的零化子和1+f的零化子的代数次数的最小值为f的代数免疫度. 记作AI(f), 即AI(f)=min{deg(g)|g∈An(f)or g∈An(1+f)}.2 主要结论引理1[17] 设f(x)∈Bn, 则引理2[8] 设f(x)∈Bn,若AI(f)=d,则引理3[7] 设f(x)∈Bn, 则AI(f)≤.定理1 设f(x)是n元k阶拟Bent函数. (1) 当n为偶数时, 若k> 则即f(x)存在低次零化子; (2)当n为奇数时, 若k> 则即f(x)存在低次零化子.证明由引理1和定义3知, 设AI(f)=d,则由引理2知, 即(1) 当n为偶数时, 若即时, 即亦即再由引理3知, f(x)存在低次零化子.(2) 当n为奇数时, 若即时, 即亦即再由引理3知,f(x)存在低次零化子.定理1给出了n元k阶拟Bent函数存在低次零化子的一个充分条件, 它只需要根据k与n的关系来进行判定, 而不需要利用Walsh循环谱或代数正规形来判定, 非常直观有效. 由定理1知, 在变元个数确定的情况下, 拟Bent函数的阶数越高, 其存在低次零化子的可能性越大, 抵抗代数攻击的能力越弱. 反之, 在阶数确定的情况下, 拟Bent函数的变元个数越大, 其存在低次零化子的可能性越小, 抵抗代数攻击的能力越强. 进一步, 还可分析拟Bent函数的阶数k与其变元个数n之间的距离对代数免疫性的影响.f(x)为此, 需要探讨一些组合数的性质.结论1 对于一切偶数n≥10, 有证明 (1)n=10时,(2) 假设n=k时, 命题成立, 即则n=k+2时,有命题亦成立.综合(1)、(2)知原命题成立.类似可得如下结论:结论2 对于一切奇数n≥5, 有由定理1和结论1可得如下推论:推论1 设f(x)是n元k阶拟Bent函数, 且n为偶数. 若n-k=2, 则对于一切n≥10,f(x)存在低次零化子.证明由结论1知, 当n为偶数时, 对于一切n≥10, 有从而有再由定理1知, f(x)存在低次零化子.类似可得如下推论:推论2 设f(x)是n元k阶拟Bent函数, 且n为奇数. (1) 若n-k=2, 则对于一切n≥5, f(x)存在低次零化子; (2) 若n-k=4, 则对于一切n≥11, f(x)存在低次零化子. 推论1和推论2表明, 拟Bent函数的阶数k与其变元个数n之间的距离对代数免疫性的影响很大, 距离越小, 代数免疫能力越弱.进一步, 还可把定理1推广得定理2.定理2 设f(x)是n元k阶拟Bent函数. (1) 当n为偶数时, 若k> 其中m为不大于的整数, 则AI(f)≤m; (2)当n为奇数时, 若k>其中m为不大于的整数, 则AI(f)≤m.证明 (1) 当n为偶数时, 由定理1的证明知,当即时, 即d<m+1,亦即AI(f)≤m.(2) 当n为奇数时, 由定理1的证明知,当即时,即d<m+1,亦即AI(f)≤m.定理2表明, 可以根据拟Bent函数的阶数k与变元个数n之间的具体关系来确定其代数免疫度的上界.3 结语本文研究表明当拟Bent函数的阶数k与变元个数n满足一定的关系时, 就可充分判定其存在低次零化子, 为密码系统中密码函数的选择提供了借鉴. 遗憾的是, 该条件是充分的而非必要的. 能否找到充要条件, 还有待进一步研究.致谢感谢安徽省高校优秀青年人才计划给予的经费支持,诚挚感谢张福泰教授的辛勤指导!参考文献:[1] 李世取, 刘文芬, 滕吉红. k 阶拟Bent 函数的性质及其应用[C]//谢仁宏. 第7 届全国青年通信学术会议论文集.北京: 电子工业出版社, 2001:939-943.LI Shi-qu, LIU Wen-fen, TENG Ji-hong. Some properties of k-order quasi-bent functions and its applications[C]//XIE Ren-hong. The proceedings of the Seventh National Youth Conference on communication. Beijing: Electronic Industry Press, 2001:939-943.(in Chinese)[2] 滕吉红, 李世取, 刘文芬. k阶拟Bent 函数在密码设计和通信中的应用[J]. 通信学报, 2003, 24(12):58-66.TENG Ji-hong, LI Shi-qu, LIU Wen-fen. The application of k-order quasi-bent functions in cryptology and communication fields [J]. Journal of China Institute of Communication, 2003,24(12):58-66.(in Chinese)[3] 张习勇, 韩文报. 拟Bent 函数的性质和构造[J]. 数学学报, 2004, 47(6):1175-1184.ZHANG Xi-yong, HAN Wen-bao. Some properties and constructions of quasi-bent functions [J]. Acta Mathematica Sinica, 2004, 47(6):1175-1184.(in Chinese)[4] 胡斌, 金晨辉, 冯春海. Plateaued 函数的密码学性质[J]. 电子与信息学报, 2008, 30(3): 660-664.HU Bin, JIN Chen-hui, FENG Chun-hai. Cryptographic properties of plateaued functions[J]. Journal of Electronics & Information Technology, 2008, 30(3): 660-664.(in Chinese)[5] 刘志高. 两类多输出一阶拟Bent函数的构造 [J]. 武汉工程大学学报,2010,32(9):108-110.LIU Zhi-gao. The constructions of two classes of 1-order multi-output quasi-bent functions[J]. Journal of Wuhan Institute of Technology, 2010, 32(9):108-110.(in Chinese)[6] 王维琼, 肖国镇. Plateaued函数的对偶性[J]. 计算机科学, 2013, 40(5): 19-20. WANG Wei-qiong, XIAO Guo-zhen. Dulity of plateaued functions[J]. Computer Science, 2013, 40(5): 19-20.(in Chinese)[7] COURTOIS N, MEIER W. Algebraic attacks on stream ciphers with linear feedback [C]//Advances in Cryptology- EUROCRYPT 2003. Berlin:Springer-Verlag 2003: 346-359.[8] MEIER W, PASALIC E, CARLET C. Algebraic attacks and decomposition of Boolean functions[C] //Advances in Cryptology-EUROCRYPT 2004. Berlin:Springer-Verlag 2004: 474-491.[9] CARLET C, DALAI D K, GUPTA K C, et al. Algebraic immunity for cryptographically significant Boolean functions: analysis and construction[J]. IEEE Transactions on Information Theory, 2006, 52(7): 3105-3121.[10] 张凤荣, 胡予濮. 具有高阶代数免疫的弹性函数[J]. 武汉大学学报:理学版, 2010, 56(2): 207-210.ZHANG Feng-rong, HU Yu-pu. Resilient boolean functions with highalgebraic immunity[J]. Journal of Wuhan University:Natural Science Edition, 2010, 56(2): 207-210.(in Chinese)[11] 熊晓雯, 屈龙江, 李超. 具有最大代数免疫度的布尔函数的构造[J]. 计算机科学, 2011, 38(1): 26-30.XIONG Xiao-wen, QU Long-jiang, LI Chao. Construction of boolean function with maximum algebraic immunity [J]. Computer Science, 2011, 38(1): 26-30.(in Chinese)[12] 董新锋, 张文政, 周宇,等. 基于代数正规型构造的代数免疫最优布尔函数[J]. 计算机工程, 2013, 39(7): 169-172.DONG Xin-feng, ZHANG Wen-zheng,ZHOU Yu,et al. Optimal algebraic immune boolean function based on algebraic normal form construction[J]. Computer Engineering, 2013, 39(7): 169-172.(in Chinese)[13] 冯克勤, 廖群英. 对称布尔函数的代数免疫性[J]. 工程数学学报, 2008, 25(2): 191-198.FENG Ke-qin, LIAO Qun-ying. On algebraic immunity of symmetric boolean functions[J]. Chinese Journal of Engineering Mathematics, 2008, 25(2): 191-198.(in Chinese)[14] 吴玮玲, 王永娟, 张世武. 奇数变元plateaued函数代数免疫性质研究[J]. 计算机工程与应用, 2012, 48(2): 96-98.WU Wei-lin, WANG Yong-juan,ZHANG Shi-wu. On algebraic immunity of plateaued functions in odd variables[J]. Computer Engineering and Applications,2012, 48(2): 96-98.(in Chinese)[15] 刘志高. 级联函数的代数免疫性研究[J]. 计算机工程, 2012, 38(1): 117-119. LIU Zhi-gao. Research on algebraic immunity of Boolean functions byconcatenation[J]. Computer Engineering, 2012, 38(1): 117-119.(in Chinese) [16] 周宇, 曹云飞, 张文政,等. 布尔函数的代数免疫与扩散阶的关系[J]. 计算机工程与科学, 2011, 33(10): 34-38.ZHOU Yu, CAO Yun-fei,ZHANG Wen-zheng et al. Relationship between algebraic immunity and propagation characteristics of the boolean functions[J]. Computer Engineering & Science, 2011, 33(10): 34-38.(in Chinese)[17] 冯登国. 频谱理论及其在密码学中的应用[M]. 北京: 科学出版社, 2000:41-45. FENG Deng-guo. Spectrum theory and its applications in cryptography[M]. Beijing: Science Press, 2000:41-45.(in Chinese)。
关于布尔函数串的一些性质
文 章编 号 :034 7 (0 20 7 1 3 l0 -2 1 1)502 ・ 2 0
关 于布 尔 函数 串的一 些性 质
屈仁 春
( 四川 大学数 学学院,成都 606 10 4)
摘
要 :布 尔函数是 密码 学中的一类重要 函数,被广泛应 用于密码体 制和 密码协议 的构造 中.布 尔函数的密码 性质 在一
1 引言
布 尔 函数在 许 多领 域 都有 应 用背 景 . 们在 不 同 的领域 对布 尔 函数 进行 了大 量 的研 究,特 别在 密码 学 领 域 人
中, 布尔函数一直是研究热点川 Me r . i 等提出了代数免疫度的概念并指 出布尔函数的代数免疫度是布尔函数衡 e 量抵抗代数攻击的重要标志 . J实际上,为了能抵抗代数攻击,函数的代数免疫度不能太低. D l[ 而 a i 等通过引 a3 1 入布尔 函数串递 归构造 了具有最大代数免疫度的布尔函数, 此类函数被证明具有较好的密码性质. 在 本 文 中讨论 了布 尔 函数 的 O 串的一 些基 本性 质并给 出了证 明, 些性 质在 布尔 函数 的递 归构造 中是非常 1 这 有 用 的,通 过不 同 的递 归构造 找 出具有 最大代 数 免疫 阶,且有较 好 的非线性 度和 平衡 性等 密码性 质 的布 尔 函数 J 能 很好 的提 高抵 抗代 数 攻 击 的能 力 .
组成的环. 把 空间
的每 个 向量看成 一 个长 度为 的二 进制 数,则可 以把 中 的所有 向量与 0到 2 1 间 的所有整 数进 行一 一对 一 之
应. 任意一个/ - / 元的布尔函数f( , 从小到大的字典顺序, ) 按 可将其函数值从左到右排列合成一个2 维向
量: ( ) (( , 1…,( 一) 这个向 就称为 f o (, f2 1 , ) ) ) 量 布尔函 数f 的 值表. ( 可以 成是长度为 () 真 ) 看