
移动警务终端信息安全威胁研究
移动警务
移动警务终端信息安全威胁研究
浮欣谢峰张哲公安部第一研究所
摘要:随着执法环境和执法种类不断发展,移动警务业务作为支撑公安警务工作的重要保障环节,其重要程度也与曰俱
增。由于移动设备的智能化、普遍接入移动公安网、容易损坏和丢失等客观因素,移动警务终端设备面临更加严峻
的信息安全祕,尤其当前随着身份证联网应用、使用公民生物特征识别查验人□等新型公安执法环境的出现,作
为这些重要敏感信息或不可再生信息的数据载体和传输工具,移动警务终端设备一旦遭到入侵和破坏,后果不堪设
想。通过广泛调研,在分析移动警务终端不同层面安全机制的基础上,总结并分析其各层面所面临的安全威胁,为
公安部门对移动警务终端设备的信息安全防护提供借鉴和参考。
关键词:移聽务终端Oday
漏洞APT
攻击
引言
随着移动警务执法需要的不断发展,越来越多的公安
机关已经或计划为公安民警配备移动警务终端设备,作为
移动警务执法环境下的制式警用装备。移动警务终端的设
备形态主要是移动智能手机或移动平板电脑,主要采用深
度定制版本的Android
系统,还有极少量采用Windows
系
统。移动瞥务用户的快速增长导致面临的信息安全问题也
更加突出,根据TrustGo
公司的统计报告,Google
Play
上
有3.15%的应用程序存在可能泄露用户隐私或被攻击者利
用的漏洞;而在国内市场该比例更是高达19.7%[2]。虽然移
动警务终端一般采用指定的应用市场,但在信息安全方面仍然不能掉以轻心,伴随大量差异化、定制化的功能、配
置和应用同时也带来较大安全隐患。
―、移动警务终端系统架构
移动警务终端除了内置普通SIM
卡之外,还内置了专
用TF
安全卡,用作接入运营商为公安机关分配的专线
APN
网络,安全卡内同时还包括与公安网服务端进行身份
验证的数字证书,当首次接入公安网时需要申请设备注
册,公安网管理员会执行设备入网审批流程,通过审核后
方能接入公安网使用。根据G/VT
1085-2013《手持式移
动瞀务终端通用技术要求》的规定,移动瞀务终端设备目
前禁止使用WIFI
网络和蓝牙通信,避免带来更多安全隐
〇丨丨〇6 6〇1111〇丨〇97 2017年第5期4
9图2
移动普务终端安全威胁分J
50 E(-)内核层安全威胁
移动终端系统大多数采用ARM
处理器,类似于X
86架
构,ARM
处理器也支持多个运行模式。应用代码运行在用
户模式,内核代码运行在内核模式,不同模式之间的硬件
隔离使得从用户模式发起直接攻击难度较大,但也不排除
某些具有强大攻击资源和技术储备的黑客攻击行为®。
1. 加载内核模块
Android
系统允许用户在运行时将模块整合到内核中,
如设备驱动,一旦恶意代码被加载进入内核,它就拥有内
核的所有特权权限,具有直接访问系统硬件资源的能力,
可以绕过内核层之上的任何安全机制。
2. 内核漏洞
移动终端系统可能出现内核漏洞。内核结构的复杂性
和庞大的规模使其包含安全漏洞的可能性大大増加,内核
代码包含了大量的硬件参数信息,通常由OEM
厂商发布,
但是目前Android
平台的品牌、型号繁多,存在严重的碎片
化问题,无法保证及时发布安全更新,因此随着移动终端
设备包括采用Android
操作系统的移动警务终端设备的大量
普及,利用内核漏洞发起攻击的概率也在相应增加。
(二)中间件层安全威胁
中间件层是移动终端内核层和应用层之间的一层软件
栈,通常包括系统运行需要的核心库文件、关键系统服务
代码等。若中间件层的软件栈受到攻击,会导致恶意代码
直接面对内核服务,从相对底层获取更多的系统资源,提
高攻击效率。
1. 应用代码签名威胁
在Android
中间件层采用了代码自签名机制,允许第三
方APP
进入终端系统,如果应用在设备上安装成功,仍然
能够对它的代码进行随意修改,应用程序控制流程的完整
性可能遭到破坏,在Android
系统应用APP
程序安装时,会
对安装程序各部分进行摘要计算、签名比对等过程,但是
在启动已安装的应用程序时不会进行重新计算,而只比对
时间戳操作,因此对APP
应用程序代码签名的攻击可以通
过伪造时间戳实现。这样可以在不被系统签名机制察觉的
情况下向APP
应用程序中添加恶意代码,但前提是必须取
得Root
权限。上述攻击行为完全可以针对移动警务终端设
备中预装的APP
应用程序。
2. 代码控制流攻击威胁
Android
系统基于Linux
内核,提供了一^f
-进程控制另
一个进程的手段,如ptrace
系统调用,利用ptrace
调用可
以实现进程劫持,允许父进程控制子进程或者高权限的进患。软件方面,只安装与移动警务相关的APP
应用,禁止
安装其它任何不相关的第三方应用程序。
移动警务终端成功注册后,若需要访问公安网资源,
则通过运营商的4G
蜂窝网络(APN
专线)与公安网建立通
信链路,可以将现场采集的照片、音视频、安全日志等数
据传送到公安网,部分业务还需要将公安网执行的逻辑操
作结果返回给移动警务终端,例如身份证核验操作等。移
动警务终端应用环境如图1所示。
图1
移动警务终端应用环境
二、移动警务终端安全威胁分层模型
移动警务终端设备与普通移动终端设备在物理结构、
软硬件架构、用途方面存在基本共性,因此其在安全方面
也可以参照通用移动终端进行分析,按照从底层向上层方
向,安全层面可以分为内核层、中间件层、应用层、数据
层、传感器层和网络层,可以用逐层分析的方法来分解此
类设备面临的潜在信息安全风险,图2显示了一种移动瞥
务终離息安全麵莫型。程用户控制其它目标进程,从而改变目标进程的执行流
程。Android
系统内有大量的系统®务,一旦系统®务进程
被劫持,使用该系统1艮务的任何进程将不再可信。
(三) 应用层安全威胁
应用层面的安全威胁主要是指恶意代码入侵威胁,移
动智能终端包括移动警务终端在内,此类设备的共同特点
是运行第三方厂商开发的APP
应用软件,恶意代码可以随
第三方APP
应用程序的安装进入移动终端系统。统计显示
86%的Android
恶意代码是嵌入到流行的APP
并重新打包实
现的[幻。恶意代码入侵方式还包括嵌入更新升级模块、利
用二维码、邮件、恶意链接等形式欺骗用户下载等,恶意
代码进入Android
系统后会利用自身逻辑去尝试提升自身权
限从而获得对系统资源更大的访问权限和感染范围。例
如,Android
系统中存在大量以Root
权限运行的Daemon
进
程,可以利用这些进程的漏洞使恶意代码以Root
权限运
行,即可绕过Android
系统的全部访问控制机制。
对于移动警务终端来说,最好从已知安全的第三方应
用市场下载APP
软件,并严格禁止从其它途径下载和安装
未知来源的APP
软件。
(四) 数据层安全威胁
Android
系统是最主流的移动操作系统,也是移动警务
终端目前所采用的最主要操作系统。根据中国360互联网
安全中心发布的报告显示,2015年第一季度360互联网安
全中心共截获Android
平台新增恶意程序样本409万个,同
时恶意软件的分类统计显示,将近90%的恶意软件存在窃
取隐私行为,导致个人隐私数据频频泄露,给用户带来人
身安全和财产损失等方面的问题。因此Android
移动端数据
层面的安全防护是一个亟待解决的问题。对于移动警务终端来说,最好明确界定哪些警务应用
数据是敏感和需要保护的数据,例如身份证照片、现场执
法照片和音视频等,如果这些数据需要本地存储,应该采
取何种加密机制,密钥应如何安全保管。当然在增加加密
功能的同时也要综合权衡移动操作系统的硬件和软件性能
问题。
(五) 传感器安全威胁
移动警务终端和其它移动设备类似,搭载了丰富的传
感器资源,包括摄像头、GPS、MIC
(麦克风)、指纹采
集、人脸识别、身份证阅读模块等,这些传感器采集的信
息被实时转换成二进制数据存储在终端设备中,_旦传感
器被滥用或非授权使用,敏感的执法信息和隐私数据就可
能被泄露。尤其当前移动警务终端越来越多的被用来采集
民众的生物特征信息,如果这些信息遭到泄露则会造成严
重后果。
(六) 网络通信层威胁
1 ■无线通信
移动蜂窝网络已经发展了四代,即1G
(第一代)~
4G
(第四代),对安全方面的考虑也逐步提升,例如美国
联邦通讯委员会(FCC
)曾授权过_些专用于网络安全
“渗透测试”的无线蜂窝网络频率,只有使用这些频率的
无线移动设备的无线网络服务提供商才能针对无线蜂窝网
縱行渗透攻击[W
]〇目前移动端互联网通信使用的主流通
信制式是4G
技术,包括移动警务终端使用的APN
专用线路
也是基于4G
网络。4G
网络较前代通信技术在安全方面有
了极大提高,例如4G
网络提供一种相互认证的强有力机
制,该机制可以击败许多已知和针对蜂窝网络的攻击,其
利用“密钥保持分离”和“密钥导出函数”来限制对安装
密钥的访问;4G
网络甚至对“家庭扩展基站”设备的物理
安全控制进行了严格要求。因此相对于2G
和3G
技术,
4G
网络目前尚未出现重大安全隐患,是相对最安全的无线
通信雛。
相较于移动蜂窝网络,使用802.11协议族的无线局域
网WU
\N
通信由于存在较多安全隐患,是无线通信方式当
中极易遭到恶意攻击的通信类型,因此目前在移动警务终
端上要求禁用WU
\N
通信;蓝牙通信与WU
\N
存在类似情
况。
2.通信芯片固件漏洞
2017年4月13日,据阿里巴巴公司旗下的阿里聚安全
公司发布的移动安全周刊披露,国外安全公司
Comsecuris
的安全研究员Ralf-Phillip
Weinmann
透露出未
〇丨1〇6 6〇1111〇丨〇97 2017年第5期5
1
移动终端的安全风险及防护建议
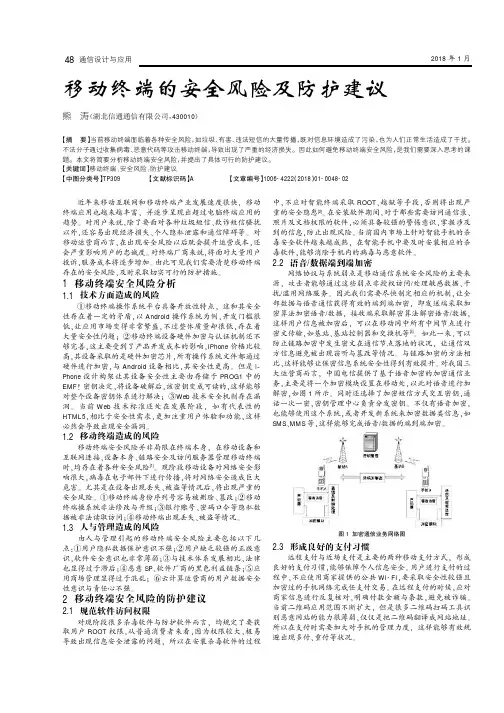
2018年1月移动终端的安全风险及防护建议熊涛(湖北信通通信有限公司,430010)【摘要】当前移动终端面临着各种安全风险,如垃圾、有害、违法短信的大量传播,既对信息环境造成了污染,也为人们正常生活造成了干扰。不法分子通过收集病毒、恶意代码等攻击移动终端,导致出现了严重的经济损失。因此如何避免移动终端安全风险,是我们需要深入思考的课题。本文将简要分析移动终端安全风险,并提出了具体可行的防护建议。【关键词】移动终端;安全风险;防护建议【中图分类号】TP309【文献标识码】A【文章编号】1006-4222(2018)01-0048-02近年来移动互联网和移动终端产业发展速度很快袁移动终端应用也越来越丰富袁并逐步呈现出超过电脑终端应用的趋势遥对用户来说袁除了要面对各种垃圾短信尧欺诈短信骚扰以外袁还容易出现经济损失尧个人隐私泄露和通信障碍等遥对移动运营商而言袁在出现安全风险以后既会提升运营成本袁还会严重影响用户的忠诚度遥对终端厂商来说袁将面对大量用户投诉袁服务成本将逐步增加遥由此可见我们需要清楚移动终端存在的安全风险袁及时采取切实可行的防护措施遥1移动终端安全风险分析1.1技术方面造成的风险淤移动终端操作系统平台具备开放性特点袁这和其安全性存在着一定的矛盾袁以Android操作系统为例袁开发门槛很低袁让应用市场变得非常繁盛袁不过整体质量却很低袁存在着大量安全性问题曰于移动终端设备硬件加密与认证机制还不够完善袁这主要受到了产品开发成本的影响袁iPhone价格比较高袁其设备采取的是硬件加密芯片袁所有操作系统文件都通过硬件进行加密袁与Android设备相比袁其安全性更高遥但是i鄄Phone设计构架让其设备安全性主要由存储于PROG1中的EMF浴密钥决定袁将设备破解后袁该密钥变成可读的袁这样能够对整个设备密钥体系进行解决曰盂Web技术安全机制存在漏洞遥当前Web技术标准还处在发展阶段袁如有代表性的HTML5袁相比于安全性需求袁更加注重用户体验和功能袁这样必然会导致出现安全漏洞遥1.2移动终端造成的风险移动终端安全风险并非局限在终端本身袁在移动设备和互联网连接袁设备本身尧链路安全及访问服务器管理移动终端时袁均存在着各种安全风险[1]遥现阶段移动设备对网络安全影响很大袁病毒在电子邮件下进行传播袁将对网络安全造成巨大危害遥尤其是在设备出现丢失尧被盗等情况后袁将出现严重的安全风险遥淤移动终端身份序列号容易被删除尧篡改曰于移动终端操系统非法修改与升级曰盂银行账号尧密码口令等隐私数据被非法读取访问曰榆移动终端出现丢失尧被盗等情况遥1.3人与管理造成的风险由人与管理引起的移动终端安全风险主要包括以下几点院淤用户隐私数据保护意识不强曰于用户缺乏较强的正版意识袁软件安全意识也非常薄弱曰盂与技术体系发展相比袁法律也显得过于滞后曰榆恶意SP尧软件厂商的黑色利益链条曰虞应用商场管理显得过于混乱曰愚云计算运营商的用户数据安全性意识与责任心不强遥2移动终端安全风险的防护建议2.1规范软件访问权限对现阶段很多杀毒软件与防护软件而言袁均规定了要获取用户ROOT权限袁从普通消费者来看袁因为权限较大袁极易导致出现信息安全泄露的问题袁所以在安装杀毒软件的过程中袁不应对智能终端采取ROOT尧越狱等手段袁否则将出现严重的安全隐患[2]遥在安装软件期间袁对于那些需要访问通信录尧照片及文档权限的软件袁必须具备较强的警惕意识袁掌握涉及到的信息袁防止出现风险遥当前国内市场上针对智能手机的杀毒安全软件越来越成熟袁在智能手机中要及时安装相应的杀毒软件袁能够消除手机内的病毒与恶意软件遥2.2语音/数据端到端加密网络协议与系统弱点是移动通信系统安全风险的主要来源袁攻击者能够通过这些弱点非授权访问/处理敏感数据尧干扰/滥用网络服务遥因此我们需要尽快制定相应的机制袁让全部数据与语音通信获得有效的端到端加密袁即发送端采取加密算法加密语音/数据袁接收端采取解密算法解密语音/数据袁这样用户信息被加密后袁可以在移动网中所有中间节点进行密文传输袁如基站尧基站控制器和交换机等[3]遥如此一来袁可以防止链路加密中发生密文在通信节点落地的状况袁让通信双方信息避免被出现窃听与篡改等情况遥与链路加密的方法相比袁这样能够让保密信息系统安全性得到有效提升遥对我国三大运营商而言袁中国电信提供了基于语音加密的加密通信业务袁主要是将一个加密模块设置在移动处袁以此对语音进行加解密袁如图1所示遥同时还选择了加密短信方式交互密钥袁通话一次一密袁密钥管理中心负责分发密钥遥不仅有语音加密袁也能够使用这个系统袁或者开发新系统来加密数据类信息袁如SMS尧MMS等袁这样能够完成语音/数据的端到端加密遥
信息安全的威胁和应对措施
信息安全的威胁和应对措施
随着互联网的快速发展,信息技术的广泛应用已成为我们生活中不可或缺的一部分。然而,信息安全问题也逐渐引起人们的关注。在这篇文章中,我们将探讨信息安全的威胁以及应对措施。
一、信息安全的威胁
1. 病毒和恶意软件:病毒和恶意软件是信息系统中最常见的威胁之一。它们可以通过电子邮件、下载链接等途径传播,对计算机系统造成破坏或违法获取敏感信息。
2. 网络钓鱼:网络钓鱼是一种诈骗手段,骗取个人敏感信息的同时伪装成可信来源。通过电子邮件、社交媒体等渠道,骗子诱导用户输入个人账户、密码等敏感信息,以便进行非法活动。
3. 数据泄露:数据泄露是指未经授权披露机构或个人的敏感信息。黑客攻击、内部人员不当操作或外部威胁都可能导致数据泄露。这对个人隐私和商业安全构成了重大威胁。
4. 社交工程:社交工程是指利用人们的社交心理进行信息获取或欺骗的手段。黑客可以通过让受害者相信自己是值得信任的人,从而获取其敏感信息。
5. 无线网络攻击:公共无线网络的不安全性使得黑客能够通过蜜罐、中间人攻击等方式窃取用户的个人信息。
二、信息安全的应对措施 1. 加强网络安全意识:提高用户的网络安全意识是信息安全的首要任务。教育用户辨别可疑的邮件、链接和网站,避免随意泄露个人信息。
2. 安装和更新安全软件:为了防范病毒和恶意软件的侵入,用户应该安装可靠的安全软件,并及时更新,确保获得最新的威胁数据库。
3. 使用强密码和多因素身份验证:用户使用强密码,并使用多因素身份验证方法(如手机短信验证码、指纹识别等)提高账户的安全性。
4. 加密敏感数据和通信:对于存储在电脑或其他存储介质中的敏感数据,用户应该使用加密方法保护其安全。在传输敏感信息时,应使用安全的通信协议(如HTTPS)。
5. 定期备份数据:定期备份数据是避免数据丢失和恶意攻击后果的有效手段。用户应该确保备份的数据存储在安全地点,并能够及时恢复。
6. 加强网站和系统的安全性:网站和系统的管理员应采取必要的安全措施,如加密存储密码、限制登录尝试次数、更新漏洞补丁等,保护用户的个人信息和系统的完整性。
南京无线移动警务

1南京无线移动警务系统功能及应用研究 沈晓峰 (南京公安局交通管理局科研所,南京,210001) 摘 要:“移动警务”是专门针对公安移动警务需求设计的一个新型的系统,由移动终端、移动通信网络、移动接入网、网络安全隔离层、公安信息网等四大部分组成,综合利用和集成了移动设备、数码摄像、手写输入、移动数据存储、图像处理、无线广域通信和移动应用中间件等技术,一方面把公安后台的业务数据延伸到无线移动接入网为一线民警所用,另一方面将一线执勤民警所采集的业务数据通过无线移动终端直接写入后台业务系统,同时在后台和前台之间建立更加顺畅的沟通指挥调度机制。将移动终端数据采集、处理与中心后台的业务系统和数据进行无缝集成,实现在移动终端对各项公安业务数据的共享和综合利用。 关键词:移动警务,交通执法,交通管理 The Nanking wireless moves Jing a duty system function
and application study Xiaofeng Shen (The transportation administration of the Nanking police department research, Nanking, 210001) Abstract: Take off to want:"Move a Jing duty" is exclusively aim at a public security official ambulation Jing work the need design of a new system, from move the terminal, NTT DoCoMo net, ambulation connect into a net, network safe insulation layer, public security official information net...etc. four greatly part of constitute, synthesize make use of and integrated ambulation an equipments, figures to shoot to be like, handwritten importation, ambulation data saving, picture processing, the wireless wide area correspondence and ambulation apply in the center piece etc. technique, on the other hand extend the wireless to the business data of public security official's backstage the ambulation connect into the net as a glimmer of people Jing use, on the other hand will a glimmer of be on duty people Jing collect of the business data pass a wireless ambulation the terminal directly writes in backstage business system, establishment in the meantime communicate conductor to adjust one degree mechanism more smoothly between the backstage and the stage.Collect, handling the ambulation terminal data carries on with business system and data of center backstage and doesn't sew an integration and carry out is move terminal share and comprehensive exploitation of the business data to various public security official. Key words: Move a Jing duty, the transportation enforce the law and the transportation manage 0 引言
基于网络安全的移动终端应用程序设计与安全防护

基于网络安全的移动终端应用程序设计与安全防护
随着移动终端应用程序的普及和发展,网络安全问题变得尤为重要。本文将介绍基于网络安全的移动终端应用程序设计和安全防护的相关内容,包括设计原则、安全风险分析和防护策略等。
移动终端应用程序设计时应遵循以下原则:安全性、实用性、易用性和可扩展性。安全性是应用程序设计的首要考虑因素,应该在设计初期就考虑到安全性相关问题,并采取相应的安全设计措施。
在进行安全风险分析时,需要考虑到移动终端应用程序在网络通信过程中的安全隐患。其中,最常见的安全隐患包括信息泄露、恶意代码攻击、身份认证问题和设备管理问题等。针对这些安全隐患,我们应采取相应的安全防护策略。
信息泄露是移动终端应用程序面临的最大安全威胁之一。为了防止信息泄露,应通过加密和数据传输过程中的身份验证等手段来保护敏感信息的安全。同时,可以采用权限管理和访问控制等措施,确保用户数据的隐私和保密性。
恶意代码攻击是移动终端应用程序另一个常见的安全隐患。开发者可以采取静态和动态分析等手段来检测和防范恶意代码。同时,应定期更新应用程序和操作系统的安全补丁,以修复已知的漏洞。
身份认证问题也是移动终端应用程序的安全风险之一。为了加强身份认证,应采用多因素认证和强密码策略。此外,还可以采用双因素认证、生物识别和人脸识别等最新的身份认证方式,提高用户的身份验证安全性。
针对设备管理问题,可以通过设备追踪和远程擦除等方式提升设备的管理和安全性。当设备丢失或被盗时,可以及时追踪并远程清除设备上的敏感信息,避免信息泄露。 此外,移动终端应用程序在设计和开发过程中还应注意以下事项:合规性要求、数据保护、用户教育和漏洞修复。合规性要求是指遵守相关法律法规和行业标准,确保应用程序的合法合规性。数据保护是指保护用户的个人隐私和敏感信息不被恶意获取和滥用。同时,开发者还应该加强用户教育,提高用户对移动终端应用程序安全的意识,避免因用户错误操作导致安全问题。另外,定期修复应用程序中的漏洞和隐患,以保证应用程序的安全性和稳定性。
移动警务终端技术的要求及发展趋势

224第 36 卷 数字技术与应用
1 移动警务终端发展过程(1)多年前公安部门就已经开始利用移动终端进行数据采集、信息查询、指挥调度等警务工作,现今,在业务和技术的双重推动下,公安部门的移动信息化达到了飞速发展的程度。交通民警、社区民警、巡逻民警等都需要在外工作,而这些民警的人员队伍情况以及工作状况都需要随时运用移动信息化手段来进行管理。另一方面国家公安机关具有稳定社会的能力,它能为社会提供高质量的服务需求,同时国内无线上网的用户已经超过有线上网用户,市民们更加习惯使用移动终端来办理各项业务,而公安机关也需要随时随地获取市民的各种信息,以此来达到精准服务,这样能够有效的提高执法办理的效率。我们使用移动终端应用到公安行业,当中不仅仅是将传统的pc端一致移动终端,更是整个工作机制的变革,对公安部门的每一个部门都提出了很大挑战,而移动警务终端的使用也使得公安部门能够更加精准的为人们服务[1]。(2)我们使用移动警务终端,公安部门还需要注意很多问题,如何整合不同网络和不同渠道的信息、如何将信息做到资源共享、怎样能够更加快速准确地响应人们的业务需求、我们要如何保证信息的移动化等,这些都是即将要面临的问题。公安部门要重新设置新一代的移动警务体系,这样才能够将移动网络和多种网络资源得到共享并且应用到公安移动信息网当中。我们要逐渐将移动警务的服务,从针对公安干警逐渐扩大到社会公众,这样才能为广大社民群众提供更方便的服务,减少群众多跑腿的现象。(3)随着科技的不断进步,移动警务终端也经历了一代又一代的演变,从功能单一的移动终端发展为可支持多种宽带数据的智能终端,而公安部门也在随着移动终端的完善而不断更新自己的管理制度,以此来更好的使用终端为人们提供精准服务。我们还要注意的是无论是已经正在配置的终端还是公安的各种标准规范,这些都是基于公安信息网络这一封闭隔离的技术框架上而形成的,无论面对新的技术体系或者多网络的沟通融合,我们还要做到与时俱进,不断适应新型的移动警务需求,逐渐完善移动警务终端。2 移动警务终端技术2.1 终端分类移动警务提供的网络范围主要公安信息网逐渐扩大到移动互联网和公安移动信息网、公安信息网这三个网络中,我们将通过互联网代提供信息服务的称为一类系统,通过公安移动信息网提供信息服务的称为二类网络,通过公安信息网络提供信息服务的称为三类网络。我们所说的个人普通终端一般是在一类系统当中进行使用,这里的用户可能是民警、消防员或者社会公众,我们只需要进行实名认证,即可下载安装,十分方便;一般受控终端是在二类系统中进行使用,用户可能是民警或者辅警,他需要通过无线链路连接,进行身份认证、用户授权之后,这样就能够连接公安移动信息网进行服务;增强受控终端一般在三类系统中进行使用,也可以在二类系统中使用,用户一般为民警或者辅警。增强受控终端也必须要通过无线传输链路连接,然后进行认证、用户身份认证和授权后才能够接到公安移动信息的子平台,移动安全接入平台能够对公关信息网有隔离交换的功能,这样增强受控终端能够获得公安信息网平台提供的信息服务[2]。2.2 基本要求(1)必须要符合国家电信设备的要求,使用的移动警务终端必须是符合国家规范的;(2)进移动警务终端的硬件安装时要必须符合配置要求,这样才能保证操作系统和移动终端正常工作,对于一些没有影响要求的配件可以根据实际需求进行选择;(3)在使用电磁兼容终端时,要保障其首先具备最基本的电磁防护能力,这样在一定的电磁干扰下还能正常工作,进一步提高效率,提高对射频电磁场干扰度和静电放电抗扰度的要求;(4)保障电池的安全可靠、充电时长以及容量的准确性,减少使用时发生安全隐患。2.3 安全性的要求作为移动警务终端的核心要求,安全性是尤其重要的,它不是单一的对安全的要求,而是包含硬盘安全、操作系统安全、外围接口安全、用户数据方面的一个综合安全体系,同时每一个硬件软件安全性的要求都各有不同,对于个人普通终端、一般受控终端和增强受控终端的实际需求也各有不同。对硬盘来说,它所包含的几部分都必须要满足增强受控,终端的安全性要求,而个人普通终端和一般受控终端都不必满足。这三种终端类型都是根据实际工作中信息安全等级和实际需求所到达的安全体系中的部分或者全部要求,它是一个顺序提升的要求程度。2.4 多模式终端的要求近年来,移动警务终端设备当使用量不断增高,我国公安部科技信息化已经对全国的移动警务终端进行安全审查工作,其中也发现了很多问题,大多还是由于此种模式隔离不彻底带来的各种安全隐患。对于这种模式终端来说,要有一定的安全隔离要求:(1)对操作收稿日期:2018-08-10作者简介:刘宏舸(1977—),男,河南郑州人,专科,毕业于郑州大学,工程师,研究方向:政务移动信息化。移动警务终端技术的要求及发展趋势刘宏舸(郑州信大捷安信息技术股份有限公司,河南郑州 450000)摘要:本文探讨了移动警务终端发展过程,分析了移动警务终端技术,研究了移动警务终端发展趋势。关键词:移动终端;移动警务终端;技术要求中图分类号:TP311.52文献标识码:A文章编号:1007-9416(2018)10-0224-02学术论坛DOI:10.19695/12-1369.2018.10.116第36卷 第10期2018年 10月数字技术与应用Digital Technology &ApplicationVol.36 No.10October 2018
移动智能终端网络安全的有效解决措施

中国新技术新产品2018 NO.8(上)
- 32 -信 息 技 术1 安全隐患移动通信技术一直在和互联网技术相统一,在将来通信的发展的趋势中,移动互联网将成为潜力巨大的发展趋势之一。随着无线技术的迅速提升,空间接口带宽也有提升,终端功能的小断也在加强,这奠定了互联网高速发展的根基,同时也打开了新的移动应用的发展目标。但新技术的发展也会有新的安全隐患的存在。安全隐患问题如下:即智能终端的安全问题、应用安全的问题、网络安全的问题。用户对移动业务的体验形式和存储个人的有关资料所用的载体就是移动智能终端,为确保移动业务是安全可靠的,这需和移动网络共同合作,进而确保二者之间的通信路径是安全可靠的,同时用户信息的完整性还要得到保障。所以,在这个移动互联网的安全系统中,移动智能终端的安全起占有举足轻重的位置。移动智能终端越来越大众化,在生活中扮演重要的角色;尽管移动终端方便了用户,但安全隐患也越加明显。2 移动智能终端存在的安全威胁(1)硬件层面。在层面上的威胁主要体现在以下几方面,比如终端服务器的丢失、器件破损、电磁辐射和芯片安全等等。终端的丢失或被盗,已经是如今用户最为在意的事,这会对用户信息的安全产生威胁,究其原因是现如今的绝大多数的智能终端没有终端硬件的安全机制,例如数据授权访问、远程保护(删除)、机卡互锁等。另外,手机窃听器会对用户接收和发送的信息进行拦截,SIM卡克隆会直接地克隆用户的SIM卡,进而获得有关的信息,尽管芯片的智能化程度愈加壮大,但也有可能避免不了因恶意程序的入侵而得到用户的资料。(2)软件层面。若控制了操作系统,对获取用户的信息简直轻而易举,对智能终端的软件进行控制,严重时在极端的状况下,可使所有网络的智能终端呈现出瘫痪的状态,会对国家的安全产生隐患。将操作系统看作一类软件,就会有安全漏洞的存在,不管是未知的还是已知的,结果都一样,API的接口和开发的工具包同样会存在着被乱用的危害。若攻击者适当地使用安全漏洞等,完全可以对用户进行远程攻击,致使用户的终端功能遭受破坏、得到用户的控制权限等,严重时可使用户的终端构成僵尸网络,进而对互联网的安全产生威胁。(3)应用软件层面。恶意程序会致使应用软件产生诸多的安全威胁,如致使用户信息的暴露、恶意的定购不相干的业务、自费消耗增加、窃听通话、植入病毒等诸多的安全风险。360互联网安全中心的统计表明,在2013年有67.1万个恶意程序呈现在国内的手机上,和上一年度对比发现,提升了4.4倍,这当中吸费木马成了主要的群体。另外,有的软件内容不堪入目,更有甚者不法分子利用软件传播政治谣言等,对国家的安全产生了不良的影响。同时,在对终端应用和内容进行推行时,移动应用商店成了主要的途径,这也有安全危机的存在。有关商店的内容、应用审核策略的拟定,都是由公司本身的发展策略所决定的,审核的规范不统一,没有一个统一的要求,同时,某些应用商店的经营者还不能满足安全监测的所需的能力。在此情形下,威胁到用户安全的内容及应用经过安全审核不达标的移动应用商店进行宣传。比如相对较严格的应用软件的审核就是苹果的APP Store,若应用想上架,就需有14d的审核期,与之相反的,安卓系统对上架销售的应用基本上不怎么审核就开始在商店售卖。3 移动智能终端的安全防范策略(1)强化对移动终端的治理水准。移动管理就是对移动设备跟踪、保护等等,若设备丢失了或者是用户的设备被盗了,在这种情形下,可定位设备的位置、将设备进行远程锁定、清除设备上的资料,尽可能地将设备上的资料保护起来。对设备设置密码,当设备越狱后可立即报告管理员。可对移动APP查验,确保其安全性,阻止植入恶意软件。为确保终端的安全性,阻止在没有允许的情况下进行移动APP的安装等,可创立应用的黑名单。(2)为保障通信安全,可用可信技术。可信计算就是经过可相信的传递机制之后在系统内设立一个信任根,之后以信任根为起点,再到硬件的平台、系统、应用等等,层层认证、层层授信,最终创建一条信任链,在整个移动互联网的系统中建立这种信任的关系。对移动终端模块的应用,可确保通信通道、用户资料的安全性,同时还可阻止用户信息的泄漏,防止木马、病毒的入侵等。若移动终端开启,为确保移动终端的安全,对用户进行证明时要经过可信模块完成。经信任传递机制,确保不会毁坏移动互联网平台的可信度。为阻止移动互联网平台的可信遭受到到损坏,可经信任机制传递,这会确保移动互联网处于可信的环境中,确保了移动终端及移动应用均是可信的,进而对平台的安全性给予保障。(3)组建智能终端有关数据泄漏的防护系统。就数据泄漏问题(使用的泄漏、存储的泄漏、传输的泄漏)来讲,为组本体系(智能终端数据防漏体系),即防护体系需从移动智能终端网络安全的有效解决措施焦学华(河南省濮阳市公安局,河南 濮阳 457000)摘要:本文首先对移动通信技术安全问题进行了分析总结,然后对移动智能终端存在的安全威胁进行了讨论,提出了移动智能终端的安全防范策略,保证了移动互联网的安全性。关键词:移动智能终端;网络安全;电磁辐射中图分类号:TP393文献标志码:A中国新技术新产品2018 NO.8(上)
移动办公中的信息安全问题研究
移动办公中的信息安全问题研究
一、移动办公的定义及意义
移动办公是指用移动设备(如手机、平板电脑等)来进行工作的一种新型工作方式。由于移动办公具有灵活、高效、便捷等优点,越来越多的企业采用了移动办公。但是,移动办公在方便性的同时,也带来了一系列的信息安全问题。
二、移动设备漏洞及其原因
移动设备漏洞是导致移动办公信息泄露的主要因素之一。移动设备有时会出现系统软件缺陷、未及时修补的安全漏洞、网络环境的不安全等问题。例如,iPhone曾因为运行系统iOS存在一个软件漏洞而被网络黑客攻击,导致用户的重要信息被窃取。
三、移动应用程序的安全问题
移动办公中,移动应用程序也是导致信息泄露的一个主要来源。一些不安全的移动应用程序可能会窃取用户的个人信息,并将信息上传到服务器。这些不安全的应用程序往往来自不知名的第三方厂商,用户需要时刻保持警惕。
四、网络安全问题 移动办公的网络安全问题同样需要引起重视。无线网络环境的不安全性,容易导致网络数据被窃取和篡改。尤其是连接公共无线网络时,需要谨慎使用以保护个人信息的安全。
五、个人隐私泄露问题
在移动办公中,隐私泄露是另一个重要的安全问题。企业内部员工可能会利用自己所掌握的技术手段泄露公司机密;外部黑客也可能通过窃取移动设备中存储的个人信息,来实施针对个人的攻击。
六、信息安全防范措施
移动办公的信息安全问题需要企业从多个方面入手进行有效的防范。一方面,企业可以通过加强移动设备的管理措施来控制员工的操作行为;另一方面,通过采用先进的加密技术和安全认证技术,来保护企业信息的机密性和完整性。此外,合理制定行为准则和拒绝不安全的移动应用程序,也是企业信息安全保护的重要组成部分。
七、信息安全管理的重要性
在移动办公信息安全问题日益严重的情况下,对信息安全进行全面的管理变得愈加重要。企业应制定完善的信息安全管理策略,明确企业信息安全目标和政策。此外,定期举行安全意识培训和技术交流会议,让员工了解最新的安全风险和防范措施。 结论:
警惕移动信息化的安全隐患移动基站安全隐患是那些
警惕移动信息化的安全隐患移动基站安全隐患是那些
安全是移动信息化一个难解的心结,也是移动信息化成功必须逾越的一个障碍。 xx年9月,一个名叫Phage的病毒在欧美爆发,引起一阵恐慌。Phage专门攻击Palm掌上电脑操作系统并使其感染,导致许多手机程序均被破坏,更严重的是,Phage还会尝试禁用并删除移动设备上的所有数据,使欧美许多手机用户、企业无线网络受损严重。
在此后的xx年5月,一个名为Timofoniac的蠕虫通过电子邮件快速蔓延,并进入西班牙的蜂窝电话网络,它经常自动拨打恶作剧电话并在电话上留下文本消息。以上只是众多类似案例中的两个,事实上,随着移动信息化的深化,许多专家预测未来会有更多的病毒和蠕虫蔓延到智能手机等移动设备,严重威胁移动信息化的安全。隐患主要体现在以下一些方面:
首先是无线网络自身的隐患。无线信道是一个开放性的信道,通信标准安全性不高,缺乏身份验证,没有统一制定加密标准,对GSM通信的安全性产生了严重的影响,手机号码及密码等很容易被破译、窃听、假冒、篡改,从而带来了诸多不安全因素。
其次是无线网络技术应用的隐患。无线网络装置Ad hoc给移动性和通信媒体带来了新的安全问题。Ad hoc网络和传统的移动网络有着许多不同,其中一个主要的区别就是Ad Hoc网络不依赖于任何固定的网络设施,而是通过移动节点间的相互协作来进行网络互联。由于它具有开放的媒质、分布式的合作、动态的拓扑结构和受限的网络能力等特点,缺乏物理保护,尤其容易受到攻击,使得Ad Hoc网络的安全问题尤为突出。
再者是移动设备丢失所带来的物理安全隐患。由于没有建筑、门锁和看管保证的物理边界安全保护和其更小的体积,移动无线设备(笔记本电脑、PDA、智能电话等)相对于固定设备更容易丢失和被窃,密码容易被攻破,企业的销售数据、财务信息、库存资料等重要资料会被破解、泄露,从而可能引发重大损失。
移动互联网时代的信息安全挑战与解决方案
移动互联网时代的信息安全挑战与解决方案
随着移动互联网的快速发展,人们对信息的需求和获取方式也发生了巨大变化。在这个新时代下,信息的安全问题日益成为人们关注的焦点。由于移动终端设备的广泛使用,信息的传输和存储方式发生了巨大变革,使得信息安全面临着更加复杂和严峻的挑战。本文将探讨在移动互联网时代下,信息安全面临的挑战及其解决方案。
信息安全面临的挑战
首先,移动设备的安全性是信息安全最复杂的问题之一。随着手机的越来越智能化,手机的存储空间也越来越大,因此手机成为窃取个人信息的主要目标。黑客攻击人群广泛,不仅攻击普通人的手机,更瞄准了政府或企业的机密数据,窃取商业机密和国家机密等敏感信息。
其次,网络钓鱼、木马和病毒等网络安全问题已经成为信息安全的头号克星。钓鱼网站、木马和病毒等网络攻击模式层出不穷,这些网络攻击行为对企业和个人造成了极大的经济和精神损失。此外,大量人员同时使用公共 Wi-Fi 等无线局域网,无线网的安全性已成为当前亟待解决的问题。
最后,信息泄露已经极大危及社会和政府的利益。随着移动互联网的出现,人们越来越依赖于网络,手机和其他设备的普及,个人隐私已经受到了前所未有的威胁。个人的呼吸、心跳、健身数据、浏览历史等,都可能被拦截、窃取和滥用。
解决方案
移动互联网时代下,要在保障用户信息安全的同时,给用户带来尽可能好的体验,可以采取以下措施:
一、加强设备安全管理,防止黑客攻击。将设备与运营商的服务器连接起来,将不合法或恶意的访问拦截在设备之外;加强手机的锁屏功能、信任环境、协议安全、网络认证等安全管理手段,提升终端设备的安全性。
二、建立有效的网络防护机制,阻击网络攻击。通过建立云端风险管理平台,整合布满全国各地的攻击数据库,构建以大数据和机器学习为基础的网络防护机制;对网络病毒漏洞等全方面进行数据监测和感知,快速发现和应对网络攻击行为;加强病毒和网络攻击的防范,确保数据信息的安全。
信息安全分析报告
信息安全分析报告
在当今数字化的时代,信息如同空气一般无处不在,渗透到我们生活的方方面面。从个人的社交活动、金融交易,到企业的商业机密、运营数据,再到国家的战略情报、关键基础设施的控制指令,信息的重要性不言而喻。然而,伴随着信息的广泛传播和深度利用,信息安全问题日益凸显,成为了我们必须面对和解决的重大挑战。
一、信息安全的现状
1、 网络攻击日益频繁
黑客组织、犯罪团伙甚至某些国家的情报机构,不断发动各种形式的网络攻击。常见的有 DDoS 攻击,通过大量的无效请求使目标服务器瘫痪;还有恶意软件攻击,如病毒、木马、蠕虫等,窃取用户的个人信息或控制用户的设备。
2、 数据泄露事件频发
无论是大型企业还是政府机构,都难以避免数据泄露的风险。用户的姓名、身份证号、银行卡号等敏感信息一旦落入不法分子手中,可能会导致严重的财产损失和个人信用危机。
3、 移动设备安全隐患增多 智能手机、平板电脑等移动设备的普及,为人们带来便利的同时,也成为了信息安全的薄弱环节。恶意应用程序、钓鱼短信等手段,使得用户在不经意间就泄露了重要信息。
4、 物联网设备的安全威胁
随着物联网的发展,智能家居、智能汽车等设备连接到网络。然而,这些设备的安全防护往往相对薄弱,容易被黑客入侵,造成用户隐私泄露甚至危及人身安全。
二、信息安全威胁的来源
1、 内部人员
内部人员由于对企业或组织的系统和数据有直接的访问权限,一旦他们有意或无意地泄露信息,将造成极大的危害。
2、 黑客组织
以获取经济利益或制造混乱为目的,利用高超的技术手段突破网络防线。
3、 竞争对手
为了获取商业机密,不惜采取非法手段窃取竞争对手的信息。
4、 国家层面的网络战
某些国家将网络攻击作为一种战略手段,对其他国家的关键信息基础设施进行攻击和破坏。 三、信息安全风险带来的影响
1、 个人层面
个人信息泄露可能导致身份被盗用、遭受诈骗、名誉受损等问题,严重影响个人的生活和财产安全。