
通信网原理实验报告Ethernet and ARP
实验一 Ethernet and ARP 一、实验目的 1.加强对以太网帧格式的理解; 2.理解ARP协议的工作原理。 二、实验环境 1.PC机一台; 2.WireShark软件。 三、实验内容 1. Capturing and analyzing Ethernet frames
2. The Address Resolution Protocol
四、实验步骤及思考 (一)Capturing and analyzing Ethernet frames
HTTP GET Message —
欢迎下载 2 (1)Based on the contents of the Ethernet frame containing the
HTTP GET message 1. What is the 48-bit Ethernet address of your computer? Answer:The 48-bit Ethernet address of my computer is:c8:0a:a9:db:9b:f3
2. What is the 48-bit destination address in the Ethernet frame? Is this the Ethernet address of gaia.cs.umass.edu? (Hint: the answer is no). What device has this as its Ethernet address? [Note: this is an important question, and one that students
The Ethernet address of my computer — 欢迎下载 3 sometimes get wrong. Re-read pages 468-469 in the text and make sure you understand the answer here.] Answer: 1)The 48-bit destination address in the Ethernet frame is:00:23:89:8d:50:71
2)This is not the Ethernet address of gaia.cs.umass.edu. 3)It is the address of my Linksys router, whick is the link used to get off the subnet. 3.Give the hexadecimal value for the two-byte Frame type field. What do the bit(s) whose value is 1 mean within the flag field? Answer: 1)The hexadecimal value for the two-byte Frame type field is:ox0800
The destination address in the Ethernet frame —
欢迎下载 4 2) The value is 1 within the flag field means the fragment has not been fragmented.
4.How many bytes from the very start of the Ethernet frame does the ASCII “G” in “GET” appear in the Ethernet frame? Answer: 1)The ASCII “G” appears 54 bytes from the very start of the Ethernet frame.
The hexadecimal value for the two-byte Frame type
Flag —
欢迎下载 5 2)Calculation process as follows:There are 14 bytes of Ethernet frame,20 bytes of IP header and 20 bytes of TCP header before HTTP data is encountered. 5. What is the hexadecimal value of the CRC field in this Ethernet frame? Answer: 1)There is no CRC field. 2)Because the CRC calculated before the Wireshark packet sniffer start up.
(2)Based on the contents of the Ethernet frame containing the first byte of the HTTP response message 6. What is the value of the Ethernet source address? Is this the address of your computer, or of gaia.cs.umass.edu (Hint: the answer is no). What device has this as its Ethernet address? Answer: 1)The value of the Ethernet source address is: 00:23:89:8d:50:71
No CRC — 欢迎下载 6 2)This is neither the address of your computer,northe address of gaia.cs.umass.edu. 3)It is the address of my Linksys router,which is the link used to get onto my subnet. 7. What is the destination address in the Ethernet frame? Is this the Ethernet address of your computer? Answer: 1)The destination address in the Ethernet frame is:c8:0a:a9:db:9b:f3 2)It is the address of my computer. (The 48-bit Ethernet address of my computer is:c8:0a:a9:db:9b:f3)
HTTP response message —
欢迎下载 7 8. Give the hexadecimal value for the two-byte Frame type field. What do the bit(s) whose value is 1 mean within the flag field? Answer: 1)The hexadecimal value for the two-byte Frame type field is: 0x0800.
2)The value is 1 within the flag field means the fragment has not been fragmented. —
欢迎下载 8 9. How many bytes from the very start of the Ethernet frame does the ASCII “O” in “OK” (i.e., the HTTP response code) appear in the Ethernet frame? Answer: 1)The ASCII “O” appears 54 bytes from the very start of the Ethernet frame. 2)Calculation process as follows:There are 14 bytes of Ethernet frame,20 bytes of IP header and 20 bytes of TCP header before HTTP data is encountered. 10. What is the hexadecimal value of the CRC field in this Ethernet frame? Answer: 1)There is no CRC field. 2)The reason:Because the CRC calculated before the Wireshark packet sniffer start up. (二)The Address Resolution Protocol
Flag field — 欢迎下载 9 (1)ARP Caching 11. Write down the contents of your computer’s ARP cache. What is the meaning of each column value? Answer:
1)The Internet Address column contains the IP address,. 2)The Physical Address column contains the MAC address, and the type indicates the protocol type. 3)Observing ARP in action
通信网实验报告
一、实验目的1. 理解通信网的基本组成和工作原理。
2. 掌握通信网中常见设备的功能和应用。
3. 学习通信网实验平台的操作方法。
4. 分析通信网中数据传输的过程,提高网络性能。
二、实验设备1. 通信网实验平台2. 交换机3. 路由器4. 光纤跳线5. 网络分析仪三、实验内容1. 通信网基本组成- 观察实验平台,了解其组成和功能。
- 分析通信网中各个部分的作用,如交换机、路由器、光纤等。
2. 交换机操作- 学习交换机的配置方法,如VLAN配置、端口镜像等。
- 通过实验,掌握交换机的基本操作,实现网络中的设备互联。
3. 路由器操作- 学习路由器的配置方法,如静态路由、动态路由等。
- 通过实验,掌握路由器的基本操作,实现不同网络之间的数据传输。
4. 光纤跳线操作- 学习光纤跳线的连接方法和注意事项。
- 通过实验,掌握光纤跳线的操作,实现长距离数据传输。
5. 网络分析仪使用- 学习网络分析仪的使用方法,如带宽测试、网络性能分析等。
- 通过实验,掌握网络分析仪的使用,对通信网进行性能测试。
6. 数据传输过程分析- 观察通信网中数据传输的过程,分析数据在网络中的传输路径。
- 学习数据传输过程中的关键因素,如传输速率、延迟、丢包率等。
四、实验步骤1. 搭建实验平台- 根据实验要求,连接交换机、路由器、光纤等设备,搭建通信网实验平台。
2. 配置交换机- 配置VLAN,实现网络中的设备分组。
- 配置端口镜像,观察网络中的数据传输情况。
3. 配置路由器- 配置静态路由,实现不同网络之间的数据传输。
- 配置动态路由,提高网络的可扩展性和可靠性。
4. 光纤跳线连接- 连接光纤跳线,实现长距离数据传输。
5. 网络分析仪测试- 使用网络分析仪测试通信网的带宽、延迟、丢包率等性能指标。
6. 数据传输过程分析- 观察网络中的数据传输过程,分析数据在网络中的传输路径和关键因素。
五、实验结果与分析1. 交换机配置结果- 实验结果显示,通过配置VLAN,成功实现了网络中的设备分组。
通信实验报告范文

通信实验报告范文实验报告:通信实验引言:通信技术在现代社会中起着至关重要的作用。
无论是人与人之间的交流,还是不同设备之间的互联,通信技术都是必不可少的。
本次实验旨在通过搭建一个简单的通信系统,探究通信原理以及了解一些常用的通信设备。
实验目的:1.了解通信的基本原理和概念。
2.学习通信设备的基本使用方法。
3.探究不同通信设备之间的数据传输速率。
实验材料和仪器:1.两台电脑2.一个路由器3.一根以太网线4.一根网线直连线实验步骤:1.首先,将一台电脑与路由器连接,通过以太网线将电脑的网卡和路由器的LAN口连接起来。
确保连接正常。
2.然后,在另一台电脑上连接路由器的WAN口,同样使用以太网线连接。
3.确认两台电脑和路由器的连接正常后,打开电脑上的网络设置,将两台电脑设置为同一局域网。
4.接下来,进行通信测试。
在一台电脑上打开终端程序,并通过ping命令向另一台电脑发送数据包。
观察数据包的传输速率和延迟情况。
5.进行下一步实验之前,先断开路由器与第二台电脑的连接,然后使用直连线将两台电脑的网卡连接起来。
6.重复第4步的测试,观察直连线下数据包的传输速率和延迟情况。
实验结果:在第4步的测试中,通过路由器连接的两台电脑之间的数据传输速率较高,延迟较低。
而在第6步的测试中,通过直连线连接的两台电脑之间的数据传输速率较低,延迟较高。
可以说明路由器在数据传输中起到了很重要的作用,它可以提高数据传输的速率和稳定性。
讨论和结论:本次实验通过搭建一个简单的通信系统,对通信原理进行了实际的验证。
路由器的加入可以提高数据传输速率和稳定性,使两台电脑之间的通信更加高效。
而直连线则不能提供相同的效果,数据传输速率较低,延迟较高。
因此,在实际网络中,人们更倾向于使用路由器进行数据传输。
实验中可能存在的误差:1.实验中使用的设备和网络环境可能会对实际结果产生一定的影响。
2.实验中的数据传输速率和延迟可能受到网络负载和其他因素的影响。
计算机网络试验报告

福建农林大学计算机与信息学院信息工程类实验报告计算机网络课程名称:姓名:计算机科学与技术系系:计算机科学与技术专业:年 2011级:级号:学指导教师:周术成老师职称:4 月日5 年2014福建农林大学计算机与信息学院实验报告系:年级:计算机与信息系计算机科学与技术 2011 专业:姓名:学号:实验课程:_ 计算机网络实验室号____田C-305__ 计算机号:实验时间:成绩:指导教师签字:实验一以太网组网实验1.实验目的和要求.熟悉局域网所使用的基本设备1掌握以太网组建方法2.掌握网络连通性测试方法3.2.实验原理以太网事实上是一簇局域网技术,不同的以太网在链路层帧头的格式、电缆的类型和传输速度上有很大的差异以太网可以利用同轴电缆、双绞线、光缆等不同的传输介质进行组网,也可以运行10Mb/s、100Mb/s、1000Mb/s 的网络速度。
不管采用何种传输介质,以及网络速度各不相同,只要是以太网,采用的都是 CSMA/CD介质访问控制方法。
即任何结点没有可预约的发送时间,所有结点平等地争用发送时间,并随机地发送数据。
组建局域网常用的传输介质为双绞线,作为 10BASE-T 和 100BASE-TX 以太网的传输介质,非屏蔽双绞线在组网中起着重要的作用。
非屏蔽双绞线 UTP 中的 8 芯导线采用了不同的颜色,分成 4对,其中橙和橙白一对,绿和绿白一对,蓝和蓝白一对,棕和棕白一对。
以太网使用的 UTP 分为直。
UTP 通 UTP 和交叉UTP 双绞线有两种接法:T568A 标准和 T568B 标准。
线序标准连接。
T568B UTP:线的两头都按直通线序连接。
线序连接,另一头按 T568B 交叉 UTP:线的一头按 T568A电缆、UTP 组网所需要的设备有:10Base-T 和 100Base-TX 组装不同类型的局域网需要不同的设备,以太网卡、10M/100M 集线器、以太网交换机等。
现在的以太网在逻辑上采用星型拓扑结构,用这种拓扑结构,每台计算机用电缆线连接到共享网络设备上,如集线器和交换机等。
简述arp的工作原理

简述arp的工作原理在计算机网络中,快速局域网(Ethernet)协议最主要的作用是定位物理地址及其相应的逻辑地址。
在 TCP/IP络中大量使用的 ARP (Address Resolution Protocol)协议就是通过定位物理地址与相应的逻辑地址之间的关系实现通信的。
本文将简要介绍 ARP议的工作原理及其功能,帮助理解其在网络中的重要性。
ARP议的定义ARP议是一种网络协议,它可以根据物理地址来映射出一台电脑的逻辑地址。
这个物理地址是一个硬件地址,也称为以太网地址,是一种唯一的硬件码,用来标识电脑网卡所属的网络设备。
而逻辑地址,一般是 TCP/IP议层所使用的 IP址,用来标识一台电脑在网络中的位置。
ARP议将以太网地址与 IP址关联起来,来实现从物理地址到逻辑地址之间的映射过程。
ARP议的工作原理ARP议的工作原理主要分为以下三个部分:客户端节点发出 ARP 求,目的节点的网卡响应 ARP答,客户端节点接收到ARP答。
1.户端节点发出 ARP求。
当用户在客户端节点上发出一个网络请求时,客户端节点首先向目的节点发出一个 ARP求,向网络广播此请求。
此 ARP求中包含了客户端节点的 IP址,以及客户端节点所要寻找的目的节点的 IP址。
2.的节点的网卡响应 ARP答。
当客户端节点发出 ARP求后,目的节点的网卡就会接收到这个请求,并自动响应一个 ARP答。
该 ARP答中包含了客户端节点所查询的目的节点的 IP址,以及它的以太网地址。
3.户端节点接收到ARP答。
客户端节点收到目的节点的 ARP答之后,就可以得知目的节点的以太网地址,而之后的网络传输就可以直接使用这个以太网地址来实现网络通信。
ARP议的功能ARP议的主要功能是将客户端节点依照目的节点的 IP址从网络中找到对应的以太网地址,即物理地址。
这样,客户端节点就可以根据这个以太网地址来将数据包发送到指定的目的节点上去。
另外,ARP议还可以用来检测网络中指定的目的节点是否存在。
以太网协议分析实验总结

以太网协议分析实验总结篇一:网络协议分析实验一学院学生姓名计算机学院专业学号网络工程指导教师实验日期黄杰一、以太帧格式的分析 1. 抓取方法描述先在命令窗口下输入ipconfig查看本地的ip地址,得到的结果如下:可以得到本地的IP地址为,默认网关为,物理地址为3C-77-E6-6E-92-85,然后打开wireshark软件开始抓包,找到可以建立连接的IP地址来进行ping。
这里选择的目的ip地址为,将wireshark之前抓取的包清空重新打开进行抓取。
在命令窗口下输入ping2. 记录抓取的过程关闭wireshark,在过滤器中输入icmp,可以找到发送并接受的8个icmp协议下的数据包。
选择其中一个数据包对以太帧格式进行分析。
3. 抓取数据的内容抓取数据内容如下:这里面包括了发送数据包的源MAC地址和接受数据包的目的MAC地址,以太帧类型以及数据内容等等。
4. 抓取数据的格式解释(可直接在抓取数据的内容旁边标注)? 源MAC地址:3C-77-E6-6E-92-85? 目的MAC地址:00-00-54-00-01-02? 类型:协议类型为ICMP类型? 长度:IP包总长度为60? 校验和? 以太帧类型:0x0800帧内封装的上层协议类型为IP,十六进制码为08005. 补充说明(如果有需要补充的内容写在这)ICMP的以太帧中数据内容为32字节,这里可以看到里面的内容是:abcdefghijklmn opqrstuvwabcdefg hi 。
二、ARP协议的分析 1. 抓取方法描述首先查看本地的IP地址:这里是,目的主机是室友的电脑,IP地址为。
首先清除arp缓存2. 记录抓取的过程在wireshark中选择arp过滤,在过滤规则中设置host ,然后点击开始抓包。
接下来在命令窗口中输入ping 。
成功ping通后在wireshark中找到arp请求数据包和arp响应数据包。
3. 抓取数据的内容保存为抓包文件并导出为文本文件,文本文件内容如下:No. Time Source Destination Protocol Length Info3 _6e:92:85 Broadcast ARP42 Who has ? TellFrame 3: 42 bytes on wire (336 bits), 42 bytes captured (336 bits) on interface 0Interface id: 0 (\Device\NPF_{3D0F013B-07F2-4556-90A3-C7EBFBDCBCE0}) Encapsulation type: Ethernet (1)Arrival Time: Nov 6, XX 17:55: 中国标准时间[Time shift for this packet: seconds] Epoch Time: seconds[Time delta from previous captured frame: seconds] [Time delta from previous displayed frame: seconds] [Time since reference or first frame: seconds] Frame Number: 3Frame Length: 42 bytes (336 bits) Capture Length: 42 bytes (336 bits) [Frame is marked: True] [Frame is ignored: False][Protocols in frame: eth:ethertype:arp] [Coloring Rule Name: ARP] [Coloring Rule String: arp] Ethernet II, Src: HonHaiPr_6e:92:85 (3c:77:e6:6e:92:85), Dst: Broadcast (ff:ff:ff:ff:ff:ff) Destination: Broadcast (ff:ff:ff:ff:ff:ff)Address: Broadcast (ff:ff:ff:ff:ff:ff).... ..1. .... .... .... .... = LG bit: Locally administered address (this is NOT the factory default) .... ...1 .... .... .... .... = IG bit: Group addres(来自: 小龙文档网:以太网协议分析实验总结)s (multicast/broadcast)Source: HonHaiPr_6e:92:85 (3c:77:e6:6e:92:85)Address: HonHaiPr_6e:92:85 (3c:77:e6:6e:92:85).... ..0. .... .... .... .... = LG bit: Globally unique address (factory default).... ...0 .... .... .... .... = IG bit: Individual address (unicast) Type: ARP (0x0806) Address Resolution Protocol (request) Hardware type: Ethernet (1) Protocol type: IP (0x0800)Hardware size: 6 Protocol size: 4 Opcode: request (1)Sender MAC address: HonHaiPr_6e:92:85 (3c:77:e6:6e:92:85) Sender IP address: ()Target MAC address: 00:00:00_00:00:00 (00:00:00:00:00:00) Target IP address: ()No. Time Source Destination Protocol Length Info4 _25:f7:56 HonHaiPr_6e:92:85 ARP42 is at 3c:77:e6:25:f7:56Frame 4: 42 bytes on wire (336 bits), 42 bytes captured (336 bits) on interface 0Interface id: 0 (\Device\NPF_{3D0F013B-07F2-4556-90A3-C7EBFBDCBCE0}) Encapsulation type: Ethernet (1)Arrival Time: Nov 6, XX 17:55: 中国标准时间[Time shift for this packet: seconds] Epoch Time: seconds[Time delta from previous captured frame:seconds] [Time delta from previous displayed frame: seconds] [Time since reference or first frame: seconds] Frame Number: 4Frame Length: 42 bytes (336 bits) Capture Length: 42 bytes (336 bits) [Frame is marked: True] [Frame is ignored: False][Protocols in frame: eth:ethertype:arp] [Coloring Rule Name: ARP] [Coloring Rule String: arp] Ethernet II, Src: HonHaiPr_25:f7:56 (3c:77:e6:25:f7:56), Dst: HonHaiPr_6e:92:85 (3c:77:e6:6e:92:85)Destination: HonHaiPr_6e:92:85 (3c:77:e6:6e:92:85)Address: HonHaiPr_6e:92:85 (3c:77:e6:6e:92:85).... ..0. .... .... .... .... = LG bit: Globally unique address (factory default).... ...0 .... .... .... .... = IG bit: Individual address (unicast)篇二:网络协议分析软件的使用网络实验报告南京理工大学泰州科技学院实验报告书课程名称:《计算机网络》实验题目:实验八班级:11计算机(2)学号:姓名:胡施兢指导教师:吴许俊一、实验目的1. 掌握网络协议分析软件的安装与配置方法;2. 学习以太网数据链路层帧结构的分析;3. 学会分析数据传输过程,理解TCP/IP协议工作原理。
ARP协议原理分析
实验一 ARP协议原理分析1、ARP协议简介ARP,全称Address Resolution Protocol,中文名为地址解析协议,它工作在数据链路层,在本层和硬件接口联系,同时对上层提供服务。
IP数据包常通过以太网发送,以太网设备并不识别32位IP地址,它们是以48位以太网地址传输以太网数据包。
因此,必须把IP目的地址转换成以太网目的地址。
在以太网中,一个主机要和另一个主机进行直接通信,必须要知道目标主机的MAC地址。
但这个目标MAC地址是如何获得的呢?它就是通过地址解析协议获得的。
ARP协议用于将网络中的IP地址解析为的硬件地址(MAC地址),以保证通信的顺利进行。
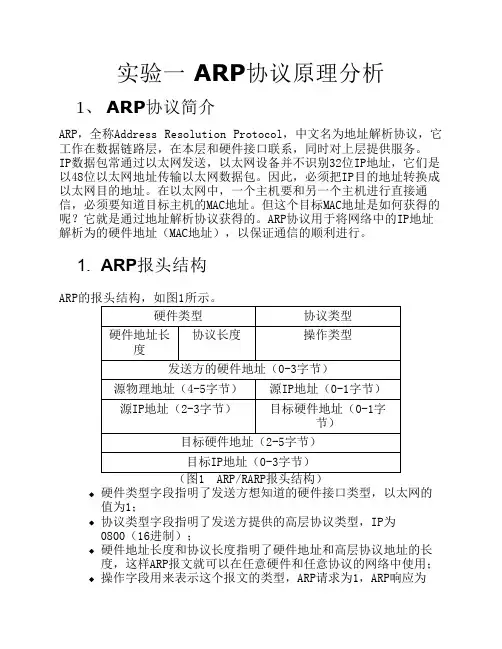
1. ARP报头结构ARP的报头结构,如图1所示。
硬件类型协议类型协议长度操作类型硬件地址长度发送方的硬件地址(0-3字节)源物理地址(4-5字节)源IP地址(0-1字节)源IP地址(2-3字节)目标硬件地址(0-1字节)目标硬件地址(2-5字节)目标IP地址(0-3字节)(图1 ARP/RARP报头结构)硬件类型字段指明了发送方想知道的硬件接口类型,以太网的值为1;协议类型字段指明了发送方提供的高层协议类型,IP为0800(16进制);硬件地址长度和协议长度指明了硬件地址和高层协议地址的长度,这样ARP报文就可以在任意硬件和任意协议的网络中使用;操作字段用来表示这个报文的类型,ARP请求为1,ARP响应为2,RARP请求为3,RARP响应为4;发送方的硬件地址(0-3字节):源主机硬件地址的前3个字节;发送方的硬件地址(4-5字节):源主机硬件地址的后3个字节;发送方IP(0-1字节):源主机硬件地址的前2个字节;发送方IP(2-3字节):源主机硬件地址的后2个字节;目的硬件地址(0-1字节):目的主机硬件地址的前2个字节;目的硬件地址(2-5字节):目的主机硬件地址的后4个字节;目的IP(0-3字节):目的主机的IP地址。
2. ARP的工作原理ARP的工作原理如下:1. 首先,每台主机都会在自己的ARP缓冲区 (ARP Cache)中建立一个 ARP列表,以表示IP地址和MAC地址的对应关系。
ARP_IP_ICMP实验报告
【实验作业】一、ARP地址解析协议1.观察ARP缓存生存时间ARP缓存中存放的IP-MAC映射表项有两种类型:静态和动态。
其中,静态ARP缓存可以通过命令“arp -s ip_addr mac_addr”添加,一旦添加,该条目将是永久性的,除非用命令“arp -d ip_addr”进行删除或者断开网络连接。
而动态ARP缓存都有有限的生存时间(一般为20分钟),如果在生存时间内没有被更新,就会在生存时间到来时自动清除。
1.1 操作步骤(1) 将本机和同宿舍的另一台主机接入到同一网络中,记录双方分配到的IP地址:另一台主机[10.104.137.66]和本机[10.104.137.254]。
(2) 用命令“ping对方主机的IP地址”,通过ARP协议得到对方IP对应的物理MAC地址。
如果成功,主机将自动记录IP-MAC映射关系,写入ARP动态缓存。
同时生存时间计时开始。
结果如下:(3) 用命令“arp -a”列出ARP缓存中的所有条目,其中应该包括对方IP对应的IP-MAC条目。
(4) 不断重复过程(3),直到对方IP对应的IP-MAC条目被清除,生存时间计时结束。
1.2 实验结果(1) 20分钟之后,用arp –a查看ARP缓存,发现对方ARP条目并没有消失,并且在此期间,主机没有再ping对方主机IP地址。
结果如下:(2) 对方主机断开网络连接,再次ping对方主机。
查看ARP缓存,发现对方主机的ARP条目消失。
(3) 后来发现使用Windows7系统做这个实验的主机,都没有在20分钟后观察到缓存自动消失的现象,推测可能的原因是,Windows7系统的ARP缓存生存时间被设置的很长,或者直接不设置生存时间(考虑到硬件容量的发展以及通过再次探测判断是否删除条目的方法)。
(4) 与教员探讨上述问题后,可行的解决方案是在注册表的下列路径:HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters中创建ArpCacheLife和ArpCacheMinReferencedLife项,并人工设置ARP缓存生存时间。
实验2 Ethereal分析ARP协议
一、实验目的1、了解以太网协议。
2、了解arp协议的原理。
3、使用Ethereal软件观察以太帧的结构。
4、使用Ethereal软件观察arp地址解析过程二、实验内容1、在Ethereal来观察ping命令中产生的以太数据帧结构。
2、在Ethereal观察arp协议中地址解析过程。
三、实验要求1、记录ping命令中产生的以太帧及其类型。
2、记录arp请求及应答过程中产生的数据帧。
3、记录ARP地址解析过程。
四、实验设备、环境及拓扑图因特网连接的计算机网络系统;主机操作系统为windows7;E thereal五、实验步骤(1)获取本机信息:(2)使用ARP命令打开“命令提示符”界面,键入“arp -a”指令查看本机ARP 表中的内容。
(3)查看并清空本地ARP高速缓存,arp –d删除所有表项;(4)执行Ping 172.17.65.2,并用Ethereal捕获分组(5)Ping命令中产生的以太帧(包括请求与应答):请求与回答帧格式如下(均为ICMP类型):Ping请求产生的以太帧:主机172.17.65.2应答本机产生的以太帧:(6)arp请求及应答过程中产生的数据帧请求:应答:从图中看以看到两个 arp包的硬件类型均为以太网;协议类型为 IP;硬件地址长度为6;协议长度为 4;操作类型第一个是 request,第二个是 reply;第一个包的源主机 mac 和 ip 是主机 PC1 的地址,由于是request 包,所以目的地址只有主机 PC2 的 ip 地址,而 mac 地址默认为0。
第二个包 reply包,由于PC2会将自己的 mac地址封入其中返回给 PC1,所以我们看到 reply包的源 ip与mac 地址是PC2的地址,目的 ip与mac 地址是PC1的地址。
当一台主机要发送数据包时,首先它会将数据包中的目的地址与自己的子网掩码相“与”,判断结果是不是与自己在同一个网络中。
如果在同一个网络,则主机查询自己的 arp 表,看该目的 ip 有没有相应的 arp 表项,即与该 ip对等的 mac 地址。
实验2 地址解析协议ARP
1.掌握 ARP 协议的报文格式2.掌握 ARP 协议的工作原理3.理解 ARP 高速缓存的作用4.掌握 ARP 请求和应答的实现方法5.掌握 ARP 缓存表的维护过程2 学时该实验采用网络结构二物理地址是节点的地址,由它所在的局域网或者广域网定义。
物理地址包含在数据链路层的帧中。
物理地址是最低一级的地址。
物理地址的长度和格式是可变的,取决于具体的网络。
以太网使用写在网络接口卡(NIC)上的 6 字节的标识作为物理地址。
物理地址可以是单播地址 (一个接收者) 、多播地址 (一组接收者) 或者广播地址 (由网络中的所有主机接收) 。
有些网络不支持多播或者广播地址,当需要把帧发送给一组主机或者所有主机时,多播地址或者广播地址就需要用单播地址来摹拟。
在互联网的环境中仅使用物理地址是不合适的,因为不同网络可以使用不同的地址格式。
因此,需要一种通用的编址系统,用来惟一地标识每一台主机,而不管底层使用什么样的物理网络。
逻辑地址就是为此目的而设计的。
目前 Internet 上的逻辑地址是 32 位地址,通常称为 IP 地址,可以用来标识连接在 Internet 上的每一台主机。
在 Internet 上没有两个主机具有同样的 IP 地址。
逻辑地址可以是单播地址、多播地址和广播地址。
其中广播地址有一些局限性。
在实验三中将详细介绍这三种类型的地址。
Internet 是由各种各样的物理网络通过使用诸如路由器之类的设备连接在一起组成的。
主机发送一个数据包到另一台主机时可能要经过多种不同的物理网络。
主机和路由器都是在网络层通过逻辑地址来识别的,这个地址是在全世界范围内是惟一的。
然而,数据包是通过物理网络传递的。
在物理网络中,主机和路由器通过其物理地址来识别的,其范围限于本地网络中。
物理地址和逻辑地址是两种不同的标识符。
这就意味着将一个数据包传递到一个主机或者路由器需要进行两级寻址:逻辑地址和物理地址。
需要能将一个逻辑地址映射到相应的物理地址。
计算机网络与通信实验报告
计算机网络与通信实验报告第一篇:计算机网络与通信实验报告计算机网络与通信实验报告(教师:杜少毅)实验名称 LAN内的资源共享与简单访问控制一、实验目的1、通过在网络邻居中进行资源共享,进行开放、禁止、有权限的访问等实验/2、取消共享的方法等,以实现可控下的访问。
2、可以采用C/S、B/S、peer to peer三种结构进行实验。
二、实验内容1、增加或删除协议,然后通过网络邻居观察协议对网络连接的影响;2、进行网络资源的共享实验,分权限设置共享,并进行共享文件的不同操作三、实验环境 Windows 8操作系统四、实验记录1、网络硬件的安装设置(实验中本步骤省略)1)安装网卡a)把网卡插入计算机的总线插槽,并用螺丝固定好;b)若非即插即用网卡,则手工设置网卡的IRQ、I/O基址等跳线;c)在Windows中安装网卡驱动程序。
2)连接网线把双绞线的接头的一端插入计算机中的网卡上,另一端插入集线器或交换机的任意一个接口。
2、软件的安装设置在网上邻居图标上单击右键打开属性窗口。
1)添加网络通讯协议——在配置标签中增加“TCP/IP”协议;2)设置:IP地址、子网掩码、网关地址、DNS地址等(由于试验中使用的本机采用的是学校的自动获取IP导致的方式,故而此处并没有进行手动设定);3)设置文件和打印机共享服务——在配置标签中增加“Microsoft网络上的文件与打印机共享”;计算机网络与通信实验报告(教师:杜少毅)4)确认并退出,重新启动系统。
3、资源共享右击“允许别人访问的目录或驱动器”,选择“共享”,在共享标签中选中“在网络上共享本文件夹”复选框,并在“共享为”后面输入共享名;选中“允许网络用户更改我的文件夹”复选框。
计算机网络与通信实验报告(教师:杜少毅)以上三步做完后,其他用户就可以通过网络邻居访问你的共享资源了。
相互之间传送文件及删除文件以验证可以资源共享和权限。
在cmd命令窗口中使用ipconfig命令查看自己的IP地址以便于进行局域网中的文件共享操作:计算机网络与通信实验报告(教师:杜少毅)五、实验结论及分析进行以下改动,再重新观察结果:1、将上面“2、软件的安装设置”中“1)添加网络通讯协议”中的协议分别用“NetBIOS”和TCP/IP,各自结果如何?结果:在禁用了NetBIOS之后,出现了局域网中的其他电脑不能通过IP的方式访问本机的共享文件夹的情况;分析:经查资料发现,之所以在禁用了NetBIOS之后试验中的局域网中的其他用户不能通过IP的方式访问本机的共享文件夹,是因为试验中使用的这些局域网中的电脑的TCP 445端口(Server MessageBlock,SMB服务)都是关闭的,在开启了TCP 445端口后即使禁用NETBIOS也可以在局域网内实现文件夹共享。